Proteja seu negócio: FG 30G FortiGate para cibersegurança
Entenda o FG 30G em 2026: recursos, implantação com serviços gerenciados e checklist para proteger sua empresa. Entenda como fg 30g funciona na prática.
Neste artigo
- O que é o fg 30g e por que sua empresa precisa
- Principais recursos do fg 30g para PME
- Como implementar o fg 30g com serviços gerenciados
- Cenários práticos: proteção com fg 30g
- Custos, ROI e opções de aquisição do fg 30g
- Checklist e FAQ sobre o fg 30g
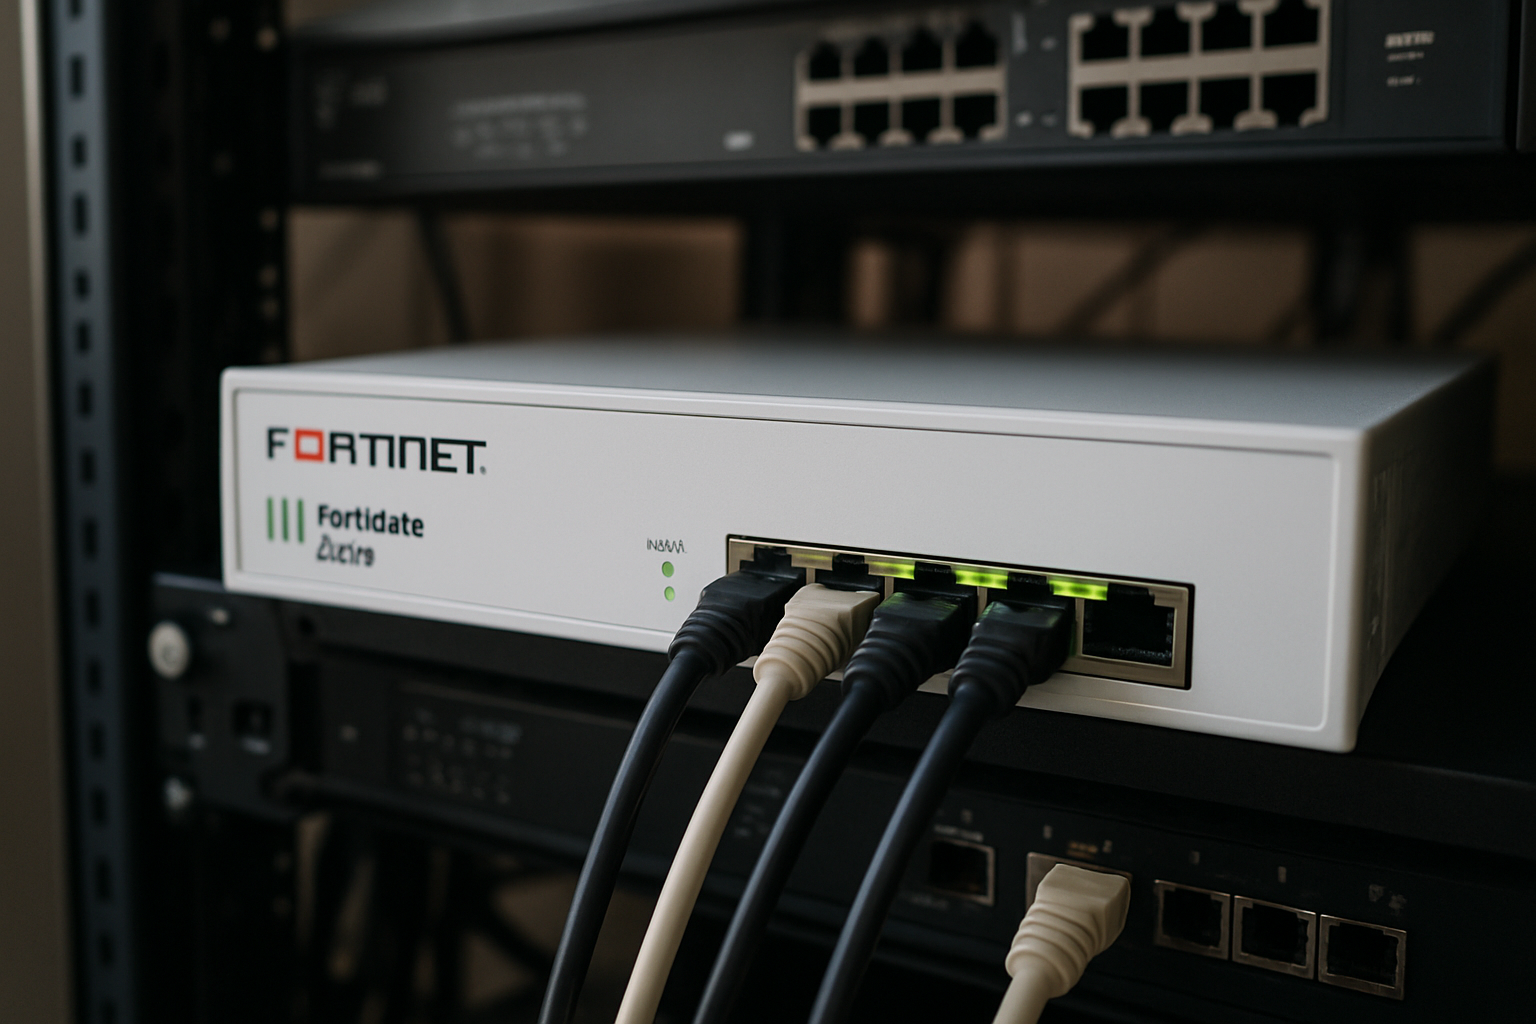
No primeiro contato com a palavra-chave deste guia, queremos ser diretos: o fg 30g aparece como uma opção objetiva para empresas que querem proteção integrada sem complexidade excessiva. Nós vamos destrinchar o que ele entrega, como implantá-lo com governança e como validar resultados práticos em 2026.
O que é o fg 30g e por que sua empresa precisa
Nós começamos por definir termos para alinhar expectativas. O fg 30g refere-se à oferta de appliance FortiGate voltada a pequenas e médias estruturas, combinando firewall de nova geração, conectividade VPN e recursos de segurança unificada. Em linguagem direta: é um equipamento pensado para proteger perímetros, filiais e escritórios remotos com gestão simples e inteligência integrada.
O ponto é que proteção não é só tecnologia; é processo, pessoas e técnica juntas. Aqui entram considerações legais e operacionais, por exemplo, a necessidade de conformidade com a legislação brasileira sobre privacidade e proteção de dados. Para orientações oficiais sobre regras de proteção de dados, nós consultamos a autoridade competente: ANPD.
- Defesa perimetral com inspeção profunda de pacotes;
- Conexões seguras entre unidades via VPN;
- Integração com serviços de detecção e resposta.
Na prática, o fg 30g encaixa-se bem quando nós precisarmos buscar um equilíbrio entre custo, performance e recursos de segurança integrados. Se a sua empresa tem infraestrutura híbrida ou filiais, esse tipo de appliance facilita centralizar políticas e reduzir pontos cegos.
Exemplo prático
Nós podemos imaginar uma rede de cinco escritórios em cidades distintas: cada filial recebe um dispositivo com políticas padronizadas, e a matriz mantém visibilidade centralizada. Assim, quando uma falha aparece em um local, nós detectamos o padrão e aplicamos mitigação em toda a malha, reduzindo janela de exposição.
Capacidades técnicas detalhadas
Para ajudar na decisão operacional, nós detalhamos capacidades técnicas relevantes sem entrar em números proprietários: interfaces de rede múltiplas para segmentação física, mecanismos de inspeção de tráfego criptografado que operam com inteligência contextual e integração nativa com serviços de threat intelligence. O foco aqui é permitir que a equipe operacional crie zonas de confiança, aplique políticas por aplicação e por identidade e monitore eventos em um console centralizado.
Na prática, isso quer dizer que nós podemos aplicar regras diferentes para sistema de pagamentos, para o ERP e para o acesso à internet geral, reduzindo o risco de movimentações laterais se um ponto for comprometido.
Além desse panorama técnico, é útil saber quando esse appliance pode não ser a opção ideal. Se a sua infraestrutura demanda throughput extremamente alto, ou se você precisa de funcionalidades muito avançadas de inspeção para milhares de sessões simultâneas, pode ser que modelos de nível superior sejam mais adequados. Nessas situações, nós recomendamos avaliar a arquitetura como um todo e considerar escalabilidade e caminhos de upgrade antes de comprar.
Principais recursos do fg 30g para PME
Nós vamos direto ao que interessa: recursos que impactam operação e risco. A lista abaixo reúne capacidades que costumam ser decisivas na escolha de um appliance para segurança de pequenas e médias empresas.
- Firewall de nova geração: controle por aplicação e inspeção de tráfego criptografado;
- VPN e SD-WAN: roteamento inteligente para resiliência e otimização de custos;
- Proteção contra ameaças: assinaturas, heurísticas e inteligência compartilhada;
- Gestão centralizada: políticas padronizadas e visibilidade via console;
- Facilidade operacional: atualizações e manutenção simplificadas para equipes enxutas.
Esses recursos não existem isolados. Nós sempre recomendamos olhar para a segurança como uma camada, o FG 30G funciona bem como camada de controle e correlação de eventos, especialmente quando integrado a serviços de monitoramento remoto.
Como esses recursos ajudam na conformidade
Nós observamos que parte da conformidade com regulamentos de proteção de dados exige controles de acesso, registro de eventos e proteção contra vazamento. Mesmo sem detalhar normas, as empresas conseguem mapear controles implementados no appliance para documentos de auditoria. Para entender melhores práticas de governança e compliance, nós indicamos consultar materiais de referência como os publicados por instituições brasileiras renomadas, por exemplo, Sebrae para pequenas empresas.
Benefícios operacionais mensuráveis
Na prática, quando nós implementamos políticas de segmentação e inspeção, percebemos uma redução clara no número de incidentes que geram trabalho manual para a equipe de TI. Isso se traduz em menos horas de investigação e menos janelas de exposição. Para justificar investimento, vale registrar indicadores como tempo médio de detecção, tempo médio de resposta e número de alertas relevantes filtrados pelo appliance.
- Redução do ruído de alertas via regras refinadas;
- Melhoria na disponibilidade de links com SD-WAN;
- Visibilidade centralizada que facilita auditorias.
Boas práticas de configuração
Nós sugerimos algumas práticas simples que trazem ganho imediato e reduzem risco operacional:
- Definir zonas lógicas com base em função (por exemplo, usuários, servidores e IoT);
- Priorizar VPNs com autenticação forte para conexões remotas;
- Habilitar inspeção SSL de forma seletiva, começando por aplicações críticas;
- Automatizar atualizações de assinaturas fora do horário de pico e manter rollback pronto;
- Documentar runbooks curtos para ações imediatas em incidentes comuns.
Essas ações costumam reduzir o esforço manual e permitem que times enxutos mantenham o ambiente controlado. Na essência, pequenas mudanças na configuração produzem efeitos multiplicadores na segurança diária.
Como implementar o fg 30g com serviços gerenciados
Nós sempre defendemos que tecnologia sem processo perde eficácia. A implementação do fg 30g rende muito mais quando combinada a um serviço gerenciado que cobre monitoramento, atualização e resposta a incidentes.
Na prática, a implantação segue etapas claras:
- Levantamento de requisitos e mapeamento de ativos;
- Definição de políticas de segurança e segmentação de rede;
- Provisionamento inicial e testes de conectividade;
- Integração com soluções de log e SIEM, quando aplicável;
- Treinamento da equipe e desenho de runbook para incidentes.
Uma implementação bem-sucedida reduz ruído operacional e melhora a resiliência. Nós costumamos orientar clientes a priorizar o que gera impacto rápido: autenticação, segmentação e criptografia de links entre sites.
Serviços que agregam valor
- MSS (serviços gerenciados de segurança) para monitoramento 24x7;
- DPO as a Service e consultoria para alinhamento com LGPD;
- Testes de intrusão periódicos para validar políticas;
- Backups e DR para garantir continuidade de negócios.
Se a empresa não tem time extenso, nós sugerimos optar por um parceiro que combine expertise técnica e visão de negócio; um parceiro estratégico que atue como consultor estratégico e ofereça proteção cibernética integrada e holística. Assim, a tecnologia se transforma em vantagem estratégica. Para exemplos de governança e gestão de riscos empresariais, nós consultamos publicações de instituições como a FGV.
Exemplo de onboarding (cronograma hipotético)
Para tornar tangível o processo, nós descrevemos um cronograma hipotético de implementação de seis semanas, útil como referência durante negociações com fornecedores:
- Semana 1: levantamento de ativos e definição de políticas críticas;
- Semana 2: configuração inicial e segmentação de rede;
- Semana 3: integração com logs e testes de VPN/SD-WAN;
- Semana 4: ajustes finos, criação de runbooks e validação com stakeholders;
- Semana 5: treinamento operacional e testes de recuperação;
- Semana 6: entrada em produção com monitoramento assistido.
Esse cronograma é apenas um exemplo prático. Em projetos reais, pequenas empresas frequentemente preferem fases curtas e entregas incrementais, porque isso permite ver resultados rapidamente e ajustar prioridades.
Cenários práticos: proteção com fg 30g
Nós acreditamos que entender cenários reais ajuda a tomar decisões. Abaixo, apresentamos situações hipotéticas e as medidas que o fg 30g suportaria para mitigar riscos.
Cenário A: Filial com conexão instável
Problema: perda frequente de link e queda de produtividade. Solução com FG 30G:
- Configurar SD-WAN para balancear múltiplos links;
- Aplicar políticas de QoS para priorizar aplicações críticas;
- Monitorar latência e disparar alertas automáticos.
Cenário B: Ameaça interna detectada
Problema: tráfego interno suspeito tentando acessar sistemas sensíveis. Solução com FG 30G:
- Segmentação da rede para isolar sistemas críticos;
- Inspeção de tráfego e bloqueio baseado em assinaturas;
- Integração com logs centralizados para investigação.
Cenário C: Conexão remota de colaboradores
Problema: colaboradores acessando recursos corporativos via redes domésticas. Solução com FG 30G:
- Implementar VPN com autenticação de dois fatores;
- Aplicar políticas de acesso por identidade e contexto;
- Monitorar sessões e limitar acesso por risco.
Cenário D: Ataque de ransomware (hipotético)
Problema: detecção de comportamento anômalo seguido por criptografia de arquivos em um servidor local. Em cenário hipotético, nós descreveríamos a resposta assim:
- Contenção: isolar o segmento afetado via políticas imediatas no FG 30G;
- Identificação: correlacionar logs e determinar possível vetor inicial;
- Mitigação: bloquear comunicações externas suspeitas e iniciar restauração de backups;
- Pós-incidente: análise de causa raiz, ajustes de políticas e testes de recuperação.
Esse fluxo mostra como appliance, processos e equipes devem trabalhar em conjunto. Para ser franco, a tecnologia facilita a contenção inicial; o resto exige coordenação e disciplina operacional.
Cenário E: Phishing que leva a credenciais comprometidas
Problema: usuário clica em link malicioso e credenciais são usadas para acessar recursos internos. Solução com FG 30G e controles complementares:
- Bloquear domínios de phishing conhecidos no perímetro;
- Aplicar políticas de acesso por identidade que limitem ações mesmo com credenciais válidas;
- Integrar alertas com o SIEM para disparar resposta automática a logins suspeitos;
- Acionar mudança de credenciais e revisar sessões ativas;
- Realizar campanhas de conscientização com exemplos pragmáticos para reduzir reincidência.
Nesse caso, nós percebemos que a prevenção técnica precisa andar junto com educação dos usuários; medidas isoladas nunca bastam. Um exercício prático que sugerimos é simular um phishing controlado e medir a taxa de clique antes e depois do treinamento.
Esses cenários mostram que o equipamento não é uma caixa mágica; nós precisamos definir processos, treinar pessoas e ajustar políticas conforme o negócio evolui. Para suporte em elaboração de políticas e gestão de continuidade, nós recomendamos consultar orientações práticas disponíveis em órgãos e portais empresariais.
Custos, ROI e opções de aquisição do fg 30g
Nós entendemos que decisões de compra ficam centralizadas no custo total de propriedade e no retorno sobre investimento. Aqui vai uma abordagem pragmática para avaliar o fg 30g em 2026.
Ao calcular custos, considere:
- Preço do equipamento e licenças de segurança;
- Serviços recorrentes (assinaturas de threat intelligence, suporte);
- Custo de implementação e horas de consultoria;
- Impacto sobre produtividade e redução de risco operacional.
Para estimar retorno, nós sugerimos mapear cenários de perda evitada: tempo de inatividade reduzido, menor exposição a vazamentos e economia operacional com automação. Quando não houver dados específicos, nós construímos cenários hipotéticos, por exemplo, imagine que uma interrupção poupada gere X horas de operação preservada; a equação de ROI vem daí. Se precisar de base macroeconômica sobre empresas no Brasil para contextualizar investimento, o IBGE oferece dados corporativos úteis: IBGE.
Modelos de aquisição
- Compra direta do appliance com renovação anual de assinaturas;
- Contrato de subscrição (hardware como serviço) com suporte incluso;
- Soluções combinadas com MSS para previsibilidade orçamentária.
Nós recomendamos comparar totalidade de custos e escalabilidade. Para pequenas empresas, contratos de serviço gerenciado frequentemente entregam previsibilidade e equipe disponível sem precisar contratar especialistas internos.
Exemplo de TCO e ROI (cenário hipotético)
Para ilustrar, nós apresentamos um cenário hipotético simplificado: imagine uma PME que enfrenta, em média, duas interrupções por ano que custam juntas 40 horas de trabalho e impacto operacional. Se a automação e a detecção precoce reduzissem isso em 75%, nós economizaríamos 30 horas por ano em tempo de equipe. Quantificar isso em reais exige os custos salariais locais, que variam muito, portanto o exercício serve para priorizar investimentos e justificar assinatura de MSS quando a economia operacional supera o custo recorrente.
Repare que essa é uma construção lógica, em projetos reais, nós montamos o business case com números da própria empresa para validar hipóteses.
Um passo prático que costumamos usar no levantamento é solicitar ao cliente os últimos 12 meses de incidentes operacionais (mesmo que em formato simplificado). Com esses dados, nós modelamos cenários de custo evitado e apresentamos comparativos entre compra direta e subscrição com MSS. Esse tipo de exercício reduz as incertezas na tomada de decisão e facilita aprovação orçamentária.
Checklist e FAQ sobre o fg 30g
Nós finalizamos com um checklist prático e uma seção de perguntas frequentes para tirar dúvidas rápidas antes da decisão.
Checklist de pré-compra
- Mapeamos ativos e aplicações críticas?
- Definimos políticas de segmentação e acesso?
- Verificamos necessidade de integração com SIEM ou SOC?
- Planejamos processo de atualização e suporte?
- Previmos treinamentos para o time operacional?
- Estimamos custos recorrentes e SLA do fornecedor?
- Avaliamos plano de recuperação e backups integrados?
FAQ
O que diferencia o fg 30g de um roteador comum?Nós explicamos que o diferencial está na inspeção de tráfego, controle por aplicação e nas assinaturas de segurança que permitem bloquear ameaças além do simples roteamento. Equipamentos desse tipo combinam funções de firewall de próxima geração com serviços de threat intelligence.
Preciso necessariamente de um serviço gerenciado para usar o fg 30g?Nós respondemos que não é obrigatório, mas recomendamos fortemente. Se a equipe interna for limitada, um MSS garante monitoramento contínuo, atualizações e resposta a incidentes com SLAs definidos.
Como o fg 30g ajuda na conformidade com a LGPD?Nós esclarecemos que o aparelho contribui com controles técnicos, como segmentação, logs e criptografia, úteis para demonstrar medidas de segurança. Para orientações regulatórias formais, nós consultamos fontes oficiais e sugerimos contato com a ANPD: ANPD.
Quais integrações devo priorizar ao implantar o fg 30g?Nós indicamos priorizar integração com sistemas de log centralizados (SIEM), soluções de backup seguro e, quando possível, com um SOC que realize correlação e resposta a alertas. Essas integrações ampliam a eficácia da política de defesa.
Com que frequência devo renovar assinaturas e revisar políticas?Nós sugerimos revisar assinaturas e políticas pelo menos anualmente, ou sempre que houver mudanças significativas na infraestrutura ou no modelo de negócios. Atualizações de assinaturas de ameaças devem ser automáticas e avaliadas com métricas simples: número de falsos positivos e alcance de detecção. Revisões mais frequentes podem ser necessárias após incidentes ou implantações de novas aplicações.
Se ficou alguma dúvida que não foi coberta aqui, nós convidamos a conversar com especialistas. A Infoprotect atua como parceiro estratégico e consultor estratégico, oferecendo proteção cibernética integrada e holística e expertise e confiança comprovadas em projetos de segurança para empresas brasileiras e latino-americanas, e pode ajudar a desenhar a melhor arquitetura para seu caso.