Configuração FortiWeb: Proteja Sua Web e Sua Marca
Tutorial 2026 com etapas práticas para configuração FortiWeb, integração com SIEM e melhores práticas para ambientes brasileiros.
Neste artigo
- Introdução: por que a configuração FortiWeb importa
- Guia passo a passo de configuração FortiWeb
- Boas práticas e políticas recomendadas
- Integração do FortiWeb com o ecossistema de segurança
- Casos práticos e cenários de aplicação
- Verificação, testes e manutenção contínua
Configuração FortiWeb é o ponto de partida para quem quer proteger aplicações web, APIs e a reputação da empresa. Nós sabemos que uma WAF mal configurada oferece sensação de segurança, mas não a proteção real que times de TI e executivos exigem. A Infoprotect atua como Guia Confiável em Cibersegurança e Parceiro Estratégico e Consultor de Confiança, oferecendo expertise e confiança comprovadas para reforçar resiliência e continuidade de negócios. Neste artigo, vamos mostrar passo a passo como configurar, testar e manter o FortiWeb em 2026, com exemplos práticos aplicáveis a empresas brasileiras.
1. Introdução: por que a configuração FortiWeb importa
Nós costumamos dizer que proteger aplicações web é cuidar da porta de entrada da empresa. Ataques a aplicativos têm alto impacto financeiro e reputacional. A configuração FortiWeb correta reduz riscos, melhora a resposta a incidentes e ajuda na conformidade com normas como a LGPD.
Na prática, o FortiWeb atua como uma camada dedicada de defesa para aplicações HTTP/HTTPS, protegendo contra SQL injection, XSS, bots maliciosos e abuso de APIs.
- Redução de riscos de vazamento de dados.
- Bloqueio de ataques automatizados e direcionados.
- Melhoria na visibilidade do tráfego web.
Para equipes que enfrentam escassez de profissionais, como muitas empresas brasileiras, contar com uma configuração bem feita é diferencial. A Infoprotect auxilia clientes na região em projetos que combinam tecnologia e processos para reforçar resiliência operacional.
Além disso, observamos que o volume de ataques direcionados a aplicações aumentou a complexidade das defesas: os vetores não são apenas exploits técnicos, mas também tentativas de fraude, scraping de preços e abuso de APIs que afetam modelos de negócio. Por isso, a WAF precisa ser configurada pensando no negócio, não só na assinatura de ameaças. Para fundamentar decisões de investimento e priorização técnica, consultamos relatórios e orientações do fabricante e de autoridades locais, sempre buscando alinhar proteção e continuidade de serviço.
2. Guia passo a passo de configuração FortiWeb
Nós vamos dividir a configuração em etapas lógicas: planejamento, implantação inicial, regras básicas, ajuste fino e validação. Assim fica simples de aplicar em ambientes on‑premises e na nuvem.
2.1 Planejamento e levantamento inicial
Antes de tocar em switches e consoles, nós realizamos levantamento de requisitos. Isso evita retrabalho e falhas críticas.
- Inventariar aplicações, endpoints e dependências.
- Mapear fluxos HTTP/HTTPS e endpoints de API.
- Definir requisitos de criptografia e certificados.
- Verificar conformidade com LGPD e políticas internas.
Recomendamos documentar portas, URIs sensíveis e requisitos de alta disponibilidade. Para comprovar necessidade de investimento, dados do mercado brasileiro ajudam: consultar relatórios do Sebrae sobre digitalização pode embasar o projeto.
Um exercício prático de levantamento que usamos é simples e eficaz: listar as 10 URLs mais críticas (login, checkout, API de pagamento, consultas de cliente) e atribuir um impacto de negócio para cada uma. Assim priorizamos políticas e testes. Quando não há uma base histórica de tráfego, nós definimos hipóteses de carga e validamos com testes controlados antes de ir ao ar.
2.2 Implantação inicial e configuração fortiweb básica
Na instalação inicial do FortiWeb, nós seguimos etapas práticas e reproduzíveis.
- Provisionar a instância (appliance físico, VM ou instância cloud).
- Configurar interfaces de rede e NAT, definindo zonas distintas para tráfego público e privado.
- Importar certificados TLS e configurar perfis SSL para offload, quando aplicável.
- Registrar a licença e sincronizar com serviços de inteligência de ameaças.
Para documentação oficial de recursos e arquitetura do produto, consultamos o material do fabricante no site da Fortinet: FortiWeb – Fortinet.
Na prática, pequenos cuidados na implantação evitam problemas maiores. Por exemplo, configurar corretamente o tempo de sessão (session timeout) evita que tokens expirados sejam reutilizados indevidamente, e ajustar o tamanho do body permitido impede ataques que tentam sobrecarregar parsers de JSON. Esses ajustes são simples, mas fazem muita diferença em ambientes reais.
2.3 Regras iniciais e perfis de proteção
Após a implantação, criamos camadas de proteção. Nós adotamos um modelo em fases: monitoramento, alerta e bloqueio.
- Ativar assinaturas de ataque conhecidas.
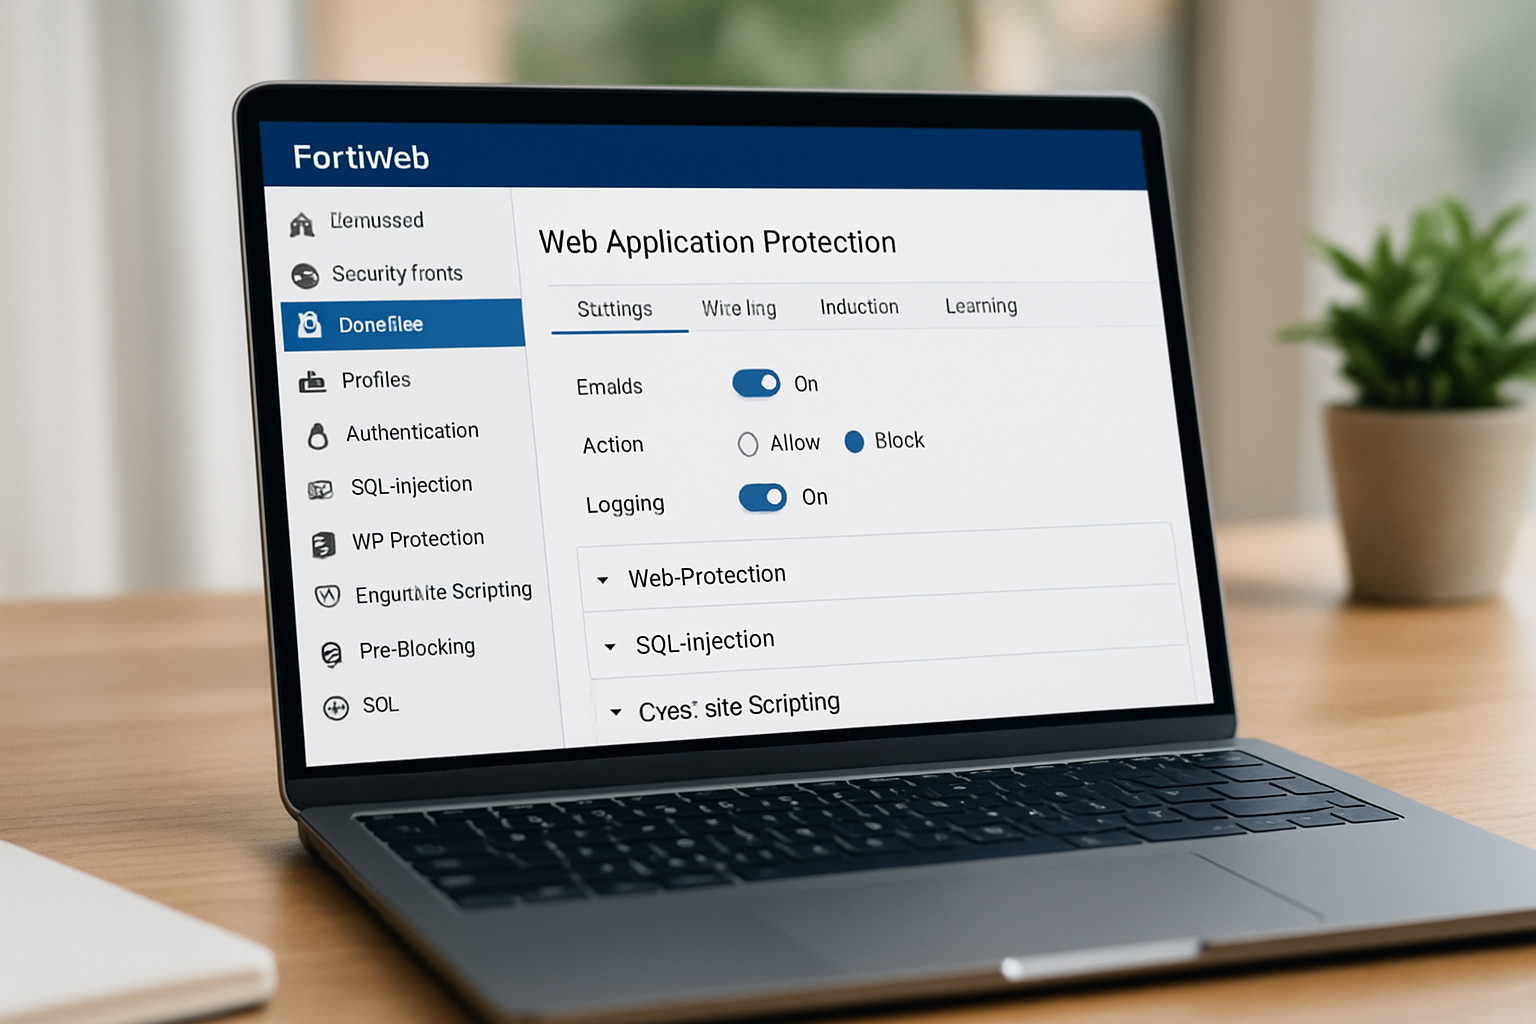
- Habilitar proteção contra injeção (SQLi) e XSS por padrão.
- Configurar limites de taxa e proteção contra DDoS na camada de aplicação.
- Aplicar listas de bloqueio geográficas apenas quando justificadas.
Na fase inicial, operar em modo de relatório permite entender falsos positivos antes de bloquear tráfego legítimo.
Um padrão que aplicamos: criar um conjunto base de regras para todas as aplicações e, em seguida, perfis específicos para aplicações críticas. Isso facilita rollback quando uma mudança causa impacto — revertendo apenas o perfil afetado, sem mexer na política global.
2.4 Ajuste fino e tuning
Depois de coletar métricas, nós ajustamos políticas com base no comportamento real do tráfego.
- Refinar assinaturas e criar regras customizadas para endpoints críticos.
- Implementar fingerprinting de bots e políticas para crawlers.
- Integrar logs ao SIEM para correlação e auditoria.
Uma integração eficiente com o SIEM acelera a análise por parte da equipe de SOC. Para normas brasileiras relacionadas à proteção de dados, a página da ANPD traz orientações úteis.
No ajuste fino, nós observamos métricas como latência acrescentada pela WAF e taxa de rejeição por regra. Quando identificamos uma regra que bloqueia tráfego legítimo em picos, avaliamos alternativas como challenge/response (CAPTCHA) ou aplicação de rate limit por token em vez de por endereço IP, já que muitos usuários legítimos podem compartilhar IPs em redes móveis.
2.5 Checklist pós-implantação
Depois da implantação inicial, nós seguimos um checklist prático para garantir estabilidade e governança.
- Confirmar rotação de logs e política de retenção compatível com requisitos de auditoria.
- Validar alertas críticos e rota de escalonamento com o time de operações.
- Testar rollback de configurações e restaurar backups de políticas.
- Documentar lições aprendidas e criar runbook para incidentes relevantes.
Registrar esses passos reduz tempo de recuperação e facilita demonstração de governança em auditorias técnicas e de conformidade.
3. Boas práticas e políticas recomendadas
Nós defendemos políticas simples, repetíveis e alinhadas a riscos de negócio. Abaixo, detalhamos políticas que costumamos aplicar em projetos reais no Brasil.
3.1 Políticas de criptografia e certificados
Gerenciar TLS corretamente é essencial. Nós configuramos perfis que priorizam cifras modernas e uso de certificados com PKI adequada.
- Forçar TLS 1.2+ onde possível.
- Remover cifras obsoletas e fracas.
- Automatizar renovação de certificados com ACs de confiança.
Em cenários de alta conformidade, integrar a gestão de certificados ao processo de maturidade de segurança reduz riscos operacionais.
3.2 Gestão de regras e controle de mudanças
Alterações frequentes sem processo levam a regressões. Nós implementamos fluxos de aprovação e testes automatizados.
- Controlar mudanças via repositório e versionamento de políticas.
- Simular regras em ambiente de staging antes de aplicar em produção.
- Registrar justificativa para cada alteração relevante.
Esse controle facilita auditorias e demonstra governança quando solicitado por stakeholders ou auditores.
3.3 Monitoramento e alertas
Configurar alertas práticos evita ruído. Nós definimos níveis de severidade e playbooks de resposta para cada tipo de evento.
- Alertas por padrão: tentativa de SQLi, XSS, CSRF e abuso de autenticação.
- Integração com tickets e SOAR para resposta automatizada.
- Dashboards com métricas de tráfego legítimo vs. bloqueado.
Para entender a importância de métricas econômicas e operacionais, consultamos indicadores de negócios disponíveis pelo IBGE quando dimensionamos esforços para clientes.
3.4 Políticas para bots e automação
O desafio com bots é que nem todos são maliciosos. Nós agrupamos bots em três classes: benignos (motores de busca), suspeitos (scrapers) e maliciosos (credential stuffing, fraude).
- Permitir bots de confiança com regras de verificação.
- Aplicar challenge/response para bots suspeitos.
- Bloquear ou limitar bots maliciosos com fingerprints e reputação.
Na prática, identificamos bots por headers, padrões de navegação e comportamento temporal. Em um projeto de e‑commerce, por exemplo, nós isentamos motores de busca do rate limiting, enquanto aplicamos limites rígidos a IPs que disparam centenas de requisições por minuto no endpoint de busca de produto.
4. Integração do FortiWeb com o ecossistema de segurança e configuração FortiWeb avançada
Não basta isolar a WAF. Nós priorizamos integração com firewall, proxy, SIEM e orquestração. Só assim transformamos dados em ações.
4.1 Integração com firewall e balanceadores
O FortiWeb funciona melhor quando coordenado com outras camadas de rede.
- Sincronizar políticas com firewalls para evitar conflitos de bloqueio.
- Aplicar health checks com balanceadores para alta disponibilidade.
- Mapear regras NAT para garantir consistência de logs.
Esses ajustes reduzem falsos positivos e garantem continuidade de serviço mesmo em manutenção.
4.2 Integração com SIEM e resposta a incidentes
Nós conectamos logs e eventos ao SIEM para correlação e investigação. Isso acelera a identificação de padrões maliciosos.
- Enviar eventos em tempo real para correlação com alertas de endpoint.
- Automatizar playbooks para bloqueio e mitigação imediata.
- Compartilhar indicadores de comprometimento entre times.
Para uma visão consolidada sobre melhores práticas de resposta, adotamos frameworks e playbooks testados em campo.
4.3 APIs, dispositivos móveis e proteção de microsserviços
Como muitas empresas migram partes cruciais para APIs, nós adaptamos políticas específicas para APIs e microsserviços.
- Validar esquemas JSON e parâmetros esperados.
- Proteger endpoints de autenticação e tokens.
- Implementar rate limiting por consumidor e por endpoint.
Se o projeto envolver nuvem pública, alinhamos a arquitetura com práticas recomendadas do provedor e com a documentação técnica do fabricante.
4.4 Integração com provedores de nuvem e arquiteturas híbridas
Ao trabalhar com ambientes híbridos, nós priorizamos consistência de políticas e centralização de telemetria. O FortiWeb possui integrações e arquiteturas referência para ambientes cloud que facilitam esse alinhamento.
- Centralizar políticas e logs para evitar discrepâncias entre instâncias cloud e on‑premises.
- Usar automação para aplicar perfis de segurança em múltiplas regiões.
- Monitorar custos operacionais relacionados à inspeção SSL e largura de banda.
Para projetos em nuvem, consultamos também a documentação técnica do fabricante para validação arquitetural e recomendações: FortiWeb – Fortinet. Isso nos ajuda a desenhar soluções que são seguras e economicamente viáveis.
5. Casos práticos e cenários de aplicação
Nós acreditamos que aprender com situações reais é a melhor forma de fixar conceitos. A seguir, três cenários que ilustram como aplicar a configuração FortiWeb em ambientes brasileiros.
5.1 Portais de serviços públicos e alta visibilidade
Em portais com grande tráfego, a prioridade é disponibilidade sem comprometer segurança.
- Políticas de caching e compressão para aliviar backend.
- Proteções adaptativas que alternam entre bloqueio e desafio.
- Monitoramento de picos e playbooks de escalonamento.
Projetos governamentais exigem auditoria e documentação detalhada; a integração com políticas de privacidade segue orientação da ANPD.
Um caso hipotético que usamos para treinar equipes: imaginemos um portal municipal que recebe 200 mil acessos em um evento de matrícula. Nós simulamos picos de acesso e validamos se regras de rate limiting e cache reduzem a carga no backend sem impactar a experiência do usuário. Esse tipo de exercício permite ajustar thresholds e evitar quedas no momento crítico.
5.2 E‑commerce com picos sazonais
Em lojas online, picos de vendas exigem ajuste temporário de tolerância a bloqueios e aumento de capacidade.
- Modo de observação durante eventos para calibrar regras.
- Rate limiting específico para processos de checkout e carrinho.
- Proteção de endpoints de pagamento e máscaras de dados sensíveis.
Para calcular impacto no volume de vendas, nós combinamos logs de aplicação com métricas de negócio e definimos SLAs de disponibilidade.
Em uma operação real que atendemos, ajustar regras antes de um período promocional reduziu a ocorrência de falsos positivos em endpoints de checkout, sem abrir mão da proteção contra scraping e ataques automatizados. Essa sincronia entre negócio e segurança é justamente o que diferencia projetos que funcionam no dia a dia.
5.3 Startups e ambientes com recursos limitados
Startups precisam de proteção escalável sem custos fixos altos. Nós sugerimos uma configuração enxuta e escalável.
- Políticas padrão de assinatura e proteção contra bots.
- Uso de módulos compatíveis com nuvem e SIEM como serviço.
- Planos de escalonamento técnico e financeiro conforme crescimento.
Em geral, combinar WAF com backup seguro e planos de recuperação garante continuidade para investidores e parceiros.
Para equipes enxutas, priorizamos automações e playbooks simples que reduzam a necessidade de intervenção manual. Podemos, por exemplo, automatizar rotação de certificados e atualizações de assinaturas, liberando a equipe para tarefas de maior valor.
6. Verificação, testes e manutenção contínua
Configurar a WAF é um processo cíclico. Nós montamos rotinas que mantêm proteção alinhada a novas ameaças.
6.1 Testes de penetração e Red Team
Nós recomendamos testes regulares que simulem ataques reais. Pentests revelam configuração incorreta que passa despercebida.
- Executar pentests focados em API e autenticação.
- Realizar exercícios de Red Team para avaliar resposta operacional.
- Documentar remediações e validar após correções.
Quando possível, vincular resultados a métricas de risco facilita priorização de ações de mitigação.
6.2 Atualizações, patches e ciclo de vida
Manter software atualizado reduz exposição. Nós temos disciplina para aplicar patches em janela controlada.
- Planejar janelas de manutenção com stakeholders.
- Testar atualizações em ambiente isolado antes de produção.
- Documentar versões e executáveis para auditoria.
Para minimizar interrupções, combinamos rolling upgrades com monitoramento ativo durante atualização.
6.3 Métricas e auditoria contínua
Medição constante transforma operação reativa em proativa.
- Métricas essenciais: taxa de bloqueio, falsos positivos, tempo médio para mitigação.
- Relatórios periódicos para diretores e TI com linguagem de risco.
- Auditorias regulares para conformidade e melhoria contínua.
Ferramentas de relatório e dashboards ajudam a convencer direção sobre investimentos em segurança.
6.4 Automação de testes e health checks
Nós automatizamos uma bateria de testes que roda diariamente: verificações de rota, testes de autenticação e simulações de carga leve. Esses health checks identificam regressões antes que usuários reais sejam afetados.
- Automatizar testes rápidos para endpoints críticos após implantação.
- Rodar scans básicos de segurança e validar assinaturas ativas.
- Agendar testes de performance para avaliar impacto do WAF sob carga.
Automação reduz trabalho manual e acelera rollback quando necessário. Para validar estratégias e benchmarks, consultamos diretrizes técnicas e relatórios do mercado, sempre adaptando para o contexto do cliente.
Perguntas frequentes
O que é necessário antes de iniciar a configuração FortiWeb?Nós recomendamos inventariar aplicações, mapear fluxos, obter certificados TLS e definir requisitos de conformidade. Um levantamento bem feito reduz retrabalho e acelera a implantação.
Posso usar FortiWeb em nuvem e on‑premises simultaneamente?Sim. Nós implementamos arquiteturas híbridas onde instâncias on‑premises e cloud cooperam. A chave é manter consistência de políticas e centralizar logs para correlação.
Como reduzir falsos positivos sem abrir brechas?Nós operamos fases: monitoramento, ajuste e bloqueio. Aplicar regras em modo relatório e analisar padrões antes de bloquear minimiza impacto no usuário legítimo.
Quais integrações são mais urgentes após a configuração inicial?Nós priorizamos SIEM, firewalls e orquestração de incidentes. Essas integrações aceleram detecção e resposta, além de melhorar a governança.
Nós esperamos que este guia prático sobre configuração FortiWeb em 2026 tenha trazido clareza e passos acionáveis para proteger aplicações e reputação. Se precisar, a Infoprotect atua como parceiro em projetos de implantação, integração e operação gerenciada, combinando expertise técnica e foco em continuidade de negócios.
Recursos úteis: documentação do fabricante, orientações da Fortinet, diretrizes da ANPD e materiais de apoio do Sebrae. Para benchmarks setoriais e dados de mercado, consulte o IBGE. Para análises e tendências do setor, também consideramos publicações especializadas e notícias confiáveis, como as da Exame e Reuters.