FortiGate 30G: Segurança essencial para pequenas empresas
Guia prático 2026 sobre FortiGate 30G: recursos, casos de uso e como integrar com serviços gerenciados para proteção eficaz.
Neste artigo
- Introdução
- Por que escolher o FortiGate 30G
- Recursos técnicos e desempenho do FortiGate 30G
- Casos de uso práticos para pequenas empresas
- Como integrar o FortiGate 30G ao seu ambiente gerenciado
- Perguntas frequentes (FAQ)
No primeiro parágrafo já vamos direto ao ponto: se a sua prioridade é proteger a rede com uma solução eficiente e escalável, o FortiGate 30G aparece como uma opção atraente para pequenas empresas em 2026. Nós vamos explicar por que essa plataforma merece atenção, como ela se encaixa em estratégias práticas de segurança e como integrá-la de forma a entregar valor imediato.
1. Introdução
Nós sabemos que, hoje, tomar decisões de segurança exige combinar tecnologia com processos e gente. Pequenas empresas sentem o impacto de um incidente com severidade alta: perda de receita, quebra de confiança e custos operacionais. Ainda assim, o mercado oferece opções compactas e poderosas. O objetivo deste artigo é apresentar um panorama prático do FortiGate 30G, sempre com foco em aplicabilidade no Brasil e em conformidade com requisitos locais, como a LGPD.
Ao longo do texto nós vamos:
- Descrever as situações em que o equipamento faz sentido;
- Listar recursos que trazem proteção integrada;
- Oferecer um checklist de implantação e operação para equipes enxutas.
Além disso, nós incluímos referências confiáveis para quem quiser aprofundar a pesquisa, como publicações de mídia, órgãos de apoio a empreendedores e estatísticas públicas. Entre as fontes citadas estão a ANPD, o Sebrae, o IBGE e análises de tecnologia, como as publicadas na Exame Tecnologia.
Complementando a introdução, vale destacar como a percepção de risco muda entre companhias. Nem toda pequena empresa tem o mesmo perfil de ameaça: um escritório de advocacia não enfrenta os mesmos vetores que uma loja de varejo. Por isso, nós insistimos em mapear ativos críticos antes de escolher configurações padrão. Para orientações oficiais sobre proteção de dados e obrigações legais, consultamos a autoridade nacional de proteção de dados: ANPD. Esse alinhamento ajuda a priorizar controles técnicos que atendam requisitos regulatórios e contratuais.
2. Por que escolher o FortiGate 30G
Escolher um firewall é também escolher como vamos orquestrar a proteção da organização. O FortiGate 30G se destaca especialmente quando buscamos:
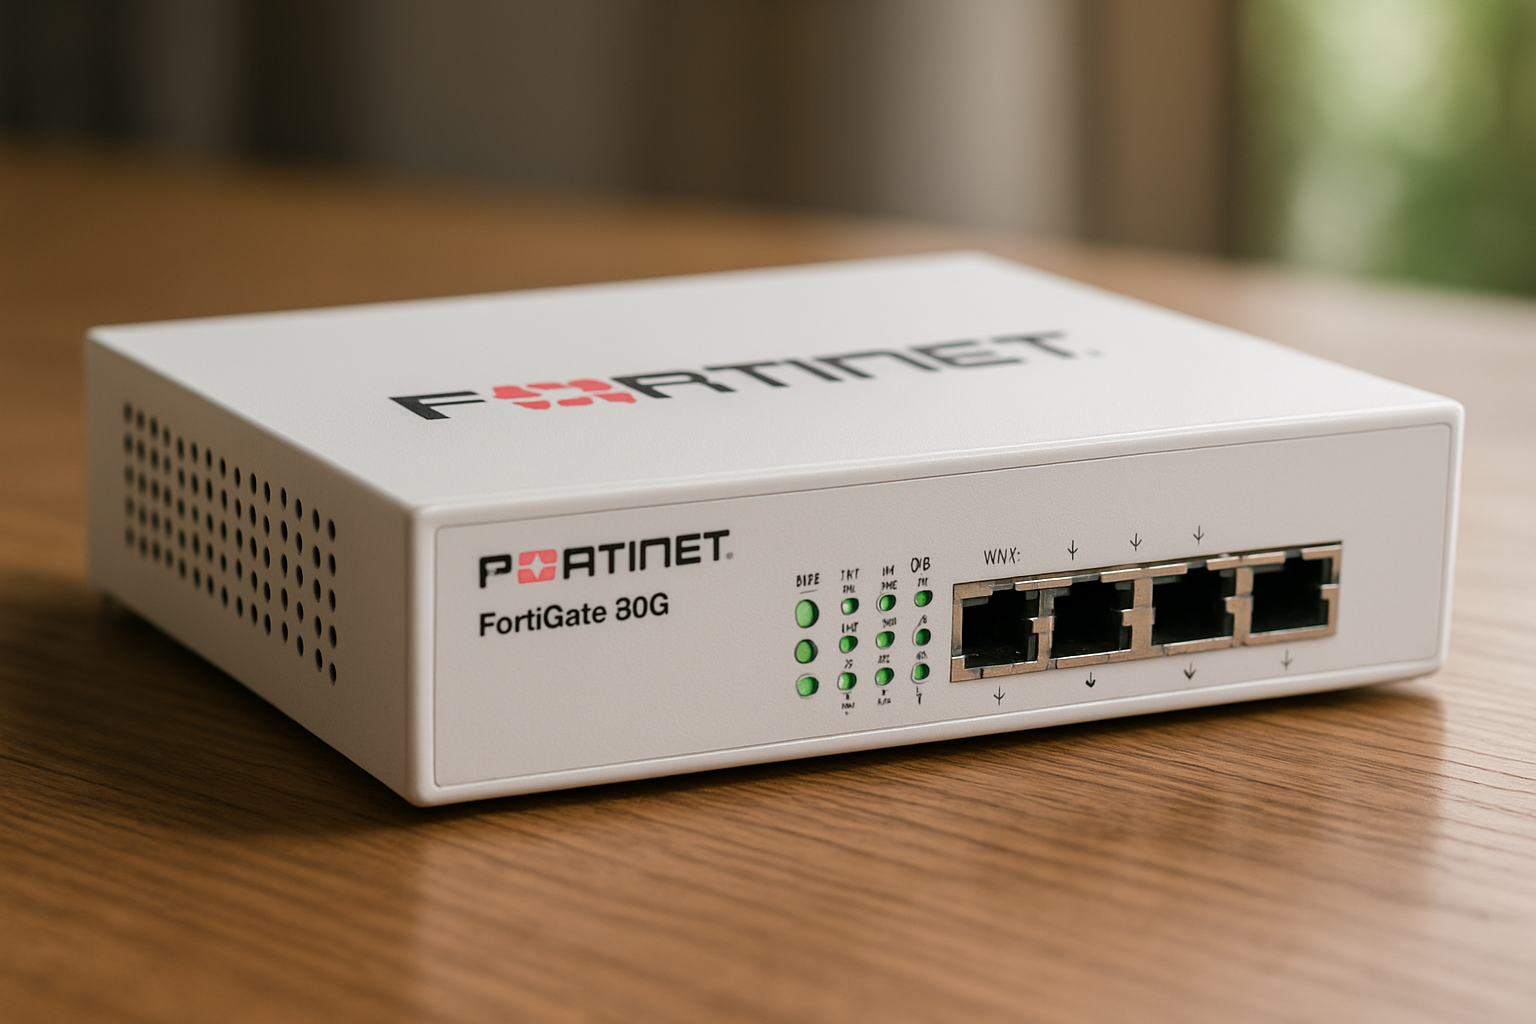
- Proteção de borda com recursos de próxima geração;
- Operação simples para equipes pequenas;
- Integração com serviços gerenciados e com plataformas de visibilidade.
Nós sempre recomendamos avaliar três medidas básicas ao comparar equipamentos: cobertura de funcionalidades (inspeção de tráfego, VPN, filtragem web), facilidade de gestão e possibilidades de integração com um SOC ou serviço MSS. Para pequenas empresas, custo total de propriedade e facilidade de atualização também pesam bastante.
Na prática, o FortiGate 30G costuma ser indicado para escritórios que precisam de:
- Segmentação de rede entre colaboradores e sistemas críticos;
- VPN de acesso remoto para equipes híbridas;
- Filtragem de conteúdo e prevenção contra ameaças conhecidas.
Se a empresa precisa obedecer requisitos contratuais ou regulatórios, é válido alinhar a solução com um parceiro que conheça a legislação brasileira e as melhores práticas técnicas. Nós, como especialistas, frequentemente orientamos clientes a considerar arquitetura e governança além do equipamento em si.
Ao escolher o equipamento, atentar para licenciamento e opções de suporte é tão importante quanto as características técnicas. Existem assinaturas que ativam módulos avançados, como proteção de endpoint integrada e atualizações de threat intelligence. Nós aconselhamos listar os pacotes oferecidos pelo fabricante, entender o ciclo de renovação e incluir no planejamento orçamentário itens como assinatura de inteligência de ameaças, suporte com tempo de resposta e serviços opcionais de configuração. Para mais informações sobre o ecossistema do fabricante, é possível consultar materiais oficiais em fornecedores como a página da Fortinet para entender como os módulos se encaixam no portfólio: Fortinet.
3. Recursos técnicos e desempenho do FortiGate 30G
Vamos agora olhar para os recursos que realmente fazem diferença na operação cotidiana. Em vez de listar números isolados, nós preferimos explicar o que cada funcionalidade entrega ao negócio e como isso se traduz em redução de risco.
- Inspeção de pacotes e análise de tráfego: permite identificar tráfego malicioso e aplicar políticas granulares;
- VPN segura (IPsec/SSL): viabiliza conexões remotas com criptografia adequada, importante para o trabalho híbrido;
- Filtragem web e controle de aplicações: reduz a superfície de risco ao limitar acesso a sites e aplicações não autorizadas;
- Integração com serviços de Threat Intelligence: mantém a defesa atualizada contra vetores emergentes;
- Suporte a alta disponibilidade e redundância, quando necessário, em topologias simples.
O ponto é que essas funções, combinadas, criam uma defesa em camadas. Para empresas que não têm time interno robusto, a capacidade de operar o equipamento em conjunto com um serviço gerenciado muda o jogo: a tecnologia continua protegendo, e a operação fica com quem monitora 24x7.
Para referências sobre tendências e necessidades do mercado, nós consultamos fontes confiáveis que ajudam a entender o panorama de ameaças em 2026, tais como relatórios jornalísticos e análises setoriais. Veja, por exemplo, pesquisas e matérias sobre cibersegurança em veículos e agências reconhecidas: Reuters Tecnologia, G1 Tecnologia e análises econômicas que trazem contexto para investimento em segurança, como Valor.
Integração com serviços gerenciados
Um aspecto prático: o equipamento sozinho não resolve. Nós vemos a combinação com soluções como SIEM, EDR e o suporte de um SOC como forma de transformar o investimento em resiliência. Para micro e pequenas empresas, serviços que oferecem resposta a incidentes sob demanda permitem ter proteção empresarial sem contratar um time interno grande.
- Vantagens da integração com MSS/MDR: monitoramento contínuo, correlação de eventos e resposta orquestrada;
- Critérios para escolher um fornecedor: SLA, experiência local, referência em projetos e conhecimento de normas brasileiras.
Boas práticas de configuração
Na implementação, existem escolhas simples que geram ganho de segurança imediato. Nós recomendamos:
- Aplicar políticas de menor privilégio para regras de firewall;
- Segmentar redes por função: convidados, colaboradores, sistemas críticos e IoT;
- Habilitar logs e encaminhá-los para um coletor central (mesmo que seja um serviço em nuvem gerenciado);
- Configurar alertas escaláveis para eventos que precisem de ação humana.
Essas práticas parecem óbvias, mas são comumente puladas em implantações rápidas. E olha que a diferença entre uma boa configuração e uma configuração negligente se traduz diretamente em janela de exposição a um ataque.
Métricas e monitoramento
Medir é operar. Algumas métricas que nós sugerimos acompanhar desde o primeiro dia:
- Quantidade de eventos de segurança críticos por semana;
- Tempo médio de detecção e tempo médio de resposta a incidentes;
- Taxa de sucesso de bloqueio de tráfego malicioso versus falsos positivos;
- Disponibilidade de VPNs e número de autenticações falhas.
Sem uma régua de medição, o esforço de segurança vira checklist. Com indicadores claros, conseguimos justificar investimentos e priorizar ações com impacto direto nos riscos do negócio.
4. Casos de uso práticos para pequenas empresas
Aqui nós mostramos cenários concretos que ajudam a visualizar o impacto do FortiGate 30G. Em vez de falar em termos genéricos, vamos pegar exemplos que aparecem no dia a dia das empresas brasileiras.
Escritório com equipe remota
Imagine uma startup de tecnologia com 25 colaboradores, muitos em home office e alguns clientes com exigências de segurança. A necessidade é ter VPN confiável, segmentação entre a rede de desenvolvimento e a de clientes e bloqueio de acesso a sites maliciosos. Implementando políticas no firewall e configurando VPNs com autenticação forte, a empresa reduz a probabilidade de exposição de ambientes sensíveis.
Rede de lojas ou franquias
Em um ambiente com pontos de venda, a separação entre tráfego de pagamentos e rede de administração é crítica. Nós costumamos recomendar segmentação explícita, regras rígidas de acesso e inspeção de tráfego entre segmentos. O equipamento funciona como primeira linha de defesa e participa do esquema de continuidade com backups seguros e redundância básica.
Consultório ou clínica médica
Proteção de dados pessoais sensíveis é requisito legal. A LGPD impõe obrigações que se refletem nas medidas técnicas adotadas. Para quem trabalha com prontuário eletrônico, a combinação de firewall, VPN e controles de acesso é o mínimo aceitável. Para mais orientações sobre requisitos legais e apoio a pequenas empresas, consultamos o Sebrae e materiais oficiais do governo.
- Benefícios observados: redução de incidentes de intrusão, visibilidade sobre tráfego suspeito, cumprimento de requisitos contratuais.
Escola privada: um case conceitual
Em uma escola com rede interna para administrativos, professores e alunos, a necessidade de controlar conteúdo e proteger dados de menores é evidente. Nós sugerimos criar VLANs distintas, aplicar políticas de filtragem por faixa etária e usar autenticação de dois fatores para acessos administrativos. Esse arranjo minimiza o risco de exposição de dados e facilita auditorias periódicas.
Restaurante com delivery e sistema de pagamento
Separar a rede do PDV da rede de convidados e da infraestrutura operacional reduz muito o risco de interceptação de dados de cartão. Além disso, garantir backups criptografados das configurações e registros do sistema permite recuperação rápida em caso de falha ou incidente.
5. Como integrar o FortiGate 30G ao seu ambiente gerenciado
A integração não precisa ser algo que assusta. Nós costumamos seguir um roteiro simples que cobre planejamento técnico, execução e operação contínua. A seguir, um checklist prático para pequenas equipes.
- Levantamento: mapear ativos, fluxos de tráfego e requisitos legais;
- Planejamento: definir políticas de segurança, segmentação e requisitos de VPN;
- Configuração inicial: aplicar regras mínimas, habilitar logs e dashboard de monitoramento;
- Teste: simular acessos remotos, validar segmentação e políticas de bloqueio;
- Operação: garantir backups da configuração, atualizações e integração com SOC ou serviço gerenciado.
Na etapa de planejamento, nós sempre recomendamos envolver um parceiro com experiência prática. Um integrador local ou um provedor de MSS conhece particularidades do mercado brasileiro, como padrões de compliance e cenários de ameaças observados em 2026. Quando atuamos com clientes, apontamos os pontos de integração mais sensíveis, autenticação, visibilidade e resposta a incidentes — e priorizamos automações que reduzam esforço humano.
Também é importante garantir documentação e treinamentos: em equipes pequenas, uma pessoa deve ser capaz de aplicar um rollback rápido da configuração e acionar o plano de resposta. Para quem busca apoio técnico e serviços gerenciados, nós recomendamos conversar com empresas especializadas que atuam na América Latina e dominam tanto a tecnologia quanto os aspectos regulatórios brasileiros.
Para entender o ambiente de negócios onde a segurança é aplicada, estatísticas macro ajudam a dimensionar prioridades. Informações sobre porte das empresas e distribuição regional podem ser consultadas no IBGE.
Automação e manutenção
Nós incentivamos automatizar tarefas rotineiras: atualizações de assinaturas, verificação de integridade das regras e rotação de chaves. Um script bem documentado para backup e um agendamento de testes trimestrais reduz o risco de falha humana. Além disso, manter um ciclo de revisão de políticas a cada seis meses garante que regras obsoletas não permaneçam ativas.
Exemplo hipotético de projeto
(hipotético) Suponha que uma clínica média contrate um serviço gerenciado para implantar um FortiGate 30G. Nós faríamos um levantamento de risco em duas semanas, configuração inicial em uma semana, testes e ajustes em mais uma semana, e a transição para operação gerenciada com monitoramento 24x7 ao final do primeiro mês. Esse cronograma é ilustrativo — serve para demonstrar como etapas curtas e iterativas entregam valor sem paralisar as operações.
6. Perguntas frequentes (FAQ)
Abaixo nós reunimos dúvidas que aparecem com frequência quando discutimos o FortiGate 30G com gestores e times técnicos.
1. O FortiGate 30G é suficiente para proteger minha empresa de 10 a 50 funcionários?Nós respondemos que, na maioria dos cenários, sim — desde que a implantação contemple segmentação, políticas de inspeção e integração com serviços de monitoramento. Equipamentos compactos fornecem bons recursos de proteção de borda; o diferencial está em como são operados e atualizados. Se houver requisitos específicos de throughput ou aplicações sensíveis, é preciso validar no ambiente real.
2. Preciso contratar um serviço gerenciado para operar o equipamento?Nós aconselhamos avaliar o nível de maturidade interna. Se a equipe de TI for pequena ou sem experiência em segurança, um serviço gerenciado traz monitoramento 24x7 e resposta a incidentes, reduzindo o risco operacional. Para equipes com experiência, operações híbridas também funcionam: gestão local com suporte pontual de um MSS.
3. Como o uso do FortiGate 30G ajuda na conformidade com a LGPD?Nós esclarecemos que o firewall contribui como medida técnica de proteção, controlando acessos, segmentando ambientes e preservando confidencialidade. No entanto, conformidade envolve processos adicionais: governança de dados, políticas de retenção, contratos com fornecedores e documentação de tratamento. Para orientação prática sobre privacidade e adequação, recomendamos buscar conteúdo técnico e jurídico especializado.
4. Quais são os custos além do equipamento?Nós destacamos custos típicos: assinaturas de serviços de segurança (threat intelligence, updates), licenças para funcionalidades avançadas, suporte e eventualmente serviço gerenciado. Esses custos variam conforme necessidades e política de atualização. Planejamento orçamentário realista evita surpresas.
5. Posso usar o FortiGate 30G com ambientes em nuvem?Nós afirmamos que sim, é comum integrar o equipamento a serviços em nuvem via VPNs site-to-site ou conectores de segurança. Para ambientes híbridos, recomendamos validar rotas, latência e regras de NAT, além de considerar soluções nativas de segurança em nuvem quando aplicável. Para orientações sobre integração, materiais oficiais de cloud e de fabricantes fornecem guias práticos.
Se restarem dúvidas específicas sobre integração técnica ou modelos de serviço, nós sugerimos contato com times que oferecem implantação e operação no Brasil e América Latina.
Conclusão
Ao longo deste artigo nós mostramos como o FortiGate 30G pode representar uma camada eficaz de defesa para pequenas empresas em 2026. Não se trata apenas do equipamento, e sim de como ele é inserido numa estratégia mais ampla de Proteção Cibernética Integrada e Holística. Com processos bem definidos, visibilidade sobre eventos e apoio de um serviço gerenciado quando necessário, é possível reduzir riscos e manter a continuidade do negócio.
Para organizações que buscam um parceiro com experiência regional e foco em soluções práticas, nós, da Infoprotect, atuamos como Parceiro Estratégico e Trust Advisor e orientamos projetos que privilegiem simplicidade operacional e maturidade progressiva. Segurança é investimento: bem planejado, protege receita, reputação e a capacidade de crescer com confiança.
Se quiser avançar, nós podemos ajudar a montar um piloto, fazer uma prova de conceito ou avaliar o ambiente atual. A melhor proteção começa com diagnóstico realista e prioridades alinhadas ao negócio.