VPN FortiGate: Proteja sua empresa com segurança de ponta
Guia prático 2026 sobre VPN FortiGate para empresas: arquitetura, implementação, operação e conformidade com LGPD. Passos aplicáveis e recomendações.
Neste artigo
- Introdução
- Por que escolher vpn fortigate para empresas?
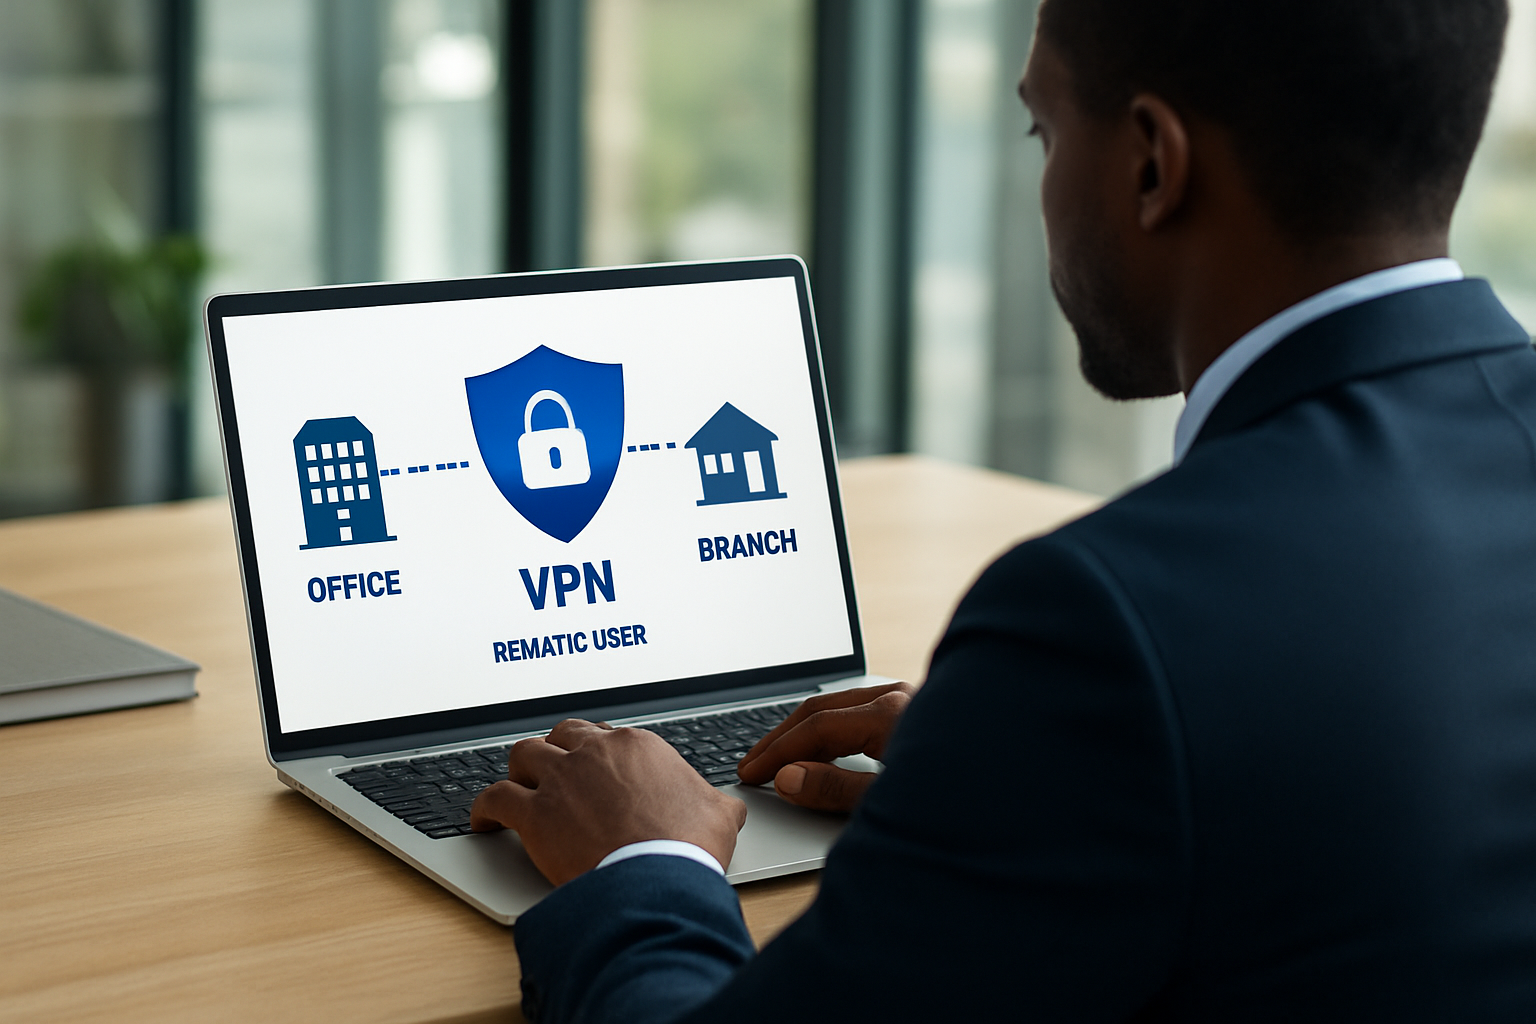
- Como funciona a VPN FortiGate
- Implementação prática da vpn fortigate para empresas
- Integração com conformidade e LGPD
- Operação, monitoramento e FAQ
No primeiro parágrafo já vamos direto ao ponto: escolher uma vpn fortigate para empresas é uma decisão estratégica para proteger acessos remotos, conectar filiais e manter a continuidade dos negócios. Nós, como especialistas em cibersegurança, entendemos que a solução precisa ser robusta, escalável e compatível com exigências regulatórias brasileiras, e é exatamente isso que exploraremos ao longo deste guia prático e aplicável. Como parceiro estratégico e consultor de confiança, a Infoprotect atua oferecendo proteção cibernética integrada e holística, combinando tecnologia, processos e governança.
1. Introdução
Nesta seção, apresentamos o cenário que motivou muitas empresas a adotar soluções de VPN de próxima geração. Trabalhamos com clientes de vários portes e observamos padrões recorrentes: demanda por acesso remoto seguro, necessidade de segmentação de redes e desejo por visibilidade centralizada das conexões. A FortiGate aparece com frequência nas conversas por oferecer firewall integrado, VPNs de alto desempenho e opções de gerenciamento que simplificam a vida dos times de TI.
Para contextualizar, vamos usar exemplos práticos. Imagine uma empresa com sedes em São Paulo e Salvador, equipes híbridas e um datacenter em nuvem. O desafio: usar um único ponto de controle para permitir acesso remoto de colaboradores, interconectar filiais e proteger tráfego máquina a máquina sem comprometer a performance. Fontes oficiais, como o IBGE, ajudam a dimensionar o número de unidades e tendências setoriais para projetos de infraestrutura.
- Objetivo do artigo: explicar por que a vpn fortigate para empresas faz sentido, como ela funciona e como implementá-la com governança.
- Público: diretores de TI, gerentes de segurança e CEOs tecnológicos que buscam soluções práticas e maduras.
- Abordagem: prática, com passos executáveis, exemplos e links para documentação.
Além disso, percebemos que decisões sobre VPN costumam envolver áreas além de TI: compliance, jurídico e operações precisam entender implicações de acesso e registro. Nós sempre recomendamos envolver essas áreas já nas fases iniciais do projeto para evitar retrabalhos e garantir que a solução entregue controle e evidência suficientes para auditoria. Pequenas e médias empresas podem consultar orientações do Sebrae sobre gestão de riscos e segurança da informação.
2. Por que escolher vpn fortigate para empresas?
A decisão por uma VPN envolve aspectos técnicos, operacionais e de risco. Aqui juntamos argumentos técnicos com casos de uso reais para justificar a escolha pela FortiGate quando o objetivo é proteger uma empresa de forma integrada.
Benefícios técnicos
- Desempenho e escalabilidade: a família FortiGate cobre desde filiais pequenas até data centers com alto throughput, com aceleração de criptografia e hardware dedicado.
- Segurança integrada: além do túnel VPN, há inspeção de tráfego, prevenção de intrusão (IPS) e integração com serviços de Threat Intelligence.
- Gestão centralizada: painéis e orquestração que facilitam políticas unificadas entre múltiplos dispositivos e nuvens.
Na prática, quando implementamos FortiGate para clientes que precisavam conectar centenas de trabalhadores remotos, percebemos ganhos na estabilidade do acesso e redução do esforço operacional para gerenciar regras distribuídas.
Casos de uso empresariais
- Acesso remoto seguro para colaboradores híbridos, com autenticação multifator e perfis por função.
- Site-to-site VPN interligando sedes e nuvens públicas com políticas de segmentação por aplicação.
- VPN para aplicações críticas que exigem baixa latência, como ERPs e VoIP corporativo.
Para nos orientar em melhores práticas e documentação técnica, consultamos a documentação oficial da Fortinet sobre FortiGate e VPNs, que traz detalhes sobre modos de túnel, HA e opções de autenticação: documentação FortiGate. Além disso, quando o tema é conformidade de privacidade, guiamos nossas recomendações pela orientação da autoridade regulatória brasileira: ANPD.
Por que comparar menos e implementar melhor
Muitas vezes, a decisão não é apenas sobre recursos, e sim sobre quem vai operar e manter a solução. Nós enfatizamos que a escolha deve considerar suporte, ecossistema de serviços e experiência do time. A FortiGate soma um portfólio amplo; se quisermos operar de forma gerenciada, é possível integrar com serviços que oferecem monitoramento contínuo, resposta a incidentes e atualizações centralizadas. Leituras de mercado, como as publicadas pela Exame e pelo Valor, trazem contexto útil sobre impactos e custos de incidentes de segurança.
Considerações sobre licenciamento e custos
Na prática, o custo total de propriedade vai além do equipamento: licenças de inspeção, assinaturas de Threat Intelligence, suporte e serviços profissionais influenciam a equação financeira. Nós recomendamos projetar o ambiente considerando crescimento em 12 a 24 meses e incluir custos de manutenção no orçamento. Assim, evitamos surpresas na hora de escalar túneis ou habilitar funcionalidades avançadas.
3. Como funciona a VPN FortiGate
Entender arquitetura é essencial para tomar decisões acertadas. Aqui descrevemos os modos mais comuns e como cada um se aplica a cenários corporativos.
Modos de VPN
- SSL VPN (Remote Access): ideal para acesso remoto de usuários finais, com portal web, cliente leve e suporte a autenticação forte.
- IPsec Site-to-Site: recomendado para conectar filiais e nuvens, suportando criptografia forte e políticas baseadas em sub-rede e aplicação.
- SD-WAN integrado: FortiGate permite combinar VPNs IPsec com recursos de SD-WAN para otimizar rotas e custos de link.
Uma analogia útil: pensamos na VPN como uma estrada dedicada e criptografada entre locais.
Componentes-chave
- Gateways FortiGate: pontos de terminação do túnel que aplicam políticas e inspeção.
- Autenticação: integração com LDAP/AD, RADIUS e provedores de identidade para MFA.
- Gerenciamento: FortiManager e FortiAnalyzer para políticas centralizadas e visibilidade.
Para detalhes técnicos e topologias recomendadas, a Fortinet mantém guias e notas de implementação que recomendamos consultar antes da implantação: guia de Remote Access VPN da Fortinet.
Segurança adicional aplicada ao túnel
- Inspeção de tráfego criptografado para identificar malware e anomalias.
- Segmentação de rede por políticas de zero trust para reduzir superfícies de ataque.
- Logs e correlação de eventos para análise forense e conformidade.
Na prática, quando configuramos inspeção SSL em túneis usados por times de vendas remotos, detectamos tentativas de exfiltração por meio de canais cifrados que, sem inspeção, passariam despercebidas.
Postura de endpoint e FortiClient
Um ponto que fazemos questão de reforçar é a verificação da postura do endpoint antes de permitir acesso amplo. O FortiClient pode validar versão de sistema operacional, presença de antivírus e conformidade com políticas antes de permitir acesso à rede sensível. Essa checagem prévia funciona como uma catraca digital: libera apenas quem atende requisitos mínimos.
Quando combinamos inspeção de túnel, verificação de endpoint e políticas de zero trust, criamos camadas que dificultam movimentação lateral e exfiltração mesmo quando credenciais são comprometidas.
4. Implementação prática da vpn fortigate para empresas
Aqui vamos agir como um roteiro prático. Nós listamos passos, recomendações e verificações que aplicamos em projetos reais, incluindo exemplos de políticas e checklist de testes.
Passo a passo resumido
- Mapear requisitos: aplicações críticas, número de usuários remotos e requisitos de desempenho.
- Escolher modelo FortiGate adequado ao throughput e ao número de túneis simultâneos.
- Definir arquitetura: HA para disponibilidade, site-to-site para filiais e acesso remoto para colaboradores.
- Configurar autenticação: integrar com AD/LDAP e ativar MFA.
- Aplicar políticas de segurança: segmentação por função, inspeção de tráfego e listas de bloqueio.
- Testar cenários: failover, latência, throughput e políticas de aplicação.
Em um projeto para uma empresa com 300 usuários remotos, nós optamos por uma combinação de FortiGate em alta disponibilidade no datacenter e FortiClient para usuários finais. Resultado prático: redução de chamados relacionados a conectividade e ganho de controle sobre atualizações de segurança dos endpoints.
Checklist de configuração
- Endereçamento IP e rotas estáticas
- Certificados digitais válidos para IPsec/SSL
- Perfis de segurança aplicados por política
- Monitoramento e alertas configurados (logs centralizados)
- Planos de contingência e rollback testados
Recomendamos validar toda a configuração em um ambiente piloto antes do rollout em produção. Isso evita surpresas e garante que regras de NAT, políticas de firewall e rotas não conflitem com infraestruturas legadas.
Boas práticas operacionais
- Automatizar atualizações de firmware em janelas controladas.
- Revisar regras de VPN trimestralmente, com foco em privilégios mínimos.
- Registrar mudanças em CMDB e integrar com processos de change management.
Além disso, quando pensamos em reduzir o esforço administrativo, temos utilizado integrações com orquestradores e APIs para provisionamento de túneis e aplicações dinâmicas — isso é especialmente útil para times que crescem rápido, como startups de tecnologia.
Testes de carga e validação
Testes controlados são o que nos dá confiança para o rollout. Nós recomendamos executar testes de throughput com ferramentas adequadas, validar failover entre links e medir impacto da inspeção SSL no desempenho. Em um piloto, por exemplo, replicamos picos de uso para garantir que a inspeção profunda não transforme um acesso legítimo em gargalo operacional.
- Executar testes de pico com simulações de usuários simultâneos.
- Medir latência e jitter em cenários de VoIP e ERP.
- Validar políticas de QoS para priorizar tráfego crítico.
Case hipotético: varejo regional
Para ilustrar, imaginemos um varejista regional com 20 lojas que precisava centralizar atualizações de PDV e acessar sistemas financeiros na nuvem. Nós projetaríamos túneis site-to-site com segmentação por aplicação, habilitaríamos inspeção de tráfego e provisionaríamos FortiClient para os administradores remotos. Hipoteticamente, isso reduziria tempo de resposta a incidentes operacionais e daria controle centralizado das comunicações entre lojas e central.
Esse tipo de exercício — mesmo quando hipotético — ajuda a antecipar decisões de arquitetura e justificar investimentos para a diretoria.
5. Integração com conformidade e LGPD
A proteção dos dados pessoais deve estar alinhada à arquitetura de rede. Nós mapeamos como a VPN FortiGate contribui para controles exigidos pela legislação e pela governança corporativa.
Requisitos relacionados à LGPD
Quando falamos em conformidade, consideramos controle de acesso, registro de logs, anonimização quando aplicável e medidas técnicas para prevenir vazamentos. A Autoridade Nacional de Proteção de Dados (ANPD) orienta sobre controles mínimos para tratamento seguro de dados pessoais: ANPD.
- Registro de eventos: manter trilhas de auditoria das conexões VPN.
- Princípio do menor privilégio: políticas por função para acesso a dados sensíveis.
- Criptografia em trânsito: túneis VPN configurados com algoritmos recomendados.
Em ambiente corporativo, usamos listas de verificação que mapeiam requisitos de LGPD para cada conexão VPN. Assim, conseguimos evidenciar conformidade em auditorias e reduzir riscos de exposição.
Exemplo prático de mapeamento
Imagine uma empresa de e-commerce que processa dados pessoais para entregas. Nós configuramos túneis site-to-site entre a nuvem de aplicações e o ERP local, com regras estritas que permitem apenas chamadas de API específicas. Os logs dessas comunicações ficam centralizados para auditoria e retenção conforme política interna.
Para alinhar arquitetura e boas práticas de rede, consultamos materiais técnicos de segurança de fabricantes e frameworks de melhores práticas. A Fortinet disponibiliza guias de arquitetura que auxiliam a criação de ambientes seguros e compatíveis com requisitos legais: recursos Fortinet.
6. Operação, monitoramento e FAQ
Uma VPN bem projetada exige operação contínua. Aqui tratamos de monitoramento, resposta a incidentes e uma seção de FAQ com dúvidas frequentes que costumamos receber de clientes durante projetos.
Monitoramento e indicadores
- Disponibilidade de túneis: métricas de up/down e tempo médio de restauração.
- Latência e jitter: indicadores para aplicações sensíveis à demora.
- Eventos de segurança: tentativas de conexão não autorizada, anomalias e tráfego suspeito.
Utilizamos ferramentas de correlação e dashboards com dados fáceis de interpretar. Isso agiliza decisões e permite que equipes de segurança e redes atuem em conjunto com informações acionáveis.
Relatórios, SLAs e indicadores operacionais
Na operação diária, precisamos de relatórios claros que mostrem SLA de disponibilidade, tempo de restauração e número de incidentes por categoria. Nós costumamos definir SLAs de monitoração para responder a falhas críticas em janelas definidas e gerar relatórios mensais que subsidiem reuniões de governança.
- KPI sugerido: tempo médio de restauração (MTTR) para túneis críticos.
- KPI sugerido: percentual de túneis com inspeção habilitada.
- KPI sugerido: volume de tentativas de acesso bloqueadas por políticas de MFA.
Resposta a incidentes envolvendo VPN
Quando um incidente envolve um túnel VPN, seguimos uma cadeia de ações práticas:
- Isolamento: desabilitar o túnel comprometido ou bloquear o endpoint suspeito.
- Coleta de evidências: logs do FortiGate, FortiAnalyzer e logs de endpoint.
- Mitigação: aplicar bloqueios ou regras temporárias e promover rollback quando necessário.
- Recuperação: restaurar conexões seguras e validar integridade de sistemas.
Esses passos devem estar documentados e testados em exercícios de tabletop e playbooks de incidente. Nós frequentemente incorporamos esses testes em contratos de serviços gerenciados para garantir que a resposta funcione sob pressão.
FAQ - Perguntas frequentes
1. Qual a diferença entre SSL VPN e IPsec em FortiGate?Nós explicamos: o SSL VPN é mais amigável para usuários finais e funciona bem para acesso remoto por navegador ou cliente leve; o IPsec é mais indicado para conexões site-to-site e integrações estáveis entre redes. A escolha depende do caso de uso e da necessidade de inspeção de tráfego.
2. Como garantir que a VPN não degrade a performance das aplicações?Nós recomendamos dimensionar o FortiGate para o throughput esperado, habilitar aceleração de criptografia quando disponível, e usar SD-WAN para rotas otimizadas. Testes de carga em ambiente piloto são essenciais antes do rollout.
3. A VPN FortiGate atende requisitos da LGPD por si só?A VPN é uma camada técnica que contribui para a proteção de dados em trânsito. Nós sempre combinamos controles de rede com políticas organizacionais, logs, criptografia de dados em repouso e processos de governança para atender às exigências da LGPD.
4. É possível operar FortiGate como serviço gerenciado?Sim. Muitas empresas optam por modelos gerenciados para reduzir o esforço interno. Nós, por exemplo, ajudamos clientes a integrar FortiGate com operações de SOC e processos de resposta a incidentes.
Se o leitor desejar aprofundar, recomendamos consultar materiais oficiais e acompanhar notas de versão do fabricante para entender atualizações de segurança. Para orientação em arquitetura e opções avançadas, a Fortinet mantém uma biblioteca de recursos técnicos que é útil durante a implementação: recursos técnicos Fortinet.
Para finalizar, lembramos que a tecnologia é apenas parte da equação. Pessoas, processos e governança completam a proteção. Nós, na Infoprotect, sempre alinhamos soluções como a vpn fortigate para empresas a práticas organizacionais, treinamentos e planos de continuidade para entregar valor real e mensurável.