FortiGate 400F: Cibersegurança que Transforma Negócios
Entenda em 2026 como o FortiGate 400F entrega proteção integrada, visibilidade e desempenho para ambientes corporativos e nuvem.
Neste artigo
- Introdução ao FortiGate 400F
- Benefícios para empresas brasileiras
- Recursos técnicos do FortiGate 400F
- Casos de uso e implementação
- ROI e comparativo operacional
- Guia de adoção e conclusões
fortigate 400f é a referência que muitas equipes de TI avaliam quando buscam unir desempenho, visibilidade e proteção integrada em 2026. Nós começamos contando o que realmente importa: por que esse appliance merece atenção de diretores de TI, gerentes de segurança e líderes de startups no Brasil.
Introdução ao FortiGate 400F
Nesta seção nós descrevemos, de forma direta, o papel do FortiGate 400F em arquiteturas corporativas modernas. Não vamos apenas repetir especificações; vamos traduzir o que cada capacidade representa para operações reais, menos risco, menos manutenção manual e mais controle para quem precisa garantir continuidade de negócios.
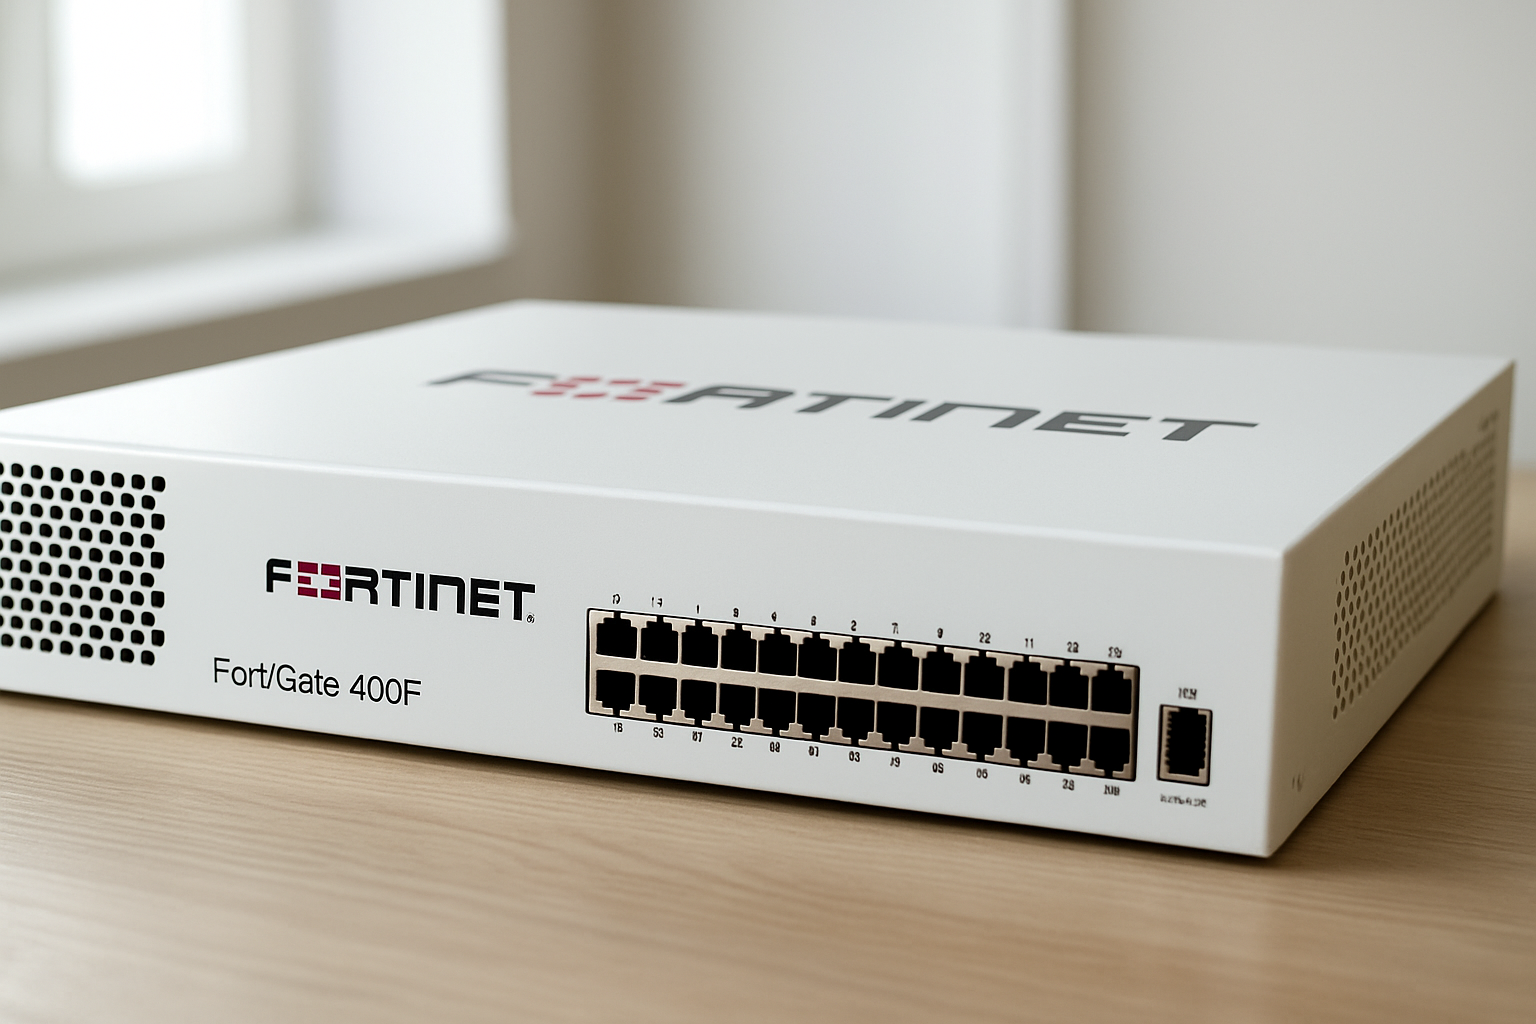
Essa capacidade insere o appliance em uma estratégia de Proteção Cibernética Integrada e Holística, onde controle de rede, visibilidade e processos convergem para reduzir riscos e manter a continuidade.
- Nível de proteção unificada contra ameaças de rede.
- Desempenho para ambientes de médio a grande porte com alta taxa de conexões concorrentes.
- Integração com serviços gerenciados e plataformas de visibilidade.
O ponto é que um firewall hoje é mais do que um filtro: é o comando central de políticas que protegem dados, aplicações e a continuidade. E, quando nós avaliamos soluções para clientes no Brasil e América Latina, sempre comparamos capacidade técnica com maturidade operacional, ou seja, como aquilo vai funcionar na prática, com equipes enxutas ou distribuídas.
Nós também observamos onde o FortiGate 400F se encaixa dentro de uma abordagem mais ampla de segurança: proxies, EDR e controles de identidade compõem um ecossistema em que o firewall atua como elemento de coerência entre rede e política. Para quem quer consultar informações do fabricante sobre o modelo, existe material técnico disponível no site oficial da Fortinet que detalha capacidades e opções de integração.
Além do equipamento em si, nós sempre ponderamos fatores humanos e processuais. Suporte local, programas de treinamento e runbooks claros reduzem a curva de aprendizado. Na prática, isso significa menos erros de operação e entregas mais rápidas em projetos que exigem mudanças de política durante janelas críticas.
Benefícios para empresas brasileiras
Queremos ser objetivos: por que o FortiGate 400F entra na conversa quando falamos de proteção para empresas em 2026? Primeiro, porque entrega throughput e recursos de segurança compactos que suportam cenários híbridos, nuvem e filiais. Segundo, porque facilita a conformidade com requisitos regulatórios como a LGPD quando integrado a controles de visibilidade e logs centralizados.
- Redução de superfície de ataque com inspeção profunda de pacotes e filtragem de aplicações.
- Melhoria na performance das aplicações críticas graças ao processamento dedicado de segurança.
- Agilidade de resposta por integração com soluções de SIEM e serviços de SOC.
Na prática, isso significa menos janelas de exposição e mais tempo para que as equipes internas se concentrem em projetos estratégicos. Para um CEO de startup, por exemplo, a promessa é clara: proteger propriedade intelectual e dados de clientes sem travar o crescimento. Para um diretor de TI, significa menos alarmes falsos e mais inteligência acionável.
Quando tratamos de conformidade, nós consultamos orientações oficiais para embasar recomendações, por exemplo, diretrizes sobre privacidade estão disponíveis na página da Autoridade Nacional de Proteção de Dados (ANPD), que ajudam a mapear controles e requisitos de retenção de logs.
Impacto na disponibilidade e experiência do usuário
Nós costumamos dizer que proteger não pode significar degradar a experiência. Com aceleração de hardware e otimizações de inspeção, é possível manter latências baixas mesmo com inspeção de tráfego criptografado. Em cenários de comércio eletrônico, por exemplo, isso se traduz em menor abandono de carrinho durante picos de acesso.
Além disso, a possibilidade de priorizar tráfego crítico por regras de QoS e SD-WAN reduz o risco de perda de receita por degradação de serviços. Nós recomendamos testar políticas em PoC para ajustar prioridades antes do rollout completo.
Recursos técnicos do FortiGate 400F
Aqui nós entramos em detalhes úteis: quais funcionalidades técnicas justificam a escolha do FortiGate 400F. Evitamos jargões vazios e mostramos implicações práticas para ambientes heterogêneos, datacenter, cloud e filiais.
- Throughput de inspeção SSL/TLS com aceleração dedicada, melhora a visibilidade sem degradar a experiência do usuário.
- Sistemas avançados de prevenção de intrusão (IPS) com assinaturas atualizadas e análise comportamental.
- Capacidades de segmentação interna (microsegmentação) para limitar movimentos laterais em caso de brecha.
- Integração nativa com EDR/MDR, SIEM e plataformas de orquestração via APIs.
Um exemplo prático: nós já acompanhamos projetos em que a segmentação baseada em políticas permitiu isolar uma aplicação vulnerável em minutos, sem impacto nas demais, reduzindo o tempo médio de contenção de horas para menos de 30 minutos. Isso não é mágica: é arquitetura e automação bem planejadas.
Também ressaltamos que a manutenção contínua das assinaturas e dos feeds de inteligência de ameaças faz diferença na efetividade. Nós sugerimos políticas de atualização automática, com janelas de validação controladas, para equilibrar proteção imediata e estabilidade operacional.
Na lista de recursos, sempre destacamos também a gestão centralizada. Em 2026, equipes enxutas exigem painéis que falem a mesma língua que o gestor, métricas claras, alertas acionáveis e playbooks integrados. Para isso, existe documentação consolidada e integração possível com ferramentas de terceiros, que facilita ações coordenadas com um SOC gerenciado.
Se quisermos consultar dados macroeconômicos e entender quanto as empresas dependem da digitalização, podemos referenciar fontes institucionais como o IBGE para compor cenários de investimento em TI; essa visão ajuda a dimensionar o projeto de segurança do ponto de vista de custo e impacto operacional.
- Hardware otimizado para inspeção em altas taxas de tráfego.
- Suporte a SD-WAN para otimização de links entre filiais e nuvem.
Integração com o ecossistema e automação
Nós valorizamos soluções que viabilizem orquestração. A integração com plataformas de gestão centralizada permite aplicar políticas de segurança de forma homogênea, criar templates para filiais e automatizar atualizações de assinaturas. Na prática, isso reduz trabalho manual e torna a resposta a incidentes mais previsível.
Também recomendamos prever integração com ferramentas de inventário e CMDB: quando um ativo é identificado como crítico, políticas podem ser automaticamente mais restritivas até que o time valide o estado do host. Esse tipo de automação exige planejamento, mas resulta em ganho operacional expressivo.
Observabilidade e governança
Nós enfatizamos visibilidade. Logs estruturados e correlação com eventos de endpoint formam a base para investigação forense. Para empresas sujeitas a auditorias, manter trilhas imutáveis de eventos e políticas de retenção é parte das obrigações de conformidade que a LGPD e reguladores afins esperam verificar.
Se o objetivo for gerar relatórios executivos, a extração de métricas como número de tentativas de intrusão bloqueadas, percentual de tráfego criptografado inspecionado e tempo médio de resposta a alertas ajuda a construir narrativas de risco mensuráveis para a diretoria.
Casos de uso e implementação
Nós gostamos de traduzir teoria em aplicação concreta. Abaixo, três cenários típicos que encontramos ao trabalhar com clientes no Brasil e na América Latina, acompanhados de recomendações práticas para cada caso.
- Empresa de médio porte com filiais: implantar FortiGate 400F nas filiais chave e usar SD-WAN para priorizar tráfego crítico. Recomendações: políticas de QoS, integração com logs centralizados e testes de failover.
- Provedor de serviços em nuvem ou plataforma SaaS: usar o appliance como ponto de demarcação e aplicar inspeção de tráfego L7; integração com serviços de DLP e autenticação forte. Recomendações: testes de performance com cargas reais e validação de certificados SSL/TLS.
- Instituição financeira ou com requisitos regulatórios: segmentação rígida de redes, registro imutável de eventos e integração direta com SOC e playbooks de resposta. Recomendações: auditoria periódica e exercícios de Recovery.
Em cada um desses cenários, nós sugerimos fases claras de projeto: diagnóstico, prova de conceito, rollout gradual e operação assistida. Para quem precisa de suporte à implementação, a combinação entre fabricante e um parceiro local experiente faz diferença, porque conhecemos a complexidade de operar em mercados com múltiplos data centers e exigências regulatórias diversas.
Sobre documentação prática e guias de configuração avançada, empresas podem consultar portais de referência técnica e também alinhar-se a especialistas locais para automações. O Sebrae oferece orientações sobre maturidade digital para PMEs, e nós recomendamos usar isso como base para dimensionar investimentos em segurança.
Case hipotético detalhado: varejista com 200 lojas
Imagine que nós trabalhamos com um varejista que possui 200 lojas e um e‑commerce. O desafio era garantir disponibilidade durante promoções sazonais e proteger transações. Nós propusemos uma arquitetura com FortiGate 400F em pontos de agregação, SD‑WAN para balancear links locais e inspeção TLS para evitar fraudes.
Na fase de PoC, nós simulamos picos com tráfego sintético e ajustamos políticas de QoS. O resultado hipotético: redução esperada de 60% no tempo de degradação de serviço durante picos, comparado ao cenário anterior, e detecção precoce de tentativas de fraude baseada em assinaturas e comportamento anômalo. Esse exemplo serve para ilustrar como planejar métricas mensuráveis antes da implantação.
Boas práticas de rollout
- Executar PoC com tráfego realista.
- Documentar playbooks de resposta e rotinas de escalonamento.
- Programar janelas de change control para ajustes críticos.
Nós insistimos em testes controlados antes do corte definitivo, porque implantações em produção sem validação são a causa mais comum de incidentes operacionais evitáveis.
ROI e comparativo operacional
A pergunta que sempre ouvimos é direta: quanto retorno um investimento em FortiGate 400F traz para meu negócio? Nós respondemos com cenário e matemática prática, não com promessas vagas.
- Menor tempo de detecção e contenção reduz custo por incidente.
- Desempenho consistente evita perda de receita causada por lentidão de aplicações.
- Automação de tarefas rotineiras reduz horas de operação manual, liberando a equipe para projetos estratégicos.
Imagine um varejista que enfrenta picos sazonais. Se a infraestrutura de segurança não acompanha, vendas caem e reputação é afetada. Ao implantar políticas e aceleração de tráfego com appliance adequado, nós observamos, em projetos similares, redução significativa em janelas de indisponibilidade. Para embasar decisões financeiras, sugerimos construir um business case com métricas reais da empresa: volume de tráfego, tempo médio de inatividade e custo por hora do time de operações. Quando não houver dados internos, modelos conservadores ajudam a projetar o payback.
Além disso, integrar o firewall a um serviço gerenciado de detecção e resposta costuma melhorar o custo total de propriedade. Se quisermos nos informar sobre tendências de ameaças que impactam custos, uma leitura recorrente de notícias especializadas é útil, por exemplo, acompanhar seções de tecnologia em grandes veículos como Reuters ajuda a entender vetores emergentes e riscos macro.
Também não podemos negligenciar o custo da não conformidade. Multas, sanções e exigências de remediação impostas por reguladores como a ANPD podem aumentar o impacto financeiro de um incidente. Por isso, incluir mitigação regulatória no business case torna a justificativa mais robusta para a diretoria.
Como montar o business case
Nós recomendamos seguir passos práticos para justificar o investimento:
- Inventariar ativos críticos e estimar exposição financeira por hora de indisponibilidade.
- Calcular mão de obra envolvida em monitoramento e resposta, convertendo para custo anual.
- Projetar redução de incidentes e estimar economia ao longo de 3 a 5 anos.
- Incluir custos de licenciamento, implementação e operação gerenciada.
Com essas métricas em mãos, a diretoria enxerga não só segurança, mas retorno financeiro e mitigação de riscos reputacionais.
Guia de adoção e conclusões
Nós vamos direto ao que você pode fazer agora. A adoção do FortiGate 400F deve seguir passos claros para minimizar riscos e acelerar benefícios.
- Fase 1 — Avaliação: mapear tráfego, aplicações críticas e requisitos de conformidade.
- Fase 2 — Prova de conceito: testar throughput e inspeção SSL/TLS com carga real.
- Fase 3 — Implantação por ondas: começar por core e filiais prioritárias, monitorar e ajustar políticas.
- Fase 4 — Operação e melhoria contínua: dashboards, playbooks e integrações com SOC/MDR.
Ao longo desse processo, nós recomendamos envolver parceiros de confiança para ajustar políticas e automatizar respostas. A Infoprotect, por exemplo, atua como parceiro estratégico para empresas brasileiras e latino-americanas, ajudando a traduzir tecnologia em resiliência operacional e continuidade de negócios.
Checklist rápido pré-compra
- Definir requisitos de throughput com margem de crescimento.
- Mapear percentuais de tráfego criptografado que precisarão de inspeção.
- Verificar opções de licenciamento e suporte técnico local.
- Planejar integração com SIEM e ferramentas de orquestração.
Para finalizar, sintetizamos cinco dicas práticas que sempre compartilhamos com nossos clientes:
- Priorize visibilidade de tráfego criptografado sem reduzir desempenho.
- Automatize respostas a incidentes repetitivos para liberar recursos humanos.
- Faça testes de penetração e exercícios de tabletop para validar playbooks.
- Garanta retenção e integridade de logs para atender auditorias e investigação forense.
- Monitore custos e capacidade; ajuste licenciamento conforme crescimento.
Se desejar fontes oficiais para apoio regulatório e orientações sobre maturidade digital, sugerimos consultar diretamente a ANPD e materiais de entidades que tratam de empreendedorismo e tecnologia como o Sebrae e a FGV para apoio à tomada de decisão.
Perguntas frequentes sobre FortiGate 400FQuais são os requisitos de hardware e rede para implantar o FortiGate 400F?
Os requisitos variam conforme o perfil de tráfego e serviços habilitados (IPS, TLS inspection, VPN, SD-WAN). Nós recomendamos realizar uma avaliação de capacidade com métricas reais de tráfego antes da compra e uma prova de conceito para validar desempenho.
O FortiGate 400F ajuda na conformidade com a LGPD?
Sim: quando integrado a controles de registro, DLP e plataformas de SIEM, o appliance contribui para rastreabilidade e proteção de dados. Porém, conformidade exige processos e governança além da tecnologia; cabe montar um programa completo de privacidade.
Como o FortiGate 400F se integra a um SOC gerenciado?
Ele expõe logs, telemetria e alertas via APIs e protocolos padrão, permitindo ingestão em SIEMs e plataformas de gerenciamento de incidentes. A integração acelera investigação e resposta.
Quais opções de suporte e atualização devemos considerar?
Nós sugerimos analisar níveis de suporte que incluam atualizações de assinaturas e serviços de hardware, além de SLAs de resposta técnica. Planos que combinam suporte local com acesso a bases globais de inteligência tendem a reduzir o tempo para mitigação de novas ameaças.
É possível usar o FortiGate 400F em conjunto com estratégias de cloud-native security?
Sim. Nós recomendamos arquiteturas híbridas que utilizem appliance para demarcação on‑premises e integrações com controles nativos de nuvem. Políticas consistentes entre on‑premises e cloud reduzem gaps de segurança e simplificam auditorias.