Firewall de Próxima Geração Fortinet: Sua Rede Segura
Entenda em 2026 como escolher e implantar um firewall de próxima geração Fortinet para proteger redes híbridas, cumprir LGPD e garantir resiliência.
Neste artigo
- Introdução rápida e contexto
- O que é um firewall de próxima geração Fortinet?
- Arquitetura, recursos e diferenciais técnicos
- Como escolher e implementar um firewall de próxima geração Fortinet
- Casos práticos e benefícios mensuráveis
- Checklist, FAQs e próximos passos
firewall de próxima geração Fortinet é a peça central de defesa que muitas empresas estão adotando em 2026 para proteger redes híbridas e ambientes em nuvem. Nós vamos explicar o que isso significa, como comparar modelos, e como integrar essa tecnologia a uma estratégia integrada de segurança que garanta resiliência e continuidade de negócios.
1.1 Prioridades e objetivos
Nós sabemos que as ameaças evoluíram: ataques com múltiplas etapas, exploração de identidades e ransomwares orquestrados exigem um nível de defesa que combine visibilidade, automação e resposta rápida. A realidade brasileira em 2026 exige soluções que respeitem a LGPD e que se adaptem à infraestrutura das empresas de todos os portes, desde startups até grandes corporações. O ponto é que um firewall tradicional não basta mais; precisamos de ferramentas que enxerguem aplicações, usuários e ameaças com inteligência integrada.
- Nossa prioridade: proteger dados sensíveis e manter operações ativas.
- Nossa estratégia: unir tecnologia, processos e pessoas para defesa contínua.
- Nosso propósito: reduzir risco no dia a dia e fortalecer confiança com clientes e parceiros.
Além disso, a governança e o compliance têm papel central. Para entender melhor requisitos legais sobre proteção de dados, recomendamos consultar orientações oficiais da ANPD, que ajudam a alinhar controles técnicos e políticas de privacidade.
Para quem busca dados sobre infraestrutura, penetração de internet fixa e móvel, ou distribuição regional de conectividade, as estatísticas oficiais do IBGE oferecem contexto útil para dimensionar projetos de rede e priorizar investimentos em segurança em filiais e pontos remotos.
2. O que é um firewall de próxima geração Fortinet?
Nós definimos um firewall de próxima geração como um dispositivo ou serviço que combina recursos tradicionais de filtragem de pacotes com inspeção em profundidade, prevenção de intrusões, controle de aplicações, integração com serviços de inteligência de ameaças e capacidade de resposta automatizada. No caso da Fortinet, esses elementos são integrados em uma plataforma que visa visibilidade única da rede e correlação de eventos.
Na prática, um firewall de próxima geração Fortinet vai além do bloqueio por portas: ele identifica aplicações, usuários, tráfego criptografado e sinais de ameaça persistente. Isso representa uma mudança importante para quem gerencia riscos e precisa demonstrar controles em auditorias e processos de conformidade.
- Inspeção profunda de pacotes (DPI) para tráfego criptografado.
- Integração com inteligência de ameaças para bloqueio proativo.
- Segmentação de redes e microsegmentação por aplicação.
Para quem precisa de contexto sobre a evolução das ameaças globais, relatórios de mercado e notícias atualizadas ajudam a mapear tendências; nós consultamos fontes como a Reuters para entender vetores emergentes e padrões de ataque.
3. Arquitetura, recursos e diferenciais técnicos
Nós consideramos arquitetura e recursos técnicos como critérios não negociáveis. Abaixo, descrevemos os componentes essenciais e como eles se combinam em um ecossistema Fortinet.
3.1 Componentes essenciais
- Motor de inspeção de tráfego: DPI com capacidade de analisar tráfego TLS/SSL sem degradar a performance.
- Mecanismos de prevenção de intrusão (IPS): regras atualizadas que detectam e bloqueiam exploração de vulnerabilidades.
- Controle de aplicações: políticas granulares que permitem permitir, negar ou aplicar QoS por aplicação.
- Segurança na nuvem: integração com ambientes públicos e privados para proteção consistente.
- Visibilidade centralizada: painel que correlaciona eventos, logs e telemetria para tomada de decisão rápida.
3.2 Integração com serviços gerenciados
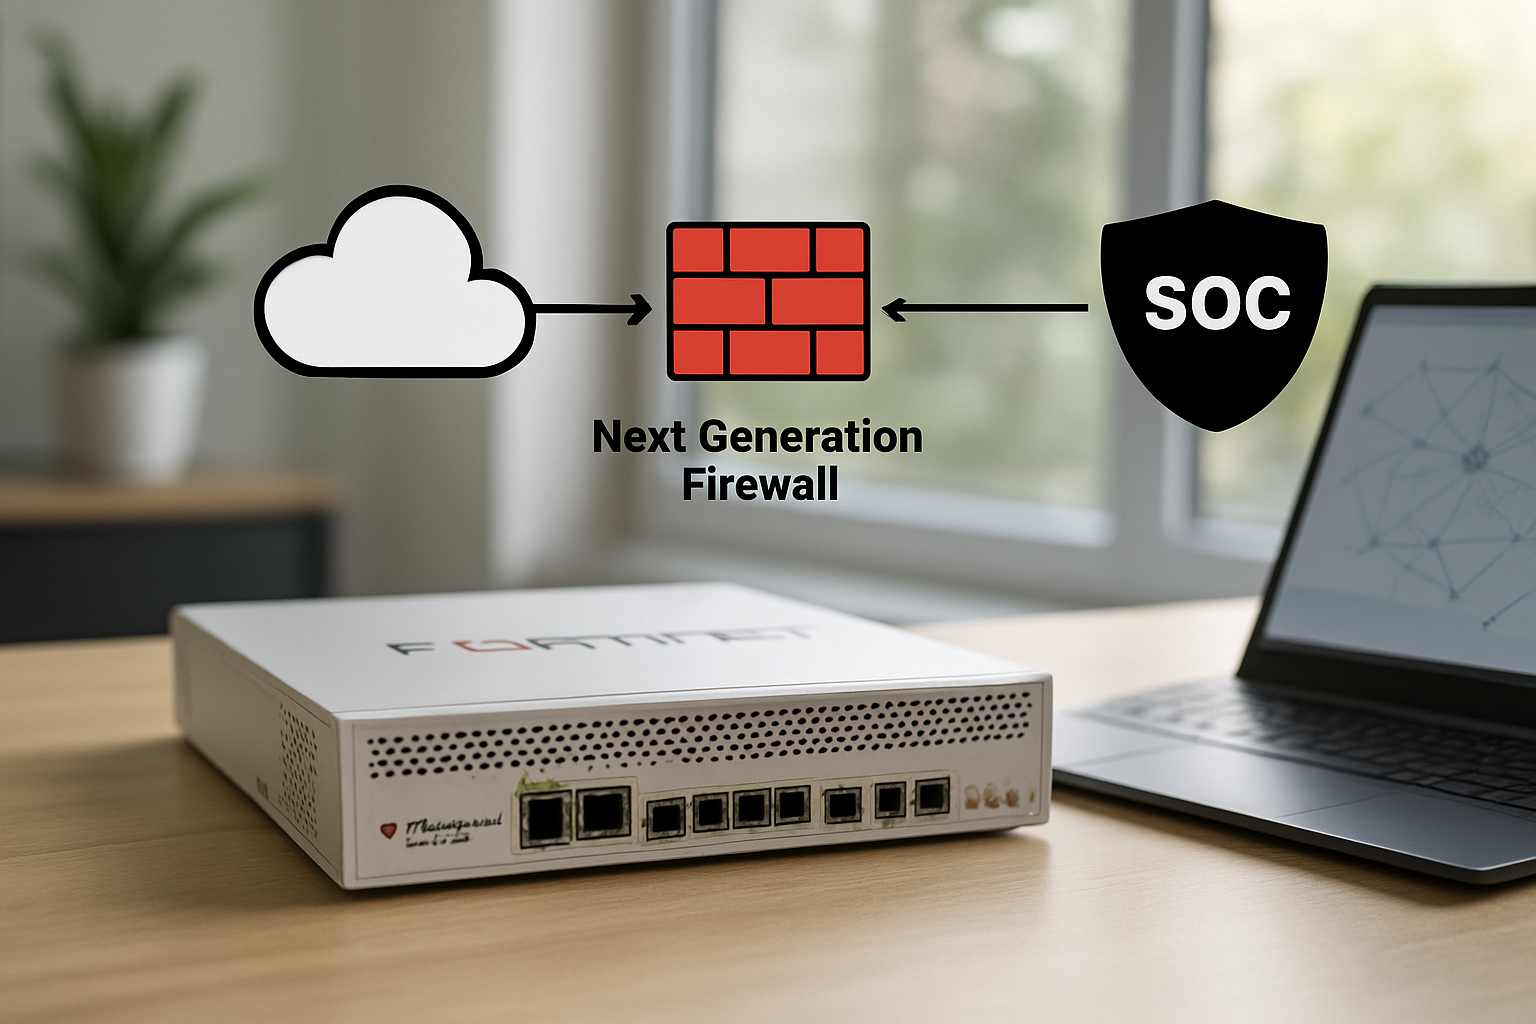
Nós sabemos que muitas equipes internas estão sobrecarregadas. Por isso, a combinação entre firewalls Fortinet e serviços gerenciados, como SOC 24x7 e MDR, entrega detecção e resposta eficiente. Para pequenas e médias empresas, o suporte de parceiros especializados reduz o gap de conhecimento e acelera a maturidade operacional.
- Monitoração contínua e investigação de incidentes.
- Atualizações gerenciadas e tuning de regras.
- Playbooks de resposta e automação de contenção.
3.3 Performance e escalabilidade
O ponto técnico é claro: defender sem comprometer a performance é essencial. Nós avaliamos throughput, latência e capacidade de inspeção simultânea como métricas-chave ao comparar modelos. Em ambientes distribuídos, o suporte a SD-WAN e integração com orquestração em nuvem permitem escalabilidade sem perda da postura de segurança.
Para entender a pressão que o aumento de tráfego gera nas infraestruturas brasileiras, materiais de apoio ao empreendedor podem ser úteis; indicamos leitura prática no Sebrae sobre transformação digital para PME.
Relatos e análises de mercado publicados em veículos de negócios ajudam a justificar orçamentos e mostrar tendências de investimento em segurança; artigos no Exame e em outros canais de economia e tecnologia ilustram como decisões de proteção impactam performance financeira e risco operacional.
Além do throughput, nós damos atenção a recursos de alta disponibilidade (HA), capacidade de particionamento lógico (VDOMs) e opções de virtualização para nuvem pública. Esses recursos permitem que a mesma política de segurança seja aplicada em filiais físicas, datacenters e workloads em nuvem, sem lacunas operacionais. Na prática, isso significa menos janelas de exposição ao mover cargas entre ambientes.
Outro ponto que observamos na prática é a importância do gerenciamento centralizado de políticas e do versionamento de configurações. Quando equipes grandes gerenciam regras, conflitos surgem; aí, auditoria contínua e controle de mudanças deixam de ser luxo e passam a ser parte da operação diária. Integrar o firewall a uma CMDB e a um SIEM ajuda a correlacionar mudanças de configuração com eventos de segurança.
4. Como escolher e implementar um firewall de próxima geração Fortinet
Nós propomos um caminho pragmático em etapas, que prioriza proteção efetiva e alinhamento com objetivos de negócio. Escolher modelo e configurar políticas exige cuidado, mas com processo estruturado conseguimos reduzir riscos e custo total de propriedade.
4.1 Avaliação inicial
- Mapear ativos críticos e fluxos de dados.
- Definir requisitos de compliance (LGPD, contratos, certificações).
- Medir tráfego atual e projeções para 12–24 meses.
Nessa fase, a documentação de requisitos facilita a seleção entre appliances físicos, virtuais ou serviços em nuvem. Nós recomendamos envolver as áreas de negócio desde o início, para priorizar o que protege receita e reputação.
4.2 Prova de conceito e testes
Nós sempre recomendamos provas de conceito (PoC) antes de decisões finais. Um PoC bem desenhado testa desempenho, compatibilidade com aplicações críticas e cenários de ataque simulados. Para validação da eficácia, podemos usar exercícios controlados de Red Team e testes de penetração.
- Definir métricas de sucesso (latência, taxa de false positives, taxa de detecção).
- Executar testes com tráfego realístico e cargas de pico previstas.
- Avaliar integração com SIEM/Log Management existentes.
Durante o PoC, é útil documentar não apenas resultados técnicos, mas também impacto operacional: quantas horas foram necessárias para tuning, qual foi o esforço de integração com diretórios (LDAP/AD) e se houve necessidade de adaptar fluxos de trabalho internos. Essas anotações viram insumo de governança e justificativa de investimento.
4.3 Implementação e integração
Depois da escolha, implementamos por etapas para reduzir riscos operacionais. Segmentação inicial, regras de menor privilégio e monitoramento passivo ajudam a ajustar políticas antes de aplicar bloqueios amplos. A integração com ferramentas de gestão e automação garante que alertas se transformem em ações rastreáveis.
- Fase 1: monitoramento em modo aprendizado.
- Fase 2: ajustes de regras e aplicação de políticas de bloqueio.
- Fase 3: automação de resposta e revisão periódica.
Para garantir alinhamento legal e governança, consultorias especializadas em LGPD complementam a implantação técnica, e o diálogo com órgãos reguladores pode ser orientado por documentos oficiais da ANPD.
Na etapa de rollout, nós também insistimos em preparar planos de rollback e janelas de manutenção bem definidas. Muitas vezes, uma mudança rápida em produção quebra integrações com sistemas legados. Ter checkpoints, testes automatizados e planos de restauração evita surpresas. Além disso, treinar time de NOC e emitir runbooks simplifica a resposta nos primeiros incidentes pós-implementação.
Aspectos contratuais e de licenciamento também merecem atenção: comparar custos de assinatura, termos de suporte e SLAs de atualização é tão importante quanto avaliar métricas de performance. Em processos de compra pública ou em projetos com recursos governamentais, a documentação exigida pode incluir requisitos de segurança explícitos que constam no portal do governo; consultar o portal oficial do Governo Federal ajuda a alinhar especificações e licitações.
5. Casos práticos e benefícios mensuráveis
Nós precisamos de provas tangíveis para justificar investimentos. Abaixo apresentamos cenários exemplares, cenários hipotéticos fundamentados em práticas de mercado, que mostram ganhos típicos quando uma organização adota um firewall de próxima geração Fortinet integrado a processos de segurança.
5.1 Redução de incidentes e tempo de resposta
Imagine uma média mensal de alertas elevada e equipes sobrecarregadas. Com integração de threat intelligence e automação, é comum observar redução nos incidentes críticos acionados manualmente, e aceleração no tempo médio de contenção. Em termos práticos, isso protege receita e reduz exposição a multas por vazamento de dados.
- Menos falsos positivos quando regras são afinadas via PoC.
- Resposta mais rápida com playbooks automatizados.
- Registro auditável para investigações e conformidade.
5.2 Continuidade de negócios e resiliência
Nós vemos que segmentação adequada e políticas por aplicação diminuem impactos de ataques laterais. Em cenários de ransomware, por exemplo, a microsegmentação combinada com backups imutáveis e planos de recuperação reduz tempo de indisponibilidade e perdas financeiras. Para referências sobre boas práticas de continuidade, materiais de órgãos internacionais oferecem insights úteis; consultamos análises e notícias na BBC sobre impactos organizacionais de incidentes relevantes.
- Isolamento de segmentos afetados para manter operações essenciais.
- Procedimentos de failover automatizados para serviços críticos.
- Testes regulares de recuperação com evidência documentada.
5.3 Eficiência operacional e economia de custo
Nós observamos que centralizar políticas de segurança e reduzir silos traz economia. Menos ferramentas pontuais, mais integração entre firewall, endpoints e SIEM reduz esforço manual e custo de licenciamento redundante. Além disso, provedores de serviços e parceiros especializados ajudam a transformar despesas em modelos previsíveis de custo operacional.
- Consolidação de logs e menos horas de investigação manual.
- Menor necessidade de intervenções de emergência.
- Modelos de serviços gerenciados que adequam custo à demanda.
5.4 Exemplo prático (cenário hipotético detalhado)
Imagine que somos responsáveis pela segurança de uma rede de distribuição com 30 filiais e infraestrutura híbrida. Antes da intervenção, a equipe recebia centenas de alertas irrelevantes por dia e não havia segmentação clara entre sistemas administrativos e operacionais. Nós implantamos um firewall de próxima geração Fortinet em modo de monitoramento, aplicamos microsegmentação, integramos inteligência de ameaças e ativamos playbooks automáticos para incidentes críticos.
Na simulação hipotética, o tempo médio de investigação caiu, porque os analistas passaram a ter contexto enriquecido: usuário, aplicação e risco associado. Mais importante: as operações das filiais permaneceram ativas durante contenção localizada, evitando perda de receita. Este cenário ilustra como tecnologia aliada a processos e treinamento faz diferença significativa.
5.5 Métricas e KPIs para acompanhar
Nós recomendamos acompanhar indicadores que mostrem impacto real, não só volume de alertas. Entre os KPIs úteis estão:
- MTTD (Mean Time to Detect), tempo médio até a detecção de uma ameaça.
- MTTR (Mean Time to Respond), tempo médio até a contenção efetiva.
- Taxa de falsos positivos — porcentagem de alertas descartados como não incidentes.
- Tempo de disponibilidade dos serviços críticos — para medir continuidade.
Esses indicadores ajudam a demonstrar retorno de investimento ao conselho e aos stakeholders, e também orientam prioridade de tuning e automação. Relatórios financeiros e análises de mercado, como os publicados em veículos econômicos e setoriais, costumam apresentar estudos de caso que relacionam investimentos em segurança com redução de perdas e impacto no valuation; publicações como Valor trazem essa perspectiva para gestores que precisam justificar orçamentos.
6. Checklist prático, FAQs e próximos passos
Nós vamos deixar um checklist que funciona como guia imediato e uma seção de perguntas frequentes para tirar dúvidas comuns. Ao final, sugerimos próximos passos para equipes que queiram prototipar uma solução Fortinet com suporte estratégico.
6.1 Checklist rápido para implantação
- Inventariar ativos e dados sensíveis.
- Definir requisitos de compliance e SLAs de segurança.
- Escolher modelo Fortinet compatível com throughput e inspeção TLS.
- Planejar prova de conceito com métricas de sucesso.
- Integrar com SIEM, endpoints e serviços de resposta.
- Treinar equipes e documentar procedimentos de resposta.
- Estabelecer planos de rollback e janelas de manutenção.
- Programar testes regulares de recuperação e exercícios de tabletop.
6.2 Perguntas frequentes
O que diferencia um firewall Fortinet de alternativas mais tradicionais?Nós observamos que o diferencial está na integração nativa entre inspeção, inteligência de ameaças e orquestração. Isso entrega visibilidade consolidada e acelera ação defensiva, reduzindo janela de exposição.
É necessário contratar um serviço gerenciado ou a empresa pode operar internamente?Nós recomendamos avaliar maturidade interna. Para muitas equipes, a combinação de uma solução Fortinet com um MSSP ou SOC gerenciado oferece retorno mais rápido e cobertura 24x7, sem sobrecarregar profissionais internos.
Como o firewall ajuda na conformidade com a LGPD?Nós implementamos políticas que protegem dados pessoais em trânsito e em repouso, aplicando segmentação, criptografia e registros de acesso que servem como evidência em auditorias. A documentação e os controles técnicos apoiam requisitos de segurança exigidos pela LGPD.
Se a sua equipe quiser um diagnóstico prático e alinhamento estratégico, nós da Infoprotect podemos auxiliar com avaliações, PoC e serviços gerenciados que entregam proteção integrada e continuidade de negócios. Nossa abordagem combina consultoria técnica com execução operacional, sempre com foco em reduzir risco e manter a empresa produtiva.
Por fim, nós recomendamos manter um ciclo contínuo de revisão: monitorar indicadores, ajustar políticas e treinar equipes. E, quando precisar de material de apoio sobre maturidade de segurança e governança, fontes confiáveis e relatórios técnicos ajudam a nortear decisões; sugerimos acompanhar publicações de imprensa e análises especializadas como as já citadas da Reuters e da BBC para cenários internacionais, além de orientações locais da ANPD.
Nós terminamos lembrando que tecnologia é apenas uma peça do quebra-cabeça. A segurança de verdade vem quando unimos tecnologia, processos e pessoas em uma estratégia coordenada. Se a prioridade for proteger dados, garantir continuidade e cumprir regulamentações, um firewall de próxima geração Fortinet integrado a um programa de segurança gerenciado é uma peça que não pode faltar na arquitetura de 2026.