Licença FortiClient EMS: Proteja sua empresa 2026
Entenda a licença FortiClient EMS em 2026: tipos, implantação, integração com SOC e como garantir conformidade para proteger seus endpoints.
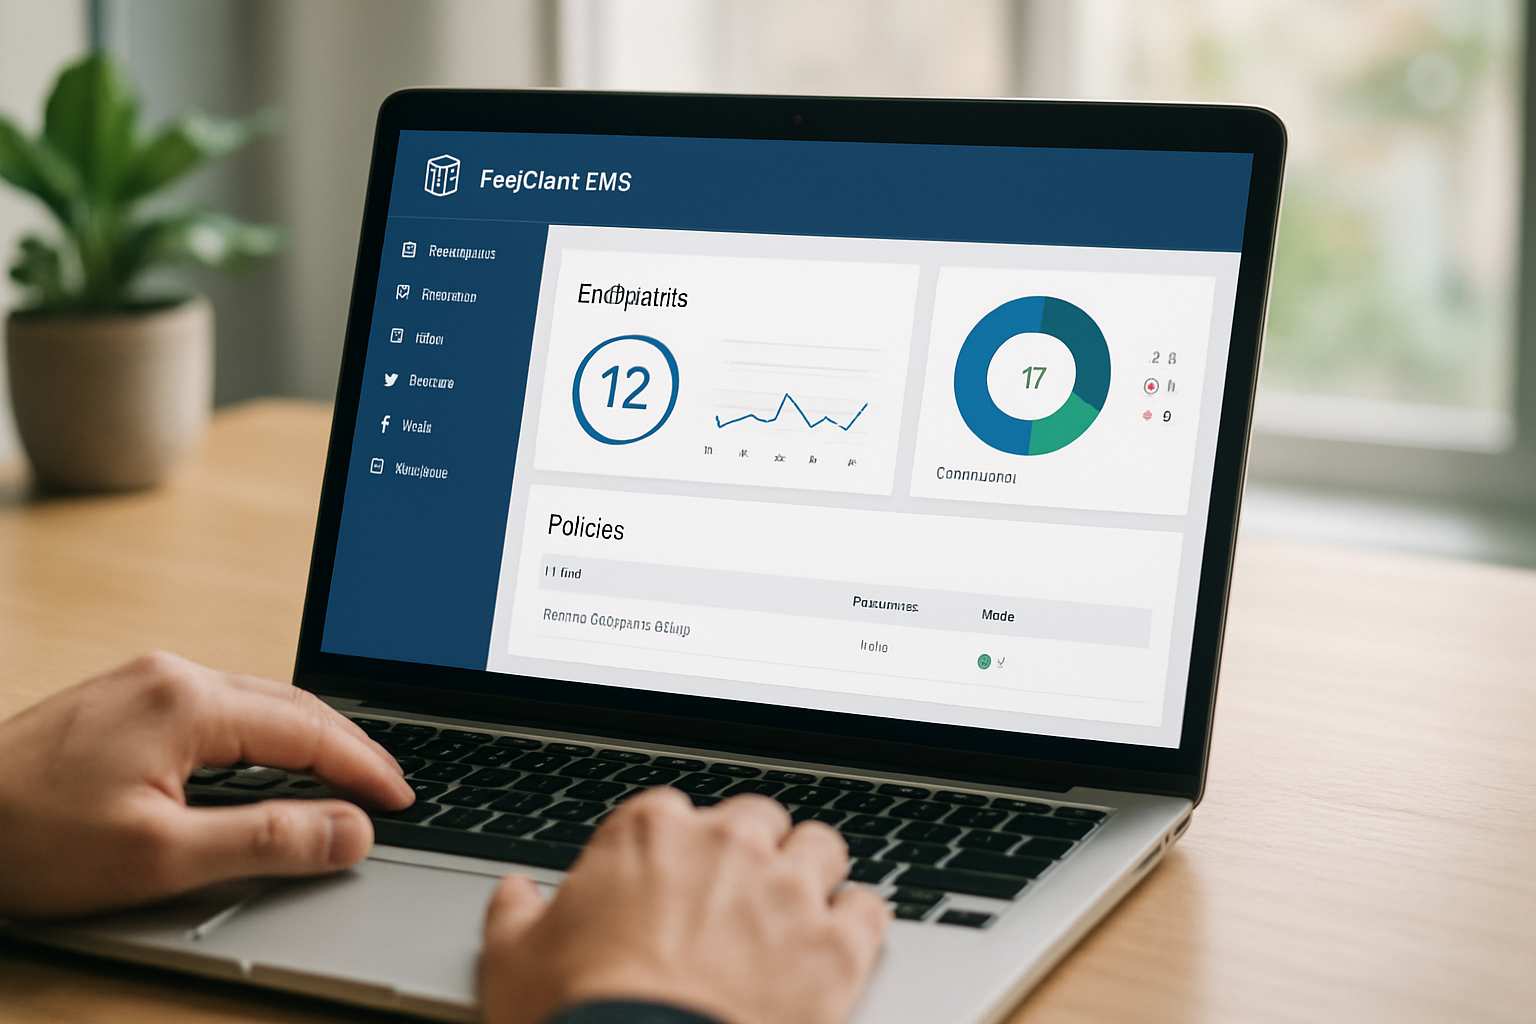
Neste artigo
- Introdução: por que a licença FortiClient EMS importa
- Benefícios práticos da licença FortiClient EMS
- Como funciona a licença FortiClient EMS em 2026
- Implantação, integração e governança
- Casos práticos, ROI e checklist de compra
- FAQ e próximas ações
Licença FortiClient EMS é o ponto de partida para quem busca uma gestão unificada de endpoints com visibilidade, conformidade e resposta a incidentes. Nós começamos por essa premissa: sem uma licença adequada, recursos críticos de proteção e orquestração ficam indisponíveis, e a segurança vira um quebra-cabeça com peças faltando.
Introdução: por que a licença FortiClient EMS importa
Nós sabemos que a defesa contra ameaças digitais deixa de ser apenas tecnologia e passa a ser uma estratégia de negócio. A licença FortiClient EMS habilita funções centrais como gerenciamento centralizado de políticas, conformidade de endpoints, distribuição de agentes e integração com soluções de rede. Na prática, isso significa que conseguimos controlar o que entra e sai da rede, reduzir janelas de exposição e acelerar a investigação quando algo dá errado.
Além disso, a licença facilita o cumprimento de obrigações legais, especialmente relacionadas à proteção de dados no Brasil. Para referências legais e orientações sobre privacidade, consultamos fontes oficiais como a Lei nº 13.709/2018 (LGPD) e o portal da ANPD.
- Navegabilidade de console para operações de segurança.
- Políticas granuladas por usuário, dispositivo e localização.
- Compatibilidade com práticas de conformidade e auditoria.
Para situar melhor: quando conversamos com diretores de TI e gerentes de segurança, percebemos que a licença é vista não só como custo, mas como facilitador de governança. Ela padroniza ações, reduz o atrito entre times e dá previsibilidade para auditorias. Em termos práticos, isso ajuda a manter uptime, reduzir risco reputacional e acelerar decisões operacionais que antes dependiam de vários scripts manuais e planilhas espalhadas.
Se formos concretos, o impacto atinge várias frentes: jurídico fica mais confortável sobre evidências, operações têm menos chamados de desktop e o time de segurança passa a focar investigações relevantes em vez de apagar incêndios simples. E acreditem: isso muda o ritmo de trabalho interno, para melhor.
Benefícios práticos da licença FortiClient EMS
Quando avaliamos retorno sobre investimento, olhamos para redução de risco, velocidade de detecção e custo operacional. A licença FortiClient EMS transforma um conjunto disperso de endpoints em uma superfície gerenciável e defendível.
Na prática, os benefícios se desdobram em ganhos operacionais que qualquer diretor de TI ou gerente de segurança percebe rapidamente:
- Automação de atualização e correção dos agentes, reduzindo trabalho manual.
- Visibilidade em tempo real dos status de segurança dos endpoints.
- Capacidade de isolar máquinas comprometidas a partir do console central.
- Relatórios que ajudam na demonstração de conformidade frente a auditorias.
Para entender como essas capacidades se articulam com recomendações internacionais sobre endpoints, consultamos material de referência da CISA, que orienta bloqueio, monitoramento e resposta coordenada contra ransomware e outras ameaças.
O que um gerente de segurança ganha na prática?
Fernanda, nossa gerente hipotética, precisa garantir proteção em um ambiente híbrido. Com a licença, ela consegue:
- Aplicar políticas que impedem execução de código não autorizado.
- Forçar criptografia e configurações de firewall locais.
- Gerar inventário de softwares e detectar desvios de baseline.
Essas ações reduzem janela de exposição e dão ao time de segurança tempo para investigar sem interromper operações críticas.
Além disso, há ganhos indiretos que merecem ser destacados: menos interrupções significam menos custo com suporte, menos risco de vazamento de dados e maior previsibilidade para auditorias. Em empresas que já passaram por processos de certificação ou por auditorias de fornecedores, vimos que um inventário confiável de endpoints e políticas aplicadas automaticamente aceleram a aprovação em checklists de segurança. Para startups, isso pode ser decisivo na hora de fechar contratos com clientes sensíveis.
Como funciona a licença FortiClient EMS em 2026
Em 2026, nós observamos que o licenciamento para soluções de endpoint tende a privilegiar modelos por dispositivo, por usuário ou por conjunto de funcionalidades. A licença FortiClient EMS normalmente contempla camadas com funcionalidades adicionais conforme subimos de plano: gestão básica, proteção avançada e integração com serviços de threat intelligence.
Antes de escolher, sugerimos mapear três pontos essenciais:
- Escopo: quantos endpoints serão gerenciados hoje e nos próximos 12 meses?
- Funcionalidades: precisamos apenas de inventário e telemetria, ou também de EDR e orquestração?
- Integração: vamos integrar ao SIEM/SOC ou preferimos um fluxo totalmente gerenciado?
Em termos práticos, ao contratar a licença, verificamos:
- Compatibilidade da versão do agente com sistemas operacionais em uso.
- Capacidade de manutenção de políticas em grupo.
- Suporte à integração com firewalls FortiGate e consoles de segurança via APIs.
Para detalhes técnicos da solução e comparativos oficiais, consultamos a página do fabricante: FortiClient EMS - Fortinet. Lá, confirmamos as especificações e as versões suportadas.
Modelos de licenciamento e escolha estratégica
Normalmente, a licença é vendida por usuário ou por endpoint. Nós costumamos recomendar que startups que crescem rápido optem por planos flexíveis, enquanto empresas com larga base instalada priorizem contratos por dispositivo, pois isso facilita previsibilidade orçamentária.
- Contrato anual com auto-renovação vs. renovação manual.
- SLA de suporte e níveis de resposta técnica.
- Opções de soft-lease para POCs e pilotos.
Antes de fechar, vale confirmar com o fornecedor se há programas de teste em produção e opções de migração de licença. Nossa experiência mostra que pilotos de 30 a 60 dias reduzem surpresas na implantação.
Também recomendamos que alinhemos a licença com iniciativas de governança corporativa e com os requisitos de privacidade. Referências legais no Brasil, como o texto da LGPD, devem orientar as cláusulas contratuais sobre tratamento de dados e responsabilidades.
Um ponto prático que costumamos discutir em workshops com clientes é o impacto da escolha do modelo de licenciamento no custo total de propriedade. O preço por endpoint pode parecer mais barato no início, mas se sua empresa tem uma política de BYOD ou uso sazonal de máquinas virtuais, o modelo por usuário pode reduzir o custo administrativo. Para empresas em aceleração, sugerimos validar com o financeiro cenários de crescimento de 12, 24 e 36 meses antes de assinar o contrato.
Implantação, integração e governança
Implantar e governar a licença FortiClient EMS não é apenas distribuir agentes. Trata-se de orquestrar políticas, processos e pessoas. Nós costumamos dividir a implantação em cinco fases:
- Planejamento e inventário.
- Prova de conceito e testes em ambientes controlados.
- Implantação gradual por grupos piloto.
- Integração com ferramentas de segurança e gestão (SIEM, SOC, MDM).
- Operação, monitoramento e melhoria contínua.
Na etapa de integração, há atenção especial para compatibilizar sinais do endpoint com o SIEM e com o SOC. Se quisermos um fluxo automatizado de resposta, precisamos garantir que o EMS envie eventos com contexto suficiente para correlação. Muitas empresas também integram o FortiClient EMS com plataformas de gestão de vulnerabilidades; para práticas recomendadas em gestão de vulnerabilidades, consultamos guias técnicos reconhecidos e processos de mercado.
Integração com SOC e SIEM: fluxo prático
Na prática, integrar o EMS ao SOC exige mapear eventos críticos e definir playbooks de resposta. Nós costumamos criar um catálogo mínimo com três categorias de alerta:
- Detecção de comportamento suspeito (ex.: execução de ransomware-like), priorizar isolamento imediato.
- Indicadores de comprometimento (ex.: comunicação com IPs maliciosos), priorizar coleta de evidências e bloqueio de rede.
- Anomalias de configuração (ex.: firewall desabilitado), priorizar correção de configuração e ticket para TI.
Depois, transformamos esse catálogo em regras no SIEM. Em conjunto com o time de SOC, definimos o enrichment necessário: usuário, hostname, geolocalização, última visualização. Sem esse contexto, a investigação demora e gera ruído. Para ambientes que ainda não têm SOC maduro, recomendamos integrar o EMS a um serviço MSS que entregue triagem e playbooks operacionais; isso acelera o tempo até que um SOC interno se torne totalmente efetivo.
Checklist de governança que seguimos
- Definir donos de políticas e papéis de acesso no console EMS.
- Mapear e documentar exceções justificadas para auditoria.
- Estabelecer rotinas de revisão de políticas trimestrais.
- Treinar times de suporte e usuários finais para evitar bloqueios operacionais.
Quando precisamos de consultoria ou de serviços gerenciados, nós dialogamos com parceiros que ofereçam apoio em resposta a incidentes e em integração com SOC. A Infoprotect, por exemplo, atua entregando serviços gerenciados e integração de soluções, ajudando a acelerar o tempo até a proteção efetiva.
Se o objetivo for uma implantação ágil, podemos optar por modelos de gestão compartilhada: o fornecedor cuida da camada técnica da licença e a equipe interna mantém a governança do negócio.
Outra dica prática: documentar scripts de rollback e cenários de exceção antes do rollout em massa. Em um caso que acompanhamos, um ajuste de política em piloto impediu um software legítimo de rodar em 8% dos endpoints. Ter um plano de reversão permitiu restaurar funções essenciais em minutos e evitou impacto comercial. Planejamento previne surpresas; foi assim que mitigamos o problema sem comprometer o SLA do cliente.
Casos práticos, ROI e checklist de compra
Para demonstrar valor, nada supera um caso prático. Imaginemos uma empresa de serviços com 1.000 endpoints que sofre um incidente de ransomware em um dispositivo isolado. Com a licença FortiClient EMS apropriada, conseguimos:
- Identificar o endpoint comprometido em minutos pelo console.
- Isolar a máquina automaticamente para interromper lateralidade.
- Aplicar remediação e coletar evidências para análise forense.
Em cenários assim, o ROI aparece em dois vetores: redução do tempo de inatividade e diminuição do custo com contenção manual. Para quantificar ganhos, recomendamos medir métricas antes e depois:
- Tempo médio de detecção (MTTD).
- Tempo médio de resposta (MTTR).
- Custo de recuperação por incidente (horas de equipe x custo por hora).
Embora não possamos fornecer números genéricos sem diagnóstico, orientamos buscar medições internas e, se necessário, contratar um piloto com medição de resultado. Em projetos que conduzimos, o piloto costuma demonstrar ganhos operacionais claros em 60 a 90 dias quando integrado a políticas e ao SOC.
Exemplo prático hipotético de ROI
Imagine um cenário hipotético: uma empresa que, antes de adotar o EMS, tinha MTTD de 12 horas e MTTR de 48 horas. Se, com o EMS, esses números melhorarem para MTTD de 2 a 4 horas e MTTR para 8 a 12 horas, a redução no tempo de exposição e na janela de recuperação pode representar economia significativa em horas de trabalho e perda de receita. Nós destacamos que isto é um exemplo ilustrativo, cada ambiente resulta em métricas diferentes — mas serve para orientar a construção do caso de negócio interno.
Para quem precisa de apoio na construção desses números, sugerimos um piloto que registre MTTD e MTTR antes e depois da ativação de políticas relevantes. Em paralelo, alinhemos com finanças uma métrica simples: custo-hora do time envolvido em resposta x horas economizadas. Assim, transformamos segurança em uma métrica que a diretoria entende.
Checklist final antes da compra
- Verificar cobertura do contrato: número de endpoints, geografia e tipos de OS.
- Confirmar SLA de atualização de definições e acesso a inteligência de ameaças.
- Revisar políticas de privacidade e tratamento de logs (essencial para LGPD).
- Testar integração com SIEM/SOC e automações de orquestração.
- Planejar treinamento para times de TI e segurança.
Para quem precisa de material técnico oficial, a documentação da Fortinet é uma referência válida; acessamos frequentemente a página de produtos FortiClient e os guias técnicos para validar compatibilidades: FortiClient EMS - Fortinet. Além disso, quando trabalhamos com clientes em jornadas de conformidade, consultamos o portal da ANPD para alinhar requisitos de privacidade.
Neste ecossistema, também sugerimos ler diretrizes de ciber-higiene e resposta a incidentes publicadas por órgãos internacionais; a CISA oferece orientações práticas que complementam a configuração do EMS.
Para pequenos e médios negócios em fase de crescimento, recomendamos ainda consultar materiais do Sebrae sobre maturidade digital e gestão de riscos. Eles ajudam a enquadrar investimentos em segurança dentro de um plano de crescimento sustentável e compatível com requisitos de mercado.
FAQ e próximas ações
Antes de encerrar, deixamos respostas objetivas às dúvidas que mais aparecem quando conversamos com diretores de TI, gerentes de segurança e CEOs.
- Planejar um piloto de 30-60 dias antes de renovar a licença.
- Alinhar licenciamento com planos de continuidade de negócios.
- Verificar cláusulas de proteção de dados no contrato.
Recursos e links úteis
- Página oficial FortiClient EMS
- Texto integral da LGPD (Lei nº 13.709/2018)
- Portal da ANPD
- Orientações CISA sobre ransomware e proteção de endpoints
Também integramos conteúdos e guias do blog da Infoprotect e posts de referência internos que ajudam a completar a jornada de adoção, como materiais sobre SOC, MSS e gestão de vulnerabilidades em projetos reais. Um dos nossos guias centrais sobre o tema está disponível como referência: âncora contextual. Para complementar o planejamento, recomendamos ler artigos correlatos no blog da Infoprotect sobre serviços gerenciados e melhores práticas de integração com firewalls.
Perguntas frequentes sobre licença FortiClient EMSQuantas estações posso proteger com uma licença padrão?
Nós sempre verificamos o contrato: a cobertura varia conforme o plano e a negociação. Recomendamos mapear o número real de endpoints ativos e prever crescimento mínimo de 12 meses antes de decidir o escopo da licença.
Preciso da licença para usar o agente FortiClient?
O agente pode ser instalado em modos limitados, mas a licença habilita gerenciamento centralizado, políticas avançadas e integrações que garantem operação consistente em escala.
Como a licença ajuda na conformidade com a LGPD?
Ao permitir inventário, controle de logs e políticas de proteção, a licença facilita evidências de controle e demonstração de medidas técnicas adotadas — pontos importantes em processos de auditoria.
Qual o papel do time interno durante um piloto?
Nós sugerimos envolver ao menos um técnico de infraestrutura, um analista de segurança e um representante do time de suporte. Assim, as decisões sobre exceções e ajustes acontecem rapidamente e as lições do piloto são rapidamente internalizadas.
Posso integrar o EMS a uma solução MDM existente?
Sim. O FortiClient EMS oferece APIs e opções de integração. Nós recomendamos mapear fluxos onde o MDM controla inventário e políticas de dispositivo móvel, enquanto o EMS foca na proteção e resposta a incidentes dos endpoints gerenciados.
Se quiser, podemos agendar um diagnóstico para mapear o tamanho do seu ambiente e traçar uma proposta de licença alinhada a objetivos de negócio. Nossa experiência mostra que uma decisão bem informada evita custos ocultos e acelera ganho de segurança real.
Finalizando, reafirmamos o nosso compromisso: nós queremos ser parceiros na jornada de proteção. Atuamos como parceiro estratégico e consultor de confiança, com expertise e confiança comprovadas para orientar decisões de segurança e fortalecer a resiliência e continuidade do negócio. Ao escolher a licença FortiClient EMS adequada, você não compra apenas software — adota um modelo de gestão que reduz risco, torna o trabalho do time mais eficiente e protege a continuidade do negócio. Para seguir, sugerimos iniciar um piloto controlado e envolver stakeholders de TI, segurança e jurídico desde o começo.