Cibersegurança e Compliance: Melhores Práticas em 2026
Garanta a conformidade da sua empresa em 2026. Conheça as tecnologias e processos essenciais para unir segurança e compliance de forma eficiente.
Neste artigo
- A Importância do Compliance na Era da Hiperconectividade
- Fortinet e a Segurança Integrada como Pilar de Conformidade
- Estratégias Práticas para GRC e Proteção de Dados
- Tecnologias Essenciais para Garantir a Conformidade
- O Papel da Infoprotect na sua Jornada de Segurança
- Perguntas Frequentes
Nós sabemos que, em pleno 2026, a linha que separa a eficiência operacional da integridade jurídica é sustentada por um pilar central: o compliance. Com o endurecimento das regulamentações de proteção de dados e a sofisticação das ameaças cibernéticas, garantir que sua empresa esteja em conformidade não é mais uma escolha burocrática, mas uma estratégia de sobrevivência. Na Infoprotect, acompanhamos de perto como a governança digital se tornou o diferencial competitivo para organizações que buscam resiliência e confiança no mercado brasileiro e latino-americano.
A real é que o mercado não perdoa mais o amadorismo na gestão de riscos. Quando olhamos para o volume de transações digitais e a dependência crítica da infraestrutura em nuvem, percebemos que estar em conformidade é, acima de tudo, um compromisso com a continuidade do negócio. Nós acreditamos que a transparência no uso de dados é o que separa as marcas líderes daquelas que enfrentarão crises de reputação irreparáveis nos próximos anos.
A Importância do Compliance na Era da Hiperconectividade
O cenário regulatório de 2026 exige muito mais do que apenas preencher formulários ou ter uma política de privacidade estática no site. Hoje, a conformidade digital está intrinsecamente ligada à capacidade de resposta a incidentes e à transparência no tratamento de informações sensíveis. Quando falamos em compliance, estamos nos referindo a um ecossistema onde processos, pessoas e tecnologia trabalham em harmonia para mitigar riscos financeiros e reputacionais.
Dados recentes do portal da ANPD mostram que a fiscalização sobre a LGPD atingiu níveis recordes de maturidade este ano. Isso significa que empresas de todos os portes precisam demonstrar controles ativos. Não basta dizer que os dados estão seguros; é preciso provar, por meio de trilhas de auditoria e monitoramento contínuo, que as melhores práticas estão sendo seguidas à risca. O ponto é que a autoridade nacional agora utiliza ferramentas de análise automatizada para cruzar dados de vazamentos reportados com as medidas de segurança declaradas pelas empresas.
Além da pressão governamental, existe a pressão do mercado B2B. Se a sua empresa fornece serviços para grandes corporações ou multinacionais, o compliance é o primeiro item do checklist de homologação de fornecedores. Nós vemos diariamente parceiros de negócios exigindo certificados de segurança e evidências de testes de intrusão (Pentests) antes de assinarem qualquer contrato. É uma reação em cadeia: para que uma empresa seja resiliente, toda a sua cadeia de suprimentos também precisa ser.
- Redução drástica de multas administrativas e sanções legais que podem chegar a 2% do faturamento.
- Fortalecimento da confiança com investidores e parceiros de negócios em rodadas de investimento.
- Melhoria na eficiência dos processos internos de TI ao eliminar redundâncias de software.
- Vantagem competitiva em licitações e contratos internacionais que exigem padrões como GDPR ou ISO 27001.
- Proteção da propriedade intelectual contra espionagem industrial e exfiltração de dados.
O impacto financeiro da não conformidade
Para sermos sinceros, o custo de implementar um programa de compliance robusto é apenas uma fração do prejuízo causado por uma violação. Segundo relatórios globais de custo de vazamento de dados, o valor médio por incidente no Brasil tem crescido anualmente, impulsionado pela interrupção das operações e pelos custos de remediação jurídica. Nós defendemos que investir em prevenção é a única forma de garantir que o orçamento de TI não seja drenado por multas e indenizações inesperadas.
Fortinet e a Segurança Integrada como Pilar de Conformidade
Para atingir os níveis de exigência atuais, nós defendemos que a tecnologia deve ser uma facilitadora, não um obstáculo. É aqui que as soluções da Fortinet se destacam como fundamentais. O conceito de Security Fabric permite que diferentes camadas de proteção conversem entre si, criando uma visibilidade holística que é essencial para qualquer programa de compliance moderno.
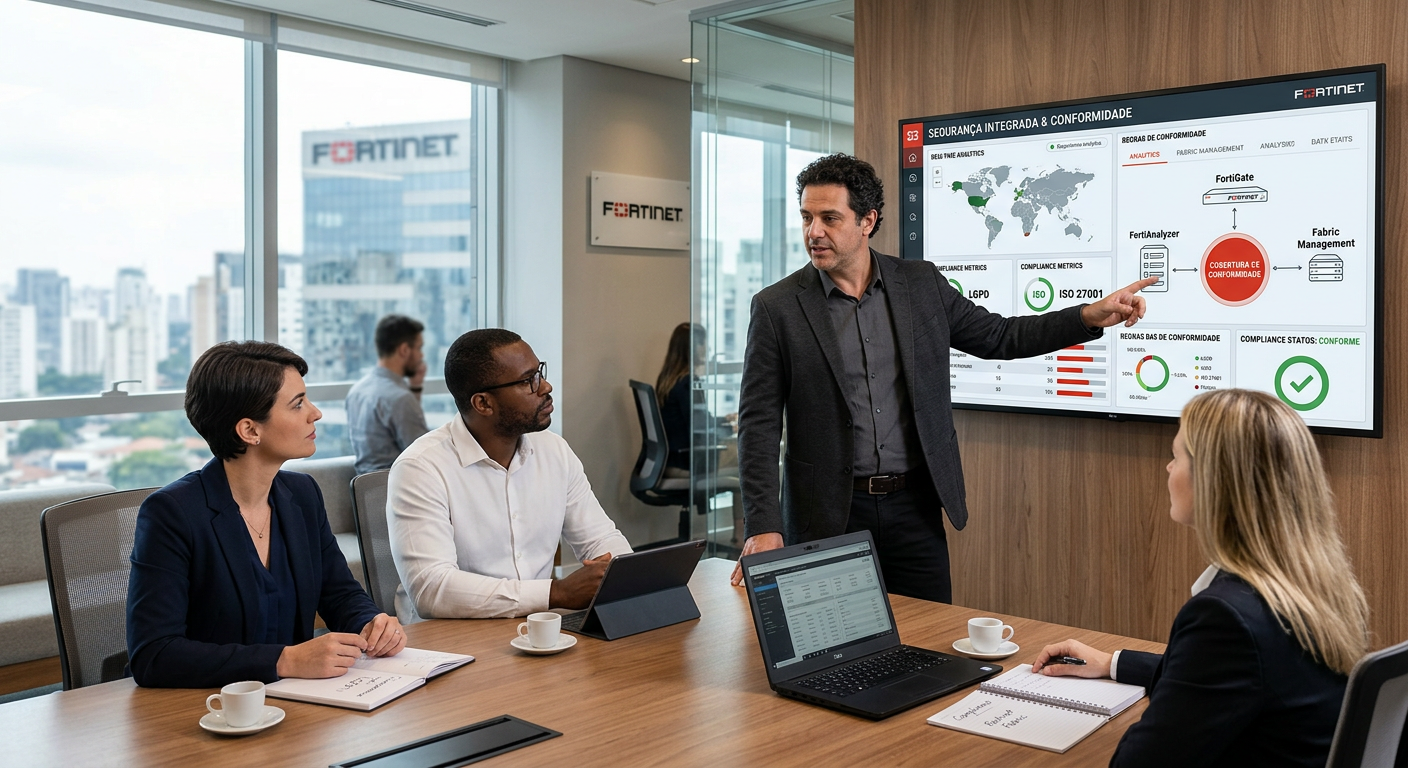
Imagine ter a capacidade de correlacionar eventos de rede com tentativas de acesso não autorizado em tempo real. Com o FortiGate e o FortiAnalyzer, nós conseguimos gerar relatórios automatizados que atendem aos requisitos de auditoria mais rigorosos. Essa integração elimina os silos de informação, que são os maiores inimigos da conformidade, pois é nos pontos cegos que as vulnerabilidades se escondem. Quando as ferramentas não se falam, o tempo de detecção de uma ameaça aumenta drasticamente, o que é um risco inaceitável para as normas vigentes.
A arquitetura da Fortinet foi desenhada para ser escalável. Isso significa que, se sua empresa é uma startup em crescimento ou uma multinacional consolidada, a estrutura de segurança acompanha essa evolução sem deixar lacunas. Nós utilizamos o FortiSIEM, por exemplo, para centralizar a gestão de logs de diversos fabricantes, garantindo que a trilha de auditoria seja completa e inviolável. No mundo do compliance, se algo não foi registrado em log, para o auditor, aquilo nunca aconteceu.
A conformidade não é um destino, mas um processo contínuo de vigilância e adaptação.
Visibilidade total com o Security Fabric
O grande diferencial que nós percebemos ao implementar Fortinet é a capacidade de automação de políticas. Se um dispositivo infectado tenta se conectar à rede, o sistema pode isolá-lo automaticamente antes que ele acesse bancos de dados sensíveis. Essa resposta proativa é exatamente o que a LGPD descreve como "segurança desde a concepção" (Privacy by Design). Nós não estamos apenas reagindo ao problema; estamos construindo um ambiente que se autoprotege e gera evidências dessa proteção a cada segundo.
Estratégias Práticas para GRC e Proteção de Dados
Implementar uma estrutura de Governança, Riscos e Conformidade (GRC) exige método. Nós acreditamos que o primeiro passo é sempre o mapeamento de ativos. Você não pode proteger o que não sabe que possui. Em 2026, com a explosão de dispositivos IoT e o trabalho híbrido consolidado, esse inventário precisa ser dinâmico e automatizado. O uso de planilhas manuais para controle de ativos é um erro que pode custar caro durante uma auditoria surpresa.
Outro ponto vital é a gestão de identidades. O acesso privilegiado deve ser controlado com rigor absoluto. O uso de autenticação multifator (MFA) e políticas de Zero Trust são requisitos básicos para qualquer empresa que leve o compliance a sério. Na prática, isso significa que nenhum usuário ou dispositivo é confiável por padrão, independentemente de estar dentro ou fora da rede corporativa. Nós implementamos soluções que verificam a postura de segurança do dispositivo antes mesmo de liberar o acesso ao sistema de ERP ou CRM da empresa.
Passos para uma governança eficiente
- Realizar avaliações de impacto à proteção de dados (DPIA) regularmente para novos projetos e tecnologias.
- Estabelecer um plano de resposta a incidentes testado e atualizado, com simulações periódicas de crise.
- Promover treinamentos de conscientização para todos os colaboradores, transformando o elo mais fraco na primeira linha de defesa.
- Manter um canal de comunicação direto com o DPO (Encarregado de Dados) e garantir que ele tenha autonomia para agir.
- Auditar fornecedores e terceiros que possuem acesso aos dados da sua organização.
- Implementar políticas de retenção e descarte seguro de dados para evitar o acúmulo de informações desnecessárias.
A real é que o compliance efetivo nasce na cultura organizacional. Não adianta ter as melhores ferramentas se o colaborador compartilha senhas ou ignora protocolos de segurança básicos. Por isso, nós sempre enfatizamos que a tecnologia deve ser acompanhada por uma mudança de mentalidade. Na Infoprotect, ajudamos a estruturar esses processos para que a segurança se torne parte do DNA da empresa, e não apenas uma obrigação chata do departamento de TI.
O papel do GRC na continuidade de negócios
Governança não é apenas sobre regras; é sobre garantir que a empresa continue operando mesmo sob ataque. Um bom framework de GRC prevê cenários de desastre e estabelece tempos de recuperação (RTO e RPO) que sejam compatíveis com as necessidades do negócio. Nós integramos essas métricas diretamente nos painéis de controle, permitindo que a diretoria tenha uma visão clara do nível de exposição ao risco em tempo real.
Tecnologias Essenciais para Garantir a Conformidade
Para sustentar um ambiente em conformidade, algumas ferramentas são inegociáveis. O uso de sistemas de detecção e resposta (EDR e MDR) permite que nossa equipe identifique comportamentos anômalos antes que eles se tornem violações de dados. Além disso, a criptografia de ponta a ponta, tanto em repouso quanto em trânsito, é a última linha de defesa que garante o compliance mesmo em caso de exfiltração física de arquivos. Se um invasor conseguir levar os dados, mas não conseguir lê-los, o dano é mitigado e a conformidade com normas de privacidade é mantida.
De acordo com relatórios de tendências da Exame sobre tecnologia, a automação da segurança é a maior tendência de 2026. Nós vemos que empresas que utilizam IA para monitorar conformidade conseguem responder a ameaças 50% mais rápido do que aquelas que dependem apenas de processos manuais. Isso é importante para atender aos prazos de notificação de incidentes exigidos pelas leis vigentes. No Brasil, a agilidade na comunicação de um vazamento pode ser o fator determinante para a redução de uma penalidade aplicada pela ANPD.
- SIEM (Security Information and Event Management): Essencial para centralizar logs e gerar alertas de correlação.
- DLP (Data Loss Prevention): Ferramenta vital para impedir que dados sensíveis saiam da organização por canais não autorizados.
- Cloud Security Posture Management (CSPM): Para garantir que as configurações de nuvem estejam sempre em conformidade com as melhores práticas.
- Vulnerability Management: Escaneamento contínuo para identificar e corrigir brechas antes que sejam exploradas.
Nós também destacamos a importância do SASE (Secure Access Service Edge). Com a força de trabalho distribuída, proteger apenas o perímetro do escritório não é mais suficiente. O SASE combina funções de rede e segurança em uma única solução de nuvem, garantindo que o compliance acompanhe o funcionário onde quer que ele esteja, seja em um café, em casa ou em uma viagem internacional. Essa mobilidade segura é um dos grandes desafios que ajudamos nossos clientes a superar.
A análise de dados em tempo real permite que nós identifiquemos padrões de ataque que seriam invisíveis ao olho humano. Por exemplo, um acesso realizado às 3 da manhã por um usuário que normalmente trabalha em horário comercial aciona um alerta imediato. Essa inteligência contextual é o que transforma o compliance de uma lista de tarefas em uma estratégia de defesa ativa.
O Papel da Infoprotect na sua Jornada de Segurança
Nós, da Infoprotect, entendemos que cada empresa possui desafios únicos. Nossa expertise como parceiro estratégico nos permite desenhar soluções que não apenas protegem, mas impulsionam o negócio. Atuamos como um guia confiável, ajudando diretores de TI e gestores de segurança a navegar pela complexidade das normas técnicas e regulatórias. Desde 2006, acumulamos experiência em setores altamente regulados, como o financeiro e o de saúde, onde o erro não é uma opção.
Seja através de serviços gerenciados de segurança (MSS) ou consultorias especializadas em GRC, nosso foco é garantir a continuidade dos seus negócios. A Infoprotect combina a alta tecnologia de parceiros como a Fortinet com uma análise humana profunda, entregando resiliência cibernética de verdade. O compliance deixa de ser um peso e passa a ser a base sólida sobre a qual sua empresa cresce com segurança. Nós não entregamos apenas software; entregamos tranquilidade para que você foque no que realmente importa: o seu core business.
Nossa abordagem holística considera que a segurança é um ecossistema vivo. Por isso, oferecemos monitoramento 24x7 através do nosso SOC (Security Operations Center), onde especialistas certificados analisam cada alerta com precisão. Em um mundo onde as ameaças evoluem a cada hora, ter um parceiro que respira cibersegurança o tempo todo é o que garante que sua empresa nunca fique para trás nas exigências de compliance.
Por que escolher a Infoprotect como seu Trust Advisor?
Nós acreditamos que a confiança é conquistada através de resultados mensuráveis. Ao longo dos anos, ajudamos centenas de empresas a saírem de um estado de vulnerabilidade para um nível de maturidade reconhecido internacionalmente. Nossa metodologia envolve desde o diagnóstico inicial até a sustentação contínua, garantindo que as políticas de compliance não fiquem apenas no papel, mas sejam aplicadas em cada bit que trafega na sua rede.
- Expertise comprovada em integração de soluções Fortinet.
- Equipe técnica altamente qualificada e em constante atualização.
- Foco total na experiência do cliente e na resolução ágil de problemas.
- Capacidade de atuação em toda a América Latina com suporte bilíngue.
Perguntas Frequentes
O que é compliance em cibersegurança?É o conjunto de práticas, processos e tecnologias adotados para garantir que uma organização esteja em conformidade com leis, regulamentos e padrões de segurança da informação, como a LGPD e a ISO 27001. O objetivo é mitigar riscos e garantir a proteção de dados sensíveis.
Como a Fortinet ajuda na conformidade com a LGPD?A Fortinet oferece visibilidade total da rede e ferramentas de controle de acesso e criptografia, facilitando a proteção de dados pessoais e a geração de relatórios de auditoria exigidos pela autoridade nacional. O Security Fabric permite integrar todas as defesas para evitar brechas de segurança.
Qual a diferença entre segurança da informação e compliance?Segurança da informação foca na proteção técnica dos dados contra ameaças e ataques, enquanto o compliance foca em garantir que essa proteção atenda aos requisitos legais, contratuais e normativos específicos do setor em que a empresa atua.
Por que o monitoramento 24x7 é essencial para o compliance?Porque a maioria das regulamentações exige a detecção rápida e a notificação imediata de incidentes. Sem monitoramento contínuo, uma empresa pode levar meses para descobrir uma invasão, violando prazos legais e aumentando exponencialmente o prejuízo financeiro e de imagem.
Quais são as principais multas para quem não cumpre o compliance digital?No Brasil, a LGPD prevê multas que podem chegar a R$ 50 milhões por infração ou 2% do faturamento anual. Além disso, existem sanções como a proibição de tratar dados pessoais, o que pode paralisar completamente as atividades de uma empresa moderna.