Proteção Proativa: A Estratégia da Infoprotect em
Descubra como aplicamos proteção proativa com soluções Fortinet e serviços gerenciados para reduzir risco e garantir continuidade em 2026.
Neste artigo
- Introdução: o que é proteção proativa
- Por que adotar proteção proativa
- Como aplicamos proteção proativa com Fortinet
- Implementação prática: passos e checklist
- Conformidade, LGPD e proteção proativa
- Operação contínua: SOC, MSS e evolução
Proteção proativa é o ponto de partida da nossa abordagem à cibersegurança. Nós acreditamos que prevenir, detectar cedo e responder com rapidez reduz impactos financeiros e reputacionais, e gera tranquilidade para quem precisa manter negócios em funcionamento. Nesta peça, vamos explicar por que adotamos essa estratégia, como a combinamos com soluções Fortinet e quais passos práticos recomendamos para empresas brasileiras em 2026. (veja dados do IBGE).
Além disso, vamos mostrar exemplos práticos e um roteiro que ajuda a transformar teoria em resultado: proteção proativa aplicada no dia a dia com tecnologia e operação coordenada.
Quando falamos de proteção proativa, estamos descrevendo um conjunto de práticas, ferramentas e processos que buscam antecipar ataques em vez de reagir somente após o incidente. A ideia é simples: interceptar a ameaça antes que ela se torne um prejuízo real. Mas, como sempre, a execução é onde mora a diferença.
Na prática, proteção proativa combina três pilares básicos:
- visibilidade e monitoramento contínuo;
- detecção avançada baseada em contexto e inteligência;
- resposta automatizada e orquestrada.
Esses pilares formam a espinha dorsal de uma defesa moderna. Nós aplicamos esse modelo a redes, endpoints, nuvem e aplicações, integrando tecnologias e processos para que a defesa seja multifacetada e coerente.
Além dos pilares técnicos, a proteção proativa exige articulação entre áreas: segurança, TI, operações e governança. Compartilhar inteligência sobre ataques com parceiros e órgãos competentes, revisar fornecedores de software e hardware quanto a riscos na cadeia de suprimentos e manter um calendário de testes de segurança contribuem para um programa robusto. A maturidade também vem de ciclos curtos de aprendizado: detectar um padrão, ajustar regras e validar a mitigação em ambiente controlado.
1.1 O custo da passividade
Reagir apenas depois do ataque costuma custar bem mais do que investir em prevenção. Além do prejuízo financeiro direto, há perda de confiança de clientes e parceiros, algo que demora para ser recuperado. Por isso, nossa recomendação é clara: transformar segurança em parte da estratégia de negócio, não em um custo eventual.
- Menor janela de exposição;
- Redução do tempo de detecção e resposta;
- Melhor alinhamento entre TI, segurança e negócio.
E olha que, na prática, empresas que priorizam a proteção proativa tendem a escalar menos recursos para resposta emergencial, o que, pra ser sincero, dá muito mais previsibilidade ao orçamento de TI.
Nós defendemos a proteção proativa por razões técnicas, operacionais e regulatórias. Em 2026, as ameaças evoluíram em técnicas e escala. A complexidade do ambiente digital, multi-cloud, remoto e híbrido, exige um olhar preventivo e integrado.
2.1 Benefícios diretos
Os ganhos são tangíveis:
- menor tempo médio para detecção (MTTD) e menor tempo médio para resposta (MTTR);
- redução de falsos positivos por correlação contextual;
- melhor uso de recursos humanos graças à automação.
2.2 Limitações da abordagem reativa
Quando a defesa é reativa, dependemos de logs incompletos, forense atrasada e remediação manual. Isso alonga ciclos e aumenta custos. A proteção proativa transforma dados em ação.
2.3 Evidências e referência regulatória
Para quem precisa alinhar segurança com privacidade, a atuação preventiva facilita conformidade com a legislação brasileira. A Autoridade Nacional de Proteção de Dados mantém diretrizes que reforçam a importância de medidas de segurança adequadas; recomendamos consulta direta ao site da ANPD para orientações oficiais.
Também é útil acompanhar avisos de órgãos de resposta a incidentes para entender vetores que estão ativos no país, como os publicados pelo CERT.br.
3. Como aplicamos proteção proativa com Fortinet
A integração entre serviços gerenciados e tecnologias é o que nos permite entregar proteção que funciona. Trabalhamos intensamente com o ecossistema Fortinet, por sua amplitude de oferta e capacidade de orquestração, para montar defesas em camadas eficientes.
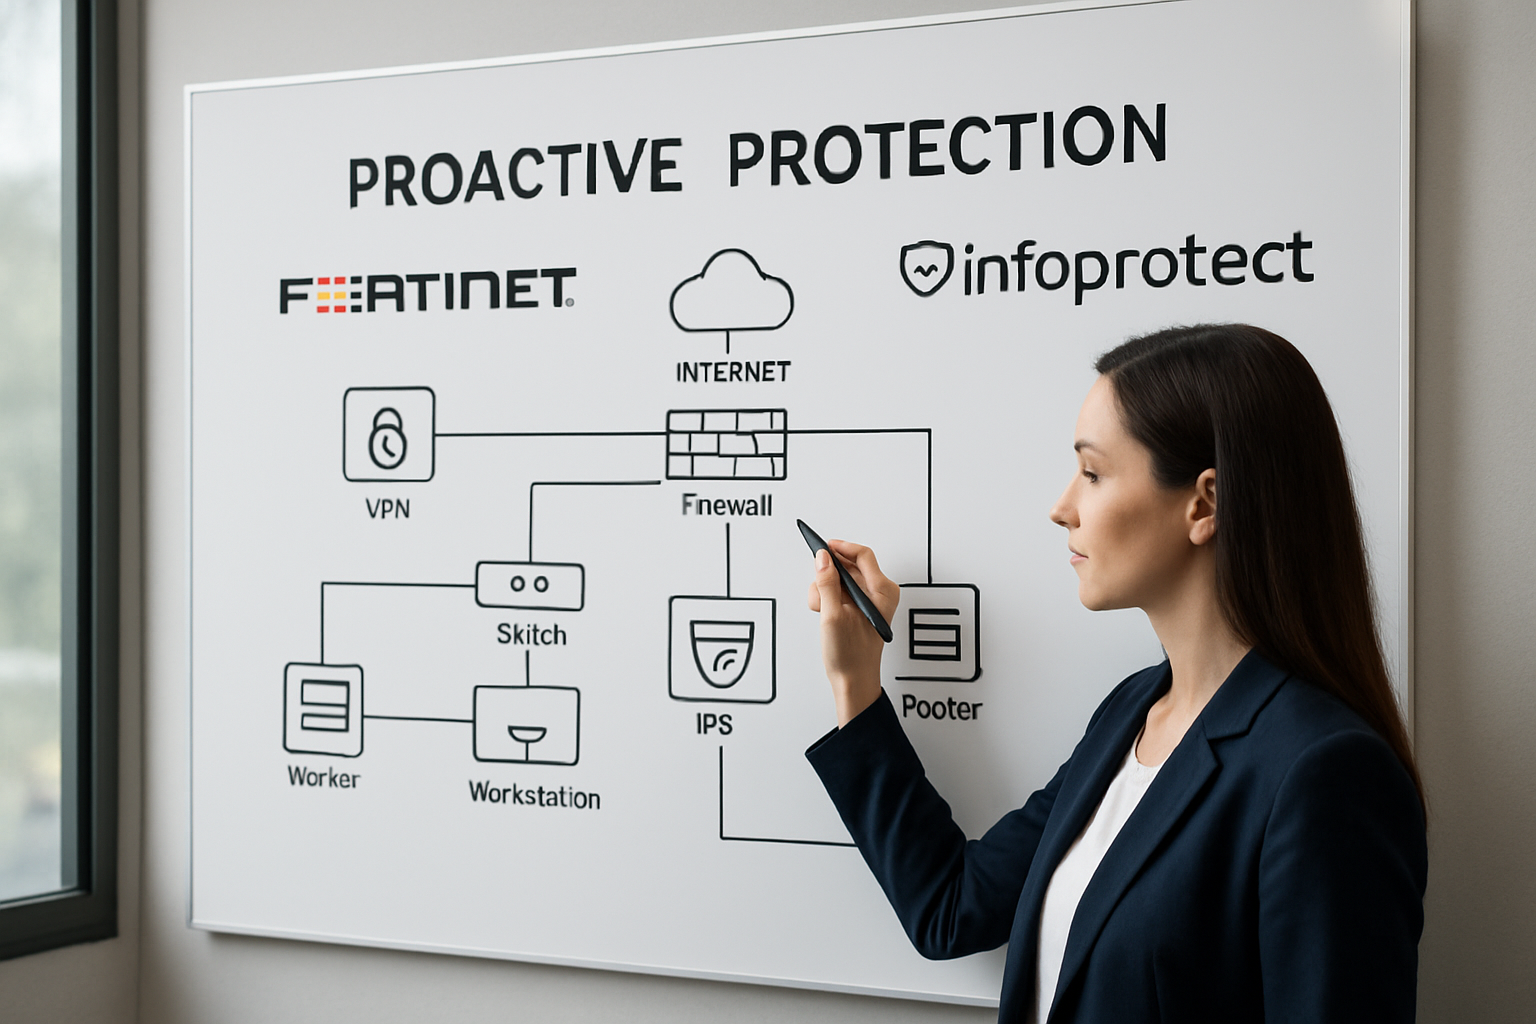
Na nossa prática, utilizamos os componentes Fortinet de forma combinada. Abaixo, explicamos os principais blocos e como cada um contribui para a proteção proativa.
3.1 FortiGate e a primeira linha de defesa
O firewall FortiGate age como barreira de rede e ponto de controle para tráfego leste-oeste e norte-sul. Nós configuramos políticas dinâmicas, inspeção TLS e integração com inteligência de ameaças para bloquear vetores conhecidos e suspeitos. Em uma arquitetura típica, FortiGate fornece:
- controle de aplicações e bloqueio por categoria;
- inspeção profunda de pacotes (DPI);
- segmentação de rede para reduzir superfície de ataque.
3.2 FortiAnalyzer e FortiManager: centralização e entendimento
Coletar logs não basta; é preciso transformá-los em decisões. Nós usamos FortiAnalyzer para correlação de eventos e FortiManager para orquestrar políticas em larga escala. Assim, conseguimos executar regras consistentes em filiais e ambientes de nuvem, com auditoria e rollback automatizados.
3.3 Proteção proativa com FortiEDR
Para endpoints, aplicamos FortiEDR. Ele bloqueia comportamentos maliciosos, aplica mitigação automática e facilita caça a ameaças sem interromper operações críticas. No dia a dia, isso significa menos alertas que precisam de análise manual e mais ações automáticas contra ameaças conhecidas e desconhecidas.
3.4 FortiSIEM, FortiSandbox e enriquecimento de inteligência
Unimos FortiSIEM para visibilidade consolidada e FortiSandbox para análise dinâmica de arquivos suspeitos. A combinação possibilita detecções que surgem de correlações entre indicadores, análise comportamental e análise estática/dinâmica de artefatos.
- FortiSIEM correlaciona eventos e prioriza alertas;
- FortiSandbox executa amostras em ambiente controlado;
- orquestração reduz MTTR com playbooks acionáveis.
3.5 FortiNAC, FortiClient e segurança de acesso
Controlamos quem acessa a rede com FortiNAC e protegemos endpoints com FortiClient. Na prática, isso permite aplicar políticas de zero trust, isolando dispositivos suspeitos e exigindo remediação antes de retomar o acesso pleno.
3.6 FortiMail, FortiWeb e proteção das aplicações
Phishing e ataques a aplicações web são vetores constantes. Utilizamos FortiMail para filtragem de e-mail e FortiWeb para proteger aplicações contra injeções, bots e exploração de vulnerabilidades. Juntos, esses módulos reduzem a probabilidade de comprometimento inicial, o famoso ponto de entrada.
Na integração que entregamos, esses produtos não atuam isolados: nós os conectamos via APIs, fluxos SOAR e correlação SIEM, transformando sinais dispersos em respostas coordenadas e eficientes.
Para referência técnica e documentação de produtos, consultamos as informações oficiais do fabricante: Fortinet.
3.7 Proteção proativa: automação, playbooks e orquestração
Automação bem projetada é o motor da proteção proativa. Nós desenvolvemos playbooks que, por exemplo, isolam segmentos ao detectar anomalias de tráfego, coletam evidências e acionam mitigação sem intervenção manual imediata. Isso elimina tarefas repetitivas e libera analistas para investigações mais complexas.
- Playbooks por criticidade e tipo de incidente;
- Ações automáticas seguras com pré-validação;
- Rollback e auditoria para evitar impactos colaterais.
Na prática, automatizar o caminho de investigação reduz o tempo entre detecção e contenção — e isso é a diferença entre um incidente contido e um incidente que vira notícia.
Um exemplo prático que aplicamos: ao identificar tráfego anômalo saindo de uma estação de trabalho, o playbook pode isolar o dispositivo via FortiNAC, coletar memória e logs via FortiEDR, enviar amostra ao FortiSandbox e notificar o time de resposta e o DPO com os artefatos necessários para investigação. Tudo isso em minutos, com registros para auditoria. Esse fluxo reduz esforço manual e preserva evidências enquanto evita circulação lateral na rede.
Além da tecnologia, a governança do playbook exige definição clara de papéis, SLAs para escalonamento e critérios de autorização para ações que impactem produção. Validamos playbooks em janelas de manutenção e mantemos listas de verificação para garantir que qualquer ação automática tenha retorno humano quando a situação exigir. Esse cuidado minimiza impactos operacionais e sustenta a confiança de equipes de negócio.
4. Implementação prática: passos e checklist
Implementar proteção proativa requer planejamento e disciplina. Abaixo descrevemos um roteiro que utilizamos em projetos com clientes que variam de startups a médias e grandes empresas no Brasil. (orientações para pequenos negócios: Sebrae.)
4.1 Passos principais
- Diagnóstico de risco: mapear ativos, dados críticos e vetores de ataque;
- Arquitetura integrada: definir onde Fortinet e serviços gerenciados atuarão;
- Implementação faseada: pilotar em ambiente controlado e ajustar playbooks;
- Treinamento e documentação: capacitar time interno e criar runbooks;
- Operação e melhoria contínua: métricas, revisões e testes (Red Team/Pentest).
Um piloto bem-sucedido começa com escopo definido: ambientes a serem monitorados, critérios de sucesso e métricas iniciais. Envolver stakeholders de negócio desde a fase de diagnóstico ajuda a priorizar ativos críticos e assegura que a mitigação proposta não conflite com processos essenciais. Documentar exceções e processos de fallback reduz resistência e acelera a adoção.
4.2 Checklist mínimo (implantação inicial)
- Inventário de ativos e classificação de dados;
- Segmentação de rede com FortiGate;
- SIEM configurado com retenção compatível com compliance;
- EDR ativo e políticas de resposta automática;
- Backup seguro e plano de recuperação testado;
- Políticas de acesso e MFA para administradores;
- Procedimentos de comunicação para incidentes.
4.3 KPIs que acompanhamos
Definimos métricas operacionais claras para medir a eficácia:
- MTTD (tempo para detectar);
- MTTR (tempo para responder);
- Taxa de contenção automática (%);
- Número de incidentes por trimestre;
- Tempo médio de remediação por criticidade.
4.4 Exemplo hipotético de resultado
Considere uma empresa de médio porte que adota o roteiro acima (exemplo hipotético). Após três meses de operação, esperamos reduzir o MTTD e MTTR de forma substancial graças à automação e correlação. Este cenário é uma projeção conceitual — para dados concretos e medidos, recomendamos executar um piloto e registrar resultados reais.
Por exemplo hipotético: imagine que a empresa detectava um incidente crítico em média 48 horas após o início; com automação e Fortinet integrada, esse tempo poderia cair para poucas horas — dependendo, claro, do cenário e da maturidade pré-existente. Reforçamos: essa é uma ilustração de como a priorização e a orquestração mudam o jogo.
4.5 Medindo ROI e governança
Medir o retorno sobre o investimento em segurança não é mágica, mas também não precisa ser tortuoso. Nós sugerimos estabelecer baseline antes do piloto, com métricas simples: número de incidentes operacionais, horas gastas por analista em triagem e impacto em disponibilidade. Com esses dados, conseguimos calcular economias em horas de trabalho, redução de riscos e ganhos indiretos como menor exposição regulatória.
Governança é parte do processo: relatórios executivos mensais, KPIs alinhados ao conselho e revisão de runbooks após exercícios práticos mantêm o motor funcionando. Em muitas implementações, a prova de valor aparece não só na redução de incidentes, mas na previsibilidade orçamentária e em menos interrupções ao negócio.
5. Conformidade, LGPD e proteção proativa
A conformidade com a LGPD exige medidas técnicas e organizacionais. Nós alinhamos projetos de proteção proativa com obrigações legais, garantindo evidências para auditoria e processos de governança.
5.1 Log e evidência
Manter logs íntegros e disponíveis é essencial para demonstrar diligência. Sugerimos políticas de retenção compatíveis com requisitos legais e com investigação forense. Para orientações da autoridade reguladora, consulte a ANPD.
5.2 DPO as a Service e integração técnica
Nosso serviço de consultoria técnica conversa com DPOs para alinhar controles e responder a incidentes que envolvam dados pessoais. Quando necessário, nós apoiamos com coleta de evidências, investigação e notificações com base em requisitos legais.
5.3 Guia para pequenas e médias empresas
Empresas menores muitas vezes não dispõem de times dedicados. Por isso, recomendamos uma combinação de soluções gerenciadas e ferramentas automatizadas. O Sebrae oferece orientações práticas sobre digitalização de negócios que complementam estratégias de segurança: Sebrae. O portal gov.br também centraliza serviços governamentais.
- Adotar controles básicos (backup, MFA, segmentação);
- Contratar serviço gerenciado para monitoramento 24x7;
- Documentar políticas e treinamentos recorrentes.
Na prática, a prova de conformidade é, muitas vezes, documental: políticas, registros de treinamento, logs e evidências técnicas. Nós ajudamos a montar esse pacote para auditoria.
6. Operação contínua: SOC, MSS e evolução
Proteção proativa não termina com a implantação. Nós mantemos operação contínua por meio de SOC e serviços gerenciados (MSS), aprimorando detecção e resposta com dados reais de campo.
6.1 SOC e MSS: como atuamos
Nossa operação combina tecnologia Fortinet, integração SIEM e playbooks customizados. Oferecemos monitoramento, investigação e resposta 24x7, bem como relatórios gerenciais para diretoria de TI. O objetivo: reduzir impacto e permitir que o cliente foque no negócio.
6.2 Escalonamento e exercícios regulares
Realizamos exercícios periódicos (tabletop, pentest e Red Team) para validar controles. Esses testes geram melhorias concretas nas regras e nas ações automáticas, além de fundamentarem planos de continuidade.
6.3 Indicadores e ajuste fino
Com dashboards e relatórios, nós ajustamos políticas para reduzir ruído e ampliar precisão. Para entender tendências de incidentes no Brasil, vale acompanhar alertas de órgãos de resposta a incidentes, como o CERT.br, e a cobertura jornalística sobre ataques, por exemplo nos portais Valor e Exame.
- Revisão trimestral de políticas;
- Atualização contínua das assinaturas e inteligência;
- Capacitação do time interno e simulações práticas.
Além das métricas habituais, nós costumamos introduzir indicadores de qualidade como tempo médio de investigação por analista e percentual de playbooks acionados automaticamente sem intervenção. Esses indicadores mostram maturidade operacional e ajudam a justificar investimentos futuros em automação.
Para manter vantagem, alfabetizamos stakeholders sobre riscos emergentes e promovemos ciclos de feedback curto entre operações e gestores. Participar de fóruns setoriais e compartilhar indicadores anonimizados com parceiros ajuda a contextualizar ameaças e a calibrar prioridades. Esses esforços reduzem vulnerabilidades sistêmicas e fortalecem a postura coletiva contra ataques que exploram dependências comuns.
Nós sabemos que, no Brasil, as empresas precisam de parceiros que considerem contexto regulatório, limitações orçamentárias e maturidade técnica. Aqui entra a experiência: saber priorizar controles com impacto concreto no risco do negócio. É isso que entregamos quando alinhamos proteção proativa às soluções Fortinet e ao nosso serviço gerenciado.
6.4 Conclusão e próximo passo
Se o objetivo for reduzir janelas de exposição e aumentar a resiliência do negócio, a combinação entre soluções Fortinet e um parceiro experiente produz resultados rápidos e mensuráveis. Nós estamos prontos para projetar um piloto, mapear riscos e demonstrar valor com KPIs claros.
Para conversar sobre um piloto de proteção proativa ou entender como integrar Fortinet ao seu ambiente, entre em contato. A Infoprotect se posiciona como parceiro estratégico para guiar sua jornada em segurança, com foco em resiliência e continuidade de negócios.
Perguntas frequentes
O que exatamente significa proteção proativa?Proteção proativa reúne práticas e tecnologias que antecipam ataques: monitoramento contínuo, detecção baseada em inteligência e respostas automatizadas. O foco é minimizar janela de exposição e reduzir impactos operacionais.
Fortinet é suficiente para proteção proativa?Fortinet oferece um conjunto amplo de ferramentas que suportam uma estratégia proativa, mas o diferencial está na integração com processos, pessoas e serviços gerenciados. Nós combinamos tecnologia Fortinet com governança e operação para entregar resultados sustentáveis.
Como a proteção proativa ajuda na conformidade com a LGPD?Ela melhora auditoria e investigação ao garantir logs, detecção precoce de incidentes e processos claros de resposta. Para requisitos legais e orientações oficiais, consulte a ANPD.
Quanto tempo leva para ver resultados após implementar um piloto?Resultados iniciais em redução de alertas ruidosos e melhoria do tempo de resposta aparecem em semanas; ganhos mais estruturais, como segmentação e automação completa, demandam alguns meses. Recomendamos um piloto bem definido para medir ganhos reais.