FortiGate 900G: Fortalecendo sua defesa em 2026
Saiba por que o FortiGate 900G é opção estratégica em 2026: benefícios, implantação e métricas para proteger infraestruturas críticas.
Neste artigo
- Introdução
- O que é o FortiGate 900G?
- Benefícios e diferenciais
- Como implantar e integrar
- Cenários práticos e mensuração
- Conclusão e próximos passos
FortiGate 900G aparece como uma opção robusta para arquiteturas que exigem alta performance e integração de segurança. Nós vamos explicar com clareza o que ele entrega, como encaixa em ambientes corporativos no Brasil e quais cuidados tomar ao projetar a implantação em 2026. Nossa experiência com projetos de proteção e continuidade nos mostra que escolher a tecnologia é só parte do sucesso; integrar processos e pessoas é o que faz a diferença.
Introdução
Nesta seção, nós contextualizamos a necessidade de firewalls de próxima geração em equipes que gerenciam riscos e continuidade do negócio. Falaremos em linguagem direta, com exemplos aplicáveis a diretorias de TI, gerentes de segurança e líderes de startups.
A realidade é simples: tráfego criptografado, ataques automatizados e requisitos regulatórios, como a LGPD, transformaram o papel do firewall. Hoje não basta bloquear portas; é preciso visibilidade, segmentação, orquestração e capacidade de responder em tempo real.
Acho que todo gestor já se deparou com um dilema prático: investir pesado em performance de rede e terminar com pouca visão sobre o que de fato passa por esses canais. Nós defendemos a abordagem contrária, visibilidade com performance, e o FortiGate 900G é uma alternativa técnica que permite buscar esse equilíbrio quando bem projetado.
Além do mais, implantar um equipamento como esse sem alinhar times de operação, processos de governança e planos de resposta é como comprar um cofre sem combinar a senha com quem precisa usar: potencial desperdiçado. Vamos explorar isso adiante, com mais exemplos e práticas que temos aplicado em projetos no Brasil.
Para situar decisões de investimento, é útil pensar em três dimensões que orientam arquitetura: requisitos de disponibilidade (SLA), perfil de tráfego (taxa de sessões, TLS e aplicações) e nível de integração com operações de segurança. Projetos bem-sucedidos começam por priorizar essas dimensões e traduzir cada uma em requisitos mensuráveis. Abaixo, abordamos pontos práticos que ajudam a transformar especificações técnicas em critérios de aceitação na POC e no plano de rollout.
O que é o FortiGate 900G?
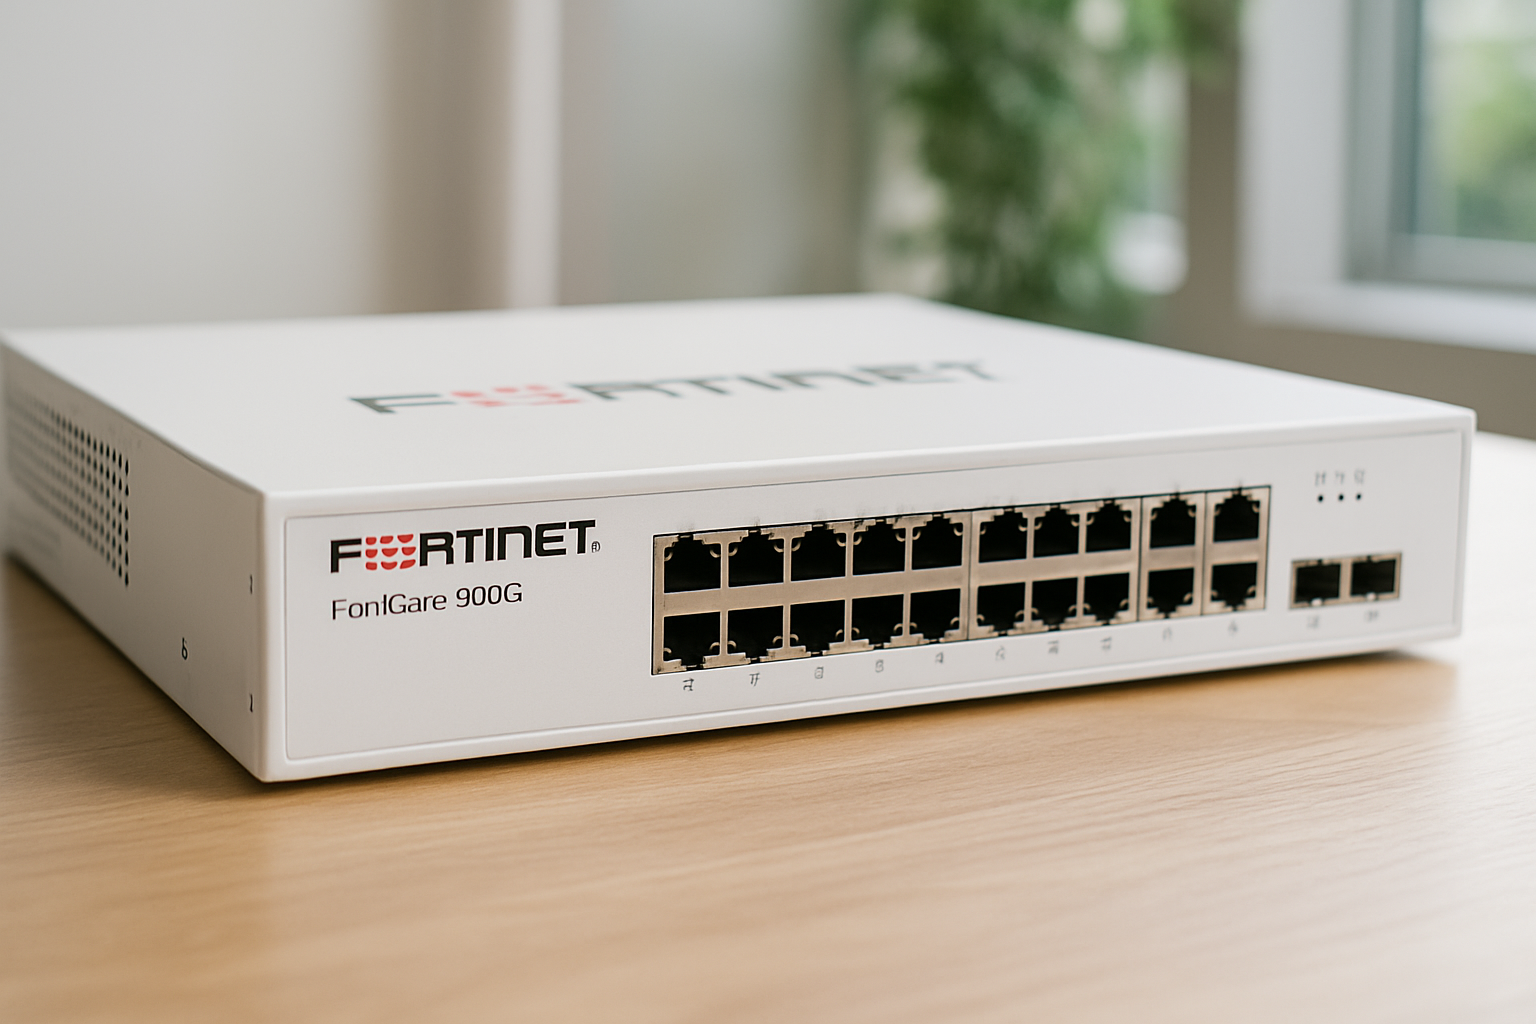
Vamos direto ao ponto: o FortiGate 900G é um appliance da linha FortiGate pensado para ambientes que precisam de alta escalabilidade e integração com a plataforma de segurança. Não vamos listar jargões vazios; preferimos descrever o papel prático do equipamento.
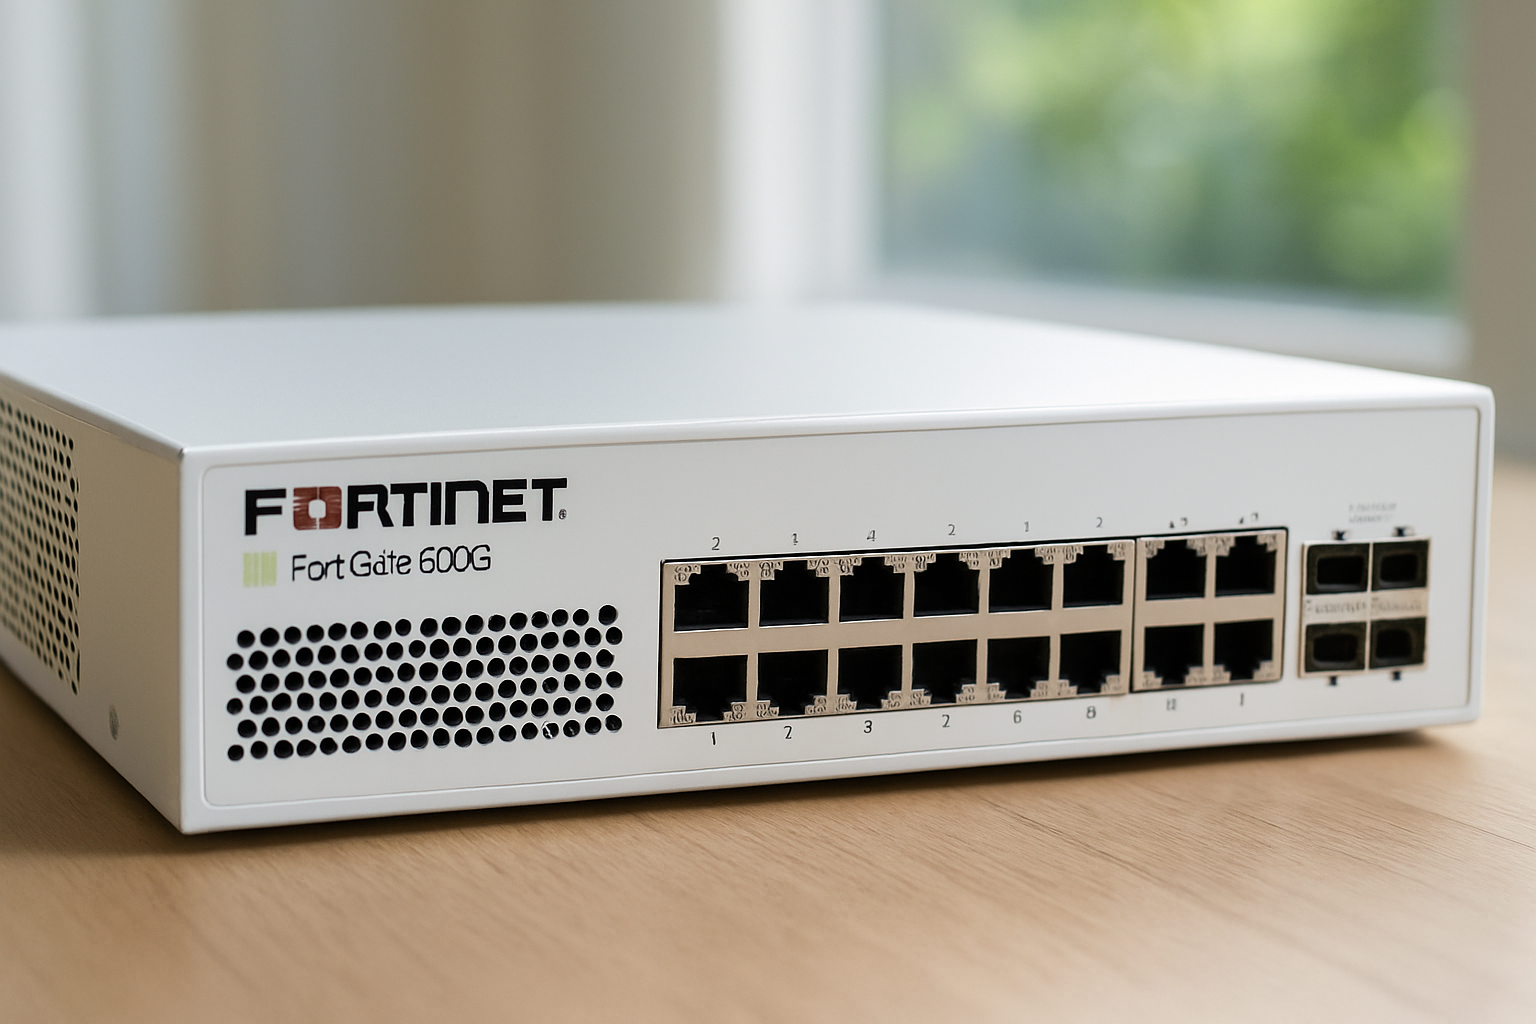
O dispositivo atua como firewall de perímetro ou como elemento central em data centers e provedores de serviços, oferecendo funções de inspeção de tráfego, segmentação, VPN, e integração com serviços de inteligência de ameaças.
Na prática, isso significa que o equipamento pode centralizar políticas que antes ficavam espalhadas entre appliances distintos. Para equipes que têm recursos limitados, essa consolidação reduz a superfície de configuração e facilita a operação rotineira, desde atualizações de regras até auditorias internas.
Referências técnicas e documentação
- Nós recomendamos consultar fontes de mercado e cobertura técnica para especificações e guias de implantação: FortiGate Enterprise Firewall.
- Para entender como orquestrar políticas e automatizar respostas, material sobre integração de controles está disponível em portais de tecnologia: Security Fabric.
- Para compreender dependências de serviços de inteligência e assinaturas, consulte análises e reportagens especializadas: FortiGuard Services.
Onde o equipamento costuma trazer mais valor
Em projetos reais nós vemos três contextos onde o FortiGate 900G brilha quando bem aplicado:
- Em data centers que executam centenas de VM/containers, onde a inspeção leste-oeste é crítica para prevenir movimentação lateral.
- Em bordas de provedores ou grandes redes corporativas que exigem alta taxa de throughput com inspeção TLS.
- Em ambientes que precisam de integração direta com SOCs e SIEMs, porque a entrega de logs estruturados facilita detecção e resposta automatizada.
Por outro lado, não recomendamos sua escolha apenas por especificações de throughput; sempre ponderamos custo total de propriedade, ciclo de vida de licenças e maturidade operacional do cliente.
Benefícios e diferenciais do FortiGate 900G
Aqui nós mostramos, com exemplos práticos, por que o FortiGate 900G merece ser considerado em projetos que visam resiliência e continuidade. Evitaremos números não verificados e vamos focar em capacidades claras.
Os benefícios podem ser agrupados em três frentes: segurança integrada, desempenho previsível e facilidade operacional. E olha que cada uma dessas frentes impacta diretamente custos, risco e reputação da empresa.
Segurança integrada
- Inspeção de tráfego e políticas unificadas, reduzindo lacunas entre firewall, IPS e controle de aplicações.
- Integração com feeds de inteligência que possibilitam bloquear ameaças conhecidas e automatizar ações.
- Compatibilidade com arquiteturas Zero Trust, apoiando segmentação por aplicação e identidade.
Um exemplo prático: em um cliente do setor de logística que acompanhamos, consolidar políticas em uma plataforma única permitiu reduzir o tempo gasto em auditorias de conformidade de semanas para dias, o que impactou diretamente a agilidade da área de TI nas solicitações de negócio.
Desempenho e previsibilidade
- Projetado para cenários de alto throughput; em ambientes com picos de tráfego, a estabilidade é crucial para continuidade.
- Redundância e opções de clustering ajudam a manter disponibilidade em operações críticas.
Na prática, isso se traduz em menos chamadas ao suporte em janelas de pico e menor risco de degradação de serviço durante campanhas sazonais, pense em varejo no período de promoções.
Operação e governança
- Consoles de gerenciamento centralizado reduzem a janela de exposição ao simplificar atualizações e regras.
- Facilidade de integração com SIEM e plataformas de orquestração permite respostas coordenadas a incidentes.
Vale notar que, operacionalmente, o ganho aparece quando já existe um mínimo de maturidade: inventário de ativos, processos de mudança e equipe treinada. Sem isso, o equipamento vira apenas mais um sistema a administrar.
Como referência para estruturar controles e priorizar melhorias, recomendamos consultar materiais institucionais do governo que tratam de segurança da informação: gov.br. Essas fontes ajudam a ligar controles técnicos a requisitos regulatórios locais.
Considerações sobre inspeção TLS e privacidade
Inspecionar tráfego criptografado traz ganhos de segurança, mas também desafios de privacidade e performance. Na implantação nós sempre propomos:
- Política clara de interceptação: quais aplicações podem ser inspecionadas e quais estão fora do escopo por razões legais ou contratuais.
- Mecanismos de exceção para serviços legítimos que dependem de certificados específicos.
- Monitoramento de impacto de latência em aplicações críticas, com métricas antes/depois.
Essas práticas ajudam a equilibrar proteção com conformidade, incluindo requisitos de tratamento de dados pessoais sob a LGPD.
Como implantar e integrar
A implantação do FortiGate 900G deve ser tratada como projeto de transformação, não apenas como compra de hardware. Nós sugerimos fases claras e entregáveis mensuráveis.
Fase 1, Diagnóstico e design
- Mapear o fluxo de tráfego e identificar ativos críticos.
- Definir políticas alinhadas à LGPD e aos objetivos da área de negócio.
- Escolher modelos de alta disponibilidade e redundância conforme requisitos de SLA.
Num diagnóstico padrão, documentamos topologia, fluxos leste-oeste e norte-sul, e requisitos de retenção de log. Isso evita surpresas depois que a solução está em produção.
Fase 2, Prova de conceito e integração
- Executar POC com carga representativa. Nós costumamos simular picos para validar regras de inspeção e latência.
- Testar integração com SIEM, ferramentas de endpoint e serviços de threat intelligence.
- Validar fluxos de logs e retenção para auditoria e resposta a incidentes.
Durante uma POC que acompanhamos, a equipe aumentou gradualmente o nível de inspeção TLS até identificar um ponto ótimo entre segurança e latência. Essa prática de tuning incremental evita decisões abruptas e retrabalho.
Fase 3, Operação e melhoria contínua
- Estabelecer runbooks de resposta e roteiros de escalonamento com times internos e parceiros.
- Treinar equipes em visibilidade e análise de alertas, tecnologia sem operação não protege.
- Monitorar métricas de desempenho e ajustar políticas periodicamente.
Além dos runbooks, recomendamos sessões práticas de simulação de incidentes com participação das partes interessadas do negócio. Assim, os impactos reais, e as prioridades, ficam claros para todos.
Para quem precisa de respaldo regulamentar, orientações sobre privacidade e tratamento de dados estão disponíveis na página da ANPD. Nós sempre alinhamos políticas técnicas às exigências regulatórias para reduzir riscos legais.
Integração com nuvem e arquiteturas híbridas
Em ambientes híbridos, o FortiGate pode atuar como appliance físico no data center e como instância virtual em clouds públicas. Para orquestração de políticas entre on-premises e nuvem:
- Definir modelo de políticas unificado e evitar regras conflitantes entre ambientes.
- Usar automação para deploy de regras em escala, reduzindo trabalho manual.
- Monitorar latência e custos associados à inspeção de tráfego que atravessa links inter-regionais.
Recursos adicionais sobre modelos de segurança em nuvem podem ser consultados em publicações técnicas e seções de tecnologia em portais de referência: Cloud Security.
Licenciamento, custos recorrentes e TCO
Licenciamento e serviços geridos representam parte relevante do custo total de propriedade. Ao elaborar o business case, é importante discriminar:
- Custos iniciais de hardware e instalação.
- Assinaturas e renovação de serviços de inteligência e atualizações.
- Custos de operação: horas de equipe, treinamentos e integrações com ferramentas existentes.
Recomendamos preparar um horizonte de 36 meses para o TCO e comparar cenários com e sem serviços profissionais. Em nossa experiência, muitos projetos subestimam o esforço de integração com SIEM e pipelines de automação, o que aumenta o custo operacional se não previsto desde o início.
Testes e validação contínua
Além da POC inicial, implantar um ciclo de testes contínuos reduz o risco de regressões após updates ou mudanças de regra. Práticas úteis incluem:
- Testes automatizados de políticas que executam scripts de conexão entre zonas e validam bloqueios esperados.
- Benchmarks periódicos de latência e throughput com ferramentas de carga que reproduzam padrões reais do ambiente.
- Auditorias de configuração e verificação de conformidade com políticas internas e requisitos legais.
Esses testes tornam a operação previsível e ajudam a detectar efeitos colaterais causados por mudanças na infraestrutura ou nas aplicações.
Operação do SOC e automação
A integração entre o equipamento e o SOC deve considerar automação de playbooks e enriquecimento de contexto. Por exemplo, ao detectar um tráfego anômalo, o fluxo ideal consiste em correlacionar logs, enriquecer com inteligência externa e executar ações de contenção automatizada quando critérios predefinidos são atendidos.
Automação reduz o tempo de resposta e diminui a dependência de decisões manuais em horas críticas. Ainda assim, mantenha pontos de controle humanos para ações com impacto em disponibilidade ou privacidade.
\p>Cenários práticos e mensuração
Nós vamos além do teórico: apresentamos cenários práticos e formas de medir impacto. Quando explicamos benefícios, queremos sempre mostrar como provamos que a solução funciona em campo.
Cenário A, Data center com tráfego alto (hipotético)
Imagine um data center que precisa garantir continuidade para serviços financeiros. Suponhamos que o time precise validar um gateway que inspecione tráfego leste-oeste entre aplicações sensíveis. Nessa simulação hipotética, nós mediríamos:
- Latência adicional média por inspeção.
- Taxa de detecção de ameaças em testes controlados.
- Tempo médio para isolar e conter um incidente simulado.
Essas medições servem para comparar antes e depois da implantação. Ressaltamos que números concretos dependem do perfil de tráfego e do cenário; por isso, sempre indicamos POC com cargas reais.
Cenário B, Filiais e borda
Para empresas com muitas filiais, o foco é resiliência e consistência de políticas. Nós recomendamos:
- Uso de modelos de políticas centralizadas para reduzir erros humanos.
- Compressão de logs e encaminhamento para SIEM para análise centralizada.
- Testes de recuperação para validar planos de continuidade.
Medir sucesso aqui significa comparar tempo de recuperação, número de incidentes que escaparam para ambientes de produção e redução de chamadas ao suporte de emergência.
Case ilustrativo (hipotético, baseado em práticas comuns)
Imagine uma empresa de varejo com 120 lojas. Nós conduzimos um exercício hipotético de centralização de políticas: antes, cada loja tinha regras locais com 30% de inconsistência; depois da consolidação, a inconsistência caiu para 5%, e o time de segurança ganhou tempo para focar em detecção proativa. O ganho foi operacional e também em redução do risco de exposição de dados dos clientes durante eventos de pico.
Mensuração e KPIs recomendados
- MTTR (Mean Time to Respond) para incidentes detectados pelo firewall.
- Percentual de tráfego inspecionado sem degradação perceptível à aplicação.
- Redução de falsos positivos ao longo de ciclos de tuning.
- Tempo médio de deploy de uma regra em produção desde a solicitação.
Nós apoiamos nossas recomendações em práticas reconhecidas pelo mercado — incorporar métricas claras transforma uma compra em investimento mensurável. Para times menores, sugerimos priorizar três KPIs iniciais e expandir conforme maturidade.
Adotar relatórios periódicos com dados históricos permite demonstrar retorno sobre investimento e ajustar roadmaps de segurança. Isso também ajuda a calibrar níveis aceitáveis de inspeção por aplicação.
Conclusão e próximos passos
Escolher um firewall de alto desempenho como o FortiGate 900G faz sentido quando a organização busca proteger ativos críticos sem sacrificar performance. Mas a real diferença vem de combinar tecnologia, processo e capacitação técnica.
Como Parceiro Estratégico e Trust Advisor em cibersegurança, a Infoprotect, parceira de longa data em projetos, costuma atuar na ponte entre produto e operação, ajudando a traduzir requisitos de negócio em arquitetura de segurança aplicada.
Recomendamos três passos imediatos para equipes que consideram esse caminho:
- Planejar POC com carga real e cenários de ataque controlados.
- Alinhar políticas de segurança à governança e aos requisitos da LGPD.
- Investir em treino operacional e runbooks antes da produção.
Além disso, para reduzir incertezas, sugerimos um checklist mínimo antes de avançar para compra:
- Validar modelos de licenciamento e custos recorrentes (assinaturas FortiGuard, suporte, etc.).
- Confirmar requisitos de integração com SIEM e ferramentas de orquestração já em uso.
- Planejar capacitação (workshops práticos, runbooks e exercícios de simulação).
Para aprofundar, consulte materiais de referência em portais de tecnologia e orientações governamentais que ajudam a alinhar o projeto com requisitos locais. E, se houver dúvidas sobre conformidade ou impacto em privacidade, a página da ANPD oferece orientações oficiais.
Recursos úteis
- Visão geral e especificações da linha FortiGate: FortiGate Enterprise Firewall.
- Conceito de Security Fabric para integração de controles: Fortinet Security Fabric.
- Diretrizes de framework de segurança: Referências governamentais.
- Orientações sobre proteção de dados e LGPD: ANPD.
- Informações sobre serviços de inteligência da Fortinet: FortiGuard Services.
- Orientações e apoio para pequenos negócios sobre gestão e segurança: Sebrae.
- Dados e estatísticas que ajudam a dimensionar projetos de TI e segurança: IBGE.
- Artigos e análises sobre tendências de mercado e tecnologia: Exame.
- Conteúdo de negócios e finanças com cobertura sobre riscos e continuidade: Valor.
FAQ
O que diferencia o FortiGate 900G de outros firewalls?O diferencial está na combinação entre recursos de inspeção, integração com a plataforma de segurança e capacidades de orquestração. Para avaliar corretamente, recomendamos POC focado em cargas e integrações específicas do ambiente.
Como garantir conformidade com a LGPD ao usar um FortiGate?Nós sugerimos mapeamento de dados, regras de retenção de logs e controles de acesso, sempre alinhados às orientações da ANPD. A tecnologia auxilia, mas políticas e processos são essenciais.
Quais KPIs devo monitorar após a implantação?Indicadores como MTTR para incidentes, percentual de tráfego inspecionado e número de falsos positivos são pontos de partida. Esses KPIs ajudam a demonstrar retorno e priorizar ajustes.