Fortinet FG 901G: guia completo 2026
Entenda como avaliar, implementar e comprar o FG 901G com foco em desempenho, integração e segurança de rede em 2026. Entenda como fg 901g funciona na prática.
Quando uma rede corporativa precisa de fôlego, controle e proteção sem improviso, o fg 901g entra na conversa com um papel bem claro: entregar segurança essencial para ambientes que não podem viver de remendo. Nós vemos esse tipo de firewall como parte de uma arquitetura que precisa ser firme, inteligente e pronta para sustentar crescimento, trabalho híbrido e pressão constante de ameaças.
Na prática, falar de fg 901g é falar de avaliação técnica, desenho de rede, integração com monitoramento e compra consciente. E como a Infoprotect costuma reforçar nos projetos que conduz, a melhor escolha quase nunca é a mais barulhenta, e sim a que encaixa com precisão no cenário real da empresa, com expertise e confiança comprovadas.
Neste artigo
- Visão geral do FG 901G
- Avaliação técnica e uso
- Implementação na prática
- Compra e planejamento
- Integração com a estratégia de segurança
- Perguntas frequentes
Visão geral do FG 901G
O fg 901g faz parte de uma discussão maior sobre firewalls corporativos que precisam unir desempenho, inspeção de tráfego e políticas de segurança em uma única camada de defesa. Quando a rede cresce, o velho modelo de “abrir portas e torcer” vira um convite ao caos. Aí entra a proteção unificada, que organiza o tráfego como um bom maestro organiza uma orquestra: cada seção toca na hora certa, sem ruído desnecessário.
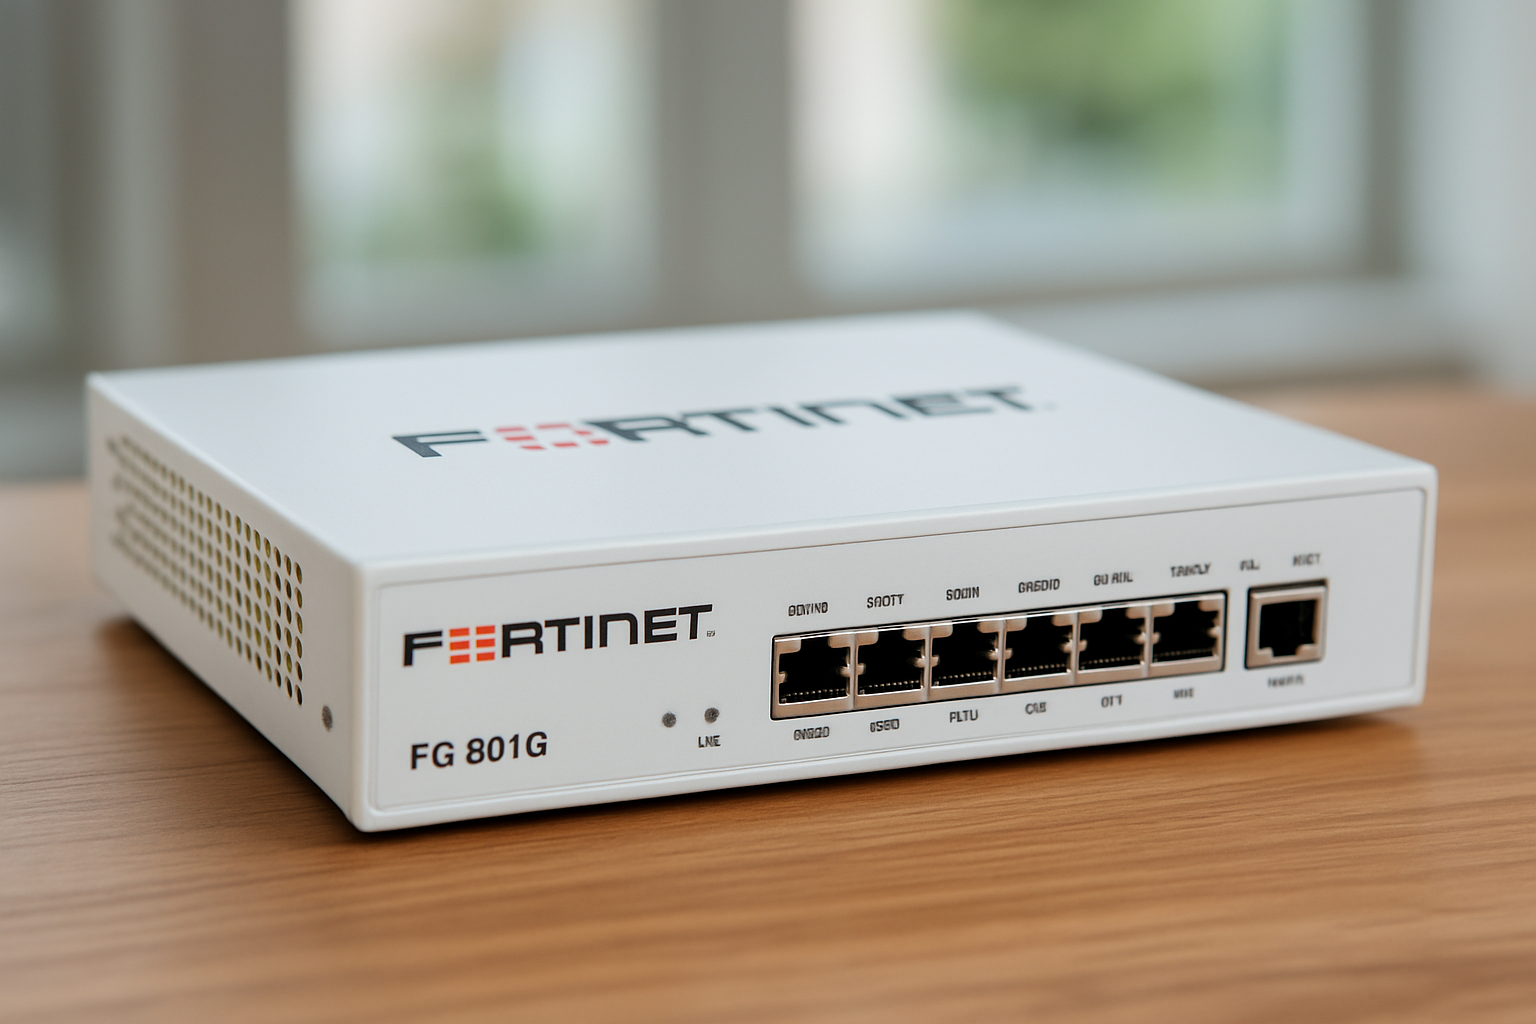
Esse tipo de equipamento costuma interessar especialmente a organizações que já saíram da fase artesanal da TI. Estamos falando de empresas com múltiplas filiais, usuários remotos, serviços em nuvem e exigências de conformidade que pedem rastreabilidade. Para esse cenário, não basta bloquear ameaças; precisamos enxergar o tráfego, aplicar política e responder com rapidez.
Uma referência útil para essa visão é o material público da cobertura do Estadão sobre cibersegurança, que ajuda a contextualizar o papel do firewall na defesa corporativa. Se quisermos traduzir isso para a rotina, o efeito é bem concreto: menos ferramentas soltas, menos “buracos” de visibilidade e mais controle sobre o que entra, sai e circula dentro da rede.
Quando o FG 901G faz sentido
Na prática, o fg 901g tende a fazer sentido quando a empresa quer consolidar segurança de borda com previsibilidade operacional. Um exemplo simples: imagine uma operação com matriz em São Paulo, filial no interior e equipe híbrida espalhada pelo Brasil. Se cada ponto adota critérios diferentes, a superfície de ataque cresce como poeira sobre mesa antiga. Unificar a regra muda o jogo.
- Ambientes corporativos com crescimento acelerado
- Filiais que dependem de políticas consistentes
- Redes com usuários remotos e acesso a aplicativos internos
- Operações que precisam de visibilidade e resposta coordenada
Para entender o contexto mais amplo, vale revisar o conceito de proteção unificada. Fontes públicas como a cobertura do G1 sobre segurança digital ajudam a situar a diferença entre um bloqueio básico e uma defesa integrada. Já para a camada de conformidade, a Autoridade Nacional de Proteção de Dados é uma referência indispensável no Brasil.
Quando olhamos para a operação real, o que mais pesa não é o discurso bonito, e sim a capacidade de manter regra consistente sem transformar a rede num quebra-cabeça. E isso vale tanto para uma indústria com vários sites quanto para uma startup em crescimento, que precisa proteger propriedade intelectual sem matar a agilidade do negócio.
Avaliação técnica e uso do FG 901G
A avaliação do fg 901g precisa ir além da ficha comercial. Nós recomendamos olhar para três dimensões ao mesmo tempo: demanda atual, crescimento projetado e complexidade da superfície digital. Sem isso, a compra pode parecer boa no papel, mas apertada no uso real. E firewall apertado vira gargalo. Gargalo em segurança é como acostamento em rodovia movimentada: na hora da pressa, tudo para.
O que observar antes de fechar a especificação
Antes de comprar, nós sugerimos mapear o ambiente com rigor. Quantos usuários passam pelo perímetro? Quais aplicações são críticas? Há inspeção TLS em uso? Existem links redundantes? Essas respostas ajudam a dimensionar o projeto e evitam que o equipamento seja subutilizado ou sobrecarregado.
- Volume de tráfego e picos de utilização
- Quantidade de conexões simultâneas
- Uso de VPN, SD-WAN e acesso remoto
- Necessidade de segmentação entre áreas e perfis
- Integração com SIEM, EDR e resposta a incidentes
Um cuidado que nós não abrimos mão é olhar para a rede como organismo vivo. Hoje pode ser apenas uma filial pequena; em seis meses, pode haver integração com cloud, novas campanhas digitais e mais gente acessando sistemas internos ao mesmo tempo. O que parecia sobra de capacidade vira necessidade real com rapidez.
Desempenho e visibilidade em 2026
Em 2026, segurança de rede deixou de ser apenas “bloquear ameaça conhecida”. Hoje, a visibilidade é parte da defesa. O fg 901g deve ser avaliado pela capacidade de sustentar políticas sem comprometer experiência do usuário. Um aplicativo interno lento demais faz a operação reclamar; um bloqueio mal calibrado faz a área de negócio pedir exceção. E exceção demais enfraquece todo o modelo.
Para dimensionamento com mais contexto, a cobertura do Estadão sobre segurança digital é um bom ponto de partida para acompanhar o tema e entender como empresas tratam proteção e continuidade. Nós também gostamos de cruzar a conversa com práticas recomendadas de cibersegurança da cobertura do Estadão sobre tecnologia, especialmente quando o desenho envolve monitoramento contínuo e resposta rápida.
Se a empresa lida com dados pessoais, contratos sensíveis ou dependência de cloud, a avaliação técnica precisa incluir logs, retenção, alertas e governança. Um firewall moderno não vive isolado. Ele conversa com SOC, SIEM, endpoint e políticas de identidade. Quando essa conversa funciona, a operação respira melhor.
Há também um detalhe que costuma passar batido: a experiência do usuário final. Nós já vimos projetos tecnicamente corretos, mas mal ajustados para o uso do dia a dia, e o resultado foi um festival de chamados, lentidão e improviso. É por isso que a avaliação deve considerar impacto na operação, não apenas especificações em planilha.
Riscos de subdimensionamento e superdimensionamento do FG 901G
Se o firewall for pequeno demais para o tráfego, ele vira freio de mão puxado. Se for grande demais para a necessidade atual, o investimento pode ficar descolado da realidade e pressionar o orçamento sem retorno proporcional. O equilíbrio está em projetar com folga inteligente, não com excesso cego.
- Subdimensionamento: perda de desempenho, falhas na inspeção e risco de indisponibilidade
- Superdimensionamento: custo acima do necessário e baixa eficiência do investimento
- Dimensionamento correto: estabilidade, previsibilidade e espaço para crescer
Quando queremos sair do achismo, usamos cenário. Imagine uma empresa com 350 colaboradores, 120 acessos remotos por mês e aplicações críticas em nuvem. Nesse quadro, o fg 901g só será uma boa escolha se o desenho considerar picos, crescimento e integração com a política de segurança, não apenas a média de tráfego de um dia calmo.
Implementação na prática
A implementação do fg 901g deve ser tratada como projeto, não como simples instalação de hardware. Nós costumamos dividir essa etapa em diagnóstico, configuração base, testes controlados e virada assistida. Parece óbvio, mas muita empresa pula os testes e descobre falhas quando já está todo mundo logado. Aí o barato sai caro.
Etapas que ajudam a evitar surpresa
O roteiro ideal começa com inventário da rede e definição de política. Depois, ajustamos zonas, objetos, regras de tráfego e perfis de inspeção. Em seguida, validamos VPN, controle de aplicações e exceções necessárias. Por último, monitoramos os primeiros dias com lupa, porque é nesse momento que aparecem os detalhes que o papel não revelou.
- Mapear fluxos críticos e dependências
- Definir regras por perfil de acesso
- Configurar integração com autenticação e logs
- Executar testes de conectividade e desempenho
- Acompanhar a operação após a entrada em produção
Para organizações com equipe enxuta, esse desenho ganha ainda mais valor quando integrado a serviços gerenciados de segurança. Nós vemos muito ganho quando o cliente une tecnologia, monitoramento e resposta coordenada. É aqui que a experiência prática faz diferença, porque o equipamento por si só não resolve o que uma operação sem governança cria.
Um exemplo recorrente é o de empresas que precisam liberar acesso remoto rápido para o time comercial, mas sem abrir mão de controle. Quando isso é feito com política bem pensada, autenticação forte e logs centralizados, a mobilidade deixa de ser risco difuso e passa a ser alavanca de produtividade.
Integração com SIEM e resposta a incidentes no FG 901G
Se o fg 901g for a porta de entrada da rede, o SIEM é o painel de controle que transforma eventos em contexto. A integração entre firewall e SIEM melhora triagem, acelera investigação e ajuda a identificar padrões suspeitos antes que virem incidente. Em 2026, isso não é luxo. É disciplina operacional.
Quando há integração bem feita, nós conseguimos correlacionar tentativas de acesso, origem do tráfego, comportamento de usuários e alertas de endpoints. Esse conjunto cria uma defesa mais viva. Menos cega. Mais útil.
- Centralização de logs para auditoria e investigação
- Correlação com eventos de EDR e identidade
- Alertas mais ricos para o time de resposta
- Maior previsibilidade em incidentes e mudanças de política
Um caminho prático é definir, logo no começo, quais eventos realmente merecem alerta crítico. Se tudo grita ao mesmo tempo, ninguém ouve nada. E esse é um erro clássico em operações de segurança ainda em amadurecimento. A integração boa não é a que gera mais ruído; é a que entrega contexto acionável.
Compra e planejamento
Comprar um fg 901g sem planejamento é como escolher um caminhão só pela cor. Bonito, talvez, mas totalmente insuficiente para decidir. Nós defendemos uma compra orientada por uso, suporte e continuidade. Porque segurança não é vitrine. É operação.
Como comparar proposta, suporte e serviço
Na hora da compra, não olhamos apenas preço. Olhamos escopo de suporte, prazo de entrega, garantia, possibilidade de implantação assistida e serviços recorrentes. Em empresas brasileiras, isso pesa ainda mais, já que orçamento, compliance e continuidade precisam caminhar juntos. Se a solução falha no atendimento, o impacto aparece rápido no negócio.
- Escopo de suporte local e SLA
- Possibilidade de serviço gerenciado
- Atualizações e manutenção do ciclo de vida
- Capacidade de crescer junto com a empresa
Também vale considerar requisitos de privacidade e governança. A Lei Geral de Proteção de Dados exige cuidado com dados pessoais, e isso conversa diretamente com logs, segmentação e controle de acesso. Para operações mais maduras, o firewall precisa estar alinhado a um desenho de segurança integrado, não apenas a uma compra pontual.
Se a empresa estiver em expansão, talvez faça mais sentido associar o equipamento a consultoria, hardening e monitoramento contínuo. Nós vemos isso com frequência em projetos conduzidos pela Infoprotect, especialmente quando o objetivo é reduzir risco sem travar a operação.
O que perguntar ao fornecedor antes de fechar
Antes de assinar, nós sugerimos uma conversa objetiva. O fornecedor consegue apoiar a implantação? Há documentação clara? O suporte cobre atualização, troubleshooting e orientação de melhores práticas? Como fica a operação se houver mudança de topologia ou expansão para outra filial?
- Quais serviços acompanham o equipamento
- Como funciona o suporte pós-venda
- Qual é o prazo real de entrega e ativação
- Se a solução suporta crescimento de cenário
Essas perguntas parecem simples, mas salvam tempo e dinheiro. E têm outro efeito bonito: empurram a decisão para um nível mais maduro, em que a empresa compra resultado, não só caixa e etiqueta.
Integração com a estratégia de segurança
O fg 901g entrega mais valor quando faz parte de uma arquitetura maior. Firewall sem processo é só uma caixa sofisticada na borda da rede. Já quando entra em uma estratégia com gestão de vulnerabilidades, SIEM, resposta a incidentes e políticas de identidade, ele vira peça central da continuidade.
Como o FG 901G conversa com o restante da defesa
Em um ambiente bem desenhado, o firewall ajuda a segmentar o tráfego, aplicar inspeção e produzir telemetria útil. O SOC usa esses dados para priorizar alertas. A equipe de infraestrutura ajusta regras com base em uso real. A gestão recebe relatórios que falam a língua do risco, e não apenas a língua da tecnologia.
- Segmentação para conter movimentação lateral
- Visibilidade para acelerar investigação
- Políticas consistentes entre matriz e filiais
- Base para continuidade de negócios
Esse encaixe tem impacto direto em resiliência. Quando algo acontece, o tempo de resposta define boa parte do prejuízo. E a verdade nua e crua é que ninguém quer descobrir, no meio de um incidente, que os registros estão soltos, as regras são confusas e ninguém sabe quem alterou o quê. Segurança madura evita esse tipo de susto.
Na prática, um firewall bem integrado ajuda até em auditorias internas. Com trilha de eventos, padronização de política e visibilidade, a conversa com compliance fica mais limpa. E isso reduz retrabalho, estresse e aquele velho teatro de correr atrás de evidência na véspera da revisão.
Quando vale buscar apoio especializado
Se a equipe interna está sobrecarregada, o apoio especializado encurta caminho. Nós recomendamos esse movimento quando há múltiplas unidades, exigência de compliance, pouca documentação ou janelas curtas de implantação. Com orientação certa, o fg 901g deixa de ser apenas uma aquisição e passa a compor uma defesa mais consistente, com visão de longo prazo.
Para quem quer aprofundar o lado estratégico da segurança, vale acompanhar publicações da CNN Brasil sobre cibersegurança e também consultar relatórios setoriais da cobertura do Estadão sobre tecnologia. Esses materiais ajudam a enxergar a evolução das ameaças sem depender de palpites.
Quando a empresa quer manter continuidade e não apenas “ficar segura no papel”, o apoio técnico faz diferença em três frentes: acelera a implementação, reduz risco de configuração e deixa a operação mais estável após a virada. É exatamente esse tipo de abordagem que costuma separar um projeto comum de uma estrutura confiável de longo prazo, com parceria estratégica e consultor estratégico no centro da relação.
Perguntas frequentes
O FG 901G serve para empresas de qual porte?Ele tende a fazer mais sentido em ambientes corporativos que precisam de proteção unificada, bom desempenho e integração com monitoramento. O porte ideal depende do tráfego, da complexidade e do crescimento previsto.
O FG 901G substitui outras camadas de segurança?Não. Nós entendemos o firewall como uma peça central, mas não como solução única. Ele funciona melhor junto com SIEM, EDR, gestão de vulnerabilidades, políticas de acesso e resposta a incidentes.
Como saber se o FG 901G é suficiente para minha rede?A resposta vem de um diagnóstico técnico que considere volume de tráfego, número de usuários, uso de VPN, aplicações críticas e planos de expansão. Sem isso, qualquer escolha fica no escuro.
Vale comprar apenas o equipamento ou contratar serviço junto?Na maioria dos cenários corporativos, o serviço junto agrega bastante valor. Implantação, suporte, atualização e monitoramento reduzem risco operacional e evitam que a segurança dependa de improviso interno.
Onde a Infoprotect entra nesse cenário?A Infoprotect apoia empresas na avaliação, implementação e operação de soluções Fortinet, com foco em segurança integrada, continuidade e resposta prática às necessidades do negócio.
Aprofunde-se no tema
Se a sua meta é transformar segurança em vantagem operacional, o fg 901g merece análise séria, sem pressa e sem atalho. Nós acreditamos que a melhor compra em cibersegurança é aquela que reduz risco hoje e continua fazendo sentido quando a rede crescer amanhã. E, quando o projeto pede leitura técnica, implantação cuidadosa e suporte de confiança, a Infoprotect entra justamente como parceira estratégica para esse caminho.