Licença FortiGate 100F: Proteja sua empresa!
Entenda a licença FortiGate 100F em 2026: capacidades, implementação e operação para aumentar a resiliência e a conformidade da sua empresa.
Neste artigo
- Introdução
- Por que escolher a licença FortiGate 100F
- Capacidades técnicas e integrações
- Como implementar a licença FortiGate 100F
- Operação, manutenção e TCO
- Perguntas frequentes (FAQ)
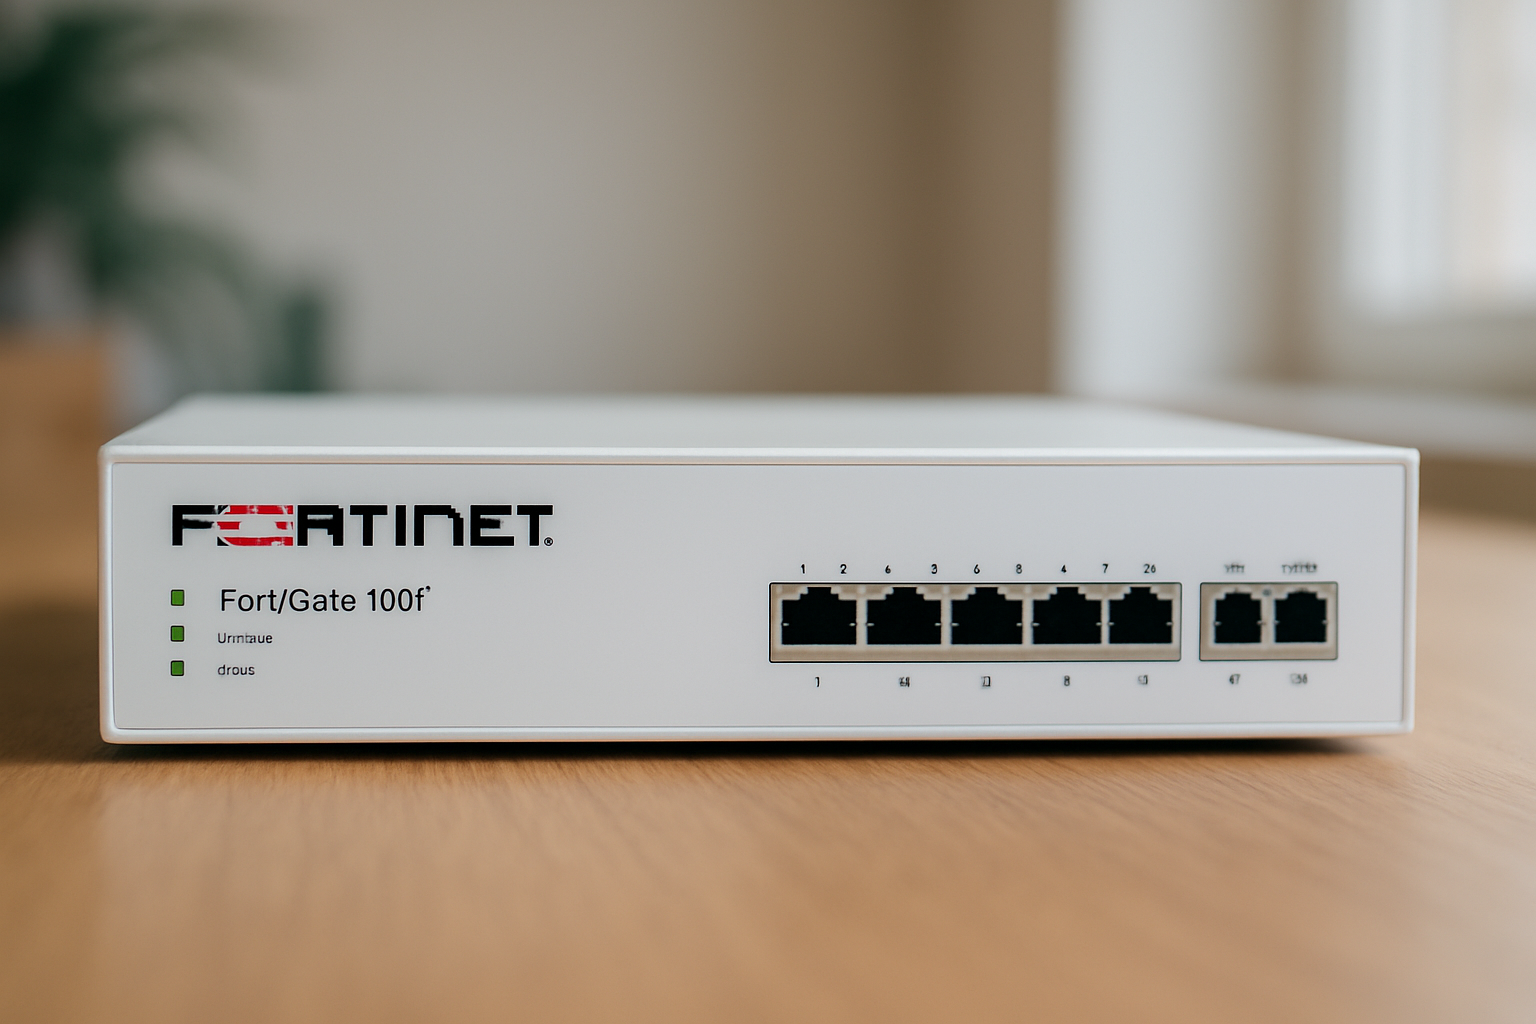
Licença FortiGate 100F é um componente importante que muitos times de TI consideram quando querem elevar a defesa perimetral sem perder desempenho. Nós vamos explicar por que essa licença importa, como ela se encaixa em estratégias de proteção integradas e quais cuidados práticos tomar ao contratar e operar esse equipamento em 2026. A palavra-chave aparece desde já para facilitar a busca e orientar a leitura técnica.
Nós sabemos que decidir por um firewall vai além do preço. Há riscos de negócio, conformidade com a LGPD e a necessidade de resiliência operacional. A licença FortiGate 100F entrega funcionalidades que unificam prevenção, inspeção profunda e integração com serviços gerenciados, pontos que ajudam a reduzir janelas de exposição e a aumentar a capacidade de resposta.
- Neste artigo vamos: mostrar capacidades técnicas, dar um passo a passo de implementação, listar boas práticas e indicar como operar de forma eficiente.
- Também vamos referenciar fontes confiáveis e órgãos brasileiros para que você tenha onde checar requisitos legais e operacionais.
Além disso, nós incluímos cenários práticos que ilustram decisões comuns: quando ativar sandboxing, como equilibrar inspeção SSL com latência aceitável, e que métricas acompanhar no dia a dia. Essas dicas surgem da experiência em projetos reais e de conversas com diretores de TI que enfrentam dilemas parecidos no Brasil e na América Latina.
E como sempre falamos com clientes, implementar tecnologia sem alinhamento com processos é só compra. Nós, na Infoprotect, observamos que o sucesso vem quando juntamos arquitetura, runbooks e treinamento prático, aí sim a licença cumpre o papel esperado pela área de risco e pelo negócio.
Para dados estatísticos e contextuais, consulte o IBGE; para análises e cobertura de mercado veja Exame e Valor Econômico; orientações gerais do governo podem ser encontradas no portal gov.br.
2. Por que escolher a licença FortiGate 100F
O ponto é que não existe solução única para todos. Mesmo assim, a licença FortiGate 100F se destaca quando a empresa precisa de alto throughput, recursos avançados de segurança e integração com uma plataforma de segurança mais ampla. Nós avaliamos isso sob três lentes: proteção, performance e governança.
Proteção: prevenção e detecção integradas - licença FortiGate 100F
O equipamento oferece inspeção de tráfego SSL/TLS, filtragem de aplicações e prevenção contra intrusões. Essas camadas são essenciais para reduzir superfície de ataque. Na prática, isso significa menos alertas falsos e mais detecções relevantes para o time de segurança.
- Inspeção Deep Packet Inspection (DPI) para tráfego criptografado.
- Integração com inteligência de ameaças para bloqueio automático.
- Políticas avançadas por usuário, aplicação e dispositivo.
Um exemplo prático: em um ambiente com colaboradores trabalhando de forma híbrida, nós costumamos criar políticas por identidade e por dispositivo - isso permite bloquear acessos de endpoints não gerenciados a sistemas críticos sem interromper o trabalho legítimo. Na prática, fica parecido com uma portaria inteligente que deixa passar quem tem credencial e inspeciona com mais rigor quem chega sem ela.
Performance: throughput e latência
Para ambientes de médio porte que exigem alta conectividade, filiais, datacenters pequenos e estruturas híbridas, a FortiGate 100F foi projetada para manter a performance mesmo com múltiplos serviços ativados, evitando gargalos típicos de firewalls que não conseguem inspecionar tráfego criptografado sem degradar a experiência.
- A arquitetura de processamento otimizada permite manter baixa latência.
- Isso reduz o impacto em aplicações críticas, como ERPs e VoIP.
Na prática, recomendamos sempre realizar testes de throughput com as assinaturas ativas. Um teste simples de simulação de carga revela se a política de inspeção SSL precisa de ajustes, por exemplo, aplicar inspeção completa apenas em segmentos que trafegam dados sensíveis e usar inspeção por amostragem em tráfego de alta performance.
Governança e conformidade
Conformidade com a LGPD e auditorias exigem rastreabilidade e controles de acesso. A licença FortiGate 100F facilita a criação de trilhas de auditoria e a aplicação de políticas segmentadas, o que ajuda a demonstrar controles técnicos em processos de governança.
- Logs detalhados que suportam auditoria interna e respostas a incidentes.
- Integração com soluções de SIEM e serviços gerenciados de SOC.
Para quem precisa alinhar controles com boas práticas de governança, nós recomendamos consultar materiais de referência sobre governança corporativa e segurança da informação que ajudam a estruturar responsabilidades e evidências de conformidade, como os guias disponíveis na FGV.
Para informações oficiais sobre o produto, nós recomendamos consultar o site do fabricante: Fortinet - Next-Generation Firewall. Para orientações sobre privacidade e LGPD, veja o portal da ANPD, e para indicadores de incidentes no Brasil, acesse o CERT.br.
3. Capacidades técnicas e integrações
Na prática, o que a licença FortiGate 100F habilita pode variar conforme o pacote (antivírus, IPS, filtragem web, etc.). Nós vamos detalhar os módulos mais relevantes e como cada um contribui para uma defesa em camadas.
Licença FortiGate 100F: Principais módulos habilitados
- Firewall de próxima geração (NGFW): regras por aplicação e inspeção profunda.
- IPS (Intrusion Prevention System): bloqueio proativo de explorações conhecidas.
- Secure Web Gateway e filtragem de conteúdo: controle de navegação e prevenção de phishing.
- Antivírus e sandboxing: análise de arquivos suspeitos em ambiente isolado.
- VPNs com aceleração por hardware: conexões seguras entre filiais e nuvem.
Uma observação prática: sandboxing é valioso, mas custa tempo de análise. Para arquivos de alto risco que impactam processos críticos, nós sugerimos ativar sandboxing; para tráfego de rotina com baixa criticidade, aplicar filtragem por assinatura pode ser suficiente. Esse equilíbrio é típico das decisões de segurança: protegemos sem paralisar o negócio.
Integração com segurança em nuvem e SOC
Nós precisamos pensar além do equipamento. Muitas arquiteturas usam nuvem pública e serviços gerenciados. A FortiGate 100F se integra com ferramentas de visibilidade na nuvem e com plataformas de orquestração de segurança. Para operações onde a equipe interna é enxuta, a integração com um MSSP ou com um SOC gerenciado faz diferença operacional.
- Conectores para SIEM e orquestração de resposta.
- APIs que permitem automação de políticas.
- Compatibilidade com ambientes multicloud.
Se quisermos desenhar um fluxo operacional eficiente, a integração típica inclui: exportação de logs via syslog para SIEM, enriquecimento com inteligência de ameaças e orquestração de procedimentos que acionam bloqueios automáticos ou tickets para o time responsável. A documentação de integração da Fortinet detalha conectores e formatos: Fortinet.
Casos de uso práticos
- Filial com link de internet limitado: priorizar inspeção por segmentos e aplicar NAT somente onde necessário.
- Ambiente de desenvolvimento: isolar redes e permitir apenas VPNs com autenticação forte para acesso a repositórios.
- Plataforma SaaS crítica: usar inspeção de aplicações e regras por usuário para reduzir superfície de exposição.
Um cenário hipotético ajuda a visualizar: imagine uma fintech com três filiais e plataforma em nuvem. Nós sugerimos segmentar o tráfego da API, aplicar inspeção completa nas conexões que lidam com dados pessoais e usar listas de bloqueio dinâmicas para endereços IP maliciosos. Esse desenho reduz risco sem criar gargalos nas operações de atendimento ao cliente.
Complementando, na prática é comum usar funcionalidades de SD-WAN da FortiGate para balancear tráfego e preservar performance em links de menor capacidade. Assim, priorizamos transações críticas e aplicamos inspeção agressiva apenas quando o payload justificar. É um equilíbrio entre segurança e usabilidade que nós defendemos com frequência em projetos de médio porte.
Para ver as práticas recomendadas de arquitetura e integração, a documentação técnica do fabricante é um bom ponto de partida: Fortinet - Enterprise & Midsize Business. Além disso, orientações práticas para pequenas empresas podem ser encontradas no Sebrae.
4. Como implementar a licença FortiGate 100F
Implementar corretamente aumenta a eficácia. Aqui nós descrevemos um roteiro prático, com checklist, que reduz o risco de surpresas e facilita a integração com processos de governança e resposta a incidentes.
Etapa 1, Planejamento e levantamento
- Mapear fluxos de rede críticos e aplicações sensíveis.
- Identificar requisitos de throughput e expectativas de crescimento.
- Definir responsáveis por políticas, incidentes e manutenção.
Na prática, um levantamento bem feito evita que a política de segurança interrompa um serviço essencial. Nós sugerimos envolver times de negócio e infraestrutura desde o início.
Além do mapeamento técnico, é útil mapear dependências externas, provedores de nuvem, parceiros e integrações com terceiros, para definir SLAs e pontos de contato em caso de incidente. Isso facilita execuções de rollback e testes de DR.
Etapa 2, Escolha da licença e combinações de serviços
- Comparar bundling de serviços (antivírus, IPS, filtragem web, sandbox).
- Verificar suporte para atualizações automáticas das assinaturas de ameaças.
- Avaliar contratos de suporte e RTO/RPO quando a FortiGate for peça-chave no DR (disaster recovery).
Lembramos que a escolha da licença FortiGate 100F influencia diretamente o TCO e a capacidade de resposta a incidentes, por isso a análise de custo x benefício deve ser feita em conjunto com a área de riscos.
Em muitos projetos, optar por pacotes que incluem atualizações automáticas de inteligência de ameaças reduz o esforço operacional e garante proteção mais atual. Quando o orçamento é apertado, uma alternativa prática é escalonar os serviços: começar com IPS e AV básico e migrar para sandboxing quando o volume de arquivos suspeitos justificar o custo.
Também recomendamos alinhar ciclos de renovação de licenças com o planejamento orçamentário anual. Negociações bem planejadas evitam lacunas de proteção e permitem escalonar funcionalidades conforme o crescimento do ambiente. Nós orientamos clientes a incluir cláusulas de SLA técnico que especifiquem tempos de resposta e disponibilidade de assinaturas.
Etapa 3, Testes e validação
- Executar testes de performance com as políticas ativadas.
- Realizar simulações de ataque e validar alertas (exercícios de mesa).
- Validar integração com SIEM e fluxos de geração de tickets.
Na nossa experiência, testes em ambiente controlado revelam gargalos que só aparecem com políticas completas ativadas, e isso evita interrupções em produção.
Recomendamos também testes de regressão após atualizações de firmware ou mudanças de assinatura. Um pequeno checklist de pré e pós-atualização evita surpresas e assegura que rollback seja viável caso algo saia do previsto.
Etapa 4, Produção e otimização contínua
- Subir para produção com janela de rollback definida.
- Monitorar métricas de latência, CPU e taxa de inspeção SSL.
- Ajustar políticas com base em telemetria e itens identificados pelo SOC.
Na fase de otimização, nós priorizamos simplificação de regras. Regras em excesso não só confundem os operadores como também degradam a performance. Uma regra limpa é como um mapa claro: ajuda a equipe a agir rápido quando um incidente acontecer.
5. Operação, manutenção e TCO
Gerir um firewall moderno exige disciplina operacional. Nós precisamos garantir que atualizações, licenças e testes de recuperação estejam alinhados com o planejamento orçamentário e com as obrigações de conformidade.
Modelo de operação sugerido
- Gestão centralizada de políticas, preferencialmente com automação para deploy seguro.
- Monitoramento 24x7 com procedimentos de resposta a incidentes bem definidos.
- Revisões periódicas de regras para eliminar regras obsoletas que aumentam o risco.
Um modelo híbrido costuma funcionar bem: gestão centralizada para políticas de alto nível e delegação controlada para times locais que precisam fazer exceções pontuais. Isso combina governança com agilidade operacional.
Custos diretos e indiretos
Além do valor da licença, devemos considerar: suporte técnico, renovação de assinaturas de inteligência de ameaças, custos de integração e horas de operação do time. Quando contratamos serviços gerenciados, parte desses custos vira previsível, o que pode ser vantajoso para empresas com equipes enxutas.
- Custo da licença e das assinaturas (antimalware, IPS, ATP).
- Investimento em treinamento e runbooks.
- Possível contratação de SOC/MSSP para complementar a equipe interna.
Se a organização precisa de orientação estratégica e operação, nós, na Infoprotect, atuamos como parceiro para desenhar a arquitetura e gerenciar a operação. Isso alinha tecnologia, governança e continuidade de negócios.
Métricas que recomendamos acompanhar mensalmente incluem: eventos bloqueados por categoria, tempo médio de detecção e mitigação, uso de CPU e memória do appliance, e taxa de falsos positivos. Essas métricas transformam percepção em ação e ajudam a justificar investimentos futuros.
Além disso, sugerimos exercícios semestrais com equipes de negócio para validar runbooks e papéis em incidentes. Um exercício de mesa simples revela lacunas de comunicação que tecnologia sozinha não resolve, e, na prática, economiza horas críticas durante um incidente real.
6. Perguntas frequentes (FAQ)
Abaixo respondemos as dúvidas mais comuns que ouvimos no dia a dia de projetos com FortiGate 100F.
1) Qual é a diferença entre a licença FortiGate 100F e outras licenças FortiGate?De maneira prática, o que muda é o conjunto de serviços habilitados (IPS, AV, ATP, sandbox) e o dimensionamento do hardware e throughput. A escolha depende do perfil de tráfego e das funcionalidades prioritárias para a empresa.
2) A licença FortiGate 100F atende a requisitos da LGPD?O dispositivo e suas licenças oferecem controles técnicos que ajudam na proteção de dados pessoais, por exemplo, registros de acesso e logs detalhados — mas a conformidade com a LGPD exige também políticas, contratos e processos internos. Consulte o portal da ANPD para requisitos e orientações.
3) Posso integrar a licença FortiGate 100F ao meu SIEM?Sim. A FortiGate exporta logs detalhados e possui conectores/API que facilitam a ingestão de eventos em SIEMs. Testes de compatibilidade são recomendados antes da implantação para validar formatos e volumes de log.
4) Como escolher entre comprar a licença avulsa ou contratar serviços gerenciados?Se a equipe interna tem maturidade e capacidade de monitoramento 24x7, a compra direta pode ser adequada. Para times enxutos ou que buscam previsibilidade, um serviço gerenciado (MSS) reduz risco operacional. O melhor caminho é avaliar o risco, custo e SLA desejado.
5) Onde encontrar documentação técnica confiável sobre o produto?Recomendamos consultar o site oficial da Fortinet para folhas técnicas e documentos técnicos: fortinet.com. Para guias de melhores práticas e incidentes no Brasil, o CERT.br é uma referência útil.
Se quiser, nós podemos ajudar na análise de requisitos e na elaboração de um roteiro de implementação. Trabalhamos com desenho arquitetural, integração com SIEM e operação por meio de serviços gerenciados — tudo com foco em proteção integrada e continuidade.
Leitura adicional recomendada:
- Fortinet - Next-Generation Firewall
- Fortinet - Soluções para Empresas e Negócios de Médio Porte
- ANPD - Autoridade Nacional de Proteção de Dados
- CERT.br - Centro de Estudos, Resposta e Tratamento de Incidentes
- Exame - Tecnologia e mercado
Nós seguimos focados em entregar proteção cibernética integrada e holística. Se a intenção é reduzir riscos, alinhar conformidade e melhorar a resiliência do ambiente, a licença FortiGate 100F costuma ser uma peça-chave na estratégia — especialmente quando combinada com governança, monitoramento ativo e resposta estruturada a incidentes.