FortiGate 600F: Cibersegurança robusta para empresas
Entenda o FortiGate 600F em 2026: desempenho, casos de uso e checklist de implementação para segurança empresarial e conformidade.
Neste artigo
- Introdução e contexto
- O que é o FortiGate 600F?
- Tecnologia, desempenho e segurança
- Casos de uso e integração na prática
- Cálculo de valor, TCO e riscos mitigados
- Checklist de implementação e próximos passos
FortiGate 600F é a palavra-chave que guia este conteúdo e aparece já no primeiro parágrafo porque queremos que você encontre, em um só lugar, o raciocínio técnico e prático para avaliar essa plataforma de firewall de próxima geração. Nós vamos explicar com clareza como o equipamento atua, onde ele faz mais diferença e como integrá-lo em ambientes corporativos no Brasil em 2026.
Nossa abordagem mistura experiência técnica e pragmatismo: sugerimos perguntas certas, mostramos exemplos de implementação e trazemos orientações alinhadas a requisitos regulatórios e operacionais. A Infoprotect atua como Guia Confiável em Cibersegurança e Parceiro Estratégico, com expertise e confiança comprovadas para oferecer proteção cibernética integrada e holística, reforçando resiliência e continuidade de negócios enquanto presta serviços de integração e operação.
1. Introdução e contexto
Começamos admitindo o óbvio: proteger a infraestrutura de rede deixou de ser mera manutenção para virar diferencial estratégico. A infraestrutura de perímetro continua a evoluir, e o equipamento que antes servia só para bloquear portas hoje precisa entender tráfego criptografado, controlar aplicações e reduzir latência.
Por isso, neste artigo, nós vamos destrinchar a proposta do FortiGate 600F, avaliando características técnicas, integração com serviços gerenciados e impacto na continuidade de negócios.
- Quem se beneficia: empresas de médio a grande porte, provedores de serviços e data centers corporativos.
- O objetivo: oferecer visão prática sobre implantação, operação e métricas de sucesso.
- Referência regulatória: consideramos a LGPD e boas práticas recomendadas por autoridades brasileiras.
Nesta introdução, também precisamos contextualizar brevemente o panorama de ameaças relevante para decisões de infraestrutura. O Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil (CERT.br) publica alertas e guias que usamos como referência técnica quando projetamos perímetros seguros. Ler documentos oficiais de órgãos governamentais ajuda a priorizar controles que realmente reduzem risco operacional. Para isso, consultamos regularmente materiais disponíveis em portais oficiais como a ANPD (ANPD).
Por que revisar o perímetro em 2026?
Nós percebemos três vetores que mudam a equação: adoção massiva de serviços em nuvem, aumento de tráfego criptografado e modelos de trabalho distribuído. Cada um exige que o firewall seja mais que um filtro: precisa ser orquestrável e mensurável.
Na prática, isso significa que preferimos soluções que entreguem telemetria rica e integração com orquestradores de segurança. Assim conseguimos transformar alertas dispersos em ações coordenadas, tanto no nível técnico quanto no de governança.
2. O que é o FortiGate 600F?
De forma direta: trata-se de um appliance de firewall de próxima geração (NGFW) projetado para proteger perímetros corporativos com alto desempenho. Nós explicamos aqui o que o produto oferece e como ele se diferencia em arquitetura e funcionalidades.
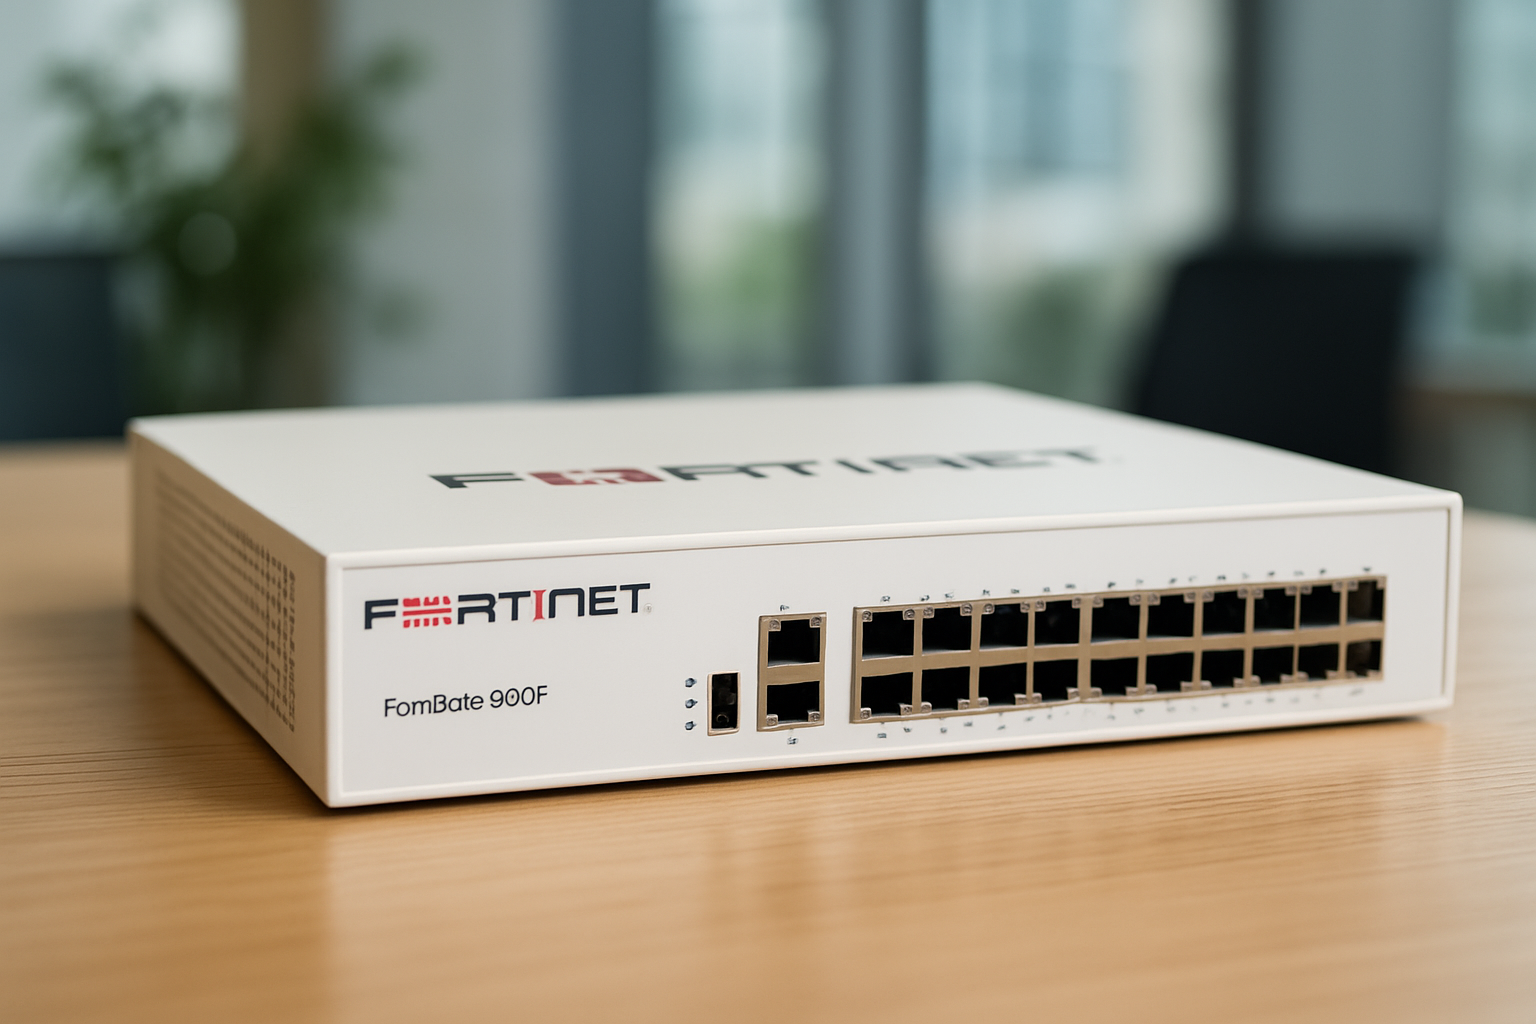
No núcleo, o equipamento combina processamento dedicado para segurança e aceleração de tráfego. Isso significa inspeção profunda de pacotes sem comprometer a velocidade, algo crítico em ambientes com alto volume de conexões simultâneas.
- Plataforma física otimizada para throughput de firewall e inspeção SSL/TLS.
- Recursos integrados: prevenção de intrusão, controle de aplicações, filtragem URL e integração com serviços de segurança em nuvem.
- Gestão centralizada possível via consoles e integração com soluções SIEM e SOAR.
Para consultar informações técnicas oficiais sobre o produto, recomendamos pesquisar por análises e matérias especializadas em veículos de tecnologia, por exemplo: seção de tecnologia do G1.
Arquitetura e módulos em foco
Nós gostamos de decompor a arquitetura em camadas: plano de encaminhamento, plano de segurança e plano de gerenciamento. O FortiGate 600F dedica hardware para acelerar criptografia e inspeção, enquanto mantém um plano de gerenciamento acessível via APIs. Isso facilita integração com orquestradores e automação, algo que nós priorizamos em projetos com janelas de manutenção curtas.
Ao discutir módulos, sempre perguntamos: quais recursos ativaremos no lançamento e quais deixaremos para maturação? Ativar todos os módulos de segurança de imediato pode aumentar latência e custos; preferimos um rollout gradual, medido por KPIs operacionais.
3. Tecnologia, desempenho e segurança
Aqui nós entramos em detalhes técnicos e operacionais, mostrando o que realmente importa para um time de TI e para direcionadores de decisão como diretores e CEOs.
O ponto central é equilíbrio: proteger sem degradar a experiência do usuário. Abaixo listamos os pilares técnicos e depois explicamos com exemplos práticos.
- Processamento dedicado por fluxo e aceleração por hardware.
- Inspeção de tráfego criptografado com aceleração SSL/TLS.
- Softwares de segurança integrados e atualizações de inteligência de ameaças.
Tecnologia de inspeção e aceleração
O FortiGate 600F utiliza chips especializados que descarregam tarefas de criptografia e análise, liberando CPU para lógica de correlação. Na prática, isso significa que inspecionamos tráfego HTTPS sem criar gargalo perceptível para os usuários.
Imagine um escritório híbrido com centenas de funcionários simultâneos acessando serviços em nuvem: com aceleração apropriada, a latência adicional é mínima. Nós já vivenciamos esse cenário ao integrar appliances em ambientes com políticas de controle de aplicações rigorosas.
Segurança baseada em inteligência
Outra camada importante é a inteligência de ameaças. Conhecer indicadores de comprometimento (IoCs) e bloqueá-los rapidamente muda o jogo. O dispositivo funciona melhor quando conectado a feeds de inteligência atualizados.
Se desejar referências sobre boas práticas e orientações brasileiras de resposta a incidentes, sugerimos consultar materiais oficiais da administração pública e da ANPD (ANPD), que publicam recomendações e alertas relacionados à proteção de dados e segurança.
- Integração com feeds de ameaça para bloqueio proativo.
- Automação de regras com base em classificação de risco de aplicativos.
- Análise forense inicial com logs detalhados para suporte a investigação.
Testes práticos e cenário hipotético
Para deixar claro como avaliamos desempenho, nós costumamos rodar um teste hipotético antes do rollout. Imagine um site de comércio eletrônico que recebe 10.000 sessões simultâneas em picos. Hipoteticamente, avaliaremos o impacto de habilitar inspeção completa versus inspeção seletiva por aplicação. Isso nos permite documentar diferença de latência e consumo de CPU, preparando planos de mitigação.
Esse tipo de simulação deve ser repetida em ambiente que reproduza mix de tráfego real. Se você precisa de metodologia de testes, nós podemos fornecer scripts e métricas de referência para comparação.
Nas operações que conduzimos, nós registramos métricas de throughput, latência e percentual de sessões inspecionadas antes e depois do rollout. Esse baseline ajuda a justificar ajustes, otimizar regras e acelerar a tomada de decisão por stakeholders, além de servir como evidência em auditorias técnicas.
4. Casos de uso e integração na prática
Agora nossa conversa fica operacional: como e onde implantar, e quais práticas adotamos para reduzir riscos e manter conformidade com a legislação brasileira.
Apresentamos cenários típicos e um checklist de integração com serviços gerenciados, como os que a Infoprotect oferece.
Cenários de implantação
- Perímetro corporativo em matriz com alta demanda de throughput.
- Filiais com conexão SD-WAN para otimização de aplicações SaaS.
- Data centers que precisam de microsegmentação entre zonas de produção e desenvolvimento.
Em cada cenário, a configuração de política de segurança muda. Na prática, nós sempre começamos por mapear fluxos de negócio: quais aplicações precisam de latência mínima, quais permitem inspeção aprofundada e quais são sensíveis à disponibilidade.
Integração com serviços gerenciados e SOC
Para equipes enxutas, um modelo eficiente é usar serviços gerenciados de segurança. Nós, por exemplo, integramos o appliance ao SOC e a plataformas de monitoramento contínuo, garantindo detecção e resposta 24x7.
Consulta útil sobre obrigações de privacidade e tratamento de dados: ANPD - LGPD.
- Conectar logs ao SIEM para correlação de eventos.
- Automatizar playbooks de resposta a incidentes via ferramentas SOAR.
- Estabelecer SLAs operacionais para detecção e contenção.
Integração com ambientes multi-cloud
Nós frequentemente integramos o FortiGate 600F com ambientes multi-cloud, criando políticas unificadas entre on-premises e nuvem. A lógica é manter controles consistentes, identidade, segmentação e inspeção, sem sobrecarregar equipes com múltiplas consoles. Em projetos assim, definimos rotas de log centralizadas e políticas de egress para reduzir riscos de exfiltração.
Na prática, testamos sincronização de regras e templates antes do go-live para evitar discrepâncias que geram janelas de exposição.
Por exemplo, na integração entre FortiGate on‑premises e instâncias em nuvem pública, AWS ou Azure, nós recomendamos mapear tags de recursos, padronizar templates e validar regras por meio de testes end‑to‑end. Esse trabalho de mapeamento reduz a chance de políticas conflitantes e acelera a resolução quando houver divergência entre ambientes.
5. Cálculo de valor, TCO e riscos mitigados
Decidir por um aparelho como o FortiGate 600F exige olhar além do preço de aquisição. Nós pensamos em custo total de propriedade (TCO), impacto na produtividade e mitigação de riscos que, no final, protegem receita e reputação.
Em vez de números genéricos, vamos propor uma lista de itens para compor a análise de custo-benefício. Assim você aplica no seu caso com dados reais da sua operação.
- Custo inicial do hardware e licenças de segurança.
- Custos de integração e consultoria (project management e testes).
- Custos operacionais: atualização, manutenção e monitoramento.
- Redução estimada de risco operacional e tempo de inatividade evitado (hipotético, calcule com seus dados).
Exemplo prático: imagine uma empresa que tem picos de tráfego durante o horário comercial e precisa garantir que clínicas de atendimento online funcionem sem interrupção. Ao priorizar inspeção por política de aplicação em vez de inspeção por porta, conseguimos balancear segurança e performance. Esse tipo de ajuste aparece no TCO como redução de incidentes operacionais e menor impacto em receita.
Para empreendedores e gestores que buscam orientação prática sobre como dimensionar investimentos em segurança, o Sebrae traz materiais voltados a PMEs que podem ajudar a contextualizar custos e prioridades.
Exemplo de análise qualitativa de TCO
Nós orientamos clientes a fazerem uma tabela simples com linhas que incluam: aquisição, licenciamento anual, horas de engenharia internas, horas de atendimento a incidentes evitados e redução de riscos de compliance. Mesmo sem números precisos, essa visão comparativa ajuda a justificar investimentos junto à diretoria.
Também sugerimos incluir impactos intangíveis, como confiança de clientes e velocidade de recuperação pós-incidente — elementos que, embora difíceis de quantificar, influenciam decisões estratégicas.
6. Checklist de implementação e próximos passos
Fechamos com um roteiro de ação claro, para que equipes de TI sigam um fluxo seguro e mensurável ao implantar o FortiGate 600F em 2026.
É um passo a passo pensado para reduzir retrabalho, evitar falhas de configuração e facilitar auditorias internas e externas.
- 1. Levantamento de ativos e mapeamento de fluxos de negócio.
- 2. Definição de políticas por aplicação e priorização de inspeção SSL/TLS.
- 3. Planejamento de integração com SIEM e SOC — definir campos de log e retenção.
- 4. Testes em ambiente controlado: pentest, validação de desempenho e rollback.
- 5. Treinamento operacional e playbooks de resposta a incidentes.
- 6. Auditoria inicial de conformidade com LGPD e documentação para fiscalização.
- 7. Plano de manutenção contínua com revisões semestrais e testes de regressão.
Na prática, sugerimos dividir o projeto em fases com entregáveis curtos. Isso facilita medição de ROI e garante que pontos críticos sejam corrigidos rapidamente.
Se preferir, nós podemos apoiar desde a fase de desenho até a operação assistida, integrando o equipamento aos serviços gerenciados que a Infoprotect oferece como parceiro técnico e consultivo.
Verificação pós-implementação
- Revisão de regras e remoção de regras obsoletas.
- Validação de logs e alertas no SIEM por 30 dias.
- Sessões de revisão com stakeholders de negócio para ajustar políticas.
- Repetição de testes de penetração periodicamente (por exemplo, semestralmente) e após mudanças significativas na infraestrutura.
KPIs essenciais para medir sucesso
Nós definimos KPIs que conectam operação técnica e resultado de negócio. Exemplos práticos:
- Tempo médio de detecção (MTTD) e tempo médio de resposta (MTTR) para incidentes.
- Taxa de falsos positivos em bloqueios automáticos.
- Latência média percebida por aplicações críticas após habilitação de inspeção.
- Percentual de sessões inspecionadas por política versus por porta.
Medir esses indicadores diariamente nas primeiras semanas e depois semanalmente permite ajustes rápidos. Nós preferimos painéis simples, com alertas acionáveis — nada de dashboards que parecem bonitos, mas não guiam ação.
Recursos e leitura adicional
- Ficha técnica e guias do FortiGate 600F
- Diretrizes da ANPD sobre proteção de dados
- Alertas e orientações do CERT.br
- Materiais do Sebrae sobre segurança e gestão
FAQ
Qual é a principal diferença entre um NGFW como o FortiGate 600F e firewalls tradicionais?Nós respondemos que a diferença está na capacidade de inspeção de aplicações, integração com inteligência de ameaças e aceleração de tráfego criptografado. Firewalls tradicionais focam em portas e protocolos; NGFWs analisam contexto, aplicação e comportamento.
O equipamento atende aos requisitos de conformidade da LGPD?O aparelho contribui para controles técnicos exigidos pela LGPD quando configurado corretamente e integrado a processos de governança. Porém, conformidade é resultado de políticas, processos e tecnologia trabalhando juntos. Para entender obrigações legais, é recomendável consultar a ANPD.
É possível usar o FortiGate 600F em arquiteturas SD-WAN?Sim. O equipamento suporta casos de SD-WAN com priorização de tráfego, roteamento dinâmico e inspeção. Nós frequentemente implementamos políticas híbridas que mantêm performance para aplicações críticas sem abrir mão da segurança.
Como garantir que a implantação não degrade a experiência dos usuários?Nós recomendamos testes de desempenho em laboratório, políticas de inspeção por exceção para aplicações sensíveis e monitoramento de métricas de latência. Ajustes finos nas regras e uso de aceleração via hardware ajudam a manter a experiência estável.
Quais são os primeiros passos se não temos equipe interna para operar o firewall?Em situações assim, nós sugerimos começar por um serviço gerenciado que cubra monitoramento e resposta inicial. Isso dá tempo para formação interna enquanto a operação crítica fica protegida. A Infoprotect oferece esses modelos de serviço integrados.
Terminamos reafirmando que escolher um equipamento como o FortiGate 600F faz parte da estratégia de resiliência. Para quem busca implementar com segurança e eficiência, a combinação entre tecnologia e gestão operacional faz toda a diferença. Conte com a nossa experiência para colocar essas recomendações em prática: a Infoprotect atua como parceira para integração, monitoramento e resposta a incidentes.
Entre em contato com a Infoprotect e nós agendaremos uma sessão técnica para coletar dados do seu ambiente e apresentar um plano de implantação sob medida.