FortiGate 1000F: Cibersegurança robusta para sua empresa
Entenda em 2026 como o FortiGate 1000F entrega performance, inspeção de tráfego e integração com SOC para proteger empresas e dados críticos.
Neste artigo
- Introdução
- FortiGate 1000F: visão geral
- Recursos principais do FortiGate 1000F
- Implementação e integração
- Casos de uso e retorno sobre investimento
- Conclusão e próximos passos
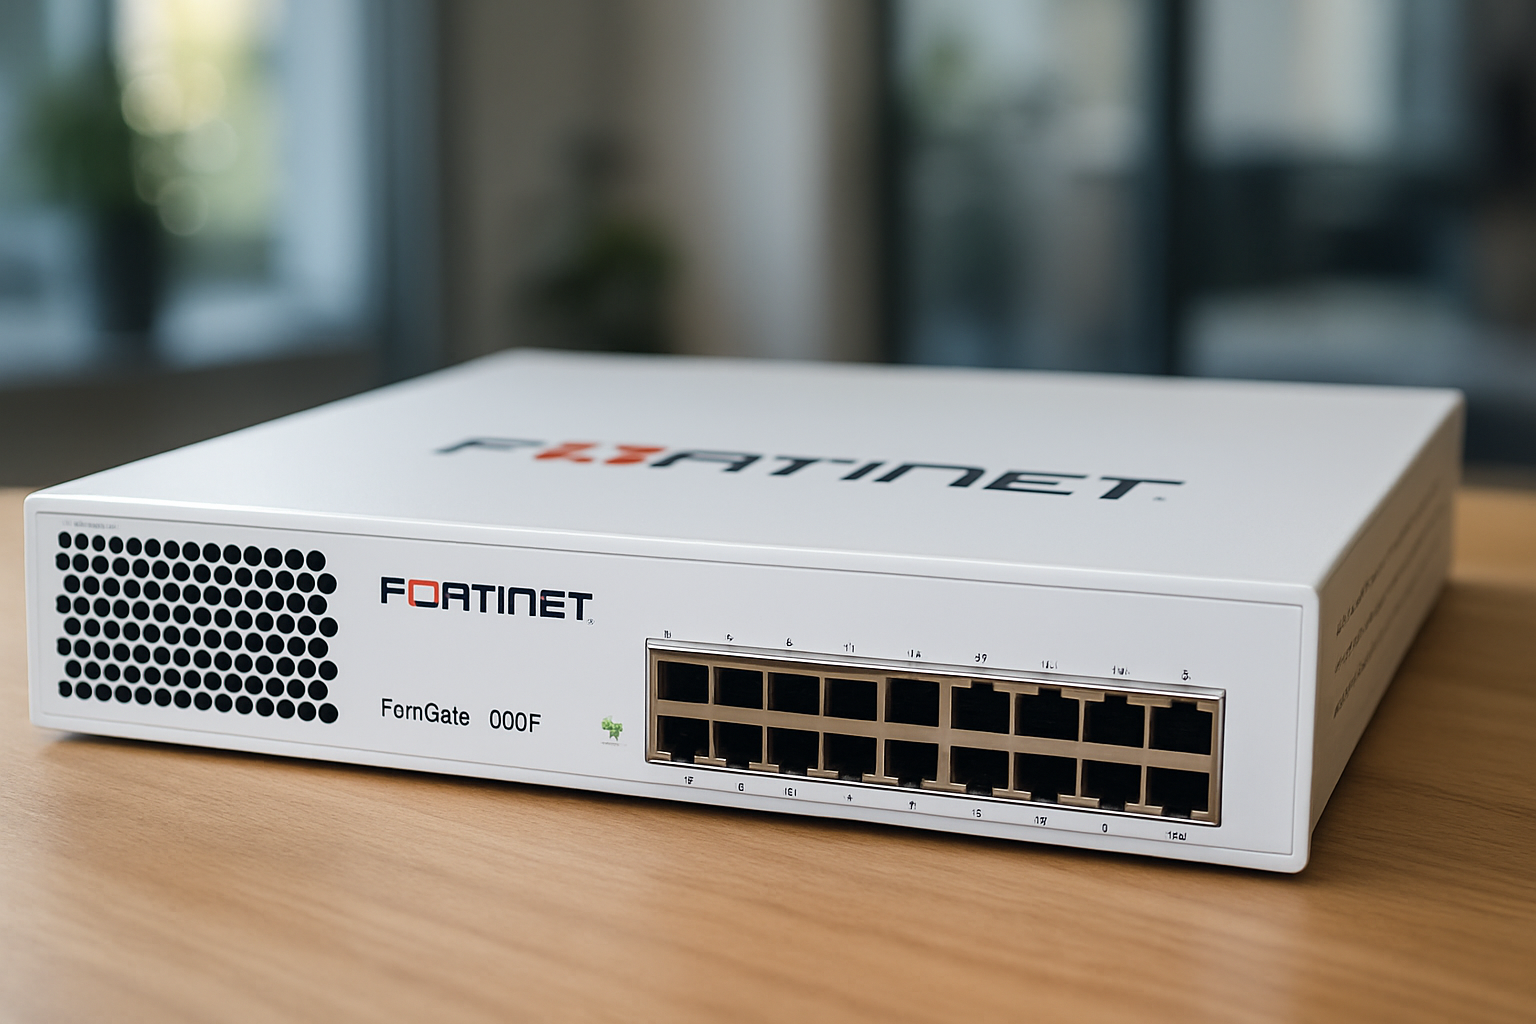
fortigate 1000f aparece logo de cara porque nós queremos ser práticos: estamos aqui para explicar como essa plataforma de firewall de próxima geração se encaixa na estratégia de cibersegurança da sua empresa em 2026. Nós, da Infoprotect, acompanhamos projetos de proteção e sabemos que escolher a peça certa de infraestrutura faz diferença no desempenho, na conformidade e na resiliência operacional.
1. Introdução
Nesta seção, nós vamos contextualizar por que, em 2026, escolher o equipamento adequado para perímetro e datacenter é decisão estratégica, não apenas técnica.
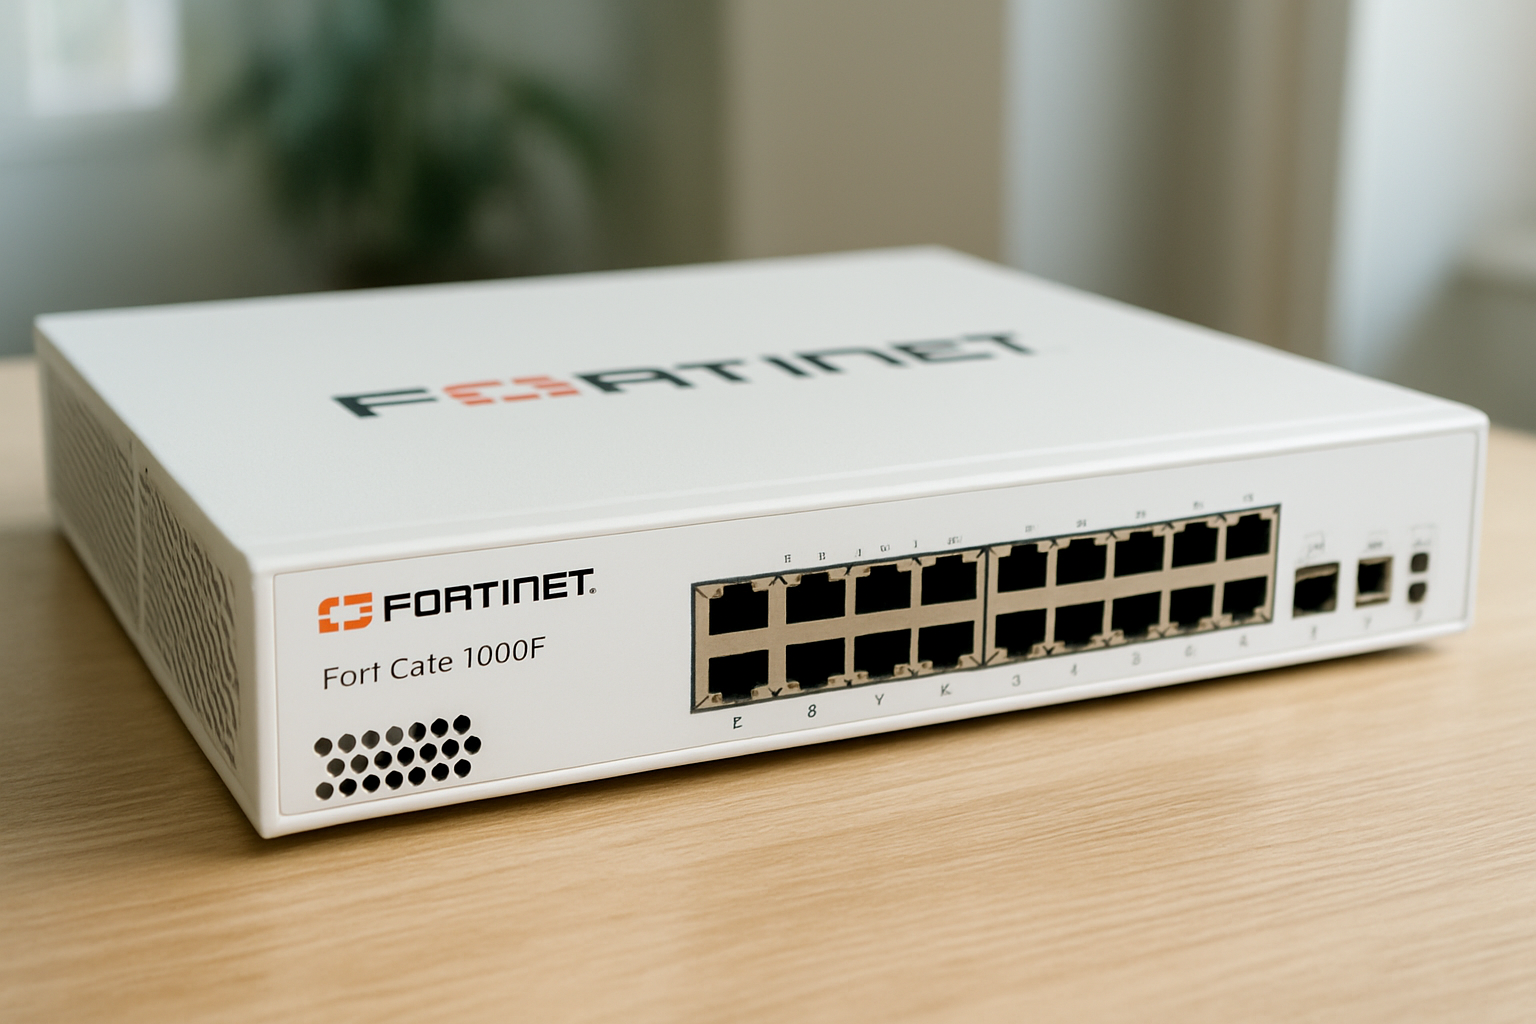
Os desafios mudaram: tráfego criptografado, arquiteturas híbridas e exigências regulatórias demandam visibilidade e performance. A real é que um firewall precisa ser rápido, adaptável e integrado a serviços de inteligência.
- Nós explicaremos características-chave do FortiGate 1000F;
- Nós mostraremos como ele se integra a controles de compliance como a LGPD;
- Nós daremos diretrizes práticas de implementação voltadas ao mercado brasileiro.
Além do panorama técnico, pense na decisão como investimento em continuidade. Interrupções e exposições de dados têm custo direto e indireto: perda de receita, multas e desgaste de marca. Quando avaliamos uma compra de infraestrutura, nós colocamos na balança não só preço, mas impacto operacional e facilidade de integração com processos que já existem na empresa.
Um ponto que merece destaque aqui é a tensão entre inspeção de tráfego e privacidade. Como vamos detalhar mais adiante, inspecionar TLS traz visibilidade valiosa, mas exige regras claras de retenção e tratamento de dados para não conflitar com obrigações legais e confiança de clientes. Para orientações oficiais sobre proteção de dados, recomendamos consultar a Autoridade Nacional de Proteção de Dados (ANPD).
Além dos aspectos técnicos, uma decisão bem-sucedida exige visão integrada: tecnologia, processos, pessoas e fornecedores alinhados a objetivos de negócio. Na prática, abordagens de Proteção Cibernética Integrada e Holística reduzem lacunas entre controles de perímetro, endpoints e nuvem, permitindo respostas mais rápidas a incidentes e menores janelas de exposição.
Quando a organização conta com um fornecedor que atua como Parceiro Estratégico e consultor estratégico de confiança, a avaliação do risco deixa de ser exclusivamente um checklist e passa a ser um plano de maturidade operacional. Em muitos projetos que acompanhamos, essa relação acelera decisões de investimento e melhora a coordenação entre times de TI e áreas de negócio.
2. FortiGate 1000F: visão geral
Quando nós analisamos plataformas de firewall para médias e grandes empresas, o FortiGate 1000F costuma aparecer como opção por oferecer equilíbrio entre throughput, recursos de segurança e integração com ecossistema de proteção. Ele foi projetado para ambientes que exigem inspeção profunda de tráfego sem comprometer a latência.
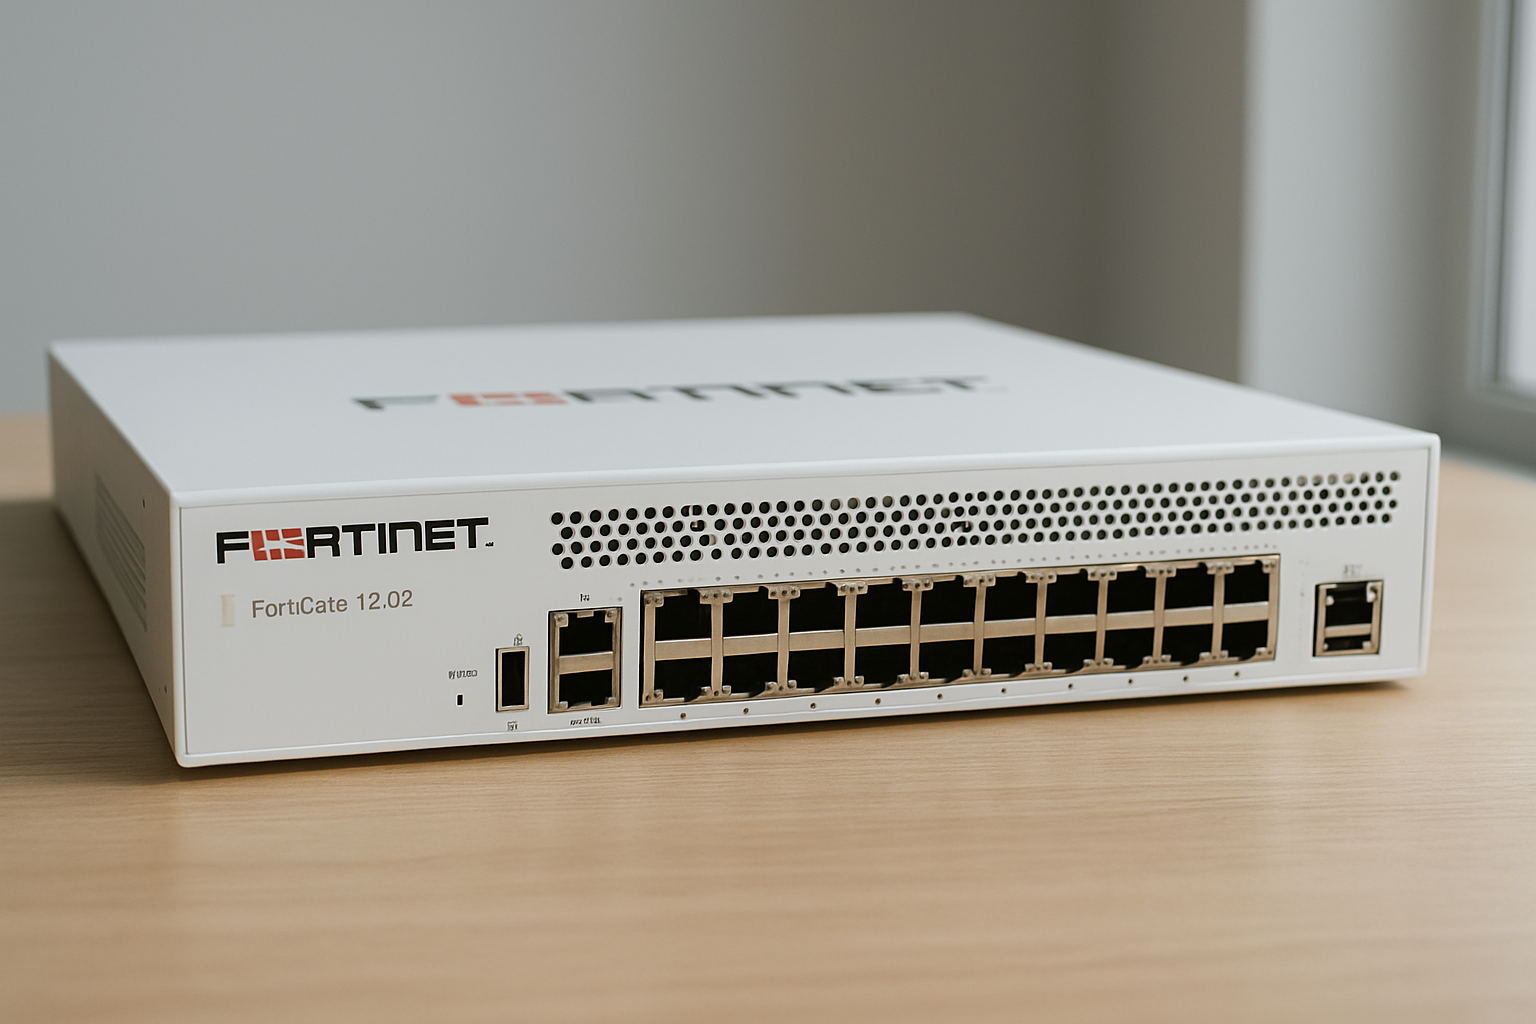
Além disso, ele integra-se ao conjunto de serviços da Fortinet, com visibilidade centralizada, inteligência de ameaças e automação, o que facilita a operação contínua do SOC. Se precisarmos resumir em uma frase: performance com segurança avançada.
Tecnicamente, o que diferencia plataformas de alta performance é a capacidade de descarregar processamento criptográfico e de inspeção para hardware especializado, mantendo a CPU livre para lógica de políticas e gestão. Isso tem reflexo direto em latência percebida por aplicações sensíveis, como VoIP e sistemas transacionais. Na operação, nós preferimos validar esse comportamento com testes de tráfego real, porque especificações de laboratório nem sempre dizem tudo sobre o impacto em um aplicativo legado.
Outro aspecto prático: integração operacional. A curva de aprendizado e o esforço de sincronização com o SIEM, orquestradores e ferramentas de endpoint podem consumir semanas do time interno. Por isso, nós avaliamos não só a tecnologia, mas a oferta de APIs, documentação e ecossistema de parceiros que entreguem procedimentos operacionais e integrações prontas. Esse tipo de suporte técnico e operacional é um dos fatores que sustentam a confiança em projetos críticos.
Também é importante notar que adotar um modelo integrado de proteção favorece a continuidade de negócios: controlar superfícies de ataque, automatizar bloqueios e manter canais redundantes de comunicação reduzem a probabilidade de incidentes se transformarem em crises maiores.
Para aprofundar sobre especificações técnicas e comparativos oficiais, consultamos a página do FortiGate 1000F da Fortinet e os materiais do FortiGuard Labs para inteligência de ameaças.
3. Recursos principais do FortiGate 1000F
Aqui nós desmontamos os módulos e os traduzimos para impacto prático na operação. Listamos os recursos que mais importam para diretores de TI, gerentes de segurança e CEOs de startups:
- Vazão e baixa latência: garante performance em inspeção de pacotes e VPNs sem degradar a experiência do usuário;
- Inspeção TLS/SSL avançada: visibilidade sobre tráfego criptografado, o que é essencial hoje;
- Integração com Inteligência de ameaças: atualizações automáticas de assinaturas e detecções pelo FortiGuard;
- Recursos de SD-WAN: consolidação de segurança e conectividade para filiais;
- Automação e APIs: facilita integrações com SIEMs e plataformas de orquestração.
Na prática, isso se traduz em menos alertas falsos, detecções mais rápidas e menor esforço manual para manter políticas consistentes entre redes físicas e nuvem.
Exemplo prático: imaginemos uma empresa de médio porte com filiais em várias capitais brasileiras. Ao aplicar inspeção TLS no perímetro e integrar o firewall ao SIEM, nós vemos redução no tempo médio de detecção de incidentes; isso melhora a eficiência do SOC e reduz o risco de vazamento.
Para quem gere conformidade e privacidade, esses recursos ajudam na jornada de adequação à LGPD e em auditorias técnicas, porque dão trilhas de auditoria e controles aplicáveis.
3.1 Integração com serviços gerenciados
Nós costumamos recomendar que a tecnologia venha acompanhada de processos e pessoas. O FortiGate 1000F se beneficia muito de serviços gerenciados:
- Monitoramento 24x7 por SOC;
- Resposta a incidentes e procedimentos operacionais atualizados;
- Gerenciamento de políticas e ajuste proativo.
Na Infoprotect, por exemplo, combinamos equipamentos robustos com operações gerenciadas para que a equipe interna foque em priorização estratégica, não em ruído operacional. Esse modelo também ajuda a demonstrar especialização e confiança comprovados aos auditores e stakeholders, pois mantém evidências de operação e melhoria contínua.
3.2 Boas práticas de configuração que nós aplicamos
Configurar bem é metade da defesa. Alguns itens que sempre revisamos em projetos:
- Princípio do menor privilégio para regras de firewall;
- Segregação de tráfego de gestão e tráfego de dados;
- Listas de bloqueio baseadas em inteligência atualizada;
- Políticas de exceção documentadas e com prazo de revisão.
Um cuidado comum: quando ativamos inspeção TLS, nós definimos políticas que evitam interceptar sessões sensíveis por padrão, criando exceções para aplicações críticas. Assim, equilibramos segurança e privacidade sem quebrar serviços. Para orientação técnica sobre gerenciamento de criptografia e inspeção, consultamos práticas do NIST quando aplicável.
Complementando as práticas acima, nós também enfatizamos testes repetidos após alterações importantes. Mudanças de certificado, atualizações de firmware ou inclusão de novos provedores de identidade costumam gerar efeitos colaterais sutis. Testes automatizados em ambiente controlado ajudam a capturar regressões antes que impactem usuários finais.
Além disso, investir em resiliência operacional e continuidade de negócios significa manter planos de contingência testados, backups de configuração fora do local principal e rotinas de failover para caminhos de conectividade. Esses mecanismos reduzem o impacto de falhas e permitem recuperação mais rápida após incidentes.
4. Implementação e integração
Nós sabemos que a etapa de implantação é onde muitos projetos emperram. Por isso trazemos um roteiro prático, pensado para 2026, com atenção especial para ambientes híbridos e requisitos de conformidade.
Primeiro ponto: mapeamento. Antes de instalar, nós inventariamos fluxos críticos, aplicações e endpoints que dependem de baixa latência.
- Planejamento de capacidade: estimar throughput atual e projetado;
- Desenho de políticas: segmentação por função e aplicação;
- Teste em ambiente controlado: validar inspeção TLS e regras de NAT;
- Integração com SIEM e plataformas de endpoint;
- Playbooks de resposta a incidentes e escalonamento.
Na prática, uma implantação típica inclui também:
- Validação de rotas e failover em SD-WAN;
- Políticas de QoS para priorizar aplicações críticas;
- Configuração de logs remotos e retenção conforme compliance.
Documentar cada etapa é essencial. Quando auditores pedem evidências de controle, nós entregamos configuração, logs e registros de mudança; isso facilita demonstrar conformidade técnica em processos de avaliação.
Para suporte à maturidade operacional, indicamos integrar o firewall ao processo de Gestão de Vulnerabilidades e a backups seguros de configuração. Para orientação sobre maturidade de PMEs, existem materiais do Sebrae que ajudam a mapear prioridades de investimentos em TI.
Também vale recorrer a fontes públicas e técnicas que orientam a gestão de continuidade, planos de recuperação e áreas de atuação do setor público: o portal do governo federal reúne serviços e orientações úteis para programar iniciativas e buscar apoio institucional quando necessário. Veja mais em gov.br.
Em projetos voltados a infraestrutura crítica e comunicação, o contato com o CSIRT nacional e centros de resposta a incidentes é recomendável. O CERT.br publica guias e alertas que ajudam a priorizar mitigação de vulnerabilidades e a alinhar notificações com fornecedores.
4.1 Checklist rápido de implantação
- Validar licenças FortiGuard e assinaturas;
- Configurar NTP, syslog e SNMP com destinos redundantes;
- Testar inspeção de tráfego criptografado com amostras reais;
- Simular cenários de desligamento para validar continuidade;
- Treinar time interno e atualizar procedimentos operacionais do SOC.
4.2 Plano piloto sugerido
Para reduzir risco, nós propomos um piloto em três fases, com durações indicativas:
- Fase 1, Preparação (1–2 semanas): inventário de aplicações, definição de métricas e configuração inicial em ambiente de teste;
- Fase 2, Validação (2–4 semanas): inspeção TLS aplicada a um subconjunto de fluxos, integração com SIEM e ajustes de regras para reduzir falsos positivos;
- Fase 3, Expansão (4–8 semanas): implantação gradual em produção, ativação de SD-WAN e monitoração intensiva do desempenho.
Durante o piloto, nós recomendamos métricas claras: latência média, taxa de falsos positivos, MTTD/MTTR do SOC e impacto em aplicações críticas. Esses indicadores permitem quantificar ganhos e justificar escalonamento.
Além do piloto técnico, um tópico muitas vezes negligenciado é comunicação interna. Nós sugerimos criar um canal de comunicação com equipes de negócio para reportar impactos planejados e tempos de manutenção. Transparência evita surpresas e resistência operacional.
Também recomendamos incluir no plano piloto um componente de capacitação: treinamentos práticos para administradores e exercícios de resposta a incidentes ajudam equipes que acompanhamos a reduzir tempo de reação. Treinar com cenários realistas é o que transforma tecnologia em operação confiável.
5. Casos de uso e retorno sobre investimento
Nós gostamos de traduzir tecnologia em resultado financeiro e operacional. Aqui há formas concretas de medir impacto do FortiGate 1000F:
- Redução de downtime por incidentes de rede;
- Diminuição do tempo médio de detecção e resposta (MTTD/MTTR) quando integrado a SOC gerenciado;
- Eficiência operacional ao consolidar funções (FW, IPS, SD-WAN) em um único aparato;
- Economia em licenças e mão de obra com automação de políticas.
Um exemplo plausível: suponha uma empresa com receitas sensíveis a disponibilidade. Ao reduzir interrupções críticas em 20%, o impacto direto em receita e reputação costuma justificar o investimento em hardware e serviços em um período curto. Aqui estamos descrevendo um cenário hipotético, não um estudo de caso empírico — para números reais, recomendamos testes pilotos e análises financeiras internas.
Para ajudar na avaliação, nós montamos uma lista de perguntas que orientam a modelagem do ROI:
- Qual é o custo médio por hora de indisponibilidade das aplicações críticas?
- Qual o volume de tráfego criptografado que precisa ser inspecionado?
- Quanto tempo a equipe interna gasta por semana em tuning e investigação de alertas?
- Qual o custo estimado de não conformidade em caso de vazamento de dados?
Exemplo hipotético com números ilustrativos: imaginemos um varejista com faturamento diário relevante cujo custo de indisponibilidade é R$ 50.000 por hora. Se o novo desenho reduzir em 2 horas por mês o tempo total de interrupção, isso gera R$ 100.000 de economia mensal, o que pode cobrir rapidamente o custo do equipamento e dos serviços. Reforçamos: estes valores são exemplos; cada organização deve rodar sua própria simulação financeira.
Quando precisamos de contexto macroeconômico para dimensionar investimentos, usamos dados do IBGE para entender número de estabelecimentos por porte e região — informação útil para planejar cobertura e redundância em projetos que envolvem filiais distribuídas.
Além de dados oficiais, análises de mercado e matérias especializadas ajudam a compor o cenário de investimento e o apetite do mercado por segurança. Publicações de negócios frequentemente contextualizam impacto econômico de incidentes e tendências de investimento em segurança; consulte fontes como Exame e Valor para artigos e análises que complementam os dados técnicos com visão financeira.
Também consideramos o impacto em processos de auditoria e due diligence: um ambiente com controles bem documentados e dispositivos gerenciados por fornecedores confiáveis tende a reduzir o ciclo de negociação com parceiros e investidores. Isso, muitas vezes, tem efeito direto no valuation de empresas de tecnologia em rodada de investimento.
Para ilustrar de forma concreta, propomos um cenário de implementação em etapas para um varejista nacional hipotético: piloto em uma região metropolitana, medição de latência e MTTD, e então expansão por cluster geográfico. Essa abordagem por ondas reduz risco e facilita a alocação orçamentária. A recomendação prática é sempre medir antes e depois com os mesmos indicadores — sem isso, a justificativa financeira fica no campo da opinião.
6. Conclusão e próximos passos
Em 2026, proteger a superfície de ataque exige escolhas técnicas alinhadas a processos e pessoas. O FortiGate 1000F é uma das opções que traz performance, integração com inteligência de ameaças e recursos de automação que facilitam a operação do SOC.
Nós sugerimos três próximos passos práticos para quem avalia o equipamento:
- Realizar uma avaliação de segurança para mapear gaps;
- Testar o FortiGate 1000F em um piloto com tráfego real;
- Avaliar modelos de serviço gerenciado para operação contínua.
Se precisarmos resumir: a tecnologia é peça-chave, mas o diferencial real está em combinar equipamento com processos de resposta e governança. É exatamente esse conjunto que nós entregamos na Infoprotect, apoiando clientes em Brasil e América Latina a transformar segurança em vantagem competitiva. Atuamos como parceiro estratégico para desdobrar tecnologia em controles operacionais, alinhando proteção cibernética integrada às metas de continuidade e ao apetite ao risco de cada organização.
Perguntas frequentes
O que diferencia o FortiGate 1000F de outros modelos de firewall?Nós observamos que a diferença costuma estar no balanço entre throughput, inspeção criptográfica e integração nativa com serviços de inteligência de ameaças. O FortiGate 1000F é projetado para cargas mais altas que modelos de borda tradicionais e oferece recursos que suportam centros de dados e grandes filiais.
Como o FortiGate 1000F ajuda na conformidade com a LGPD?Nós recomendamos usar o firewall como uma camada de controle técnico: segmentação de rede, registros de conexão, inspeção de tráfego e integração com SIEM fornecem evidências técnicas que apoiam políticas de proteção de dados previstas pela LGPD. Entretanto, conformidade envolve também processos e governança além da tecnologia.
O FortiGate 1000F é adequado para startups em crescimento?Sim. Nós vemos muitas startups que preferem soluções com escalabilidade e APIs para automação. O FortiGate 1000F atende cenários onde há expectativa de crescimento de tráfego e necessidade de recursos como SD-WAN e inspeção de tráfego cifrado.
Quais são os benefícios de contratar um serviço gerenciado para operar esse equipamento?Nós acreditamos que operá-lo com um SOC ou serviço gerenciado reduz o tempo de detecção, melhora a resposta a incidentes e libera a equipe interna para atividades estratégicas. Serviços gerenciados também ajudam a manter políticas atualizadas e a reduzir custo de operação.
Qual o papel do fornecedor além da entrega do equipamento?Além de fornecer hardware e licenças, um fornecedor que atua como consultor estratégico de confiança ajuda a desenhar políticas, treinar equipes e manter runbooks atualizados. Esse papel é relevante para acelerar maturidade e reduzir risco operacional, especialmente quando a organização não possui capacidade interna para gerenciar todos os vetores de ataque.