Locação FortiGate: sua empresa segura, sem gastos extras
Conheça vantagens da locação FortiGate em 2026: redução de custos, flexibilidade e integração com serviços gerenciados para proteção robusta.
Neste artigo
- Por que escolher locação FortiGate?
- Modelos e opções de locação FortiGate
- Benefícios financeiros e operacionais
- Como funciona a implementação e integração
- Exemplos práticos e cenários
- Como escolher fornecedor e próximos passos
Nós vamos explicar, de forma prática e direta, por que a locação FortiGate pode ser a melhor estratégia para empresas brasileiras que querem proteção avançada sem comprometer caixa ou equipe. Nós partimos da experiência com projetos de segurança, alinhamos com requisitos de conformidade e entregamos recomendações acionáveis para 2026. Para análises de economia e mercado, consulte a Exame.
1. Por que escolher locação fortigate?
Nós percebemos, nas conversas com diretores de TI e gerentes de segurança, que comprar hardware traz custos ocultos e rigidez operacional. Nós preferimos pensar a segurança como serviço quando o objetivo é agilidade e previsibilidade de custos.
- Nós reduzimos o investimento inicial ao optar pela locação.
- Nós mantemos a tecnologia atualizada sem novos CAPEX a cada ciclo de renovação.
- Nós permitimos que equipes internas foquem em projetos estratégicos, não em patching e manutenção de appliances.
Nós sabemos também que, em 2026, o volume e a sofisticação das ameaças exigem respostas rápidas. Nós vemos a locação FortiGate como uma forma de alinhar proteção de nível enterprise a modelos de gestão modernos, com monitoramento e atualizações contínuas.
1.1 O ponto de partida: por que FortiGate e locação FortiGate
Nós escolhemos FortiGate por sua arquitetura integrada, que une firewall, IPS, SD-WAN e controle de aplicações num único stack. Nós destacamos que essa consolidação facilita a gestão e reduz supostos pontos de falha na cadeia de segurança.
- Nós usufruímos de políticas unificadas que simplificam auditorias e provas de conformidade.
- Nós aproveitamos recursos de threat intelligence nativa para reduzir tempos de detecção e resposta.
Além disso, a Fortinet oferece opções que vão do appliance compacto a instâncias virtuais para nuvem pública, o que nos permite desenhar soluções coerentes com arquiteturas híbridas. Na prática, isso nos dá liberdade para mover políticas do datacenter para cloud sem reescrever toda a segurança.
1.2 Compliance e LGPD
Nós reforçamos que proteger perímetros e tráfego é parte do esforço de conformidade com a LGPD, e que a locação com suporte gerenciado ajuda a documentar controles técnicos exigidos pela autoridade. Para orientações sobre privacidade e regulamentos, nós consultamos materiais da ANPD. Consulte também o Portal Gov.br para orientações e serviços públicos.
- Nós documentamos políticas de segurança e logs para auditoria.
- Nós alinhamos contratos de locação a requisitos legais de tratamento e proteção de dados.
Um ponto que frequentemente discutimos com clientes é o equilíbrio entre inspeção de tráfego (por exemplo, TLS/SSL inspection) e privacidade. Nós orientamos a planejar a inspeção de forma seletiva, com exceções bem documentadas para reduzir riscos à privacidade enquanto mantemos visibilidade suficiente para detectar ameaças.
1.3 Riscos reduzidos com suporte gerenciado
Nós observamos que, ao contratar locação com serviços gerenciados, as empresas transferem parte do risco operacional para o provedor: atualização de assinaturas, aplicação de patches críticos e substituição de hardware entram no escopo do SLA. Isso dá previsibilidade e reduz chance de janelas de exposição prolongadas.
Na prática, nós recomendamos incluir cláusulas que definam processos de comunicação em caso de descoberta de vulnerabilidade crítica, com prazos claros para mitigação ou compensação contratual.
2. Modelos e opções de locação fortigate
Nós explicamos, a seguir, as principais variações de locação que encontramos no mercado brasileiro e que já aplicamos em projetos. Nós sempre recomendamos alinhar modelo à arquitetura e ao perfil de tráfego da empresa.
- Locação simples do appliance físico com manutenção onsite.
- Locação combinada com serviços gerenciados 24x7, incluindo SOC e SIEM.
- Assinatura de serviços FortiGate em modelo virtual ou em nuvem (BYOL ou SaaS).
Nós observamos que cada opção tem trade-offs em custo, responsabilidade e velocidade de mitigação. Nós detalhamos abaixo cenários típicos para ajudar na escolha.
2.1 Appliance físico em locação
Nós recomendamos appliance em locação quando a latência e o throughput local são críticos. Nós vemos esse modelo em ambientes com alta necessidade de inspeção de tráfego e baixa tolerância a jitter.
- Nós garantimos SLAs de substituição e manutenção.
- Nós mantemos firmware e assinaturas atualizados como parte do contrato.
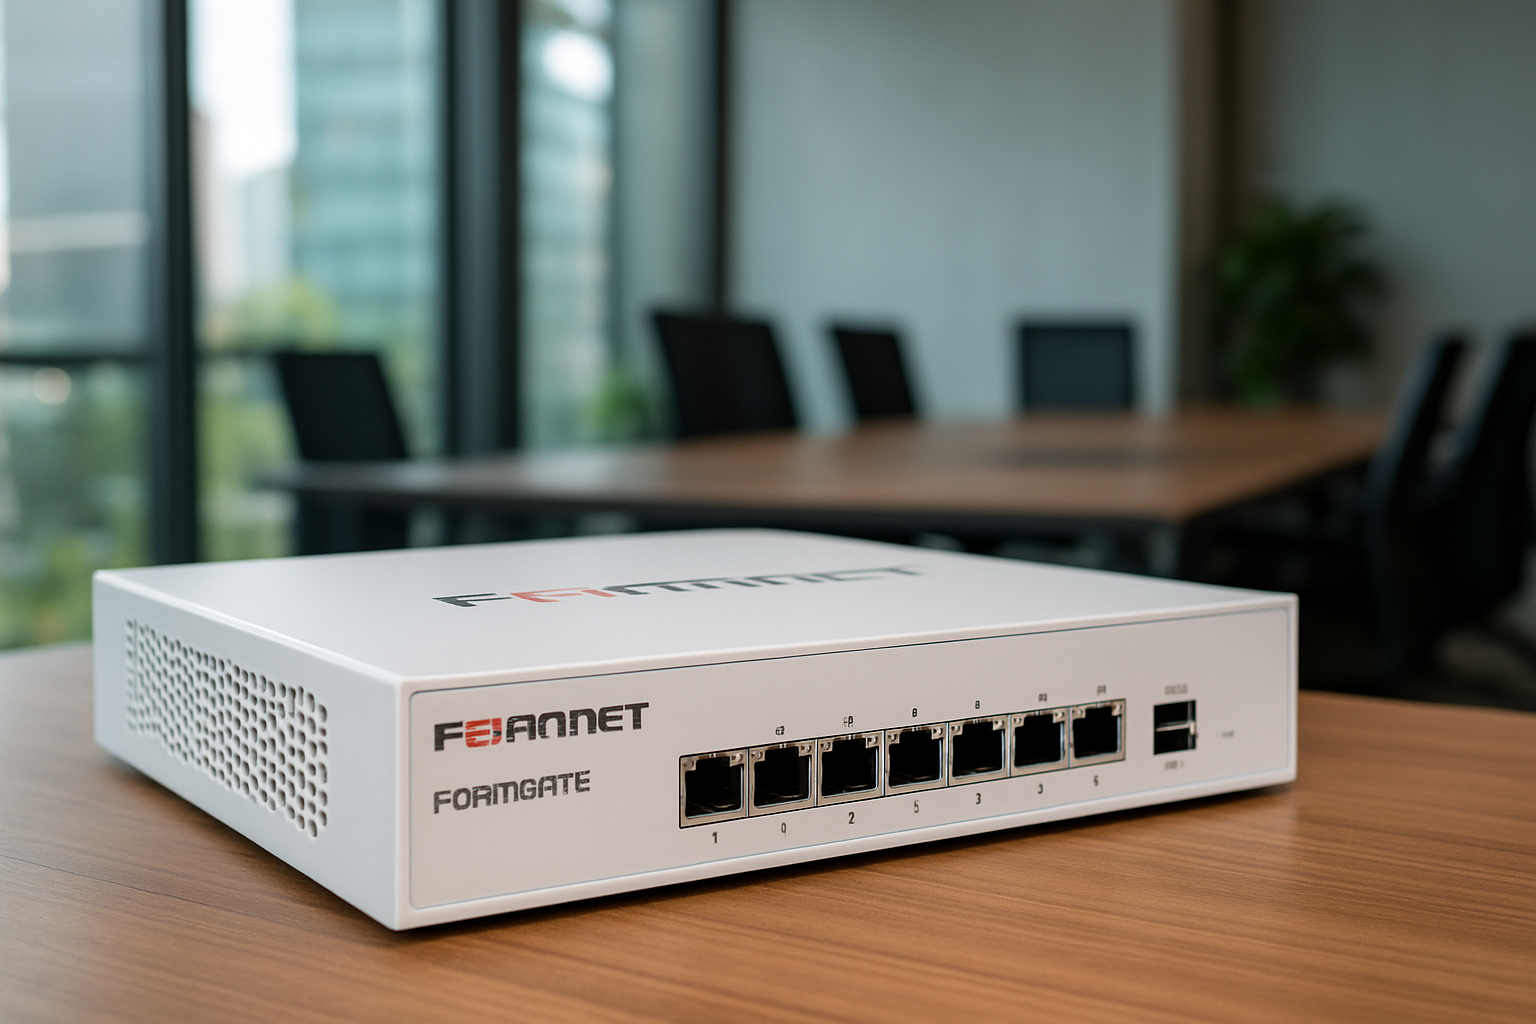
Um detalhe operacional importante: nós sempre auditamos o inventário de portas e módulos do appliance para garantir que o equipamento locado suporte futuras evoluções, como adição de módulos SFP+ para conectividade de alta velocidade. Isso evita upgrades emergenciais que impactam operações.
2.2 FortiGate como serviço (virtual/cloud), locação FortiGate
Nós aplicamos FortiGate em nuvem quando clientes precisam de elasticidade e integração com ambientes multi-cloud. Nós frequentemente combinamos essa opção com soluções de backup e disaster recovery em nuvem.
- Nós escalamos recursos conforme demanda sem aquisição de hardware.
- Nós integramos com provedores de nuvem pública para políticas consistentes.
Para quem já opera em AWS ou Azure, nós projetamos cenários onde o FortiGate-VM atua como gateway de segurança e orquestramos políticas via automação para não perder agilidade. Consultar a documentação oficial do fabricante ajuda a validar compatibilidade com imagens e tamanhos de instância.
2.3 Modelos híbridos e burstable
Nós implementamos modelos híbridos quando o cliente precisa de capacidade local permanente e burst na nuvem para picos. Esse arranjo é comum em varejo durante campanhas sazonais, onde o tráfego sobe de forma imprevisível.
- Nós provisionamos licenças que permitem burst automático para instâncias virtuais.
- Nós definimos métricas de custo por pico para manter previsibilidade no faturamento.
3. Benefícios financeiros e operacionais
Nós fazemos a análise de TCO (custo total de propriedade) comparando compra e locação, e enxergamos ganhos claros ao migrar para modelos de locação bem gerenciados. Nós listamos ganhos diretos e indiretos abaixo.
- Nós eliminamos CAPEX elevado e diluímos custos em OPEX previsível.
- Nós reduzimos riscos de obsolescência tecnológica que impactam o balanço.
- Nós liberamos a equipe para iniciativas de valor, reduzindo custos com contratações especializadas.
Nós também destacamos impactos operacionais: menos tempo gasto em atualizações, menor complexidade na gestão de patches e resposta mais rápida a incidentes quando se contrata serviços complementares.
3.1 Cenário de orçamento para diretor de TI
Nós apresentamos opções de contratos flexíveis que permitem escalonar proteção conforme crescimento do negócio. Nós sugerimos que diretores de TI considerem prazos alinhados ao ciclo orçamentário para maximizar flexibilidade.
- Nós estruturamos contratos que permitem upgrade de hardware sem novos investimentos iniciais.
- Nós oferecemos modelos que incluem treinamento e suporte técnico como parte do pacote.
Na hora de comparar propostas, nós pedimos que se calcule o custo total em um horizonte mínimo de 36 meses, incluindo substituição de peças, custos de transporte e horas de engenharia. Assim fica mais fácil comparar propostas equivalentes entre formas de contratação.
3.2 Métricas operacionais que importam
Nós sugerimos monitorar métricas que mostrem impacto real da solução no dia a dia:
- Tempo Médio de Detecção (MTTD) e Tempo Médio de Resposta (MTTR) — para avaliar eficiência do SOC.
- Disponibilidade da conectividade gerenciada pelo appliance.
- Quantidade de incidentes bloqueados versus falsos positivos.
Além disso, nós acompanhamos indicadores financeiros como redução de horas extras e custos de contratação de especialistas que, quando somados, justificam a migração para locação.
4. Como funciona a implementação e integração
Nós descrevemos um roteiro de implementação prático que já aplicamos em clientes de porte médio a grande. Nós usamos fases claras para minimizar risco e garantir entrega previsível.
- Nós iniciamos com levantamento e avaliação de arquitetura.
- Nós prosseguimos com prova de conceito (PoC) e testes de integração.
- Nós finalizamos com rollout gradual e transferência de conhecimento.
Nós detalhamos as fases a seguir para que gestores possam acompanhar entregas e milestones.
4.1 Fase 1, diagnóstico e PoC
Nós coletamos requisitos de negócio, inventário de ativos e fluxos críticos. Nós configuramos um ambiente de prova controlado para validar políticas e performance.
- Nós avaliamos impacto em latência e throughput.
- Nós validamos assinaturas de segurança e regras de segmentação.
Na PoC, nós sempre simulamos cenários reais de tráfego, incluindo VPNs de usuários remotos, conexões de parceiros e cargas de backup. Isso evita surpresas no rollout e garante que a solução entregue o desempenho prometido.
4.2 Fase 2, rollout e integração
Nós realizamos rollout por fases e monitoramos KPIs definidos com o cliente. Nós documentamos procedimentos e oferecemos treinamentos práticos para a equipe interna.
- Nós definimos playbooks de resposta a incidentes integrados ao SOC.
- Nós entregamos relatórios operacionais e de compliance periódicos.
Um cuidado prático: nós sempre planejamos a gestão de chaves e certificados para TLS inspection antes do rollout. Isso evita interrupções e reclamações de usuários por sites bloqueados indevidamente.
4.3 Integração com ferramentas existentes
Nós integramos o FortiGate com EDR, SIEM e plataformas de orquestração para automatizar detecções e respostas. Na prática, isso reduz passos manuais e acelera contenção.
- Nós configuramos envio de logs para SIEM com retenção adequada para auditoria.
- Nós automatizamos bloqueios temporários baseados em indicadores de comprometimento (IoCs).
5. Exemplos práticos e cenários
Nós apresentamos cenários aplicáveis a perfis distintos de empresas, de startups a médias indústrias. Nós usamos exemplos genéricos e adaptáveis para que gestores consigam mapear ao seu caso.
- Nós adaptamos locação para um escritório regional com alto tráfego de VPN.
- Nós escalonamos serviços para uma startup que precisa proteger propriedade intelectual sem comprar appliances.
- Nós combinamos appliance local com FortiGate virtual para filiais em nuvem.
Nós observamos que a flexibilidade do modelo permite respostas rápidas a demandas de compliance e auditoria.
5.1 Cenário: startup de tecnologia
Nós sugerimos que uma startup opte por locação virtual com suporte gerenciado para reduzir barreira de entrada e garantir proteção desde cedo. Nós ainda orientamos a incorporar testes periódicos de invasão e treinamentos de segurança para equipe técnica.
- Nós recomendamos integrar logs a um SIEM gerenciado para visibilidade contínua.
- Nós incentivamos contratos que prevejam aumento de licenças conforme crescimento do negócio.
Um ganho prático: ao contratar locação, a startup foca em roadmap de produto, enquanto o parceiro gerencia a rotina da segurança. Isso aumenta velocidade de entrega sem sacrificar proteção.
5.2 Cenário: indústria com filiais
Nós projetamos solução híbrida com appliances FortiGate em filiais críticas e instâncias virtuais centralizadas. Nós controlamos políticas de acesso e segmentação para reduzir superfície de ataque.
- Nós configuramos SD-WAN para priorizar tráfego operacional.
- Nós implantamos redundância para continuidade de negócios.
Para indústrias com operações críticas, nós incluímos testes de failover e exercícios de recuperação para validar que a redundância realmente garante continuidade, sem surpresas no momento de necessidade.
5.3 Estudo de caso hipotético
Imagine que uma rede varejista nacional queira proteger PDVs e integrar filiais em nuvem. Nós desenharíamos um mix de FortiGate físico nas lojas com FortiGate-VM no backbone em nuvem, aplicando segmentação para isolar sistemas de pagamento. Esse arranjo reduz risco de movimentação lateral e facilita auditoria em caso de incidentes.
Nota: o exemplo acima é hipotético e serve para ilustrar a adaptabilidade do modelo; para dados de mercado e perfis empresariais, sugerimos consultar o IBGE e análises setoriais no Valor. Consulte também reportagens e análises da Exame.
6. Como escolher fornecedor e próximos passos
Nós orientamos sobre critérios práticos para selecionar parceiro de locação, com foco em experiência técnica, SLAs e capacidade de integrar serviços gerenciados. Nós ainda incluímos checklist para facilitar decisões em 2026.
- Nós priorizamos fornecedores com histórico comprovado de projetos e suporte local.
- Nós exigimos SLAs claros para substituição de hardware e tempo de resolução.
- Nós verificamos oferta de serviços complementares como SOC, MDR e backup seguro.
Nós recomendamos consultar documentação oficial do fabricante e órgãos reguladores antes de finalizar contratos; para detalhes técnicos de produto, nós indicamos a página da Fortinet sobre Next-Generation Firewall e, para orientação sobre gestão de pequenos e médios negócios, a Sebrae.
6.1 Checklist prático de avaliação
- Nós verificamos compatibilidade com arquitetura existente.
- Nós confirmamos cobertura de suporte e atualizações inclusas.
- Nós avaliamos custos totais em um horizonte de 36 meses.
- Nós negociamos cláusulas de continuidade e migração ao término do contrato.
6.2 Onde buscar suporte e referência no Brasil
Nós orientamos que empresas consultem órgãos oficiais e relatórios setoriais para tomar decisão informada. Nós usamos como referência fontes institucionais confiáveis, como a IBGE para entendimento de perfil empresarial e matérias de mídia especializada como Valor para acompanhar tendências de mercado e fundo econômico. Outra fonte útil é o Sebrae.
Nós ressaltamos que, como guia confiável em cibersegurança, a Infoprotect oferece serviços de integração e gestão que combinam locação de FortiGate com monitoramento e resposta a incidentes, quando o cliente busca terceirizar a operação sem perder controle estratégico.
6.3 Próximos passos recomendados
Nós sugerimos um roteiro de decisão simples: fase inicial de levantamento, PoC com métricas claras, avaliação de SLA e negociação de termos de migração. Em paralelo, nós recomendamos realizar um workshop com stakeholders técnicos e jurídicos para alinhar expectativas e cláusulas contratuais.
Se desejar, nós podemos ajudar a montar o PoC e definir KPIs que façam sentido ao seu negócio, incluindo indicadores de segurança e financeiros.
FAQ
Quais são as vantagens imediatas da locação FortiGate?Nós respondemos que as vantagens imediatas incluem redução de CAPEX, atualizações automáticas, flexibilidade de escala e suporte operacional incluído, dependendo do contrato escolhido.
Como a locação ajuda na conformidade com a LGPD?Nós explicamos que a locação combinada com serviços gerenciados facilita a documentação de controles técnicos, retenção de logs e políticas de acesso, o que auxilia em auditorias e solicitações da ANPD.
Posso migrar da locação para compra no futuro?Nós afirmamos que muitos contratos preveem opção de compra ou transferência de configurações para appliances próprios; nós recomendamos negociar cláusulas contratuais claras para essa migração.
Como medir o sucesso de um projeto de locação FortiGate?Nós sugerimos acompanhar indicadores como redução do tempo médio de detecção, tempo de resolução de incidentes, disponibilidade de rede e custos operacionais comparados ao baseline anterior.
Onde encontro documentação técnica do FortiGate?Nós indicamos acessar a documentação do fabricante e materiais oficiais na Fortinet para especificações técnicas, compatibilidade de firmware e whitepapers atualizados.