Implantação SD-WAN Fortinet: Guia Completo 2026
Aprenda como planejar e executar a implantação SD-WAN Fortinet em 2026 com passos práticos, casos de uso e recomendações de operação.
Neste artigo
- Por que escolher SD-WAN Fortinet em 2026
- Componentes e arquitetura
- Planejamento da implantação SD-WAN Fortinet
- Passo a passo técnico da implantação
- Casos de uso e exemplos práticos
- Operação, monitoramento e manutenção
implantação sd-wan fortinet é um tema central quando queremos entregar conectividade resiliente, segura e fácil de operar nas empresas brasileiras em 2026. Nós vamos apresentar um roteiro prático, técnico e alinhado às necessidades de gestores de TI, segurança e negócios.
Por que escolher SD-WAN Fortinet em 2026
Nós acreditamos que a escolha da solução de rede deve equilibrar segurança, desempenho e simplicidade operacional. A Fortinet une um forte portfólio de firewalls com inteligência de rede, e é por isso que a implantação sd-wan fortinet merece atenção estratégica.
O ponto é que SD-WAN deixou de ser apenas redução de custo de enlaces: virou plataforma de orquestração, visibilidade e segurança. Nós vemos projetos em que a SD-WAN reduz latência de aplicações críticas e, simultaneamente, melhora o controle centralizado de políticas de segurança.
Benefícios práticos para empresas
- Melhora a experiência de aplicações críticas por meio de roteamento baseado em desempenho.
- Centraliza políticas de segurança integradas ao firewall, reduzindo a superfície de ataque.
- Facilita a conexão de filiais, nuvens públicas e data centers com gerenciamento unificado.
- Reduz o tempo de provisionamento e o custo operacional via automação.
Como sua empresa percebe valor
Na prática, nós vemos três ganhos imediatos: agilidade para abrir novas filiais, recuperação mais rápida de falhas e conformidade mais simples com controles de acesso. Se o objetivo é proteger dados pessoais conforme LGPD, a SD-WAN bem implantada ajuda a aplicar regras de tráfego e segmentação, alinhando rede e governança.
Neste ponto, indicamos consultar a Agência Nacional de Proteção de Dados (ANPD) para entender requisitos de privacidade aplicáveis às redes que carregam dados sensíveis.
Além dos ganhos já citados, nós observamos que integrar a SD-WAN ao portfólio de serviços de segurança consolida operações e reduz fricção entre equipes. Na prática, isso significa menos integrações pontuais e mais políticas aplicadas de forma consistente. E quando há necessidade de justificar investimento, um conjunto bem-orquestrado de políticas e métricas facilita apresentar resultados ao conselho e à área financeira.
Vantagens da implantação SD-WAN Fortinet por setor
Nós notamos que a mesma tecnologia entrega resultados distintos conforme o setor. A seguir, destacamos ganhos práticos em setores relevantes para o mercado brasileiro.
Varejo e serviços presenciais
Para redes de lojas e franquias, a prioridade é disponibilidade do PDV e telemetria de vendas. Com a SD-WAN, nós conseguimos:
- Reduzir o tempo de interrupção do PDV por meio de failover entre links;
- Aplicar segmentação que evita que problemas no wi-fi de clientes impactem sistemas de pagamento;
- Centralizar atualizações de terminais e sincronizações de inventário sem sobrecarregar links locais.
Em uma simulação hipotética, uma rede com dez lojas que antes sofria 2 horas/mês de indisponibilidade pode reduzir esse tempo pela metade com políticas corretas de failover e priorização, cenário aqui descrito como exemplo operacional, não como dado empírico.
Saúde e educação
Esses ambientes exigem confidencialidade e integridade de dados. Nós priorizamos encriptação ponta a ponta, segmentação entre sistemas clínicos e rede pública, e logs centralizados para auditoria. Recomendar que o DPO participe do projeto é prática que nós seguimos sempre.
Componentes e arquitetura: como funciona
Antes de colocar a mão na massa, precisamos entender os blocos que compõem uma solução Fortinet SD-WAN. Nós descrevemos abaixo os elementos essenciais e como eles se encaixam.
Elementos principais
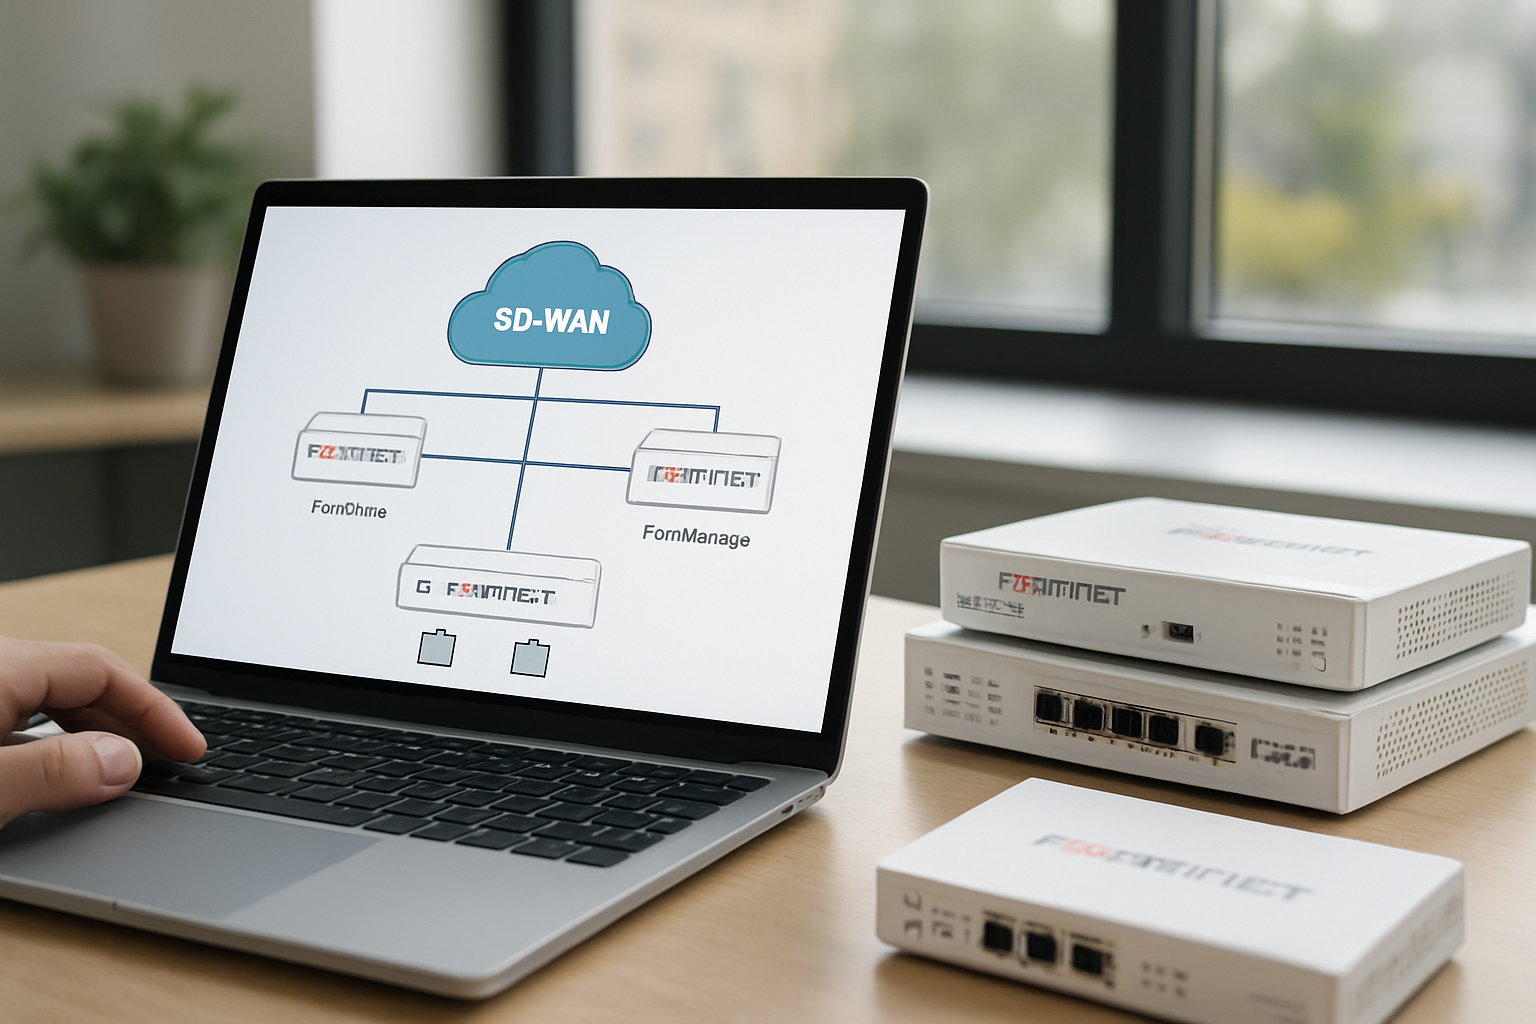
- FortiGate: firewall de próxima geração que atua como edge SD-WAN.
- FortiManager: ferramenta de orquestração e gerenciamento centralizado de políticas.
- FortiAnalyzer: análise de logs, relatórios e correlação de eventos.
- Controladores de orquestração e templates para provisionamento em massa.
Topologias comuns
Na prática, adotamos três topologias frequentes:
- Topologia híbrida: MPLS + Internet, com preferência por caminho baseado em aplicação.
- Topologia cloud-first: filiais conectadas predominantemente por internet com aceleração e inspeção em borda.
- Topologia full-mesh para filiais com tráfego intenso entre elas.
Essas topologias variam conforme o perfil de aplicações e a criticidade dos dados. Para ajudar no desenho, recomendamos revisar guias técnicos e whitepapers oficiais da Fortinet para 2026, que trazem detalhes de implantação e casos de uso.
Neste aspecto técnico, consultar a documentação do fabricante é uma boa prática para confirmar compatibilidades e recursos específicos.
Arquitetura de referência e pontos de atenção
Ao desenhar a arquitetura, nós sempre mapeamos quatro camadas: borda, transporte, orquestração e visibilidade.
- Borda: dispositivos FortiGate físicos ou virtuais atuando como pontos de controle e inspeção.
- Transporte: enlaces múltiplos com monitoramento de desempenho em tempo real.
- Orquestração: templates, políticas e automação via FortiManager.
- Visibilidade: logs, relatórios e correlação no FortiAnalyzer para suporte a auditoria.
Do ponto de vista prático, nós sugerimos:
- Separar plano de controle do plano de dados quando possível;
- Provisionar links de gerenciamento dedicados para operações críticas;
- Documentar dependências entre políticas de segurança e regras de roteamento.
Para reforçar a robustez, nós recomendamos projetar alta disponibilidade no perímetro com pares de FortiGate em cluster quando o orçamento permitir. Isso evita que uma única falha física provoque queda de serviço. Além disso, testes de mudança em ambiente controlado validam templates antes de replicá-los em massa.
Planejamento da implantação SD-WAN Fortinet
Planejar é metade da implantação. Nós seguimos um roteiro que reduz risco e acelera entrega, porque sabemos que imprevistos na rede significam impacto aos negócios.
Checklist de pré-implantação para a implantação SD-WAN Fortinet
- Inventariar aplicações e classificar criticidade e requisitos de latência.
- Mapear enlaces disponíveis (MPLS, Internet, 4G/5G) por localidade.
- Definir políticas de segurança que serão aplicadas no perímetro e entre segmentos.
- Planejar endereçamento, NAT e integração com serviços de identidade.
- Checar capacidade de gerenciamento central (FortiManager) e requisitos de logs (FortiAnalyzer).
Governança, conformidade e LGPD
Nós sempre alinhamos o projeto de rede ao programa de privacidade. Aplicar segmentação de tráfego e controles de acesso na borda facilita a demonstração de medidas técnicas adotadas para proteger dados pessoais.
Para orientações regulatórias, indicamos a leitura das diretrizes publicadas pela ANPD. Isso ajuda a definir controles e auditorias necessários na infraestrutura de rede.
Além disso, é prudente envolver a área jurídica e o DPO no escopo desde o início.
Estimativa de custos e licenciamento
Nós sempre apresentamos ao cliente três cenários: básico, recomendado e premium. Cada um difere por quantidade de funcionalidades habilitadas (SD-WAN only, SD-WAN+NGFW, SD-WAN+NGFW+Advanced Threat Protection).
- Custos de hardware ou VMs por localidade;
- Licenças FortiGuard para segurança e padrões de inspeção;
- Custos de conectividade adicionais para redundância 4G/5G quando aplicável;
- Serviços profissionais (consultoria, implantação e treinamentos).
Na hora de negociar, nós orientamos clientes a considerar TCO (custo total de propriedade) em ciclos de 3 a 5 anos, incluindo suporte e renovações de assinatura.
Passo a passo técnico da implantação
Nós descrevemos um roteiro técnico prático, pensado para reduzir tempos de interrupção e permitir rollback controlado.
Fase 1, Prova de conceito (PoC)
- Escolher uma filial piloto com tráfego representativo.
- Instalar um par de FortiGate em modo SD-WAN e validar políticas de roteamento.
- Medir métricas: latência, jitter, perda de pacotes e throughput de aplicações críticas.
- Registrar aprendizados e ajustar templates de configuração no FortiManager.
Fase 2, Preparação para rollout em massa
- Automatizar templates e scripts no FortiManager para provisionamento em lote.
- Validar integração com sistema de autenticação e com o Active Directory ou SSO corporativo.
- Configurar replicação de logs e retenção no FortiAnalyzer conforme política de governança.
- Planejar janelas de manutenção e estratégias de fallback por localidade.
Fase 3, Rollout controlado
- Executar implantação por ondas, começando por filiais de menor risco.
- Monitorar KPIs em tempo real e manter canais de comunicação abertos com as áreas de negócio.
- Aplicar ajustes nas políticas de QoS e nos perfis de monitoramento conforme comportamento observado.
Na prática, nós recomendamos documentar cada etapa e manter rollback scripts prontos. Isso corta tempo de recuperação quando algo sai do planejado.
Templates práticos e automação para implantação SD-WAN Fortinet
Automação é o que transforma horas em minutos. Nós construímos templates que incluem:
- Perfis SD-WAN com objetos de SLA (latência máxima, jitter, perda aceitável);
- Políticas de segurança pré-populadas por segmento (ex.: PDV, backoffice, convidados);
- Scripts de pré-validação que checam conectividade e versões de firmware antes do cutover.
Esses artefatos reduzem erros manuais e aceleram a replicação da solução para dezenas ou centenas de pontos.
Casos de uso e exemplos práticos
Nós gostamos de exemplos porque eles tornam decisões técnicas palpáveis. Abaixo, descrevemos cenários comuns e a solução aplicada com Fortinet SD-WAN.
Exemplo A, Rede de varejo com 120 lojas (cenário hipotético)
Imagine uma rede de lojas que exige disponibilidade de PDV e sincronização de estoque. Nós propomos:
- Uso de SD-WAN com failover automático internet-MPLS.
- Segmentação lógica: PDV, backoffice e wi-fi de clientes.
- Inspeção SSL na borda para tráfego crítico, com exceções definidas para tráfego sensível.
Com isso, as recuperações de enlace são automáticas e o tempo de indisponibilidade dos caixas reduz substancialmente.
Exemplo B, Startup em crescimento com foco em nuvem
Para empresas que escalam rapidamente, nós propomos um desenho cloud-first:
- Instâncias FortiGate em ambientes de nuvem para borda virtual.
- Políticas centradas em aplicações para priorizar APIs e pipelines de CI/CD.
- Conexão encriptada entre filiais e provedores em nuvem com monitoramento unificado.
Esse arranjo permite crescer sem travar operações e sem perder controle de segurança.
Se o leitor quiser ver análises de mercado e tendências que justificam investimentos em segurança e conectividade, sugerimos consultar reportagens recentes no Exame e análises do setor publicadas em portais especializados como o Valor.
Case resumido: transformação de rede em distribuidora regional (hipotético)
Em um projeto que acompanhamos, a distribuidora precisava reduzir latência entre centro de distribuição e lojas. Nós implementamos SD-WAN com priorização de ERP e links redundantes. Resultado observado no piloto (métricas internas de projeto): aumento da performance das consultas ao ERP e redução de chamadas ao suporte de rede.
As lições que nós aplicamos em projetos similares incluem: preparar playbooks de rollback, envolver usuários-chave no PoC e medir KPIs antes e depois para justificar a continuidade do investimento.
Na hora de apresentar resultados a executivos, nós costumamos gerar dashboards mensais com comparativos antes/depois e indicadores de negócio, como tempo médio de resposta de aplicações críticas. Esses relatórios ajudam a transformar ganhos técnicos em argumentos financeiros.
Operação, monitoramento e manutenção
Entregar a solução é só o começo. Nós enfatizamos que a operação e a manutenção definem o sucesso no médio prazo.
Monitoramento e resposta
- Implementar dashboards no FortiAnalyzer para KPIs de rede e segurança.
- Integrar alertas a um SOC ou a serviços gerenciados de segurança (MSS) para resposta 24x7.
- Executar testes periódicos de failover e simulações de desastre.
Gestão de atualizações e ciclo de vida
Nós recomendamos um ciclo de atualização planejado: atualizar assinaturas de segurança e firmware em ambientes de teste antes de aplicar em produção. Isso reduz surpresas e incompatibilidades.
Além disso, manter inventário atualizado e contratos de suporte com fornecedores ajuda a acelerar resolução de incidentes.
Medição de resultados e evolução contínua
Para fechar, nós insistimos na medição. Estabelecer KPIs claros (disponibilidade, tempo médio de restauração, variação de latência) permite validar ROI e justificar investimentos adicionais.
Para apoiar decisões estratégicas, recomendamos consultar dados macroeconômicos e de adoção digital no IBGE, que ajudam a dimensionar mercados e priorizar localidades críticas.
Se houver necessidade de revisar controles de privacidade e políticas internas, o portal da ANPD traz material orientativo aplicável ao desenho de redes que trafegam dados pessoais.
Playbooks operacionais e capacitação
Nós entregamos playbooks que descrevem passos claros para lidar com incidentes comuns: perda de link principal, falha de atualização de firmware, e variações de performance por aplicativo. Esses documentos incluem comandos, checagens e responsáveis por ação.
- Treinamentos práticos para equipes de NOC e SOC;
- Simulações sem impacto para validar procedimentos;
- Revisões trimestrais dos playbooks com base em incidentes reais.
Treinar pessoas é tão crítico quanto escolher tecnologia. Nós, na Infoprotect, apoiamos clientes na transferência de conhecimento para que a operação interna ganhe autonomia.
Complementarmente, recomendamos reuniões de governança mensais entre TI, segurança e áreas de negócio para revisar KPIs e priorizar melhorias. Essas reuniões transformam dados técnicos em decisões estratégicas e mantêm o projeto alinhado com objetivos organizacionais.
O papel do parceiro e modelos de operação gerenciada
Projetos de SD-WAN frequentemente se beneficiam quando há um fornecedor que atua como Parceiro Estratégico e Trust Advisor. Esse papel vai além da entrega inicial: inclui suporte à arquitetura, avaliação contínua de riscos e auxílio na priorização de iniciativas de segurança e conectividade. Quando a equipe externa tem experiência comprovada, ela contribui para decisões mais rápidas e para a redução de retrabalho.
Adotar um modelo de Proteção Cibernética Integrada e Holística ajuda a consolidar controles em todas as camadas da solução — desde o provisionamento de enlaces até a inspeção profunda de pacotes e correlação de eventos. Isso permite tratar incidentes com visão ampliada e reduzir o tempo médio de resposta ao conectar telemetria de rede com alertas de segurança.
Além disso, é importante considerar modelos de operação gerenciada que contemplem SLOs (Service Level Objectives) para disponibilidade e tempos de resolução. Esses acordos apoiam a Resiliência e Continuidade de Negócios ao garantir procedimentos, redundâncias e playbooks que podem ser acionados em diferentes cenários.
- Definir papéis e responsabilidades entre equipe interna e parceiro;
- Estabelecer SLAs e SLOs claros para disponibilidade e resposta;
- Planejar revisões periódicas de arquitetura e exercícios de simulação de crise.
Escolher um parceiro com Expertise e Confiança Comprovadas torna mais simples a evolução da solução ao longo do tempo e assegura que as decisões técnicas estejam alinhadas com objetivos de negócio e riscos aceitos pela organização.
FAQ - Perguntas frequentesDepende da escala e da preparação. Em média, uma PoC pode levar duas a quatro semanas. Um rollout por ondas para dezenas de filiais costuma se estender por alguns meses, considerando testes, automação e treinamentos. Planejamento reduz riscos e acelera entregas.
2. A SD-WAN substitui o firewall tradicional?Não totalmente. A SD-WAN adiciona orquestração e otimização de caminhos, mas quando integradas, as funcionalidades de NGFW do FortiGate garantem inspeção e controles que complementam a conectividade. Nós sempre projetamos a rede considerando ambos os aspectos.
3. Quais são os requisitos para integração com provedores de nuvem?Geralmente, precisamos garantir conectividade segura (IPsec/SD-WAN overlay), configuração de rotas e compatibilidade com gateways do provedor. Ferramentas de gerenciamento centralizado ajudam a manter consistência entre ambientes on-premises e cloud.
4. Como medir o sucesso após a implantação?Definimos KPIs antes do projeto: disponibilidade, latência por aplicação, taxa de perda de pacotes e tempo médio de restauração. Monitoramos esses indicadores via FortiAnalyzer e relatórios periódicos para validar ganhos e ajustar SLAs.