Transforme sua rede com gerenciamento SD-WAN Fortinet
Guia 2026 sobre gerenciamento SD-WAN Fortinet: benefícios, passos de implementação e casos práticos para melhorar segurança e performance.
Neste artigo
- Por que o gerenciamento SD-WAN Fortinet importa em 2026
- Como funciona o gerenciamento SD-WAN Fortinet
- Benefícios do gerenciamento SD-WAN Fortinet para empresas
- Guia prático para implementar SD-WAN Fortinet
- Casos de uso e exemplos com Fortinet e Infoprotect
- Perguntas frequentes sobre gerenciamento SD-WAN Fortinet
Gerenciamento SD-WAN Fortinet é a base que muitas empresas precisam para unir desempenho, segurança e controle centralizado em 2026. Nós vamos explicar por que e como essa abordagem transforma redes heterogêneas em plataformas resilientes e gerenciáveis.
Nesta expansão do material, nós exploramos com mais profundidade aspectos operacionais, integrações com SOCs, e exemplos práticos que qualquer diretor de TI pode levar para uma reunião de planejamento. Vamos também propor checklists e cenários hipotéticos para tornar a avaliação mais objetiva.
Por que o gerenciamento SD-WAN Fortinet importa em 2026
A conectividade não é mais apenas acesso: virou ativo estratégico. Nós observamos que, com filiais distribuídas, trabalho híbrido e dependência de aplicações em nuvem, a simples entrega de pacotes não basta.
O ponto é que o gerenciamento SD-WAN Fortinet junta roteamento inteligente com segurança integrada. Assim, nós reduzimos latência para aplicações críticas e mantemos a defesa consistente entre sites.
- Centralização de políticas e visibilidade única.
- Qualidade de experiência para aplicações importantes.
- Redução de custos operacionais com enlaces híbridos.
Além disso, em termos de conformidade, especialmente com a LGPD, nós precisamos de controles claros sobre tráfego e logs. Para entender requisitos legais e de proteção de dados, recomendamos consultar orientações oficiais como o site da ANPD.
Contexto: adoção e maturidade
SD-WAN deixou de ser novidade para virar componente padrão em arquiteturas de rede modernas. Várias empresas migraram para soluções que oferecem orquestração centralizada e integração com segurança baseada em firewall.
Na prática, isso significa menos intervenção manual e mais resposta automatizada a condições de link ou ameaças. Se quiser ver análises de mercado e tecnologia, vale visitar portais de tecnologia e economia como Exame e Reuters.
Nessa maturidade, notamos dois padrões: primeiro, empresas que tratam rede e segurança como uma única responsabilidade alcançam níveis mais altos de disponibilidade; segundo, quem investe em automação para orquestrar políticas reduz esforço operacional repetitivo. A combinação de políticas centralizadas com inspeção em borda cria uma malha em que problemas são detectados mais cedo e tratados de forma padronizada.
Como funciona o gerenciamento SD-WAN Fortinet
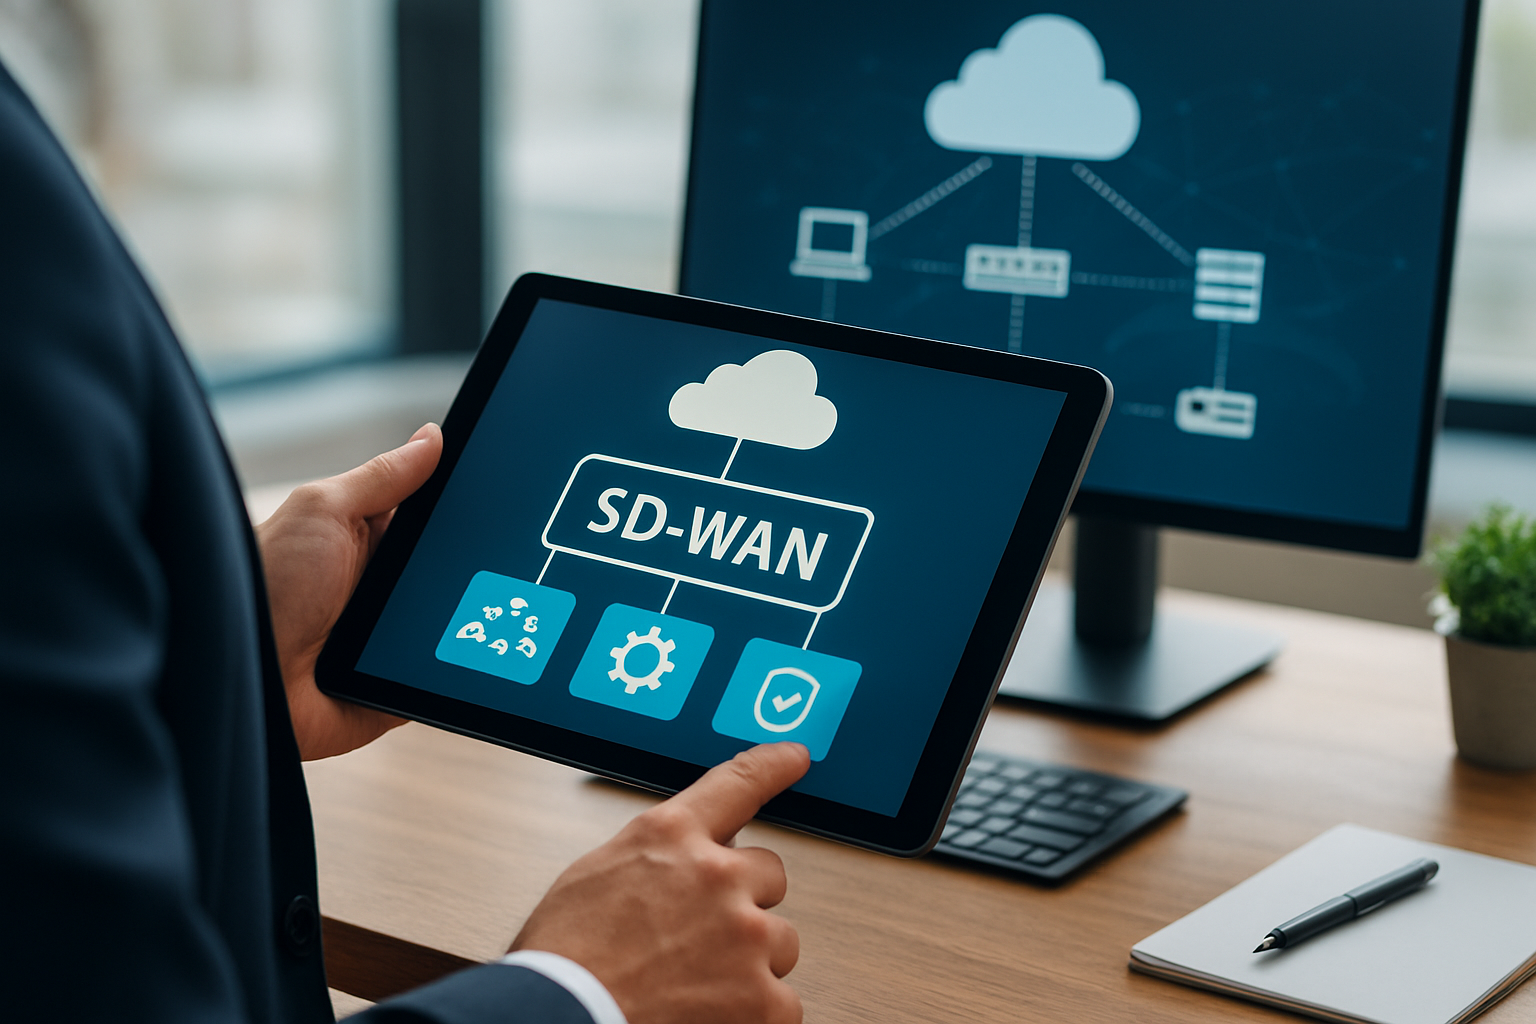
Antes de entrar em guias passo a passo, nós precisamos alinhar conceitos. Gerenciamento SD-WAN Fortinet combina três blocos principais: orquestração, encaminhamento inteligente e segurança unificada.
Componentes essenciais
- Controlador central, plataforma que define políticas e provisiona dispositivos.
- Edge/branch, dispositivos FortiGate ou appliances integrados que aplicam políticas e executam inspeção.
- Plano de dados, mecanismos de encaminhamento que priorizam tráfego conforme SLAs.
Política e orquestração
Nós definimos regras em um console central: caminhos preferenciais para aplicações, thresholds de performance, e políticas de fallback. A orquestração traduz essas regras para os dispositivos de borda.
Na prática, quando um link degrada, o sistema rerota fluxos com base em métricas de desempenho. Isso garante continuidade sem intervenção humana em cada incidente.
Segurança integrada
Um diferencial claro é que a Fortinet incorpora funcionalidades de firewall, IPS, sandboxing e filtragem de conteúdo no mesmo plano que o SD-WAN. Nós mantemos visibilidade e controles ao longo de toda a malha, evitando lacunas entre rede e segurança.
- Inspeção SSL/TLS para tráfego criptografado.
- Segmentação de caminho para separar tráfego sensível.
- Telemetria que alimenta SOCs e painéis de gestão.
Para entender boas práticas de governança e risco, consultar instituições como a FGV ajuda a enriquecer a visão de compliance e gestão corporativa.
Automação no gerenciamento SD-WAN Fortinet
Automação não é luxo: é peça central para escalabilidade. Nós usamos templates, scripts e políticas parametrizadas para aplicar configurações de forma repetível e segura. Com Zero-Touch Provisioning, dispositivos novos chegam à filial já configurados pelo controlador central. Isso reduz erros humanos e acelera projetos.
Na prática, reduzir o tempo de provisionamento de dias para horas muda o ritmo de TI. Em rollouts de grande escala, essa automação significa menos viagens técnicas às filiais e menos janelas de manutenção impactando o negócio.
Integração do gerenciamento SD-WAN Fortinet com SOC e SIEM
Telemetria rica e logs padronizados do SD-WAN alimentam detecções no SOC. Nós integramos eventos de link, mudanças de rota e alertas de segurança a plataformas SIEM, o que facilita correlação entre degradação de rede e possíveis incidentes de segurança.
Por exemplo, um pico incomum de retransmissões somado a tentativas de conexão mal-sucedidas pode indicar um ataque de negação de serviço ou problema de roteamento. Quando o SD-WAN compartilha contexto, o time de segurança pode priorizar investigações com base em impacto real à operação.
Integração com nuvem e fornecedores de SaaS
Muitas empresas exigem conectividade direta e segura com provedores de nuvem e aplicações SaaS. Nós implementamos políticas de breakout seguro de internet que encaminham tráfego diretamente para a nuvem quando apropriado, reduzindo latência e custo sem perder inspeção de segurança.
Na prática, isso significa configurar caminhos distintos para serviços críticos de negócio e aplicar inspeção antes do acesso. Em ambientes híbridos, essa configuração melhora experiência do usuário e simplifica o troubleshooting quando há degradação.
- Roteamento direto para SaaS com inspeção aplicada.
- Breakout regional para reduzir saltos e latência.
- Políticas dinâmicas que ajustam caminhos conforme métricas de link.
Para documentação técnica e guias oficiais, recomendamos consultar materiais do fabricante e literatura técnica disponíveis em g1.globo.com.
Benefícios do gerenciamento SD-WAN Fortinet para empresas
Não estamos falando apenas de tecnologia. O impacto vai direto ao resultado do negócio. Abaixo, listamos ganhos tangíveis e exemplos práticos de aplicação.
Redução de custos e otimização de links
Ao combinar MPLS com links de internet em uma política única, nós conseguimos maior aproveitamento de banda e menor custo por Mbps. Na prática, isso significa migrar parte do tráfego para enlaces mais econômicos sem perder SLA das aplicações críticas.
- Diminuição do gasto com MPLS quando adequado.
- Melhor utilização de conexões locais e cloud.
Para ilustrar, proponho um cenário hipotético claramente sinalizado: suponha uma empresa com 50 filiais que hoje usa apenas MPLS. Hipoteticamente, ao introduzir SD-WAN e reclassificar tráfego não crítico para links de internet, o custo mensal com conectividade poderia ser redistribuído, liberando orçamento para segurança e observabilidade. Este exemplo é uma simulação para ajudar na tomada de decisão; para números reais, nós fazemos análise TCO personalizada.
Melhora na experiência do usuário
Quando nós priorizamos tráfego de voz, ERP ou videoconferência, a latência cai e a produtividade sobe. Quem trabalha em atendimento e vendas sente isso no dia a dia.
Em termos práticos, menos chamadas cortadas, menos sincronização de base lenta e reuniões com áudio/vídeo mais estáveis mudam o panorama do atendimento e da colaboração interna.
Segurança consistente em toda a malha
Com inspeção integrada, nós reduzimos pontos cegos. Logs e alertas padronizados ajudam o time de segurança a responder com mais rapidez.
- Detecção e bloqueio de ameaças em borda.
- Conformidade com políticas internas e requisitos legais.
Para métricas setoriais e impactos econômicos da cibersegurança, fontes como o Sebrae oferecem material útil para gestores que tomam decisão.
Ganho de agilidade na resposta a incidentes
Quando rede e segurança falam a mesma língua, o tempo de investigação diminui. Nós vemos menos ciclos de diagnóstico entre equipes, o que era um problema de rede deixa de ser uma caixa preta: tornamos eventos replicáveis, rastreáveis e passíveis de automação na resposta.
Na prática, playbooks integrados podem isolar automaticamente um segmento com tráfego suspeito, ao mesmo tempo em que preservam conectividade para serviços críticos. Essa capacidade protege operação sem paralisar processos.
Guia prático para implementar SD-WAN Fortinet
Implementar bem exige planejamento. Nós propomos um roteiro prático, com fases claras e checkpoints que evitam surpresas.
Fase 1, Diagnóstico e arquitetura
Mapeamos aplicações, fluxos e requisitos de segurança. Em seguida, escolhemos topologia e modos de operação (active-active, active-passive).
- Inventariar aplicações críticas e dependências.
- Avaliar capacidade dos links atuais.
- Definir SLAs internos e métricas de sucesso.
Fase 2 — Projeto e piloto
Montamos um piloto em algumas filiais representativas. Aqui testamos orquestração, failover e políticas de segurança antes do rollout completo.
- Configurar políticas de prioridade por aplicação.
- Validar integração com sistemas de autenticação e logs.
- Monitorar experiência de usuários e ajustar thresholds.
Fase 3 — Rollout e operações
Após validação, nós programamos rollouts por ondas. A transição deve minimizar janelas de manutenção e preservar continuidade do negócio.
- Treinar equipes locais e centralizadas.
- Estabelecer playbooks de incidentes e rotinas de backup.
- Integrar telemetria ao SOC para correlação de eventos.
Na hora de operacionalizar, recomendamos que equipes de TI alinhem métricas com áreas de negócio. Assim, a tecnologia passa a ter metas mensuráveis no contexto de produtividade e receita.
Monitoramento e ajustes contínuos
Não basta configurar e esquecer. Nós definimos KPIs e avaliamos performance e segurança continuamente.
- Uptime de links e qualidade de experiência (QoE).
- Taxa de aplicação de políticas e falsos positivos.
- Tempo médio de resolução de incidentes.
Ferramentas de observabilidade e relatórios periódicos garantem que melhorias sejam implantadas de forma iterativa.
Checklist de governança e riscos
Para que o projeto evolua sem ruídos, sugerimos um checklist mínimo que cobre governança, riscos e operações:
- Políticas de retenção de logs alinhadas com requisitos legais e de auditoria (consulte ANPD).
- Controle de mudanças com aprovação por partes interessadas e rollback documentado.
- Teste de DR e simulações periódicas para validar playbooks.
- Inventário ativo de dispositivos e certificados de comunicação.
- Validação periódica de certificados TLS e políticas de criptografia nas bordas.
- Auditoria de acessos remotos e revisão de privilégios com periodicidade definida.
Treinamento e capacitação
Mesmo com automação, saber o que está por trás das decisões automatizadas é importante. Nós recomendamos trilhas de capacitação para equipes de rede e segurança, combinando teoria, laboratórios e exercícios de resposta a incidentes.
Além disso, documentar procedimentos operacionais padrão e criar um glossário comum entre times reduz fricções no dia a dia.
Casos de uso e exemplos com Fortinet e Infoprotect
Aqui nós trazemos exemplos práticos para conectar teoria e execução. Usamos situações comuns no Brasil para ilustrar escolhas técnicas e de negócio.
Rede de varejo com lojas distribuídas
Imagine uma rede de lojas em estados diferentes que precisa de PDV confiável e de baixa latência para sistemas de pagamento. Nós projetamos políticas que priorizam tráfego POS e replicam backups para nuvem fora do horário de pico.
- Uso de caminhos múltiplos com failover automático.
- Inspeção de tráfego para evitar fraudes por rede.
Empresa de serviços com filiais e home office
Para times distribuídos, nós aplicamos segmentação e acesso Zero Trust: somente dispositivos e usuários autenticados acessam ativos sensíveis.
- Segmentação por função e aplicação.
- Integração com autenticação multifator e DLP.
Projeto de continuidade e recuperação
Construímos cenários de Disaster Recovery onde tráfego crítico é roteado para datacenter secundário ou cloud em caso de indisponibilidade. Isso garante que processos chave não parem.
- Planos de failover testados em simulações.
- Backup de configurações e recovery playbooks.
Nessas jornadas, o papel de parceiros estratégicos é importante. Nós, da Infoprotect, atuamos como parceiro estratégico e consultor de confiança: com expertise e confiança comprovadas, ajudamos a desenhar arquitetura, executar testes e formar equipes internas para operar com autonomia.
Case ilustrativo: projeto com uma provedora regional (anônimo)
De forma generalizada e preservando confidencialidade, podemos descrever uma situação recorrente: uma provedora regional precisava melhorar entregas de serviços para clientes corporativos sem ampliar substancialmente o time de operação. Nós implementamos gerenciamento SD-WAN Fortinet com controle centralizado e automações para provisão. O resultado operacional foi mais previsibilidade nas entregas e processos de reparo mais rápidos — além de reduzir o esforço manual de configuração em filiais.
Este relato é representativo das práticas que adotamos em projetos: foco em governança, testes antes do rollout e capacitação da equipe cliente para operar com autonomia.
Setor educacional: universidades e EAD
Instituições de ensino que atendem estudantes em diferentes campi e em educação a distância se beneficiam de SD-WAN ao priorizar plataformas de aprendizagem e tráfego de streaming. Nós projetamos regras que garantem qualidade em horários de pico e isolam tráfego administrativo sensível.
- Políticas que priorizam LMS e videoconferência durante períodos de aula.
- Separação de redes administrativas para proteger dados de alunos e funcionários.
Esse tipo de projeto costuma envolver validações regulatórias e contratos de prestação de serviço, portanto recomendamos integração próxima com áreas jurídicas e de governança institucional.
Perguntas frequentes sobre gerenciamento SD-WAN Fortinet
Abaixo, respondemos dúvidas recorrentes que chegam dos diretores de TI e gerentes de segurança com quem trabalhamos.
1. O que diferencia o SD-WAN da Fortinet de outras soluções?Nós destacamos a integração nativa entre SD-WAN e segurança (FortiOS e FortiGate). Isso reduz pontos de integração e melhora a visibilidade. Além disso, a plataforma reúne orquestração, telemetria e serviços de segurança em um único painel.
2. É possível migrar gradualmente para SD-WAN sem interromper o negócio?Sim. Nós recomendamos uma migração em ondas, começando por um piloto. Assim validamos políticas e garantimos rollback ágil caso haja necessidade. O segredo é mapear aplicações e priorizar as que exigem baixa latência.
3. Como o gerenciamento SD-WAN Fortinet ajuda na conformidade com a LGPD?Com centralização de logs, segmentação e controles de acesso, nós reduzimos a superfície de exposição de dados pessoais. Para entender obrigações legais específicas, sugiro consultar a ANPD e alinhar políticas de retenção de logs com o time jurídico.
4. Quais são os principais KPIs para avaliar uma implantação?Nós medimos: disponibilidade de links, jitter/latência para aplicações críticas, taxa de failover, tempo médio de restauração e número de incidentes detectados por telemetria. Esses KPIs ligam operação técnica a resultados de negócio.
5. Quanto tempo leva para ver retorno do investimento (ROI)?Depende do cenário, mas muitas empresas percebem redução de custos com enlaces e melhorias de produtividade já nos primeiros 6 a 12 meses após a implantação. Para projeções precisas, nós fazemos análise TCO e cenários personalizados.
Se quiser documentação técnica ou guias oficiais da fabricante, recomendamos consultar diretamente os materiais do fornecedor e, quando necessário, contar com um parceiro certificado para implementar e suportar o projeto.
No fechamento, reforçamos: gerenciar SD-WAN com foco em segurança transforma a rede num ativo que suporta crescimento e resiliência operativa. Nós acreditamos que, com planejamento e governança, esse tipo de projeto entrega benefícios concretos para TI e áreas de negócio.
Se precisar, nós podemos ajudar a avaliar sua arquitetura, montar um piloto e desenhar um roadmap de adoção alinhado às metas de negócio. Fale conosco e transforme sua rede em um ativo estratégico.