FortiGate 3700F: Cibersegurança Robusta para Empresas em
Sua empresa está pronta para os desafios de 2026? Conheça o FortiGate 3700F e eleve sua segurança ao nível máximo com baixa latência.
Neste artigo
- Segurança Convergente e Redes Híbridas em 2026
- Proteção Contra Ameaças com Inteligência Artificial
- Eficiência Operacional e o Papel do MSS
- Especificações Técnicas e Performance
- Perguntas Frequentes (FAQ)
Nós sabemos que o cenário de ameaças digitais em 2026 exige uma postura defensiva sem precedentes, e o FortiGate 3700F surge como a espinha dorsal para organizações que não aceitam comprometer a performance pela segurança. Com o aumento exponencial do tráfego criptografado e a sofisticação de ataques baseados em IA generativa, as empresas brasileiras precisam de uma infraestrutura que vá além do firewall tradicional. Na Infoprotect, acompanhamos de perto como essa solução da Fortinet redefine o conceito de resiliência, integrando segurança de rede e processamento de alta velocidade em um único chassi compacto.
A realidade é que o perímetro tradicional desapareceu. Hoje, nossas redes são organismos vivos, distribuídos entre nuvens públicas, privadas e bordas de computação (edge). Para manter a integridade desse ecossistema, não basta apenas "bloquear" acessos; é preciso inteligência para discernir comportamentos legítimos de tentativas de infiltração em frações de segundo. Nós acreditamos que o 3700F não é apenas um hardware, mas um componente estratégico para a continuidade de negócios em um mercado cada vez mais volátil.
O que diferencia o FortiGate 3700F de outros dispositivos no mercado é a sua engenharia interna, especificamente o uso dos processadores de rede de sétima geração da Fortinet, os NP7. Nós observamos que muitas empresas sofrem com gargalos de latência quando ativam inspeções profundas de pacotes (DPI). Com o NP7, essa barreira deixa de existir, permitindo que funções críticas de segurança sejam executadas em hardware, liberando a CPU principal para tarefas de gerenciamento.
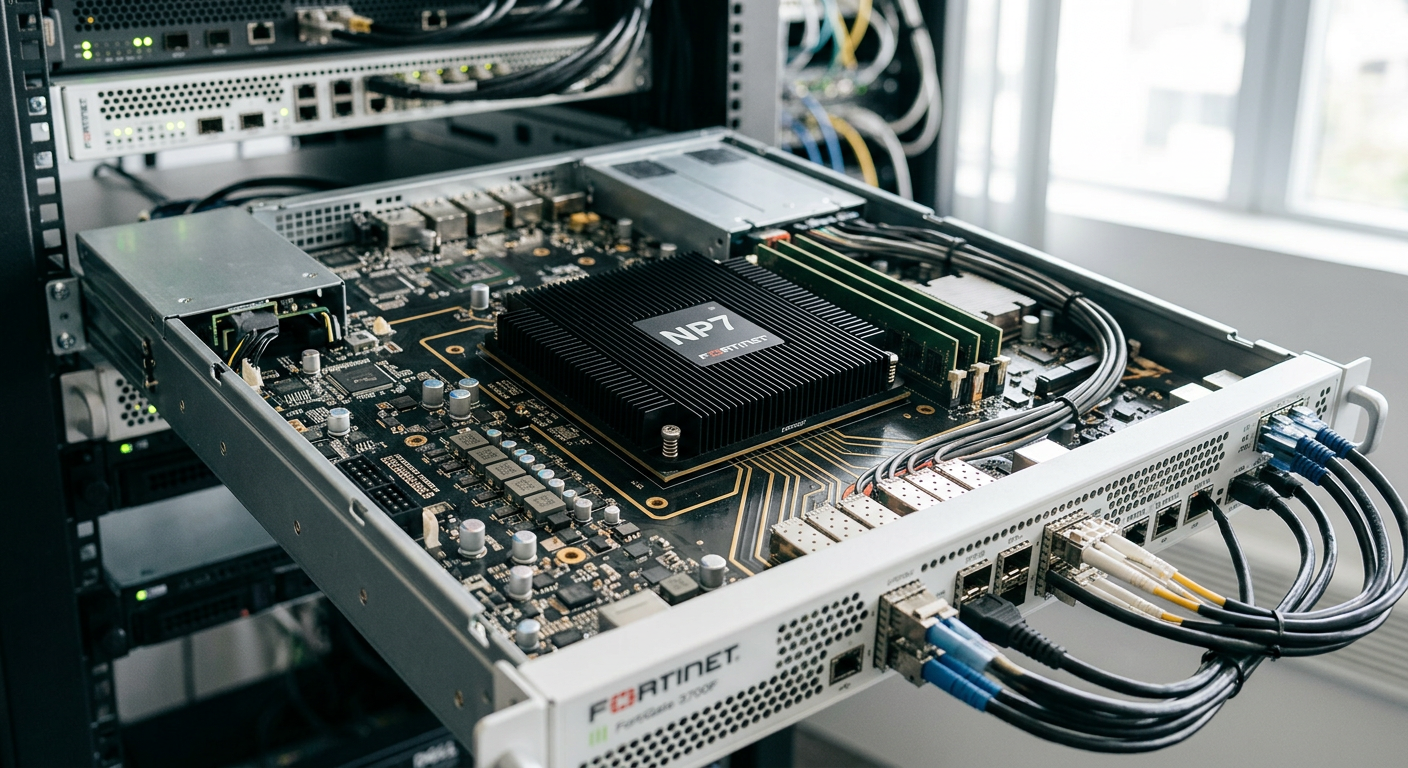
Essa arquitetura permite que o equipamento lide com fluxos de dados massivos, algo vital para data centers modernos e provedores de serviços. A capacidade de processar conexões de ultra-baixa latência é o que garante que aplicações críticas de negócio, como sistemas de trading financeiro ou telemedicina em tempo real, funcionem sem interrupções. Nós acreditamos que a eficiência energética também é um ponto alto, já que o 3700F entrega mais desempenho por watt do que seus antecessores, alinhando-se às metas de sustentabilidade corporativa de 2026.
O impacto do NP7 na experiência do usuário
Na prática, o processador NP7 funciona como uma via expressa para o tráfego de rede. Imagine que, em um firewall comum, cada pacote de dados precise passar por uma triagem manual demorada. Com o FortiGate 3700F, nós implementamos uma automação de hardware que reconhece fluxos confiáveis e os acelera instantaneamente. Isso é especialmente relevante para o tráfego de voz e vídeo, onde qualquer milissegundo de atraso pode resultar em quedas de qualidade que prejudicam a produtividade da equipe.
- Aceleração de hardware para tráfego IPv4 e IPv6
- Inspeção de SSL/TLS 1.3 em escala sem perda de performance
- Suporte nativo para segmentação de rede baseada em intenção
- Conectividade de alta densidade com portas de 100GbE e 400GbE
- Capacidade de Elephant Flows para transferências de grandes volumes de dados
- Terminação de túneis VPN IPsec em altíssima velocidade para trabalhadores remotos
Além disso, a arquitetura do 3700F foi pensada para o futuro das redes hyperscale. Quando analisamos o crescimento do tráfego de dados no Brasil, impulsionado pela expansão do 5G e da Internet das Coisas (IoT), percebemos que a densidade de portas é um diferencial competitivo. Ter interfaces de 400GbE significa que nós podemos consolidar múltiplos switches de borda diretamente no firewall, simplificando a topologia da rede e reduzindo pontos de falha.
Segurança Convergente e Redes Híbridas em 2026
A convergência entre rede e segurança não é mais uma tendência para o futuro; é a realidade que vivemos hoje. O FortiGate 3700F atua como o núcleo de uma estratégia de Secure Networking, onde o firewall não é apenas uma barreira, mas um facilitador de conectividade segura. Em nossa experiência na Infoprotect, vemos que a integração nativa com o Fortinet Security Fabric permite que o 3700F orquestre políticas de segurança de forma holística em toda a infraestrutura, desde a borda até a nuvem.
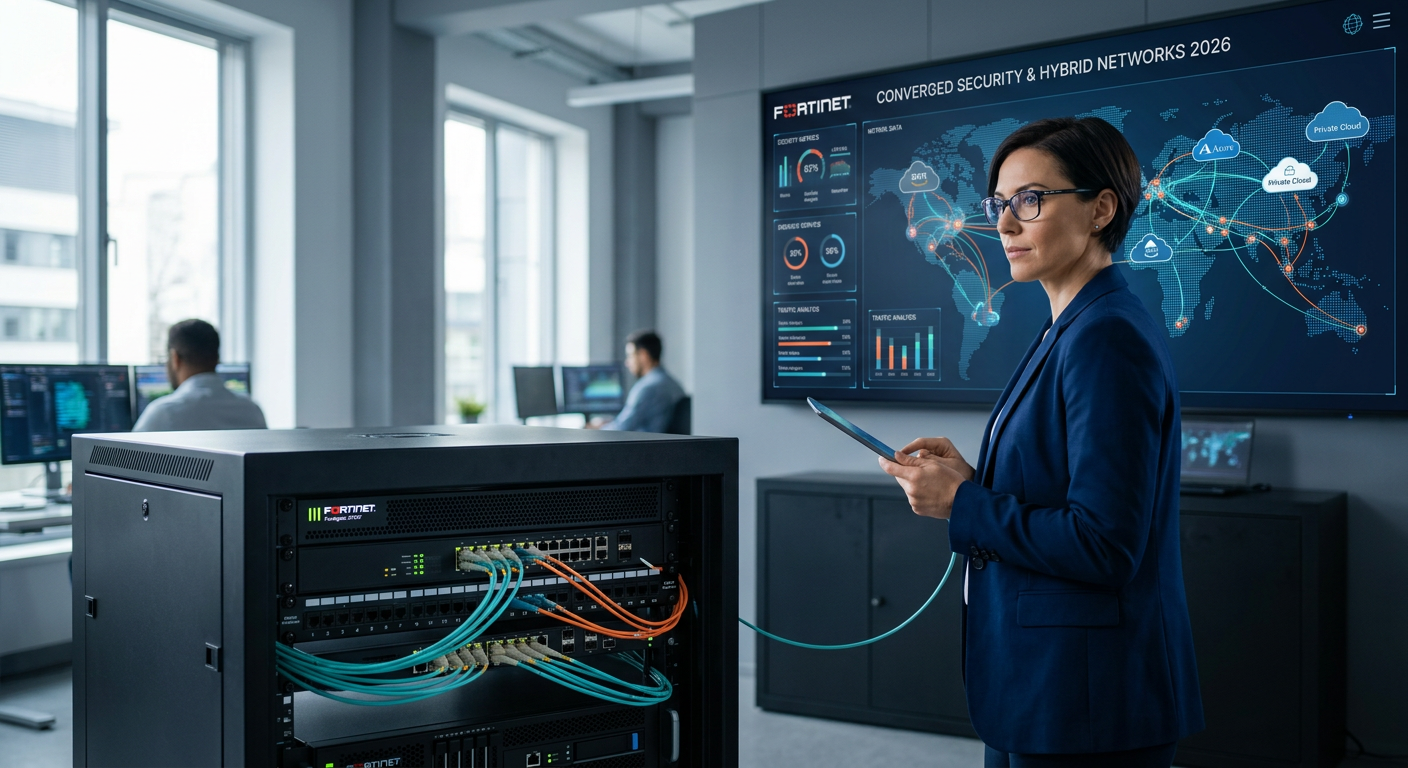
Para a Fernanda Lima, nossa persona que gerencia ambientes híbridos, essa convergência resolve o pesadelo da fragmentação de ferramentas. Em vez de gerenciar dez consoles diferentes, nós propomos uma visão unificada. O 3700F suporta nativamente o ZTNA (Zero Trust Network Access), garantindo que cada usuário e dispositivo seja verificado continuamente, independentemente de onde estejam acessando a rede corporativa. Isso é fundamental para manter a conformidade com a LGPD e proteger dados sensíveis contra vazamentos.
A transição para o SD-WAN Seguro
Muitas empresas brasileiras ainda utilizam links MPLS caros e pouco flexíveis. Com o FortiGate 3700F, nós ajudamos nossos clientes a migrar para uma arquitetura de SD-WAN (Software-Defined Wide Area Network) totalmente segura. O 3700F possui inteligência para identificar mais de 5.000 aplicações diferentes e priorizar o tráfego de acordo com a necessidade do negócio. Se o link principal de internet oscilar, o sistema redireciona automaticamente o tráfego crítico para um link secundário sem que o usuário perceba.
A segurança em 2026 não pode ser um obstáculo para a inovação; ela deve ser o motor que permite a escalabilidade segura.
O ponto é que, ao convergir segurança e rede, nós eliminamos as "zonas cegas" da infraestrutura. Em um modelo tradicional, o tráfego interno (leste-oeste) muitas vezes não é inspecionado, permitindo que um malware se espalhe lateralmente após a invasão inicial. Com a segmentação avançada do 3700F, nós criamos microperímetros que isolam departamentos, servidores e dispositivos IoT, garantindo que, mesmo em caso de comprometimento de um endpoint, o restante da rede permaneça intacto.
Proteção Contra Ameaças com Inteligência Artificial
Os ataques cibernéticos evoluíram para formas automatizadas e altamente evasivas. O FortiGate 3700F utiliza os serviços do FortiGuard Labs, que em 2026 operam com modelos de IA avançados para detectar malwares de dia zero em milissegundos. Nós notamos que a capacidade de resposta a incidentes é drasticamente reduzida quando o firewall consegue identificar padrões anômalos de tráfego antes mesmo que uma assinatura oficial seja lançada.
A inspeção de tráfego criptografado é outro pilar essencial. Atualmente, mais de 95% do tráfego web é criptografado, e os cibercriminosos usam isso para esconder comandos de controle (C2) e exfiltração de dados. O 3700F possui o maior desempenho de inspeção SSL do mercado, permitindo que nós visualizemos o que está oculto sem degradar a experiência do usuário final. De acordo com relatórios recentes da Gartner, a capacidade de inspeção profunda é o critério número um na escolha de firewalls de próxima geração (NGFW) para grandes empresas.
O papel do Machine Learning no FortiOS
O sistema operacional que move o 3700F, o FortiOS, integra aprendizado de máquina diretamente no plano de dados. Isso significa que o firewall aprende o que é o "comportamento normal" da sua rede. Se um servidor de banco de dados começar a enviar volumes atípicos de informações para um IP desconhecido no exterior, o FortiGate 3700F pode bloquear essa conexão preventivamente e alertar nossa equipe de segurança. É a transição da segurança reativa para a segurança preditiva.
Para empresas que lidam com propriedade intelectual valiosa, como a startup do Ricardo Mendes, essa camada de proteção é o que separa o sucesso de um desastre reputacional. Nós compartilhamos da visão de que a IA deve ser combatida com IA. Se os atacantes usam scripts automatizados para testar vulnerabilidades, nós usamos defesas automatizadas para fechar essas portas antes que eles as encontrem. A integração com o FortiSandbox também permite que arquivos suspeitos sejam detonados em um ambiente isolado, analisando seu comportamento real antes de permitir a entrada na rede produtiva.
Eficiência Operacional e o Papel do MSS
Implementar um equipamento do porte do FortiGate 3700F é apenas o primeiro passo. O verdadeiro desafio reside na gestão contínua e no monitoramento 24x7. É aqui que nossa atuação como parceiro estratégico se torna vital. Para diretores de TI como o Carlos André, a escassez de talentos qualificados é uma dor constante. Ao optar por Serviços Gerenciados de Segurança (MSS), as empresas garantem que o potencial máximo do hardware seja explorado.
Nós na Infoprotect oferecemos o monitoramento proativo e a resposta a incidentes integrada ao 3700F. Isso significa que, enquanto sua equipe foca no core business, nós cuidamos da atualização de políticas, gestão de vulnerabilidades e mitigação de ameaças em tempo real. A resiliência do negócio é garantida por uma combinação de tecnologia de ponta e expertise humana comprovada. Dados da CISA reforçam que organizações com monitoramento contínuo reduzem o impacto financeiro de violações em até 60%.
Redução do Custo Total de Propriedade (TCO)
Muitas vezes, o custo de manter uma equipe interna especializada em cibersegurança, disponível em três turnos, é proibitivo para empresas brasileiras. Ao integrar o FortiGate 3700F com nossos serviços gerenciados, nós transformamos um custo fixo alto em um investimento previsível e escalável. Além disso, nossa visão holística permite que identifiquemos oportunidades de otimização que passariam despercebidas por uma equipe sobrecarregada com tarefas do dia a dia.
- Monitoramento de saúde do hardware e performance de links
- Ajuste fino de regras de firewall para evitar falsos positivos
- Relatórios executivos de conformidade e postura de risco
- Suporte técnico especializado com tempos de resposta (SLA) agressivos
- Gestão de ciclo de vida do equipamento e atualizações de firmware seguras
A real é que a tecnologia sozinha não resolve todos os problemas. É a combinação do 3700F com processos bem definidos e uma equipe que entende o contexto do negócio que cria uma verdadeira barreira contra o crime cibernético. Nós atuamos como um braço estendido do seu departamento de TI, trazendo as melhores práticas globais da Fortinet para a realidade local da sua empresa.
Especificações Técnicas e Performance
Para os entusiastas técnicos e tomadores de decisão que precisam de números concretos, o FortiGate 3700F impressiona pelos seus benchmarks. Ele foi projetado para suportar o crescimento massivo de dados que prevemos para os próximos anos. Abaixo, detalhamos as capacidades que tornam este dispositivo uma escolha lógica para o topo da pirâmide corporativa.
- Throughput de Firewall: Até 580 Gbps, garantindo que o tráfego de backbone não sofra retenção.
- Throughput de IPS: 45 Gbps de proteção ativa contra intrusões.
- Throughput de NGFW: 40 Gbps com todas as camadas de segurança ativadas.
- Capacidade de Sessões: Suporte para até 100 milhões de sessões simultâneas, ideal para ambientes de alta densidade.
- Interfaces: Múltiplas opções de 400G QSFP-DD e 100G QSFP28 para máxima flexibilidade de rede.
- Throughput de VPN IPsec: 160 Gbps, permitindo conexões seguras massivas para filiais e parceiros.
- Latência: Menos de 4 microssegundos, essencial para aplicações de baixa latência.
Ao analisarmos esses dados, fica claro que o investimento no 3700F é uma estratégia de longo prazo. Ele não apenas atende às demandas de 2026, mas possui o headroom necessário para as expansões de infraestrutura de 2027 e além. Para o Ricardo Mendes, CEO de uma startup em rápida expansão, essa escalabilidade é o que evita o temido "rip and replace" (troca total de hardware) a cada dois anos. Nós garantimos que a base tecnológica seja sólida o suficiente para suportar o crescimento agressivo sem precisar de novas janelas de manutenção complexas para troca de chassi.
Comparativo de Performance: Por que o 3700F?
Se compararmos o 3700F com soluções baseadas puramente em software ou firewalls de gerações anteriores, a diferença é brutal. Enquanto firewalls legados perdem até 80% de sua performance ao ativar a inspeção SSL, o FortiGate 3700F mantém a fluidez graças ao descarregamento de hardware (hardware offloading). Isso significa que nós não precisamos escolher entre "estar seguros" e "ser rápidos". Nós podemos ter ambos.
Além disso, a integração com o ecossistema Fortinet permite que o 3700F se comunique com switches FortiSwitch e access points FortiAP, criando uma rede unificada onde a segurança é aplicada na porta do switch ou no sinal de Wi-Fi. Essa abordagem de "Security-Driven Networking" é o que recomendamos para empresas que buscam modernizar sua infraestrutura com foco em resiliência e continuidade.
Perguntas Frequentes (FAQ)
O FortiGate 3700F é indicado para quais tamanhos de empresa?Embora seja um equipamento de alta performance, ele é ideal para grandes empresas, data centers e organizações em rápido crescimento que possuem alto volume de tráfego de dados e exigem segurança sem latência. Setores como finanças, saúde e e-commerce são os que mais se beneficiam dessa robustez.
Como o FortiGate 3700F ajuda na conformidade com a LGPD?Ele oferece visibilidade total sobre o tráfego de dados, ferramentas de criptografia avançada e controles de acesso baseados em Zero Trust, facilitando a proteção de dados pessoais exigida pela legislação brasileira. Além disso, gera logs detalhados que são essenciais para auditorias e demonstração de conformidade perante a ANPD.
Qual a diferença entre o 3700F e modelos anteriores da série 3000?A principal diferença é a inclusão do processador NP7, que oferece um salto significativo em performance de hardware, maior densidade de portas de 400GbE e melhor eficiência energética. O 3700F também possui capacidades superiores de inspeção de tráfego TLS 1.3, que é o padrão atual de segurança na web.
A Infoprotect realiza a instalação e configuração do 3700F?Sim, nós oferecemos serviços completos de integração, configuração otimizada e suporte gerenciado para garantir que a solução esteja perfeitamente alinhada às necessidades do seu negócio. Nossa equipe possui certificações avançadas da Fortinet para garantir uma implementação sem riscos.
É possível integrar o 3700F com soluções de nuvem como AWS ou Azure?Com certeza. O FortiGate 3700F faz parte do Fortinet Security Fabric, o que permite criar uma malha de segurança consistente entre o seu data center local e suas instâncias na nuvem, facilitando a gestão de políticas híbridas.
Por fim, o FortiGate 3700F representa o ápice da engenharia de cibersegurança para o mercado corporativo em 2026. Ao unir a potência do hardware Fortinet com a consultoria especializada da Infoprotect, sua empresa não apenas se protege contra ameaças, mas constrói uma base sólida para a continuidade e o crescimento sustentável. Nós estamos prontos para ser seu guia confiável nessa jornada digital, garantindo que sua infraestrutura seja resiliente, eficiente e, acima de tudo, segura contra as ameaças de hoje e de amanhã.