Fortinet ZTNA 2026: Segurança sem Fronteiras
Guia prático 2026 sobre Fortinet ZTNA: arquitetura, benefícios, checklist de implantação e casos de uso para equipes de TI e segurança.
Neste artigo
- Como o Fortinet ZTNA funciona
- Benefícios práticos para empresas
- Implantando Fortinet ZTNA: guia passo a passo
- Casos de uso e exemplos reais
- FAQ: dúvidas frequentes
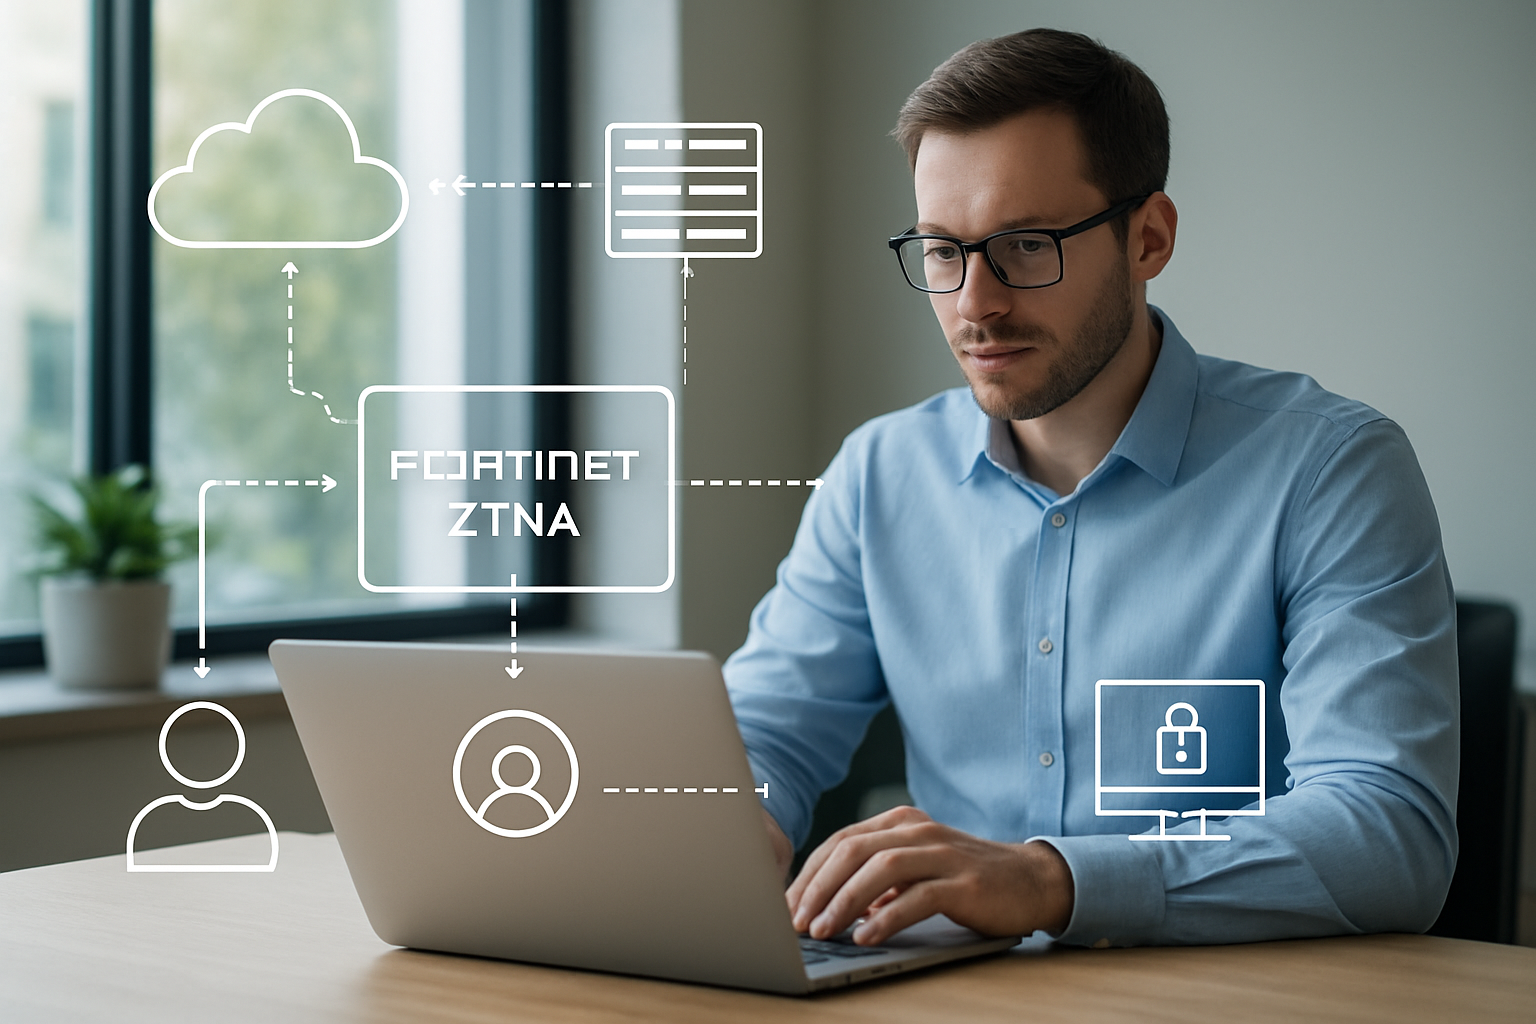
Fortinet ZTNA entrou no radar de quem gerencia segurança e infraestrutura em 2026 como uma peça-chave para permitir acesso seguro sem perímetros rígidos. Nós vamos explicar o que é, por que faz diferença para a diretoria de TI e equipes de segurança, e como implantar a solução com foco em resultados mensuráveis.
Nós percebemos que a forma como acessamos sistemas mudou: colaboradores remotos, apps em nuvem, parceiros e fornecedores exigem conexões seguras e contextuais. O modelo tradicional baseado apenas em firewalls de borda já não resolve o problema de controlar identidade, dispositivo e intenção do tráfego.
- Nós vemos aumento de superfície de ataque devido ao trabalho híbrido.
- O modelo Zero Trust prioriza verificar antes de confiar.
- ZTNA é a evolução natural para controlar acessos por aplicação e identidade.
Além disso, empresas precisam conciliar segurança com conformidade. Para orientações sobre proteção de dados pessoais e legislação no Brasil, recomendamos consultar o portal do governo sobre a legislação (LGPD) em gov.br. Para quem lidera negócios, há material prático no Sebrae sobre riscos e governança.
O cenário regulatório e de responsabilidade corporativa exige registro claro de decisões e controles. Organizações que lidam com dados pessoais e fiscais devem articular políticas de retenção, anonimização e acesso com a equipe jurídica e de compliance. A Autoridade Nacional de Proteção de Dados (ANPD) publica diretrizes que ajudam a alinhar controles técnicos com exigências legais; verifique materiais específicos no site da ANPD.
O que diferencia ZTNA de VPNs clássicas
Na prática, nós comparamos frequentemente ZTNA com VPN tradicional e notamos diferenças claras:
- ZTNA concede acesso a aplicações específicas, não à rede inteira.
- ZTNA usa sinais contextuais: identidade, saúde do dispositivo, localização e risco da sessão.
- ZTNA reduz movimento lateral e limita raio de impacto em caso de comprometimento.
Para visualizar, pense na VPN como uma chave mestra que abre todo um prédio. ZTNA é um crachá que libera portas específicas apenas quando o visitante cumpre regras claras. E olha que, na prática, essa diferença muda completamente o desenho operacional da segurança.
Como o Fortinet ZTNA funciona
Nós explicamos tecnologia com pragmatismo. O Fortinet ZTNA integra controle de acesso baseado em identidade com inteligência de segurança que já existe em outras camadas da plataforma Fortinet. O objetivo é permitir apenas o mínimo necessário, no tempo necessário.
Arquitetura e componentes essenciais do Fortinet ZTNA
A arquitetura geralmente traz três blocos principais. Nós descrevemos cada um para que o time de TI consiga mapear responsabilidades durante a implantação:
- Control Plane: serviço que autoriza políticas e toma decisões baseadas em identidade e telemetria.
- Gateway/Enforcement: ponto de aplicação que encaminha ou bloqueia conexões para aplicações conforme políticas.
- Agente/Clientless Broker: componente que avalia o dispositivo do usuário e garante conformidade antes de liberar acesso.
Na prática, essas camadas conversam com soluções como SIEM, EDR e plataformas de identidade. Quem precisa de referências técnicas e melhores práticas pode buscar relatórios e análises de mercado em fontes jornalísticas de confiança, por exemplo na cobertura da imprensa econômica e tecnológica como Reuters.
Fortinet ZTNA: autenticação, MFA e políticas de sessão
Nós costumamos estruturar autenticação em três níveis: identificação, verificação e postura. Primeiro vem a identidade do usuário, validada pelo provedor de identidade (IdP). Depois vem a verificação forte, aqui entramos com MFA. Para fechar, avaliamos a postura do dispositivo antes de autorizar a sessão.
- MFA adaptativo: exigir segundo fator conforme risco da sessão.
- Rotina de revalidação: intervalos de sessão configuráveis para reduzir risco de sessão de longa duração.
- Políticas de aplicação: autorização granular, por função e por atributo.
Um exemplo prático que usamos em projetos: quando um colaborador acessa um sistema de folha de pagamento fora do horário comercial, a política exige MFA e checagem de EDR; se o endpoint está com software desatualizado, o acesso é negado ou redirecionado para um fluxo de remediação.
Fortinet ZTNA: integração com EDR e SIEM
Integração não é só conveniência, é multiplicador de eficácia. Nós conectamos eventos de endpoint ao plano de controle do ZTNA para que decisões sejam baseadas em telemetria em tempo real.
- Bloqueio automático: se o EDR detecta comportamento malicioso, o ZTNA revoga sessões ativas.
- Enriquecimento de logs: eventos de acesso chegam ao SIEM com contexto de identidade e postura.
- Playbooks automatizados: resposta a incidentes acionando quarentena e investigação.
Para quem precisa validar padrões de integração e compliance, sugerimos checar recomendações técnicas de governança em órgãos oficiais e institutos de pesquisa, como a FGV, e orientações regulatórias no site da ANPD.
Benefícios práticos para empresas
Nós descrevemos os ganhos em termos que interessam ao CEO, Diretor de TI e Gerente de Segurança:
- Redução do risco de movimento lateral e exposição de serviços sensíveis.
- Melhoria na experiência do usuário: acesso sob demanda sem sobrecarga operacional.
- Suporte à conformidade e auditoria com logs mais ricos.
Para executivos preocupados com custo e retorno, convém destacar que a adoção de ZTNA tende a reduzir gastos com gestão de VPNs legadas, além de diminuir o impacto de incidentes. Para entender o cenário econômico onde sua empresa opera, recomendamos consultar análises macro em instituições como a FGV.
ROI e métricas práticas
Nós medimos sucesso com indicadores que combinam segurança e negócio. Não adianta só baixar risco; precisamos provar que o investimento trouxe ganhos tangíveis.
- KPI operacional: tempo médio para autorização de acesso seguro.
- KPI de risco: número de tentativas de acesso bloqueadas por semana.
- KPI de negócio: redução do tempo de suporte relacionado a VPNs e credenciais.
Como cenário hipotético de planejamento (claramente indicado como tal), podemos projetar que, em um piloto com 200 usuários, a equipe de TI reduzirá chamados de VPN em duas a quatro semanas. Isso depende da maturidade da infraestrutura e das integrações existentes.
Impacto por área
Em operações, vemos menos janelas de manutenção relacionadas a acesso remoto. Em compliance, temos trilhas de auditoria mais evidentes. Em produto, startups demonstram maior confiança de parceiros ao apresentar controles granulares de acesso.
Considerações de custo e dimensionamento
A decisão de implantar ZTNA deve considerar custos diretos de licenciamento e infraestrutura, além de despesas indiretas como treinamento e adaptação de processos. Em ambientes com milhares de usuários, o dimensionamento da camada de enforcement e do plano de controle influencia latência e escalabilidade. Avalie alternativas de implantação em nuvem, on-premises ou híbrida conforme requisitos de latência e soberania de dados.
- Custos de transição: mapeamento, integração com IdP/EDR e testes de pilotagem.
- Custos operacionais: manutenção de políticas, análise de logs e resposta a incidentes.
- Economia esperada: menos tickets de suporte, redução de incidentes e menor tempo de recuperação.
Para decisões orçamentárias, relatórios econômicos e análises de mercado são úteis para contextualizar investimentos em TI; veja matérias sobre investimento em tecnologia e competitividade em veículos especializados, por exemplo na Exame e no Valor. Dados sobre distribuição de empresas por porte podem embasar dimensionamento e estimativas de usuários a partir do IBGE.
Implantando Fortinet ZTNA: guia passo a passo
Nós acreditamos que implantação é tanto técnica quanto organizacional. O sucesso depende do alinhamento entre equipe de redes, segurança e negócios. Abaixo, um roteiro prático que adapta a experiência que temos aplicado em projetos.
Checklist de implantação do Fortinet ZTNA
- Mapear aplicações críticas e fluxos de acesso.
- Definir perfis de usuário e critérios de postura de dispositivo.
- Conectar o ZTNA ao provedor de identidade e ao EDR.
- Testar com grupos-piloto e ajustar políticas por comportamento real.
- Documentar processos e treinar suporte técnico e equipes de suporte.
Na fase de piloto, nós costumamos escolher um conjunto de aplicações menos críticas para validar políticas e mensurar impacto no usuário. Assim minimizamos risco e geramos lições antes da expansão para toda a organização.
Roteiro de implantação (exemplo de cronograma)
Para organizar expectativas, nós sugerimos um cronograma em fases. Cada fase tem entregáveis claros e critérios de sucesso.
- Fase 0, Planejamento (2-4 semanas): inventário, levantamento de stakeholders e definição de KPIs.
- Fase 1 — Piloto (4-8 semanas): integração com IdP e EDR, implantação para grupo reduzido.
- Fase 2 — Expansão (8-12 semanas): análise de impacto, ajuste de políticas e comunicação interna.
- Fase 3 — Operação (contínua): monitoramento, manutenção e revisões trimestrais.
Esses tempos são estimativas práticas que usamos como referência. Cada ambiente tem variáveis próprias; por isso, planejamento conservador evita surpresas.
Avaliação de fornecedores e critérios de escolha
Ao comparar fornecedores e soluções ZTNA considere critérios operacionais e contratuais: compatibilidade com IdP, suporte a integrações com EDR/SIEM, SLAs de disponibilidade, termos de processamento de dados e suporte local. Inclua nos testes de prova de conceito cenários de falha e medições de latência sob carga. Para orientações sobre gestão e governança em PMEs, há material didático no Sebrae que auxilia na tomada de decisão técnica e financeira.
- Compatibilidade técnica com arquitetura existente.
- Facilidade de operação e curva de aprendizado das equipes.
- Políticas de privacidade e localização de dados.
Treinamento e mudança organizacional
Nós não subestimamos a resistência a mudanças. Por isso, incluímos workshops para suporte técnico e simulados para usuários-chave. Treinar quem resolve primeiro reduz chamados e acelera a adoção.
- Workshops técnicos para equipes de segurança e rede.
- Guias rápidos para usuários finais com fluxos de acesso comuns.
- Simulados de resposta a incidentes para integrar ZTNA aos playbooks existentes.
Casos de uso e exemplos reais
Nós sempre preferimos ilustrar com cenários concretos. Abaixo, três casos de uso que frequentemente aparecem em projetos no Brasil e América Latina.
1. Acesso remoto seguro para força de vendas
Contexto: equipe comercial que trabalha em campo precisa acessar CRM e sistemas financeiros. Solução: implementar ZTNA para permitir acesso apenas ao CRM e bloquear acessos a servidores internos administrativos.
- Resultado esperado: menos suporte com VPN e menor risco de exposição de sistemas críticos.
- Exemplo prático: política que exige MFA e conformidade do dispositivo antes de liberar sessão.
2. Parcerias e acesso de fornecedores
Contexto: fornecedores precisam acessar sistemas específicos por períodos limitados. Solução: conceder sessões temporárias e auditar cada ação.
- Resultado esperado: controle sobre quem faz o quê e quando, sem compartilhar credenciais ou redes.
- Exemplo prático: provisão automática de acesso com expiração baseada em contrato.
3. Proteção de aplicações legadas em migração para nuvem
Contexto: aplicações legadas expostas na migração contínua para provedores de nuvem. Solução: usar ZTNA como camada de acesso enquanto aplicações são readequadas.
- Resultado esperado: reduzir janelas de exposição durante o processo de modernização.
- Exemplo prático: políticas que permitem acesso apenas a funções específicas da aplicação, não à máquina inteira.
Para empresas que precisam de apoio em projetos, nós na Infoprotect atuamos como parceiro estratégico e consultor de confiança, ajudando a desenhar e operacionalizar a solução, integrando com ferramentas existentes e com programas de treinamento para equipes.
Exemplo ampliado: caso fictício orientado por melhores práticas
Imagine uma indústria com 1.500 colaboradores e três parceiros integrados via APIs. Nós desenharíamos um piloto com 150 usuários do time de manutenção e com 5 parceiros. Primeiro, mapearíamos as APIs críticas. Depois, faríamos integração com IdP e EDR. Em paralelo, implementaríamos logs centralizados para auditoria. Esse fluxo reduz o risco durante a fase de integração com provedores de nuvem.
Embora esse seja um cenário hipotético, ele resume a abordagem que adotamos em projetos similares: pequeno, mensurável e com reversão clara.
FAQ: dúvidas frequentes
Aqui respondemos perguntas que costumam surgir desde a fase de avaliação até a operação contínua.
- Quais são os principais KPIs e relatórios a acompanhar após a implantação?
- Quais são os fluxos de comunicação entre equipes em caso de revogação de acesso?
- Quais são as boas práticas para retenção e anonimização de logs sensíveis?
Nós destacamos duas frentes: integração e visibilidade. O Fortinet ZTNA costuma integrar-se ao Security Fabric, permitindo que eventos de rede, endpoint e identidade sejam correlacionados. Isso facilita criar respostas automáticas e relatórios unificados.
Preciso substituir minha VPN imediatamente?Não necessariamente. Nós frequentemente recomendamos uma transição faseada: usar ZTNA para aplicações críticas primeiro e manter VPN para fluxos que exigem readequação. Assim reduzimos risco operacional enquanto migramos com segurança.
Qual o impacto na experiência do usuário?Quando bem configurado, o impacto é positivo: logins mais rápidos para aplicações autorizadas, menos fricção com VPNs globais e políticas que conferem acesso por contexto. A chave é testar com usuários reais e iterar.
Como medir sucesso após implantação?Indicadores úteis incluem tempo médio de acesso seguro, redução de incidentes relacionados a credenciais comprometidas, número de acessos indevidos bloqueados e feedback de usuários. Nós sempre sugerimos relatórios trimestrais para acompanhar evolução.
Quanto tempo leva para ver benefícios operacionais?Geralmente, ganhos operacionais iniciais aparecem já no piloto: menos chamados relacionados a VPN e maior visibilidade de quem acessa o quê. Para benefícios de segurança mais substanciais, como redução do raio de impacto, recomendamos avaliações após 3 a 6 meses de operação com dados de telemetria suficientes.
Se quisermos referências externas sobre como o tema é tratado em análises de mercado e imprensa, veja cobertura geral em Reuters e análises de impacto para pequenos negócios no Sebrae. Para aspectos econômicos e estudos sobre produtividade organizacional, consulte a FGV e para contexto regulatório acesse gov.br. Informações demográficas e de mercado úteis para planejamento podem ser consultadas no IBGE. Matérias sobre tendências de investimento em tecnologia e adoção de segurança empresarial estão disponíveis em publicações como Exame e Valor.
Concluímos que, em 2026, adotar uma abordagem Zero Trust com soluções maduras como o Fortinet ZTNA é um passo pragmático para empresas que querem equilibrar segurança, conformidade e experiência do usuário. Nós estamos prontos para ajudar times de TI a desenhar a jornada, desde o piloto até a operação em larga escala.
Se desejar, podemos elaborar um plano técnico e executivo sob medida para sua companhia, com avaliação de risco, proposta de arquitetura e cronograma de implantação.