FortiGate 200F: Cibersegurança robusta para empresas
Análise prática do FortiGate 200F em 2026: funcionalidades, arquitetura, melhores práticas e como integrar com serviços gerenciados para proteger a organização.
Neste artigo
- Introdução e contexto
- O que é o FortiGate 200F?
- Diferenciais e capacidades do FortiGate 200F
- Como nós implementamos: arquitetura e melhores práticas
- Casos práticos, ROI e conformidade
- Conclusão e próximos passos
FortiGate 200F aparece aqui como opção central quando nós pensamos em proteção perimetral de alta performance e integração com serviços gerenciados. No primeiro parágrafo, já deixamos claro que vamos abordar recursos, cenários de uso, arquitetura recomendada e como a solução se encaixa nas necessidades de empresas brasileiras em 2026.
Seção 1: Introdução e contexto
Nós começamos por contextualizar. Em 2026, a superfície de ataque das organizações cresceu: ambientes híbridos, provedores de nuvem, dispositivos remotos e exigências regulatórias fazem parte do dia a dia. A resposta passa por combinar hardware, software e processos. É aqui que entram appliances de próxima geração, integrados a serviços de monitoramento e resposta.
Nossa experiência com clientes de diversos setores mostra que proteger a infraestrutura exige um plano claro, não só tecnologia. Precisamos mapear ativos, priorizar dados sensíveis e definir indicadores que nos permitam validar se a defesa está operando conforme o esperado.
- Nós identificamos ativos críticos e caminhos de ataque.
- Nós classificamos dados conforme requisitos de privacidade da lei aplicável.
- Nós definimos SLAs de detecção e resposta que a liderança exige.
Além disso, nós sempre lembramos que a segurança é também um exercício de comunicação interna. Quando alinhamos diretoria, TI, jurídico e DPO, reduzimos ruídos e aumentamos a velocidade de tomada de decisão. E olha que isso faz diferença na hora de definir quem corta um tráfego suspeito sem quebrar um serviço crítico.
Um pequeno exemplo prático que costuma ilustrar esse ponto: ao integrarmos times em um projeto no setor de varejo, nós observamos que reuniões curtas semanais entre segurança, operações e atendimento reduziram indecisões e aceleraram a aplicação de regras críticas. Não é ficção técnica, é resultado de definição clara de papéis e de um catálogo de decisões pré-aprovadas que usamos para ambientes sob pressão.
Seção 2: O que é o FortiGate 200F?
Nós descrevemos o produto em termos práticos e objetivos. O termo refere-se a uma família de firewalls de próxima geração projetada para entrega de conectividade segura em ambientes de filiais, datacenters menores e núcleos corporativos que demandam alto throughput e baixa latência.
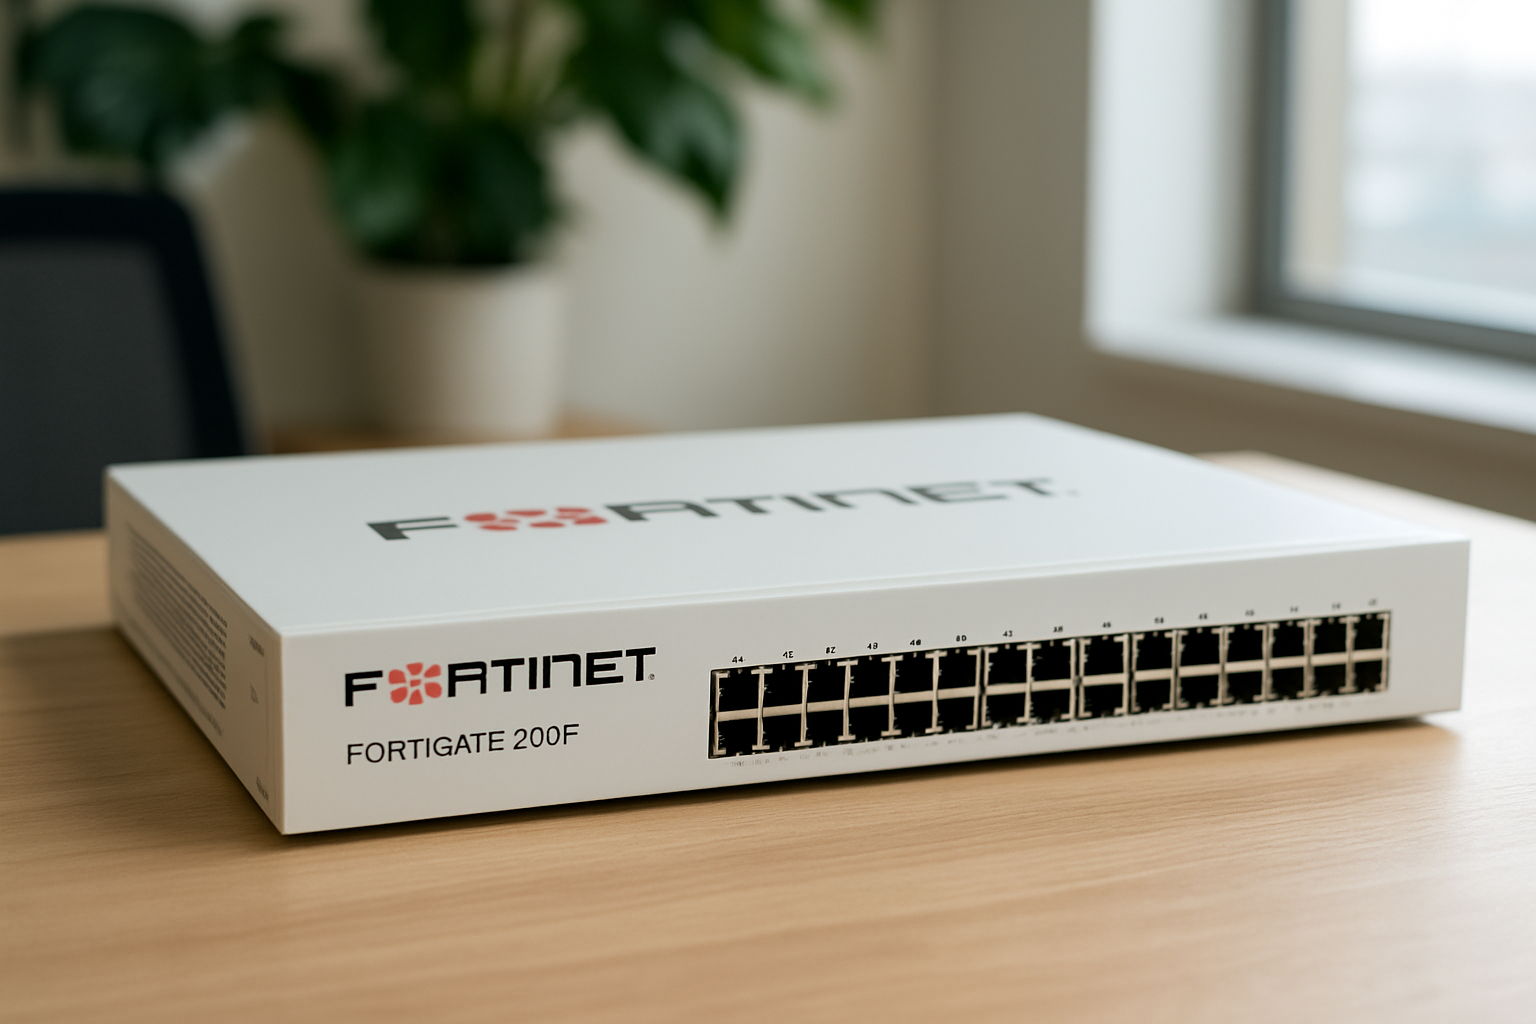
Na linguagem do dia a dia, podemos comparar o aparelho a uma central de triagem em uma rodoviária bem organizada: todo tráfego entra, é inspecionado, redirecionado conforme regras e, quando necessário, interrompido para evitar que agentes maliciosos sigam adiante. A diferença é que essa triagem acontece em microssegundos, com análise profunda de pacotes e fluxos criptografados.
Do ponto de vista funcional, nós destacamos capacidades que geralmente consideramos críticas:
- Filtro de tráfego com inspeção de aplicações e protocolos.
- Integração com sistemas de prevenção de intrusão e inteligência de ameaças.
- Gerenciamento centralizado e visibilidade para equipes de SOC.
- Suporte a VPNs, SD-WAN e segmentação de redes.
Para quem precisa consultar detalhes institucionais sobre a fabricante, nós indicamos a página institucional da fabricante para entendimento da linha de produtos: fortinet.com.
Complementando, nós sempre destacamos que escolher um modelo como o FortiGate 200F passa por entender o perfil de tráfego (por exemplo, proporção de conexões criptografadas), a expectativa de crescimento e os requisitos de integração com a nuvem. Em muitos projetos que acompanhamos, uma curva de crescimento de usuários remotos e SaaS motiva a adoção de recursos adicionais como inspeção TLS com offload de certificados e integração com gateways na nuvem.
Seção 3: Diferenciais e capacidades do FortiGate 200F
Nós vamos além do marketing e explicamos o que realmente faz diferença no dia a dia operacional. Aqui descrevemos benefícios mensuráveis, integrações típicas e limitações que observamos em projetos práticos.
Segurança unificada e visibilidade
Nós valorizamos plataformas que unem múltiplas funções em um único ponto de controle. Isso reduz a complexidade e melhora tempos de resposta. O aparelho costuma ser integrado a soluções de SIEM, EDR e plataformas de orquestração.
- Visibilidade centralizada facilita correlação entre eventos.
- Menor latência na aplicação de políticas quando comparado a arquiteturas fragmentadas.
Segurança em tráfego criptografado
Na prática, o volume de tráfego TLS/SSL exige escolhas. Nós equilibramos inspeção profunda com privacidade e desempenho. Em políticas sensíveis, nós sugerimos segmentar inspeção por categoria de aplicação e permitir bypass controlado para tráfego que contenha dados pessoais sensíveis quando exigido por regulamentação ou por contrato com parceiros.
Para orientação regulatória e práticas de privacidade, nós consultamos as orientações da autoridade nacional: ANPD, que traz diretrizes úteis sobre tratamento de dados e registros de atividade. Isso nos ajuda a desenhar regras que auditam sem expor conteúdo indevido.
Desempenho e latência
Na prática, quando a aplicação exige baixa latência, por exemplo, VoIP corporativo ou aplicações financeiras, nós testamos a solução em ambiente controlado. O equilíbrio entre inspeção profunda e performance é importante. Por isso, a escolha do equipamento deve considerar o perfil de uso de cada organização.
Também recomendamos validar a política de QoS e priorizar tráfegos críticos. Em projetos que acompanhamos, dedicar filas e reservar banda para aplicações sensíveis evitou degradação nos horários de pico.
Integração com serviços gerenciados
Nós recomendamos que o firewall funcione em conjunto com um SOC ou com serviços MSS (Managed Security Services). A integração amplia a cobertura e garante monitoramento 24x7, algo que muitos times internos não conseguem manter sozinho.
Para contextualizar a importância de serviços gerenciados no Brasil, nós consultamos discussões e análises de mercado em portais de referência: Valor e veículos internacionais como Reuters costumam destacar a pressão por investimento em segurança nas empresas.
Além do suporte reativo, serviços gerenciados permitem automatizar playbooks e rotinas de manutenção. Na prática, nós vemos ganhos em disponibilidade quando rotinas como rotação de certificados, atualizações de regras e testes de failover são agendadas e executadas por times que mantêm operacionalidade contínua.
SD-WAN, continuidade e cloud
Nós vemos o SD-WAN como um acelerador de resiliência. Integrado ao firewall, ele permite escolher caminhos de menor latência e aplicar políticas de segurança de forma consistente entre links. Quando combinamos SD-WAN com monitoramento de experiência de usuário, conseguimos reduzir problemas de performance sem perder a profundidade de inspeção.
Além disso, a orquestração entre appliance on-premises e instâncias em nuvem vira um padrão em projetos de continuidade. Para PMEs e startups, orientações práticas do Sebrae sobre transformação digital ajudam a entender prioridades de investimento e maturidade operacional.
Na integração com nuvens públicas, nós sempre fazemos testes de latência e validação de rotas de saída para garantir que políticas de segurança aplicadas localmente não impactem a conectividade de workloads críticos hospedados em provedores de cloud. Esse cuidado evita surpresas na hora da escalabilidade.
Conformidade e privacidade
Nós nunca tratamos segurança separada de conformidade. A legislação brasileira que rege a proteção de dados é pública e acessível; nós alinhamos controles técnicos com os requisitos da lei: Lei Geral de Proteção de Dados (LGPD). Assim, políticas de acesso, registros de auditoria e proteção de tráfego criptografado fazem parte do escopo.
- Nós mapeamos processos para atender requisitos de governança e auditoria.
- Nós aplicamos controles de retenção e anonimização quando exigido.
Seção 4: Como nós implementamos: arquitetura e melhores práticas
Nós apresentamos um roteiro prático para implementação do firewall em ambientes corporativos. A etapa de design costuma ser a que mais define o sucesso do projeto.
Fase 1, Levantamento e desenho
Nós começamos com inventário de ativos, fluxos de rede e requisitos de negócio. Sem esse passo, políticas ficam genéricas e pouco eficazes.
- Mapear segmentos de rede e aplicações críticas.
- Determinar SLAs de disponibilidade e desempenho.
- Validar requisitos de compliance e auditoria.
Para facilitar auditoria futura, nós recomendamos um padrão de nomeação e comentários nas regras do firewall. Por exemplo, incluir referência a ticket de mudança, responsável e justificativa. Isso acelera revisões e reduz perguntas em auditorias internas.
Fase 2, Prova de conceito e testes
Nós sempre recomendamos um PoC que simule cargas reais. Testes de throughput, inspeção SSL/TLS e resposta a ataques conhecidos fazem parte desse ensaio.
- Configurar cenário representativo de tráfego.
- Medir impacto da inspeção profunda no desempenho.
- Ajustar políticas e criar regras por prioridade.
Durante o PoC, nós também validamos integração com sistemas de gestão de identidade para assegurar que políticas de acesso por usuário funcionam conforme projetado. Outra checagem que sempre fazemos: registrar logs de atividades críticas em destino separado, com retenção mínima definida pelo compliance.
Fase 3, Implantação e hardening
Na implantação, nós aplicamos práticas de segurança que incluem segmentação, gerenciamento de chaves e políticas de autenticação. Por experiência, uma configuração por etapas reduz janelas de risco.
- Aplicar princípio do menor privilégio nas regras.
- Habilitar logging seguro e integração com SIEM.
- Implementar redundância e backup de configurações.
Proteção avançada: recomendações práticas
Nós seguimos um checklist simples e direto ao ponto. Mudança de senhas padrão, segregação da interface de gerenciamento, habilitação de MFA para administradores e desligamento de serviços não usados são passos que evitam muitos problemas básicos. Outra prática que recomendamos é controlar atualizações de firmware em janela planejada, com rollback testado.
Também orientamos a implementação de autenticação baseada em certificados para administração crítica. Isso reduz riscos de ataques de preenchimento de credenciais e facilita rotação de chaves com menor impacto operacional.
Fase 4, Operação e monitoramento
Nós estruturamos rotinas operacionais para revisão periódica de regras e análises de logs. A integração com um SOC eleva a capacidade de resposta e a resiliência.
Na prática, recomenda-se criar planos de resposta a incidentes e exercícios de simulação em mesa para validar papéis e tempos de reação.
Adicionalmente, nós definimos uma rotina de revisão trimestral de regras e um processo mensal de limpeza de objetos não usados. Pequenas ações como essa reduzem complexidade e melhoram desempenho do dispositivo.
Seção 5: Casos práticos, ROI e conformidade
Nós ilustramos com exemplos típicos, sem citar concorrentes ou dados inventados. Em vez disso, propomos cenários hipotéticos plausíveis para ajudar na tomada de decisão.
Cenário A, Empresa de médio porte com filial distribuída
Imagine uma organização com matriz e três filiais que precisa unificar políticas e otimizar tráfego entre sites e nuvem. Nós projetamos uma arquitetura em que appliances locais fazem inspeção de tráfego e uma camada central gerencia políticas e atualizações de inteligência.
- Redução de tempo de resposta a incidentes; cenário hipotético claramente identificado.
- Melhora na disponibilidade de aplicações críticas.
Cenário B, Startup de tecnologia com demandas de escalabilidade
Para empresas em crescimento, nós priorizamos soluções que permitam ganhos rápidos: regras de segurança padronizadas, integração com serviços em nuvem e provisionamento automatizado. Assim, a proteção cresce junto com a empresa sem comprometer performance.
ROI e justificativa econômica
Nós avaliamos ROI considerando custo do equipamento, operação e economia potencial ao evitar incidentes. Para sustentar decisões financeiras, recomendamos comparar custos de implementação com os custos estimados de downtime e eventuais multas relacionadas a proteção de dados.
Como exercício prático, nós propomos um exemplo hipotético para orientar discussões com finanças. Suponha uma empresa com 200 funcionários, receita média mensal de R$ 2.000.000 e custo estimado de indisponibilidade de 0,5% da receita por hora crítica. Se um incidente grave causar duas horas de indisponibilidade por ano, o custo direto seria calculado e comparado ao investimento em segurança. Esse tipo de simulação deixa claro quais decisões geram retorno financeiro tangível.
Para acompanhar tendências do mercado e entender impactos econômicos mais amplos, nós consultamos fontes de notícias confiáveis que cobrem incidentes e investimentos em segurança no Brasil, como G1 e Valor.
Medição de resultados: KPIs que usamos
Nós sugerimos um conjunto prático de KPIs para acompanhar o valor entregue:
- MTTD (Mean Time to Detect): tempo médio até detectar um evento.
- MTTR (Mean Time to Respond): tempo médio de resposta e mitigação.
- Percentual de regras sem uso e percentual de tráfego criptografado inspecionado.
- Quantidade de falsos positivos gerados por políticas sensíveis.
- Número de incidentes por trimestre e percentual de conformidade com políticas internas.
Nós acompanhamos esses indicadores com dashboards que cruzam métricas de performance de rede e alertas de segurança, para que possamos priorizar ações com base em impacto real. Relatórios executivos mensais ajudam a traduzir dívida técnica em decisões de investimento.
Seção 6: Conclusão e próximos passos
Nós concluímos destacando que a escolha de um appliance como o FortiGate 200F deve ser orientada por requisitos reais de negócio, integração com a operação e capacidade de resposta. Tecnologia sem processo é apenas caixa; por outro lado, processo sem tecnologia pode não escalar.
Recomendamos o seguinte plano de ação:
- Iniciar inventário de ativos e fluxos.
- Realizar PoC com carga real e integração ao SIEM.
- Definir governança de regras e plano de atualização contínua.
- Considerar parceria com um provedor de serviços para suporte e SOC.
Na Infoprotect, nós combinamos experiência em serviços gerenciados com integração de soluções de alta tecnologia para entregar um pacote que inclui implantação, monitoramento e resposta a incidentes. Como Parceiro Estratégico e Consultor de Confiança, oferecemos proteção cibernética integrada e holística, com expertise e confiança comprovadas para preservar resiliência e continuidade de negócios. Se quisermos ir além da teoria, devemos montar um cronograma de projeto com marcos claros e KPIs que mostrem progresso.
Para tomarmos decisões informadas, também sugerimos acompanhar publicações e estudos que tratam de transformações digitais e riscos no Brasil. Um bom ponto de partida para esse acompanhamento é a Fundação Getulio Vargas: FGV, que frequentemente publica análises sobre tecnologia e economia. Outras fontes úteis incluem o Instituto Brasileiro de Geografia e Estatística (IBGE), a revista Exame, o Sebrae e o portal do Governo Federal (Gov.br), que trazem dados e estudos relevantes para planejamento e investimentos.
Recursos e leituras recomendadas
- Página institucional da fabricante , referência para linhas de produto e documentação técnica.
- Texto da LGPD no Planalto , leitura obrigatória para alinhamento de controles.
- Valor — análises de mercado e tendências no Brasil.
- Reuters — panorama internacional de ameaças e eventos relevantes.
- G1 — cobertura de incidentes e notícias relevantes sobre cibersegurança no Brasil.
Perguntas frequentes
O que diferencia o FortiGate 200F de outros modelos?Nós respondemos que a diferenciação costuma estar no balanço entre throughput, inspeção de tráfego criptografado e integração com serviços de inteligência. A escolha depende do perfil de tráfego, requisitos de latência e necessidade de funcionalidades extras como SD-WAN integrada.
Como a implantação impacta a conformidade com a LGPD?Nós explicamos que a implantação ajuda a aplicar controles técnicos fundamentais exigidos pela legislação: logs, controle de acesso, criptografia e segmentação. Entretanto, conformidade também exige processos, políticas e governança que devem caminhar junto com a tecnologia.
É melhor operar o equipamento internamente ou contratar MSS/SOC?RespostaNós avaliamos que organizações com times enxutos costumam se beneficiar de MSS/SOC para cobertura 24x7. Times maiores podem operar internamente, mas a recomendação é combinar expertise interna com suporte do fornecedor e serviços especializados quando necessário.
Quais testes devemos executar em uma PoC?Nós sugerimos testes de throughput com inspeção habilitada, simulação de tráfego SSL/TLS, testes de latência em aplicações críticas e validação de integração com SIEM/EDR. Além disso, exercícios de resposta a incidentes ajudam a validar procedimentos operacionais.