Firewall FortiGate: Proteja sua empresa com a Infoprotect
Guia prático sobre Firewall Fortigate: implantação, operação e integração com serviços gerenciados para empresas brasileiras em 2026.
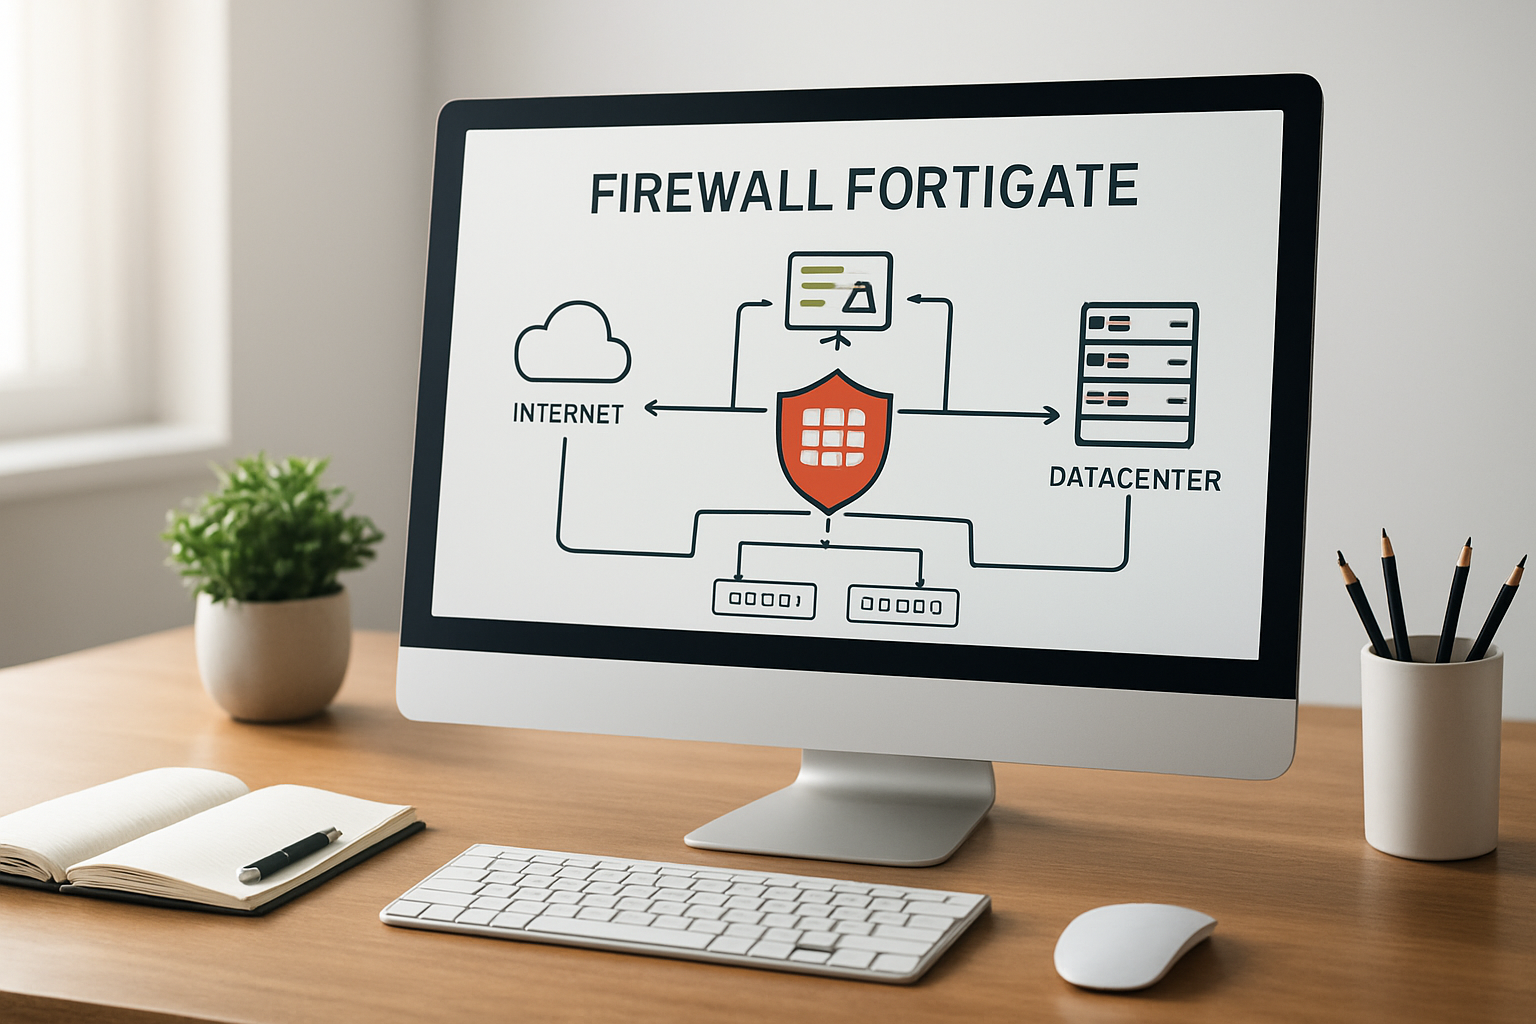
Neste artigo
- Introdução: por que escolher um firewall fortigate
- Benefícios do firewall fortigate para empresas brasileiras
- Arquitetura e módulos essenciais
- Como implantar um FortiGate com segurança e eficiência
- Operação, monitoramento e serviços gerenciados
- Conclusão e próximos passos
Firewall Fortigate é a solução que abordaremos com foco prático e orientado a resultados, mostrando como nós podemos proteger redes corporativas, reduzir riscos e atender requisitos de conformidade com a experiência da Infoprotect. Neste texto vamos destrinchar tecnologia, arquitetura, boas práticas de implantação e operação contínua, sempre com exemplos aplicáveis a empresas brasileiras.
1. Introdução: por que escolher um firewall fortigate
Nós sabemos que gestores de TI e segurança enfrentam dilemas: como blindar perímetro e nuvem sem multiplicar ferramentas; como demonstrar conformidade; como manter a operação 24x7 com equipe enxuta. O firewall fortigate surge como opção consolidada por integrar funções tradicionais de firewall com serviços avançados de segurança, como prevenção contra intrusão, filtragem de URL, proteção contra malware e integração com serviços de inteligência de ameaças.
- Nível único de controle para rede, aplicações e usuários;
- Visibilidade consolidada que facilita auditorias e governança;
- Integração com soluções de endpoint, cloud e SIEM.
Na prática, pensar em FortiGate não é só escolher um appliance: é alinhar tecnologia com processos. Por isso, ao longo do artigo vamos inserir exemplos práticos de arquiteturas e rotinas operacionais que reduzem risco e custos operacionais.
Além dos aspectos técnicos, adotamos um posicionamento de Parceiro Estratégico e Consultor de Confiança: ajudamos equipes a priorizar riscos, desenhar políticas e justificar investimentos para a diretoria. Esse papel combina consultoria tática com apoio em decisões executivas, reduzindo o tempo entre identificação de vulnerabilidades e aplicação de contramedidas. Ao assumir essa responsabilidade, tratamos segurança como Proteção Cibernética Integrada e Holística, aliando controles de borda, segmentação interna, proteção de endpoints e práticas de resposta a incidentes para garantir resiliência operacional.
2. Benefícios do firewall fortigate para empresas brasileiras
Ao avaliar soluções, nós costumamos checar três critérios: eficácia técnica, custo total de propriedade e capacidade de atender requisitos regulatórios como a LGPD. O firewall fortigate apresenta vantagens claras nesses três pontos.
- Proteção integrada: combina inspeção de pacotes, análise de tráfego SSL/TLS, e prevenção avançada contra ameaças;
- Escalabilidade: modelos que vão da borda de filiais até datacenters e cloud híbrida;
- Visibilidade e logs: facilitam evidências para auditoria e investigação forense;
- Economia operacional: menos consoles, menos falso positivo quando bem ajustado.
Exemplo prático: em uma rede híbrida onde filiais se conectam via MPLS ou VPN, nós podemos centralizar políticas no FortiGate do datacenter e empurrar regras simplificadas para appliances nas filiais. O resultado é menor esforço de gestão e resposta mais rápida a incidentes.
Para entender requisitos de privacidade e aspectos legais no Brasil, nós recomendamos consultar a Autoridade Nacional de Proteção de Dados para orientações oficiais sobre tratamento de dados pessoais: ANPD.
Benefícios por perfil de empresa
- Diretores de TI (Carlos André): monitoramento centralizado, integração com SIEM e serviços MDR.
- Gerentes de Segurança (Fernanda Lima): políticas de acesso seguras para trabalho híbrido e integração com Segurança em Nuvem.
- CEOs de startups (Ricardo Mendes): modelos ascendentes de licenciamento e serviços gerenciados para escalar sem grandes investimentos iniciais.
Além disso, o Sebrae oferece orientações para pequenas e médias empresas sobre segurança e continuidade de negócios que complementam a implementação técnica: Sebrae.
Um benefício adicional, frequentemente solicitado em comitês de investimento, é a capacidade de demonstrar retorno sobre investimento (ROI) e redução de risco operacional. Preparar um pequeno business case com dados de redução de tempo médio de detecção, redução de incidentes críticos e custo evitado por interrupção ajuda a converter garantias técnicas em decisões orçamentárias. Para embasar discussões de mercado e tendências de gastos em cibersegurança, recomendamos leituras de publicações especializadas: Exame e análises setoriais que mostram a correlação entre investimentos em segurança e continuidade do negócio.
3. Arquitetura e módulos essenciais
Na hora de projetar, nós dividimos a arquitetura em camadas: borda, perímetro, segmentação interna e integração com cloud. Em cada camada há funções do FortiGate que fazem a diferença.
- Borda/perímetro: inspeção de tráfego de entrada, VPN de site a site e balanceamento de cargas;
- Perímetro de aplicações: firewall de próxima geração (NGFW), filtragem de aplicações e IPS;
- Segmentação interna: firewalls virtuais (VDOMs), políticas de microsegmentação e controle L7;
- Integração com cloud: firewalls virtuais em VPC, integração com provedores e CASB quando necessário.
Arquitetura referência para médio porte
- Dois FortiGate em HA no datacenter;
- VPNs IPsec para filiais com modelos FortiGate mais leves;
- Regra de inspeção SSL/TLS com certificados de dispositivo corporativo;
- Conexão a um SIEM para envio estruturado de logs.
Para projetos que demandam governança e metodologias de gestão de risco, nós consultamos estudos e frameworks disponíveis em instituições como a Fundação Getulio Vargas: FGV, que ajudam a alinhar controles técnicos com políticas de negócios.
Componentes FortiGate que costumamos usar
- NGFW com Inspeção SSL/TLS;
- IPS e Threat Intelligence;
- Filtragem Web e Controle de Aplicações;
- VPN e SD-WAN integrado;
- FortiAnalyzer ou integração com SIEM para análise de logs.
Um cuidado que nós sempre ressaltamos: inspeção profunda de SSL exige planejamento de certificados e comunicação com times de compliance. Implementar sem validar cadeia de certificados pode causar interrupções em serviços críticos.
4. Como implantar um FortiGate com segurança e eficiência
Nós não implementamos caixas, nós entregamos controles que funcionam com processos. A implantação do firewall fortigate deve seguir etapas claras: diagnóstico, projeto, prova de conceito, rollout e validação pós-implantação.
Segue um checklist prático que usamos antes de colocar o equipamento em produção:
- Inventário dos fluxos críticos e identificação de aplicações essenciais;
- Matriz de responsabilidades (quem aprova regras, quem monitora alertas, quem faz escalonamento);
- Plano de backup de configuração e rota de rollback para emergências;
- Validação de certificados e políticas de inspeção SSL/TLS com o time de compliance;
- Teste de resiliência com cenário de failover e teste de carga.
Na prática, um projeto de implantação típico segue esse roteiro:
- Diagnóstico (2 semanas): coleta de logs, entrevistas com times e mapeamento de fluxos;
- Projeto (1-3 semanas): definição de VDOMs, políticas, roteamento e alta disponibilidade;
- PoC (opcional, 1-4 semanas): validação de assinatura de segurança, desempenho e integração com SIEM;
- Rollout (1-2 semanas): cutover controlado em janela de manutenção;
- Validação e otimização contínua (30-90 dias): ajuste fino de IPS, tuning de regras e revisão de alertas.
Um detalhe que nos ajuda a reduzir riscos: implantar primeiro em um segmento não crítico para calibrar políticas de IPS e redução de falsos positivos. Assim, nós testamos regras em modo de observação antes de bloqueá-las, evitando impacto em produção.
Integração com processos de compliance e LGPD
Quando falamos de LGPD, o foco é demonstrar controle, logs e capacidade de resposta. O firewall fortigate contribui com logs estruturados e rastreabilidade de sessões, mas é preciso integrar esses dados a processos de investigação e evidência.
- Definir retenção de logs compatível com a política interna e com requisitos legais;
- Garantir timestamp confiável e sincronização NTP para validade forense;
- Mapear fluxo de dados pessoais e documentar como o firewall atua nesse fluxo.
Para orientações sobre governança e continuidade voltadas a pequenas e médias empresas, recomendamos consultar o Sebrae. Já para questões de conformidade mais amplas usamos frameworks que podem ser consultados na FGV.
Dimensionamento e performance
Dimensionar corretamente evita gargalos e garante que funcionalidades como inspeção SSL não derrubem o throughput. Nós sempre executamos um inventário de portas, sessões máximas esperadas e volume de tráfego criptografado.
Na prática, adotamos um padrão de três verificações:
- Capacidade de sessões concorrentes x pico esperado;
- Capacidade de inspeção SSL/TLS com as assinaturas ativadas;
- Margem para crescimento de 18 a 24 meses.
Se a inspeção SSL for crítica, consideramos offloading em appliances dedicados ou uso de modelos FortiGate com aceleração de criptografia. E não se esqueça: mudanças na política de inspeção devem ser comunicadas aos times de aplicação para evitar falhas em integrações sensíveis.
Para projetos de nuvem, avaliamos a implantação de FortiGate virtual em VPC e integração com SD-WAN. Um guia técnico mais detalhado sobre configuração pode ser consultado em nosso guia pilar: configuração FortiGate: guia completo.
Além do dimensionamento técnico, planejamento do ciclo de vida do equipamento é importante: calendário de atualizações de firmware, gestão de licenças de assinaturas e testes de rollback em ambientes de laboratório. Recomenda-se documentar janelas regulares de manutenção e avisar partes interessadas impactadas com antecedência para reduzir surpresas.
Resiliência e continuidade de negócios
Projetos que visam continuidade devem mapear dependências entre serviços críticos e desenhar caminhos alternativos de conectividade e autenticação. A segmentação de redes e a orquestração de failover automatizado aumentam a chance de recuperar serviços com mínima intervenção humana. Testes periódicos de continuidade (com scripts de verificação automática) validam suposições e ajustam guias operacionais.
Em cenários com filiais, incorporar roteamento dinâmico e políticas de failover de aplicação evita que uma interrupção em um enlace gere perda de produtividade em toda a organização. Para estudos de impacto econômico que apoiem esse desenho, consultamos dados públicos sobre demografia e atividade econômica em fontes como o IBGE, que ajudam a priorizar segmentos de negócio críticos.
5. Operação, monitoramento e serviços gerenciados
Ter o appliance em produção é só o começo. A operação é onde a proteção realmente se materializa. Nós sugerimos um modelo que combina monitoramento automático com revisão humana: automação para alertas e correlações, humanos para investigação e decisão.
Modelo de operação que recomendamos
- Nível 1: monitoramento e triagem automática de eventos;
- Nível 2: investigação e correlação com logs de endpoint e identidade;
- Nível 3: resposta a incidentes e coordenação com times legais e de comunicação.
Para organizações com equipe enxuta, serviços gerenciados (MSS/MDR) são uma saída prática. Nós temos experiência em integrar FortiGate a serviços MDR, que fornecem detecção com resposta coordenada, reduzindo o tempo médio de detecção e mitigação.
Integração com SIEM ou com o FortiAnalyzer facilita a criação de guias operacionais. Alguns exemplos de guias operacionais que usamos:
- Detecção de tráfego anômalo de saída: bloquear, coletar PCAP e abrir ticket de investigação;
- Exploração de vulnerabilidade detectada: isolar host, coletar evidências e executar varredura completa de endpoint;
- Indicação de comando e controle (C2): bloquear domínio/IP, aplicar IPS, notificar equipe de IR.
Um ponto prático: criar dashboards com indicadores de risco mensuráveis — número de eventos críticos, tempo médio de resposta, eventos por aplicação — torna a conversa com a diretoria mais objetiva. O IBGE e outros institutos ajudam quando precisamos correlacionar impacto no negócio com dados de mercado para justificar investimentos.
Tuning de segurança e redução de falsos positivos
Falsos positivos corroem a confiança. Nós aplicamos uma rotina de tuning que inclui: análise de 30 dias de logs, listas de exceção controladas e testes A/B de regras IPS. O objetivo é bloquear o que é realmente malicioso e não interromper processos de negócio.
Treinamento e governança
Operação eficiente exige que times de rede, segurança e aplicação conversem. Nós conduzimos workshops práticos com guias operacionais, exercícios de simulação de mesa e simulações de incidentes para preparar equipes. Nada substitui a prática orientada por cenários reais.
Também recomendamos métricas de maturidade operacional: tempo até contenção, percentual de tickets investigados em SLA e porcentagem de regras documentadas com justificativa de negócio. Essas métricas permitem acompanhar evolução e ajustar investimentos. Para acompanhar tendências de mercado e entender como decisões corporativas impactam investimentos em segurança, conteúdos de análise e mercado como os publicados no Valor são úteis para construir relatórios de suporte à decisão.
6. Conclusão e próximos passos
O firewall fortigate é uma peça central na estratégia de defesa em camadas. Mas ele funciona melhor quando faz parte de um desenho maior, que inclui endpoints, SIEM, processos de resposta e apoio executivo.
Nossa recomendação prática:
- Começar com um projeto piloto em um segmento controlado;
- Integrar logs e definir SLAs de investigação;
- Adotar serviços gerenciados se a equipe for enxuta;
- Documentar tudo — regras, impactos esperados e processos de rollback.
Se precisar, nós da Infoprotect podemos ajudar com avaliação inicial, PoC e modelos operacionais adaptados ao tamanho da sua empresa. Trabalhar com um parceiro que entende tecnologia e processo reduz riscos e acelera resultados.
Checklist rápido de implantação
- Inventariar aplicações críticas e fluxos de dados;
- Definir políticas mínimas de segurança e responsáveis por cada mudança;
- Validar certificados e inspeção SSL em ambiente não crítico antes do corte;
- Integrar logs a SIEM e definir guias operacionais de resposta;
- Planejar capacidade para pelo menos 12-24 meses de crescimento.
Para aprofundar tópicos técnicos, guias de referência e exemplos de arquitetura, consultem nossos materiais e o guia pilar: configuração FortiGate: guia completo. Essa leitura complementa o que apresentamos aqui com scripts, modelos de políticas e exemplos de configuração.
FAQ
Qual a diferença entre FortiGate físico e virtual?Nós explicamos que appliances físicos entregam desempenho dedicado e aceleração de criptografia, úteis para datacenters e perímetros de alto tráfego. FortiGate virtual é indicado para VPCs, ambientes cloud e projetos que exigem flexibilidade de escala. A escolha depende de requisitos de throughput, latência e integração com provedores de nuvem.
Como gerenciar inspeção SSL sem impactar aplicações críticas?Nós recomendamos iniciar com monitoramento em modo transparente para entender o impacto, criar exceções para aplicações sensíveis e trabalhar com times de aplicação para validar certificados. Nós recomendamos planejar um rollback e comunicar janelas de testes.
Quais logs devo reter para atender uma investigação por vazamento de dados?Nós aconselhamos manter logs de sessão, regras de firewall aplicadas, registros de IPS e eventos de autenticação por um período compatível com sua política interna e requisitos legais. Sincronizar horário e centralizar logs em SIEM ou FortiAnalyzer é crítico para validade forense.
Quando considerar serviços gerenciados (MSS/MDR)?Se a equipe interna não tem disponibilidade 24x7 ou experiência em resposta a incidentes, serviços gerenciados oferecem detecção contínua, correlação entre fontes e resposta coordenada. Nós avaliamos caso a caso para entender custo-benefício.
Referências e leituras recomendadas: ANPD, Sebrae, FGV, IBGE.