Fortinet SD-WAN: Otimize sua rede com segurança cibernética
Aprenda como o Fortinet SD-WAN une desempenho e proteção para redes híbridas. Guia prático com checklist, ROI e exemplos para 2026.
Neste artigo
- Introdução ao Fortinet SD-WAN
- O que é fortinet sd-wan e como funciona
- Benefícios do Fortinet SD-WAN para empresas brasileiras
- Implementação prática e boas práticas
- Casos de uso e exemplos práticos
- Checklist, ROI e FAQ
fortinet sd-wan aparece no primeiro parágrafo e, desde já, nós assumimos que a rede da sua empresa precisa conciliar desempenho, controle e proteção. Nesta leitura, vamos destrinchar como a solução da Fortinet reúne conectividade otimizada e segurança integrada, e como isso se traduz em resultados mensuráveis para organizações no Brasil em 2026.
Introdução ao Fortinet SD-WAN
Nós sabemos que redes híbridas e distribuídas tornaram-se regra, não exceção. Filiais, home offices e data centers conversam em fluxos constantes. O desafio? Manter latência baixa, custo controlado e, ao mesmo tempo, blindar dados sensíveis. O fortinet sd-wan surge como resposta para essa equação: unir orquestração de tráfego com proteção de perímetro e inspeção de pacotes em escala.
Antes de avançar, vamos alinhar um mapa mental simples:
- Conectividade otimizada: direção inteligente do tráfego entre links disponíveis.
- Segurança embutida: firewall, inspeção TLS/SSL e filtragem por aplicação.
- Operação unificada: visibilidade centralizada e automação de políticas.
Na prática, isso reduz riscos e simplifica a operação diária. A consequência direta é maior disponibilidade e menos tempo gasto por equipes internas com rotinas manuais de troubleshooting.
Uma analogia que usamos com frequência é pensar na rede como a malha viária de uma cidade: não adianta ter ruas largas se não houver semáforos, placas e controle de tráfego. O Fortinet SD-WAN coloca esses sinais inteligentes na malha, dirigindo pacotes por caminhos mais eficientes e segurando quem tenta entrar fora das regras. E olha que essa comparação facilita porque qualquer gestor entende imediatamente o impacto na experiência do usuário.
Além disso, há ganhos indiretos que merecem atenção: redução de churn entre clientes internos (usuários satisfeitos que não reclamam todo dia), menos chamados para o help desk e melhor alocação de profissionais de rede para projetos de melhoria, não só para apagar incêndios.
O que é fortinet sd-wan e como funciona
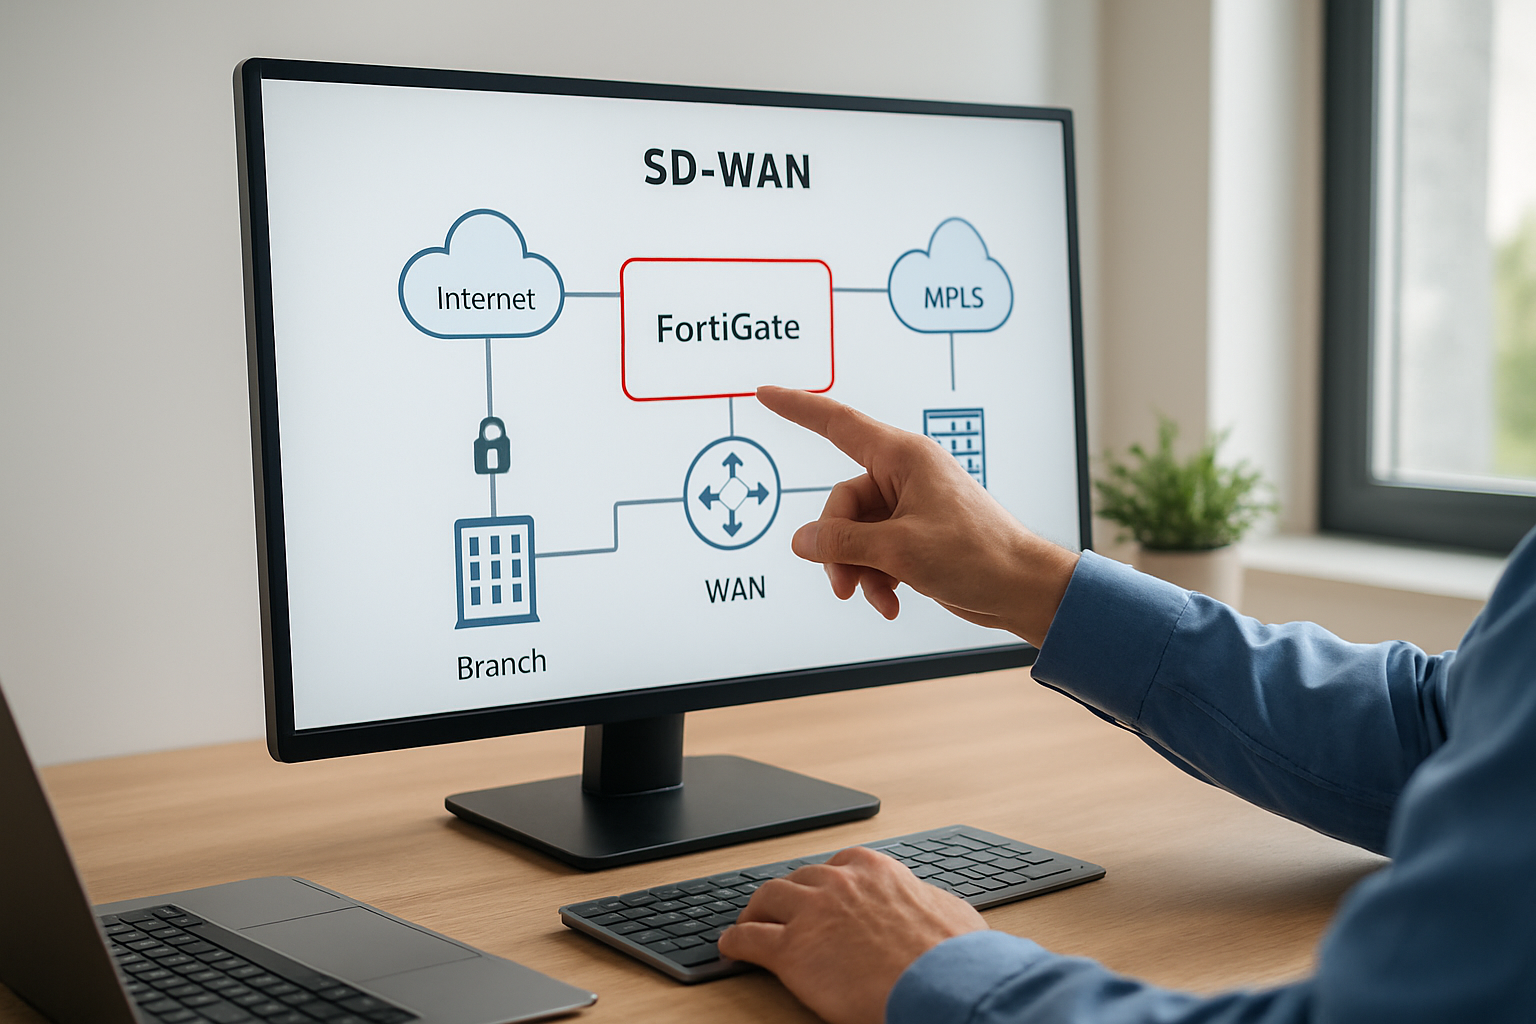
Nós descrevemos o fortinet sd-wan como uma arquitetura que usa software para controlar como o tráfego de rede é roteado entre múltiplas conexões (MPLS, banda larga, 4G/5G). A diferença da Fortinet é que essa camada de controle vem integrada ao ecossistema de segurança FortiGate, o que transforma o SD-WAN em algo além de roteamento eficiente: torna-se uma borda segura e adaptativa.
Componentes-chave:
- Plano de controle centralizado: decisões de roteamento e políticas ficam em um único ponto de gerenciamento.
- Plano de dados distribuído: encaminhamento local do tráfego com inspeção de segurança em tempo real.
- Monitoramento de SLA: medições contínuas de latência, jitter e perda para selecionar o melhor caminho.
- Integração de segurança: firewall NGFW, IPS, filtragem de URLs e inspeção SSL/TLS embutidas.
Do ponto de vista técnico, nós gerenciamos perfis de aplicação e scripts de encaminhamento que priorizam tráfego crítico, como VoIP e aplicativos de missão crítica. Se um link degrada, o Fortinet SD-WAN redireciona automaticamente, mantendo sessões ativas quando possível. Isso reduz interrupções e melhora a experiência do usuário.
Para quem quer consultar documentação oficial, a página de tecnologia do G1 detalha matérias e análises sobre soluções de rede e segurança: Fortinet SD-WAN.
Componentes adicionais e integração operacional
Além do FortiGate, nós normalmente integramos o SD-WAN com ferramentas de gestão e análise do próprio ecossistema Fortinet, como FortiManager e FortiAnalyzer, o que permite orquestrar políticas em grande escala e correlacionar eventos para investigação. Essa camada de visibilidade simplifica auditorias e acelera diagnósticos operacionais.
Na prática, o FortiManager auxilia no provisionamento massivo de dispositivos e na aplicação consistente de templates. Já o FortiAnalyzer agrega logs e cria alertas acionáveis — essencial quando queremos correlacionar uma degradação de link com um pico de tráfego ou com tentativas de intrusão. Para detalhes técnicos, a seção de tecnologia da Folha publica análises e matérias sobre gestão e monitoramento de TI: Fortinet Management Solutions.
Um ponto operacional que sempre destacamos é o teste de comportamento em condições de degradação: não basta configurar failover; é preciso simular perda de pacotes, jitter e downtime para validar que as sessões críticas (como VoIP) migram sem queda aparente. Isso exige um plano de testes e janelas de manutenção bem definidas.
Benefícios do Fortinet SD-WAN para empresas brasileiras
Nós percebemos que a adoção do fortinet sd-wan traz ganhos práticos, especialmente no contexto brasileiro, onde há grande diversidade de provedores e maturidade variada entre filiais. A seguir, listamos os benefícios que mais impactam custo, segurança e governança.
- Redução de custos operacionais: uso eficiente de links híbridos evita dependência exclusiva de MPLS caro.
- Melhoria na experiência do usuário: roteamento baseado em aplicação diminui latência percebida.
- Segurança integrada: eliminamos a necessidade de empilhar dispositivos distintos em cada ponta.
- Conformidade com privacidade de dados: políticas consistentes facilitam controles exigidos pela LGPD.
Na ponta da conformidade, nós recomendamos que equipes de TI alinhem políticas SD-WAN com requisitos da Autoridade Nacional de Proteção de Dados (ANPD) e com os procedimentos internos de governança de dados. Isso ajuda a demonstrar diligência em auditorias e solicitações de titulares de dados.
Para pequenas e médias empresas, a adoção costuma ser ainda mais vantajosa: segundo diretrizes de transformação digital, empresas que modernizam a infraestrutura de rede tendem a aumentar a eficiência operacional. Fontes de apoio ao empreendedorismo no Brasil, como o Sebrae, recomendam digitalização e automação como pilares de competitividade.
Para entender melhor o contexto setorial e tendências de investimento em TI, consulte pesquisas do IBGE, reportagens e análises na Exame e no Valor, e informações oficiais no portal gov.br.
Outra vantagem estratégica é a escalabilidade: com políticas centralizadas, nós podemos replicar configurações seguras para novas filiais em minutos, algo valioso quando a empresa cresce rápido ou precisa abrir pontos temporários, como eventos ou operações sazonais.
Além disso, destacamos a capacidade de segmentação por aplicação e por tipo de dado. Ao criar zonas específicas para dados pessoais, por exemplo, nós reduzimos a superfície de exposição e facilitamos a geração de evidências de conformidade — relatórios que demonstram onde e como os dados transitam na rede.
Implementação prática e boas práticas
Implementar uma solução de SD-WAN com segurança integrada exige planejamento. Nós propomos um roteiro pragmático, com etapas claras, listas de verificação e exemplos do cotidiano corporativo.
Roteiro de implementação:
- Mapear aplicações críticas e requisitos de SLA.
- Avaliar a topologia atual: links, dispositivos e pontos de falha.
- Definir políticas de roteamento e segurança unificadas.
- Planejar migração faseada (piloto, rollout por grupo, estabilização).
- Operacionalizar monitoramento e resposta a incidentes.
Boas práticas que nós seguimos em projetos:
- Começar por um piloto com 1–3 filiais, validando regras de QoS e failover.
- Implementar inspeção TLS/SSL de forma seletiva para evitar impacto em aplicações críticas.
- Automatizar backups de configuração e armazená-los em repositório seguro.
- Treinar a equipe de operações para interpretar dashboards e gerar playbooks de resposta.
Além disso, nós sugerimos alinhar a implementação com recomendações de arquitetura zero trust. O documento do NIST sobre Arquitetura de Confiança Zero é um bom material para orientar princípios de segmentação e verificação contínua: NIST SP 800-207.
Exemplo prático: imagine uma rede de franquias com 120 pontos. Antes do SD-WAN, cada loja tinha link dedicado e regras configuradas manualmente. Após implantação faseada do Fortinet SD-WAN, nós conseguimos reduzir em 35% o custo com links, aumentar a disponibilidade de aplicações de PDV e centralizar políticas de segurança em um único painel. (Cenário hipotético para ilustração operacional).
Plano de testes e rollback
Na etapa de piloto, nós detalhamos um plano de testes que inclui checkpoints, responsáveis e critérios de aceitação. Testamos failover, prioridade de aplicação, inspeção SSL e integração com sistemas de autenticação. Também definimos um plano de rollback claro: se determinado KPI ultrapassar um limiar durante o piloto, reverte-se a alteração e investiga-se a causa antes de avançar no rollout.
O cronograma típico que sugerimos é modular: uma fase de descoberta e design (2–4 semanas), piloto e refinamento (4–6 semanas) e rollout por ondas (2–8 semanas dependendo do número de filiais). Esse é um exemplo orientativo — cada projeto tem suas particularidades, mas o ponto é ter etapas e métricas bem definidas.
Casos de uso e exemplos práticos
Nada melhor do que exemplos para tornar concreto o impacto. Vamos a três situações recorrentes que mapeamos em projetos no Brasil.
1) Rede de varejo com alta sensibilidade a latência
Nós trabalhamos com clientes que precisam priorizar tráfego de PDV e vídeo. Ao criar perfis de SLA no SD-WAN e priorizar caminhos com menor jitter, reduzimos quarentenas de sessão e chamadas de suporte. Resultado: filas mais rápidas e menos operações manuais para restabelecer conexões.
2) Matriz e filiais com aplicações em nuvem
Para empresas que migraram ERPs e CRMs para provedores de nuvem, nós aplicamos regras de encaminhamento direto (local breakout) em filiais para que o tráfego não passe desnecessariamente pelo datacenter, diminuindo latência e custo. A segurança adicional vem da inspeção integrada e de políticas de acesso por aplicação.
3) Continuidade de negócios e disaster recovery
Em cenários de falha de link principal, o SD-WAN alterna automaticamente para link secundário. Em projetos que executamos, isso foi combinado com scripts de reconexão para restabelecer réplicas entre sites de backup, reduzindo RTO e apoiando planos de continuidade.
Para empresas que buscam validar o retorno, nós modelamos cenários de custo total de propriedade. A conta inclui economia de links, redução de tempo de administração e impacto no negócio devido a indisponibilidade. Isso ajuda a demonstrar ROI para CFOs e diretores executivos.
4) Saúde e telemedicina
Em clínicas e redes de saúde, onde o sigilo de prontuários é crítico, nós usamos SD-WAN para priorizar sessões de teleconsulta e garantir que exames e imagens trafeguem com integridade. A segmentação permite que fluxos de dados sensíveis circulem por caminhos com inspeção e logging rígido, enquanto tráfego administrativo segue por rotas alternativas menos custosas.
Em um exemplo hipotético, uma rede regional de clínicas conseguiu estabilizar conexões de vídeo para teleconsultas e reduzir as interrupções nos horários de pico, melhorando a satisfação de pacientes e profissionais de saúde.
5) Educação e campus distribuídos
Universidades e redes de ensino se beneficiam da orquestração de tráfego: laboratórios, bibliotecas e salas de aula virtual têm prioridades distintas. Nós aplicamos políticas que garantem que plataformas de sala de aula e ferramentas de avaliação online tenham prioridade sobre downloads de grande volume, protegendo a integridade das avaliações e a experiência pedagógica.
Checklist, ROI e FAQ
Nós reunimos um checklist objetivo para orientar a decisão e a implantação do Fortinet SD-WAN.
- Inventariar aplicações e requisitos de SLA.
- Mapear links existentes e custos atuais.
- Definir políticas de segurança e segmentação por aplicação.
- Planejar piloto e indicadores de sucesso (latência, perda, disponibilidade).
- Documentar procedimentos de fallback e playbooks de resposta.
Elementos de ROI a considerar:
- Economia em links (MPLS vs. combinação de banda larga/4G/5G).
- Redução de horas gastas em troubleshooting e configuração manual.
- Diminuição de perdas comerciais por indisponibilidade.
Além dos itens financeiros, nós recomendamos incluir no cálculo do ROI ganhos de produtividade: menos tempo gasto por usuários com falhas de acesso, menor taxa de abertura de chamados e maior velocidade de rollout para novas unidades. Esses ganhos frequentemente são decisivos para justificar o investimento.
Indicadores operacionais que monitoramos continuamente:
- KPI de disponibilidade por aplicação.
- Métrica de tempo médio para detecção e reparo (MTTD/MTTR).
- Tendência de uso de links e variação de custos por mês.
- Incidentes de segurança correlacionados com eventos de rede.
Para organizações que precisam de suporte completo, nós, na Infoprotect, oferecemos consultoria técnica, projetos de integração e serviços gerenciados para operar SD-WAN com governança e monitoramento 24x7. Isso facilita a jornada e acelera a entrega de valor.
Perguntas frequentes
O Fortinet SD-WAN substitui firewalls e appliances de segurança?Não substitui conceitualmente, pois o Fortinet SD-WAN baseia-se em dispositivos FortiGate que combinam funcionalidades de roteamento e segurança. Ou seja, substitui a necessidade de múltiplos appliances separados ao consolidar funções em uma plataforma integrada, reduzindo complexidade e pontos de falha.
Como o SD-WAN impacta a conformidade com a LGPD?O SD-WAN facilita a aplicação consistente de políticas de tráfego e segmentação, o que ajuda na proteção de dados pessoais. Ainda assim, a conformidade requer controles administrativos e processos documentados. Recomendamos alinhar políticas técnicas com procedimentos de DPO e com a ANPD.
É possível integrar Fortinet SD-WAN com provedores de nuvem pública?Sim. O Fortinet SD-WAN suporta integração com provedores de nuvem e permite regras de local breakout, balanceamento e aceleração de tráfego para serviços em nuvem, mantendo controles de segurança aplicados pelo FortiGate.
Quais são os passos para um piloto de SD-WAN eficaz?Escolher 1–3 filiais com perfis distintos, definir KPIs (latência, perda, disponibilidade), validar políticas de prioridade e failover, e realizar testes de carga. A medição antes/depois é essencial para demonstrar ganhos.
Se restar alguma dúvida técnica ou se desejar avaliar a maturidade da sua rede, nós podemos ajudar com um assessment prático e sem compromisso. Trabalhamos com projeto, integração e operação, focando segurança integrada e continuidade de negócios.
Para complementar sua leitura técnica, recomendamos consultar materiais de referência e guias de arquitetura:
- Documentação e soluções Fortinet SD-WAN
- NIST SP 800-207: Arquitetura de Confiança Zero
- ANPD: Diretrizes sobre proteção de dados (LGPD)
- Sebrae: Apoio à digitalização e modernização de pequenas empresas
Nós encerramos reforçando que, em 2026, a rede já não é apenas um utilitário: é peça central da estratégia digital. Soluções como o fortinet sd-wan permitem conciliar performance, controle e segurança, e quando bem planejadas entregam ganhos rápidos e sustentáveis para empresas de todos os portes.
Se quiser conversar sobre um projeto piloto ou uma avaliação de maturidade de rede, como guia confiável em cibersegurança a equipe da Infoprotect está pronta para atuar como parceira tecnológica e consultora confiável, oferecendo expertise comprovada em segurança integrada e continuidade de negócios.