Proteja sua rede com fg 51g-sfp-poe: Guia Infoprotect
Guia 2026 prático para implantar e gerenciar fg 51g-sfp-poe em ambientes corporativos, com integração e boas práticas operacionais.
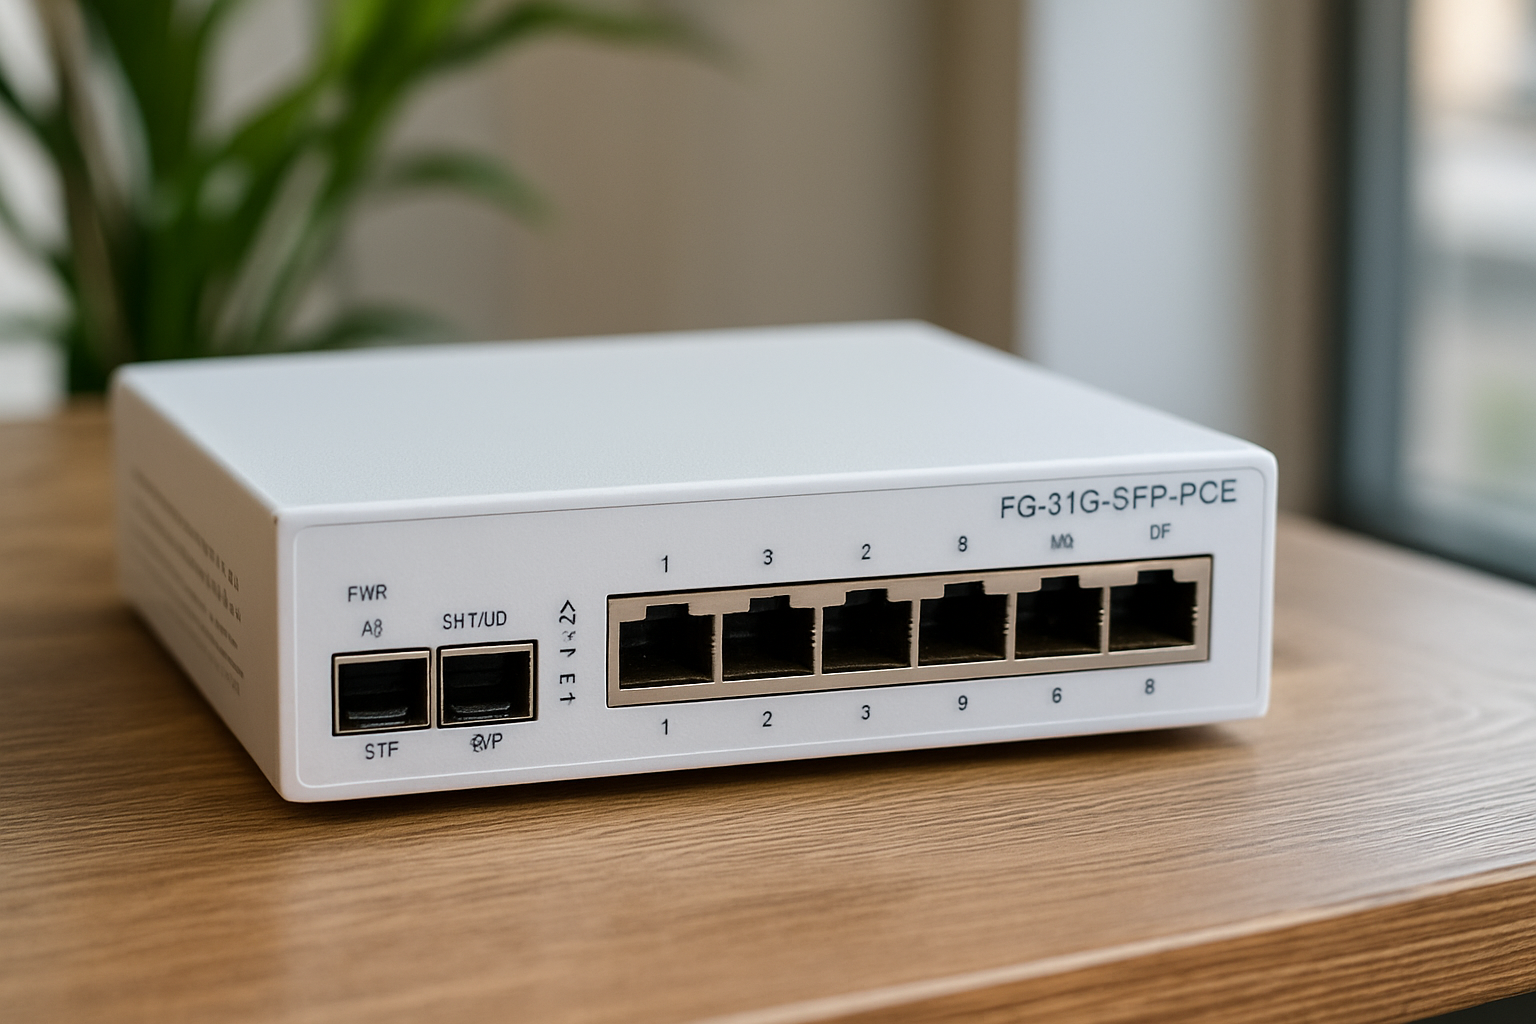
Neste artigo
- Introdução
- Visão geral do fg 51g-sfp-poe
- Cenários de implantação e casos de uso
- Integração do fg 51g-sfp-poe com o ecossistema Fortinet
- Boas práticas de segurança e gestão
- Conclusão e FAQ
Quando pensamos em proteger perímetros de rede de filiais, escritórios e unidades remotas, nós priorizamos soluções compactas e com recursos de alto impacto. Neste guia vamos explorar o fg 51g-sfp-poe desde a proposta de valor até a operação prática em ambientes corporativos. Aqui, compartilhamos nossa visão, casos práticos e recomendações de implementação.
Introdução
Nós sabemos que gestores de TI e segurança enfrentam um dilema cotidiano: conciliar proteção eficaz com orçamento e simplicidade operacional. A proposta do equipamento em foco é entregar desempenho, conectividade PoE e opções de interfaces SFP em um formato pensado para ambientes empresariais de pequeno e médio porte.
Ao longo do texto, vamos considerar aspectos técnicos, modelos de implantação, integração com serviços gerenciados e requisitos de conformidade como a LGPD. Também vamos mostrar como equipes podem extrair valor imediato combinando o equipamento com políticas, processos e serviços profissionais, como os que oferecemos na Infoprotect. Como parceiro estratégico e consultoria, a Infoprotect atua como guia confiável em cibersegurança, entregando proteção cibernética integrada e holística que reúne tecnologia, processos e suporte.
- O que você encontrará neste guia: características técnicas essenciais;
- Casos de uso práticos e comparativos;
- Checklist de implementação e operação;
- Perguntas frequentes técnicas e comerciais.
Além da contextualização inicial, nós queremos dar ferramentas práticas para que a sua equipe avalie riscos, dimensione capacidade e prepare um plano de contingência. Frequentemente as decisões mais sensatas são as que consideram operação, manutenção e evolução do parque de forma integrada, o famoso "custo total de propriedade".
Visão geral do fg 51g-sfp-poe
Antes de aprofundar em configurações, precisamos entender o que torna esse equipamento adequado para ambientes empresariais. Nós enxergamos o aparelho como uma combinação entre firewall de próxima geração, conectividade física flexível e suporte a políticas centralizadas.
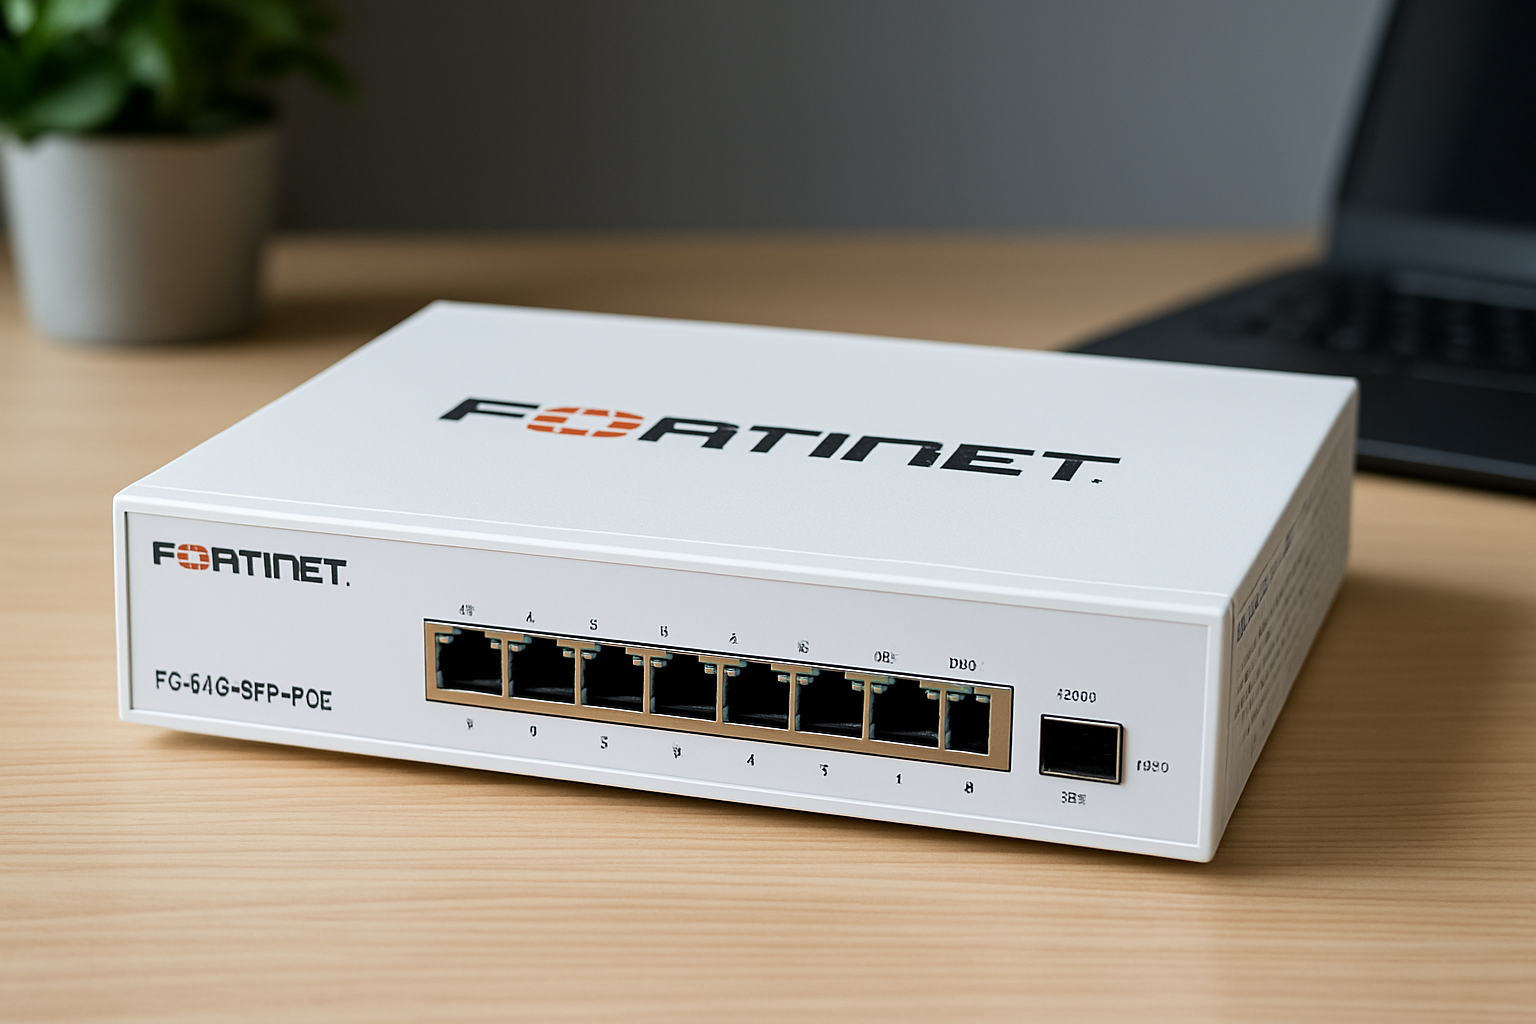
Em termos gerais, destacamos as seguintes capacidades que justificam a escolha para empresas que querem proteção integrada sem complexidade excessiva:
- Conectividade híbrida: portas SFP para uplinks de fibra e portas PoE para alimentar dispositivos como câmeras e pontos de acesso;
- Inspeção de tráfego e controles de aplicação por meio de motor de segurança consolidado;
- Integração com serviços de segurança gerenciados e orquestração via consoles centrais;
- Formato físico e consumo compatíveis com racks e instalações em escritórios de pequeno porte.
Por que escolher um aparelho com SFP e PoE?
Em muitas instalações a distribuição de rede mistura cobre e fibra. Nós preferimos equipamentos com SFP porque permitem enlaces dedicados de fibra para links de provedores ou entre prédios. E olha que, ao mesmo tempo, o PoE reduz cabos e fontes separadas para câmeras e access points.
Na prática, isso significa menos pontos de falha elétrica e mais previsibilidade na operação diária.
Também convém considerar a flexibilidade de um módulo SFP: ao trocar um transceiver por outro, nós ajustamos velocidade, distância e tipo de fibra sem precisar substituir o equipamento inteiro. Isso facilita upgrades incrementais, o que costuma agradar diretoria e time financeiro.
Considerações de desempenho e dimensionamento
Quando avaliamos um dispositivo desse porte, nós ponderamos latência, throughput e capacidade de inspeção por pacote. Equipamentos compactos costumam priorizar eficiência energética e espaço físico reduzido, mas a inspeção profunda pode consumir CPU e memória. Por isso, é prudente testar políticas de segurança representativas do tráfego real antes da implantação em produção.
Um teste de prova de conceito (PoC) simples pode simular pico de tráfego de horas críticas, VoIP e uploads intensivos, permitindo medir impacto de funcionalidades como IPS e inspeção TLS. Sem essa etapa, corremos o risco de configurar uma política "segura demais" que degrade a experiência do usuário.
Fontes oficiais e leitura recomendada
Para aprofundar em documentação técnica e compatibilidade com outros produtos Fortinet, recomendamos consultar a página oficial de produtos da Fortinet.
Fortinet, Firewall de Próxima Geração
Além disso, em temas de governança e controles mínimos, padrões internacionais como o NIST Cybersecurity Framework ajudam a organizar prioridades de proteção. Nós usamos esses frameworks para alinhar controles técnicos ao risco de negócio.
Cenários de implantação e casos de uso
Quando pensamos em implementação, nós dividimos os cenários em três grandes frentes: filiais e lojas, escritórios corporativos pequenos e ambientes de borda para IoT. Para cada um, há ajustes práticos que fazem diferença operacional.
- Filiais com até 50 usuários: proteção de perímetro, QoS para VoIP e PoE para pontos de acesso;
- Escritórios corporativos: integração com VPNs IPsec/SSL e políticas centralizadas para teletrabalho;
- Borda IoT e vigilância: alimentação de câmeras via PoE, segmentação de rede e inspeção mínima de tráfego.
Exemplo prático: rede de lojas
Imagine uma rede de varejo com 30 lojas, cada uma com um ponto de venda, duas câmeras IP, um access point e conexão de internet de 200 Mbps. Se nós padronizarmos a implantação com um dispositivo compacto como este, ganhamos uniformidade operacional e um modelo de atualização e suporte escalável.
Em um cenário hipotético, centralizamos logs e alertas para uma operação 24x7, reduzindo o tempo médio de detecção de incidentes, cenário que demonstramos a clientes em projetos gerenciados.
Exemplo prático adicional: filial com videomonitoramento intensivo
Considere uma filial que precisa suportar quatro câmeras em alta resolução e um access point para clientes. Nós avaliamos a alocação de portas PoE, definimos VLANs para isolar o tráfego de vídeo e aplicamos regras de QoS para garantir jitter baixo em transmissões ao vivo. Em testes de laboratório, ajustamos a priorização e segmentação antes de replicar a configuração para outras unidades, o que evita surpresas operacionais.
Em casos assim, a escolha do cabo, da topologia de rede e do comutador PoE complementar é tão relevante quanto o firewall em si. Pequenos detalhes multiplicam o efeito na operação.
Cálculo simplificado de PoE para planejamento
Para planejar, nós sugerimos listar os dispositivos que receberão PoE, estimar consumo médio por aparelho e comparar com a capacidade disponível nas portas. Se houver margem baixa, é recomendável optar por switches PoE adicionais ou controlar o número de portas ativas via políticas. Esse exercício evita quedas inesperadas quando todos os dispositivos reiniciarem após uma falha elétrica.
Registrar as configurações e etiquetas físicas nas portas acelera solução de problemas no atendimento de campo.
Segurança e conformidade local
Para quem lida com dados pessoais, a conformidade com a LGPD é requisito inevitável. Nós recomendamos definir controles de tráfego e segmentação que minimizem exposição e facilitem auditorias.
Para orientações sobre requisitos regulatórios, consulte a Autoridade Nacional de Proteção de Dados.
Integração do fg 51g-sfp-poe com o ecossistema Fortinet
Um ponto que vale enfatizar: a força do equipamento cresce quando ele opera em conjunto com serviços e plataformas de segurança. Nós vemos isso como um quebra-cabeça, cada peça tem função, mas o todo entrega poder de defesa real.
Algumas integrações que recomendamos e que geram ganho imediato:
- Conexão a uma plataforma de gerenciamento centralizada para aplicar políticas e correlacionar eventos;
- Integração com SIEM ou serviços de MSS para detecção avançada e resposta a incidentes;
- Uso de feeds de inteligência para bloquear IOCs (indicadores de comprometimento) automaticamente;
- Ativação de perfis de segurança no próprio aparelho para inspeção TLS, controle de aplicações e prevenção avançada.
Operação em ambiente gerenciado
Quando combinamos o equipamento com serviços gerenciados, nós oferecemos monitoramento 24x7, manutenção proativa e playbooks de resposta a incidentes. Isso elimina a necessidade de montar uma equipe interna completa e reduz riscos operacionais.
Se quiser ver como esse modelo funciona na prática, recomendamos conversar com times que fazem MSS (Serviços Gerenciados de Segurança), por exemplo, nossa operação na Infoprotect trabalha com esse tipo de arranjo para clientes na América Latina.
Fluxo de logs e integração com SIEM
Para correlacionar eventos e acelerar investigações, nós normalmente encaminhamos logs para um SIEM ou para um coletor centralizado. Isso permite criar painéis por filial, alertas por anomalia e playbooks automatizados. Quando configuramos alertas, priorizamos redução de falsos positivos para não sobrecarregar equipe de resposta.
Uma prática útil é mapear os eventos críticos que devem gerar acionamento imediato, por exemplo, tentativas repetidas de login administrativo ou conexões de origem suspeita, e validar esses gatilhos em ambiente controlado antes de ativar em produção.
Orquestração e automação
Automação simples traz retorno rápido: bloqueio automático de um IP detectado como malicioso, isolamento de uma VLAN afetada ou execução de script para coletar evidências. Nós sempre recomendamos manter playbooks claros, com etapas manuais definidas para casos sensíveis que exijam validação humana.
Quando integramos com ferramentas de orquestração, conseguimos reduzir o tempo de contenção e normalizar respostas entre sites distintos.
Recursos de segurança recomendados
Listei abaixo recursos que costumam ser ativados em projetos que priorizam proteção sem comprometer desempenho:
- Políticas de firewall baseadas em identidade e aplicação;
- Proteção contra intrusões (IPS) com assinaturas e heurísticas;
- Filtragem de URL e controle de conteúdo;
- Antimalware e inspeção de arquivos em trânsito;
- VPNs seguras para fluxos entre filiais e nuvem.
Boas práticas de segurança e gestão
Vamos ser diretos: hardware é apenas parte da solução. Em campo, o diferencial está em como nós gerimos configuração, atualizações e rotinas operacionais. Um bom dispositivo mal gerido não garante proteção real.
Abaixo, práticas que adotamos em todos os projetos para aumentar resiliência e reduzir riscos:
- Gestão de patches e firmware em ciclo controlado;
- Backups de configuração fora do site e testes regulares de restauração;
- Segmentação de rede para isolar ativos críticos;
- Monitoramento de integridade da rede e alertas centralizados;
- Treinamento técnico contínuo para equipes responsáveis.
Checklist prático de implementação
Na implantação, seguimos um checklist que pode servir como guia rápido durante o rollout:
- Inventário de interfaces físicas e portas PoE que serão utilizadas;
- Definição de regras de firewall mínimas e políticas de NAT;
- Configuração de acesso administrativo seguro (MFA e lista de permissões de IP);
- Ativação de logs remotos para um servidor ou serviço gerenciado;
- Teste de failover e continuidade de link.
Auditoria e evidências para compliance
Para atender auditorias e revisões, nós estruturamos logs, relatórios e evidências de configuração. Isso torna a prestação de contas objetiva e repetível, o que interessa tanto ao time de TI quanto à diretoria.
Se for necessário referenciar boas práticas de governança, instituições como o FGV oferecem materiais e estudos que ajudam a embasar decisões estratégicas.
Resposta a incidentes com o equipamento
Quando um incidente afeta uma filial, nós seguimos um playbook que começa pela contenção local (isolar porta/VLAN), coleta de logs e, se necessário, bloqueio de conexões externas maliciosas. Em paralelo, notificamos stakeholders e escalamos para equipe de investigação. Esse processo reduz tempo de exposição e preserva evidências para análise forense.
Manter um guia operacional acessível e treinado em simulações regulares ajuda a reduzir erro humano durante momentos de pressão.
Métricas e indicadores de saúde operacional
Para medir eficácia, nós acompanhamos KPIs como tempo médio de detecção, tempo médio de resposta, taxa de eventos falsos positivos e disponibilidade de conectividade em cada filial. Relatórios periódicos permitem ajustar políticas e justificar investimentos.
Para referenciação de incidentes e orientações operacionais, o CERT.br mantém alertas e materiais úteis para times de segurança no Brasil.
CERT.br, Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil
Conclusão e FAQ
Encerrando, nós acreditamos que o fg 51g-sfp-poe se posiciona como peça-chave para empresas que buscam equilibrar proteção, conectividade e custo. Com integração a serviços gerenciados e políticas adequadas, o equipamento entrega segurança compacta e operação previsível.
Queremos lembrar: tecnologia sem processo não segura ninguém. Por isso, nossas recomendações sempre unem produto, práticas e suporte — o tripé que garante continuidade de negócios. Como parceiro estratégico e consultoria, mantemos foco em entregar resiliência operacional e apoio contínuo às equipes internas.
Para contexto sobre ameaças e incidentes no Brasil, consulte o CERT.br, que publica alertas e recomendações operacionais.
CERT.br — Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil
Perguntas frequentes
Qual é a capacidade PoE do equipamento e quantos dispositivos posso alimentar?A capacidade exata de PoE varia conforme a revisão do modelo e a configuração do fabricante. Em um cenário de projeto, nós sempre validamos consumo total estimado dos equipamentos (câmeras, access points, telefones) e dimensionamos portas ou switches PoE complementares para evitar sobrecarga. Quando for planejar, se possível, consulte a documentação técnica do fabricante e peça verificação de pré-venda.
Como garantir atualizações seguras sem interromper a operação da filial?Nós aplicamos um processo de atualização controlada: agendamos janela de manutenção, geramos backup de configuração e realizamos testes em ambiente de homologação. Para redes críticas, usamos atualização em janelas redundantes ou métodos azul-verde quando suportados pelo ecossistema de gerenciamento.
O equipamento atende requisitos de registro e log para auditoria LGPD?Ele gera logs de conexão e eventos que podem ser encaminhados a coletores centralizados; contudo, a conformidade com a LGPD exige políticas, inventário de dados e processos complementares. Para orientações práticas, consultamos a ANPD e recomendamos combinar o dispositivo com processos de governança e serviços de DPO quando necessário.
Posso integrar com um serviço de SOC gerenciado?Sim. A integração com SOC/MSS é uma das formas mais eficientes de elevar a capacidade de detecção e resposta. Nós, por exemplo, oferecemos modelos em que coletamos logs, monitoramos eventos 24x7 e executamos playbooks que incluem isolamento de endpoints, bloqueio de IOCs e comunicação com stakeholders.
Qual é o ciclo de vida recomendado para um equipamento como este e quando planejar substituição?Nós recomendamos planejar um ciclo de vida que contemple manutenção ativa por pelo menos cinco anos, com atualizações regulares de firmware e substituição planejada quando a capacidade de processamento não suportar funcionalidades exigidas ou quando o fabricante deixar de fornecer atualizações de segurança. Planejar a substituição com antecedência reduz o risco de obsolescência e permite orçar a atualização de forma previsível.
Se desejar um diagnóstico ou projeto de implantação, nós podemos ajudar com avaliação de requisitos, PoC e operação gerenciada completa. Entre em contato para modelarmos a solução que caiba no seu ambiente e orçamento.
Leituras complementares: materiais de referência do fabricante e guias de boas práticas de operações de segurança. Para orientação a micro e pequenas empresas sobre transformação digital e segurança, vale consultar o Sebrae.