FortiGate 3960E: Segurança Avançada para Grandes Empresas
Descubra como o FortiGate 3960E garante performance e segurança máxima para infraestruturas corporativas complexas em 2026. Veja os detalhes técnicos.
Neste artigo
- Segurança Integrada e Visibilidade Total
- Resiliência e Continuidade de Negócios
- SD-WAN Seguro e a Evolução da Conectividade
- O Papel da Inteligência Artificial e do FortiGuard Labs
- Conformidade com a LGPD e Governança de Dados
- Implementação Estratégica com a Infoprotect
- Perguntas Frequentes
No dinâmico mercado de cibersegurança de 2026, proteger o perímetro de grandes corporações exige mais do que simples barreiras; demanda inteligência e processamento massivo. O FortiGate 3960E surge como a resposta definitiva para organizações que não aceitam comprometer a velocidade em troca de proteção. Nós entendemos que, para um Diretor de TI ou uma Gerente de Segurança, o desafio atual não é apenas barrar ataques, mas garantir que o fluxo de dados de altíssima escala continue operando sem latência, mesmo sob as inspeções mais rigorosas de tráfego criptografado.
A realidade é que o perímetro tradicional se dissolveu. Hoje, com a explosão do trabalho híbrido e a interconexão massiva de dispositivos IoT, a superfície de ataque expandiu-se de forma sem precedentes. O ponto é que não podemos mais confiar em soluções que criam gargalos. Por isso, nós focamos em tecnologias que acompanham o ritmo do negócio, permitindo que a inovação ocorra sem que a segurança seja um freio, mas sim um acelerador estratégico.
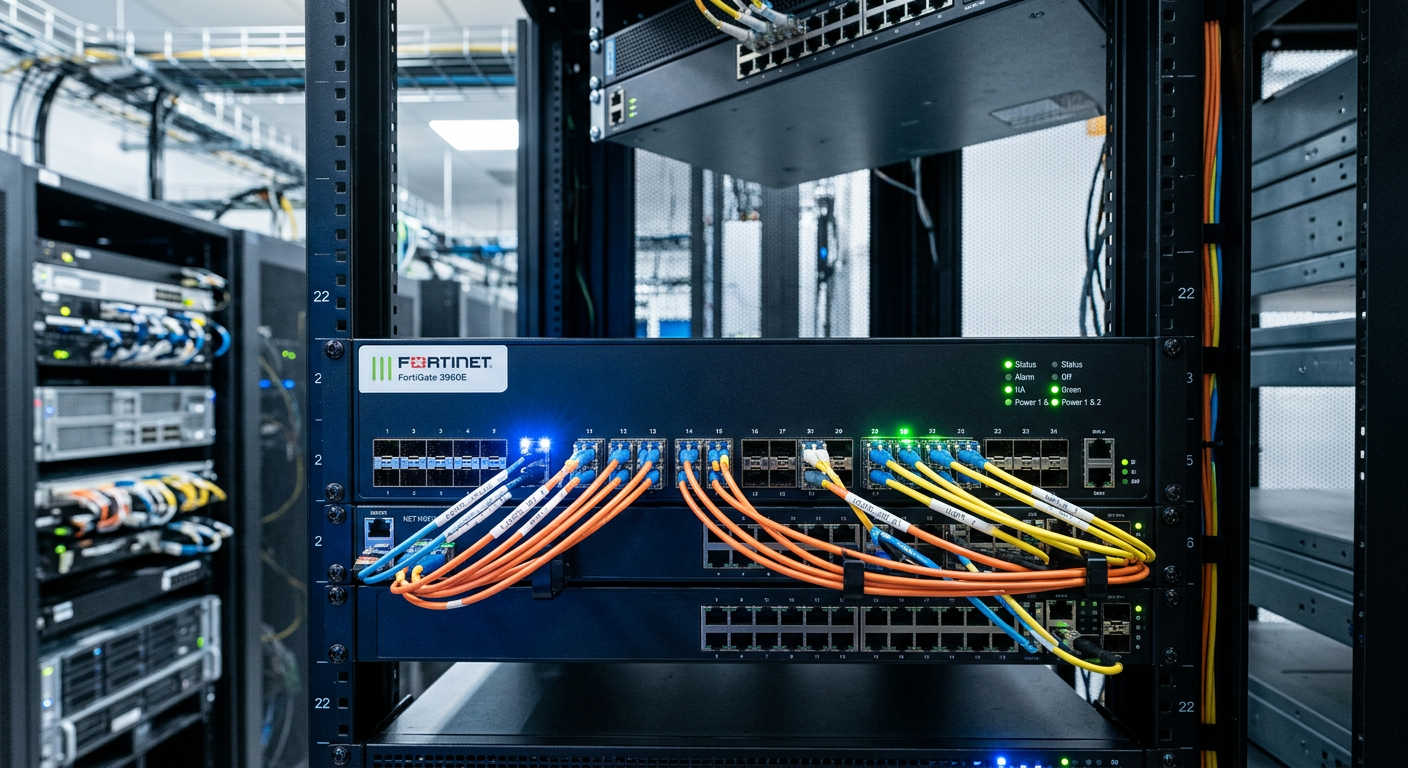
Quando olhamos para as infraestruturas de rede modernas, percebemos que o volume de dados cresceu exponencialmente nos últimos anos. O FortiGate 3960E foi projetado especificamente para lidar com esse tsunami digital, oferecendo um throughput de firewall que desafia os limites tradicionais. Nós vemos este equipamento como o coração de um ecossistema de segurança resiliente, capaz de sustentar conexões de 100GbE com uma facilidade impressionante.
Para empresas que operam data centers de grande escala ou provedores de serviços em nuvem, a capacidade de processamento deste Next-Generation Firewall (NGFW) é um diferencial competitivo. Não estamos falando apenas de números brutos, mas de como esses números se traduzem em segurança real. Com a sofisticação das ameaças em 2026, ter um hardware que suporte inspeção SSL profunda sem derrubar a performance da rede é, para ser sincero, uma questão de sobrevivência operacional.
O cenário de ameaças atual é marcado por ataques automatizados que utilizam inteligência artificial para encontrar brechas em milissegundos. De acordo com dados do G1 Tecnologia, o Brasil continua sendo um dos principais alvos de ataques de ransomware na América Latina, o que reforça a necessidade de equipamentos robustos. O 3960E não apenas bloqueia essas ameaças, mas faz isso mantendo a integridade da experiência do usuário final, algo que nós consideramos inegociável para a continuidade dos negócios.
- Capacidade de processamento ultra-rápida para tráfego de larga escala (Terabit-class).
- Interfaces de alta densidade (10G, 40G e 100G) para máxima conectividade e flexibilidade.
- Inspeção de conteúdo criptografado com baixíssima latência, essencial para aplicações modernas.
- Integração nativa com o Fortinet Security Fabric, permitindo uma defesa coordenada.
- Eficiência energética superior, reduzindo o impacto ambiental e os custos operacionais do data center.
O que realmente diferencia o FortiGate 3960E de outros dispositivos no mercado é a sua arquitetura baseada em Unidades de Processamento de Segurança (SPUs). Enquanto firewalls genéricos dependem excessivamente de CPUs comuns, a Fortinet utiliza hardware especializado para acelerar funções críticas de segurança. Na prática, isso significa que o processamento de pacotes e a criptografia ocorrem em circuitos dedicados, liberando os recursos principais para a gestão inteligente da rede.
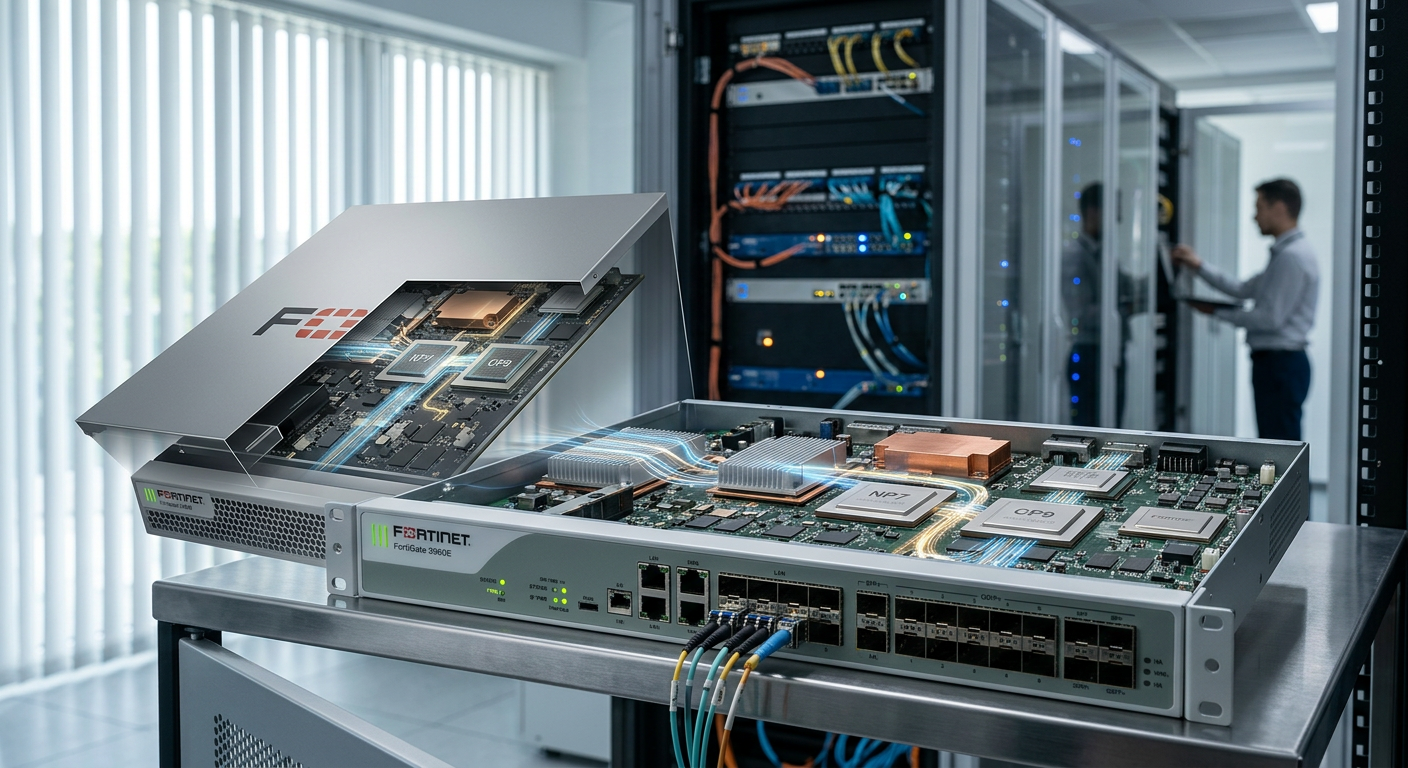
Nós acompanhamos de perto como essa tecnologia evoluiu. Em 2026, a eficiência energética e a dissipação de calor tornaram-se métricas tão importantes quanto o throughput. O design do 3960E otimiza esses recursos, entregando uma performance por watt que é referência na indústria. Para o CEO de uma startup em rápido crescimento ou o gestor de uma multinacional, isso se traduz em menor custo total de propriedade (TCO) e uma infraestrutura mais sustentável.
Para explicar melhor, imagine uma rodovia congestionada onde cada carro precisa ser revistado. Em um firewall comum, existe apenas uma guarita para todos os veículos. Com a arquitetura SPU do 3960E, nós temos várias faixas expressas com scanners automáticos de alta velocidade. O tráfego legítimo flui sem paradas, enquanto as ameaças são identificadas e removidas instantaneamente. É essa engenharia de precisão que permite ao equipamento lidar com milhões de conexões simultâneas sem suar a camisa.
A aceleração por hardware não é mais um luxo, é o alicerce da segurança em redes de alta velocidade.
Segurança Integrada e Visibilidade Total
A segurança moderna não pode ser um conjunto de soluções isoladas. O FortiGate 3960E atua como um ponto central de controle, oferecendo visibilidade total sobre aplicações, usuários e dispositivos. Através do sistema operacional FortiOS, nós conseguimos gerenciar políticas complexas de forma simplificada, garantindo que a conformidade com regulamentações como a LGPD seja mantida de ponta a ponta. A Fortinet continua liderando o quadrante de firewalls de rede justamente por essa capacidade de integração.
Imagine o cenário de uma Fernanda Lima, nossa persona Gerente de Segurança: ela precisa integrar ferramentas de EDR, sandboxing e proteção de nuvem. O 3960E facilita esse trabalho ao compartilhar inteligência de ameaças em tempo real com todo o ecossistema. Se uma vulnerabilidade é detectada em um endpoint, o firewall pode isolar automaticamente o segmento de rede afetado, impedindo o movimento lateral de um possível ransomware. Essa resposta coordenada é o que nós chamamos de resiliência ativa.
Visibilidade de Aplicações em Tempo Real
Com o aumento do trabalho híbrido e o uso massivo de aplicações SaaS, identificar o que está trafegando na rede tornou-se um desafio hercúleo. O 3960E utiliza assinaturas de aplicação constantemente atualizadas pelo FortiGuard Labs para classificar milhares de aplicações. Isso permite que nós criemos regras granulares, priorizando o tráfego crítico de negócios e limitando o uso de ferramentas que possam representar riscos à segurança ou à produtividade.
Além disso, a visibilidade se estende ao tráfego criptografado. A real é que mais de 90% do tráfego web atual é criptografado, e os cibercriminosos usam isso para esconder malware. O 3960E possui o poder de processamento necessário para abrir esses pacotes, inspecioná-los e fechá-los novamente em microssegundos. Sem essa capacidade, sua empresa estaria operando às cegas, deixando uma porta aberta para ataques sofisticados que burlam firewalls legados.
Resiliência e Continuidade de Negócios
A resiliência cibernética é um dos pilares da nossa atuação na Infoprotect. Um ataque bem-sucedido não causa apenas prejuízo financeiro imediato; ele destrói a reputação construída ao longo de décadas. O FortiGate 3960E foi construído com redundância de hardware em mente, garantindo que falhas de componentes individuais não resultem em downtime para a empresa. Fontes de alimentação hot-swappable e ventiladores redundantes são o padrão aqui.
Além da robustez física, a resiliência lógica é garantida por recursos avançados de prevenção de intrusão (IPS) e proteção contra ataques de negação de serviço (DDoS). Em 2026, os ataques DDoS tornaram-se mais frequentes e volumosos, muitas vezes servindo como cortina de fumaça para exfiltração de dados. Ter um firewall que consegue filtrar esse tráfego malicioso na borda, sem afetar os usuários legítimos, é o que define um parceiro estratégico de confiança.
Nós acreditamos que a continuidade de negócios deve ser planejada antes da crise. Por isso, o 3960E suporta configurações de cluster de alta disponibilidade (Active-Active ou Active-Passive), garantindo que, se um equipamento falhar, o outro assuma instantaneamente sem perda de sessão. Para setores como o financeiro ou de saúde, onde cada segundo de indisponibilidade pode ser catastrófico, essa arquitetura é vital.
- Alta disponibilidade (HA) para garantir operação 24x7 sem interrupções.
- Proteção avançada contra ameaças persistentes (APTs) e ataques de dia zero.
- Recuperação rápida de desastres com configurações sincronizadas e backups automatizados.
- Suporte a SD-WAN seguro para conectividade eficiente e econômica entre filiais.
- Segmentação de rede baseada em intenção para conter a propagação de ameaças.
SD-WAN Seguro e a Evolução da Conectividade
Um dos grandes trunfos do FortiGate 3960E é sua capacidade nativa de SD-WAN (Software-Defined Wide Area Network). No passado, as empresas dependiam de links MPLS caros e rígidos. Hoje, nós ajudamos nossos clientes a migrar para uma abordagem mais ágil, utilizando múltiplos links de internet de forma inteligente. O 3960E avalia a qualidade de cada conexão em tempo real — latência, jitter e perda de pacotes — e direciona o tráfego das aplicações mais importantes pelo melhor caminho disponível.
O ponto principal aqui é que a segurança está integrada ao SD-WAN. Não é uma camada adicional, mas parte do DNA do equipamento. Isso elimina a necessidade de dispositivos separados em cada filial, simplificando a arquitetura e reduzindo drasticamente os pontos de falha. Para uma empresa em expansão, como a startup do Ricardo Mendes, essa escalabilidade permite crescer de forma organizada e segura, mantendo o controle centralizado de todas as conexões.
Na prática, o SD-WAN seguro do 3960E permite que nós entreguemos uma experiência de usuário superior para ferramentas de colaboração como Microsoft Teams e Zoom, que são sensíveis a variações na rede. Ao priorizar esses pacotes e protegê-los simultaneamente, garantimos que a produtividade da equipe não seja afetada por problemas de infraestrutura, consolidando a rede e a segurança em uma única plataforma de alto desempenho.
O Papel da Inteligência Artificial e do FortiGuard Labs
Não podemos falar de cibersegurança em 2026 sem mencionar a Inteligência Artificial. O FortiGate 3960E é alimentado continuamente por dados do FortiGuard Labs, uma rede global de sensores que analisa bilhões de eventos de segurança todos os dias. Essa inteligência é processada por modelos de Machine Learning que identificam padrões de ataques antes mesmo que eles recebam um nome oficial. É a defesa proativa levada ao seu nível máximo.
Nós vemos essa integração como um multiplicador de forças para a equipe de TI. Em vez de reagir a alertas manuais, o sistema toma decisões automatizadas baseadas em comportamento. Se um dispositivo na rede começa a se comunicar com um servidor de comando e controle conhecido, o 3960E bloqueia a comunicação e alerta nossa central de operações imediatamente. De acordo com relatórios da Exame, a automação na segurança pode reduzir o tempo de resposta a incidentes em até 80%, o que é a diferença entre um susto e um desastre total.
Essa proteção baseada em IA também é fundamental para combater os "Deepfakes" e ataques de engenharia social altamente sofisticados que vemos hoje. Ao analisar o comportamento do tráfego e não apenas as assinaturas de arquivos, o 3960E consegue detectar anomalias que passariam despercebidas por sistemas tradicionais. É a expertise tecnológica da Fortinet trabalhando em conjunto com a nossa visão estratégica para manter sua empresa um passo à frente dos atacantes.
Conformidade com a LGPD e Governança de Dados
Para profissionais como o Carlos André e a Fernanda Lima, a conformidade com a Lei Geral de Proteção de Dados (LGPD) é uma prioridade constante. O FortiGate 3960E não é apenas uma ferramenta de defesa, mas um componente essencial de governança. Ele permite a criação de zonas de segurança rigorosas, onde dados sensíveis de clientes e propriedade intelectual são isolados do restante da rede corporativa.
Nós utilizamos os recursos de auditoria e relatórios do FortiOS para gerar evidências de conformidade em tempo real. Saber quem acessou o quê, quando e de onde é fundamental para responder a auditorias e garantir que a empresa esteja seguindo as melhores práticas de mercado. Além disso, a capacidade de Data Loss Prevention (DLP) integrada ao firewall ajuda a prevenir que informações confidenciais saiam da organização, seja por erro humano ou intenção maliciosa.
A governança de riscos é um processo contínuo. Com o suporte da Infoprotect, nós transformamos os logs gerados pelo 3960E em insights acionáveis. Não se trata apenas de coletar dados, mas de entender o que eles dizem sobre a postura de segurança da empresa. Essa abordagem holística garante que a cibersegurança seja vista não como um custo, mas como um pilar de confiança que sustenta a marca perante investidores e clientes finais.
Implementação Estratégica com a Infoprotect
Adquirir um equipamento de ponta como o FortiGate 3960E é apenas o primeiro passo. A verdadeira segurança vem da configuração precisa e do monitoramento contínuo. É aqui que nós, da Infoprotect, entramos como seu guia confiável em cibersegurança. Com nossa expertise acumulada desde 2006, transformamos tecnologia bruta em uma defesa estratégica personalizada para o seu modelo de negócio.
Nós não apenas entregamos a caixa; nós integramos a solução ao seu fluxo de trabalho, realizamos testes de intrusão proativos e oferecemos serviços gerenciados que garantem que sua equipe de TI possa focar na inovação, enquanto nós cuidamos da proteção. Seja você um Carlos André buscando conformidade e performance, ou um Ricardo Mendes precisando escalar sua infraestrutura com segurança, nossa abordagem holística garante que cada bit de dado esteja sob vigilância constante.
O processo de implementação que nós seguimos envolve uma análise profunda da topologia de rede atual, identificação de ativos críticos e a definição de políticas de segurança que reflitam os objetivos do negócio. Após a instalação, mantemos um ciclo de melhoria contínua, ajustando as defesas conforme novas ameaças surgem no horizonte. A cibersegurança em 2026 exige parceiros que entendam a fundo as nuances das ameaças locais e globais. Ao escolher o 3960E com o suporte especializado da nossa equipe, sua empresa ganha não apenas um firewall, mas uma fortaleza digital preparada para os desafios de hoje e de amanhã. O futuro da sua conectividade depende da solidez das suas defesas agora.
Perguntas Frequentes
Qual é o throughput máximo do FortiGate 3960E?O FortiGate 3960E oferece um throughput de firewall de até 1 Tbps em condições ideais, sendo um dos equipamentos mais potentes da categoria para grandes data centers e ambientes de alta demanda que exigem processamento em escala de Terabits.
O 3960E suporta inspeção de tráfego SSL/TLS 1.3?Sim, ele possui aceleração de hardware específica (CP9 e NP7) para realizar a inspeção profunda de tráfego criptografado, incluindo os padrões mais recentes como TLS 1.3, sem causar gargalos significativos na performance da rede.
Como a Infoprotect auxilia na implementação deste firewall?Nós oferecemos uma jornada completa: desde a consultoria inicial para dimensionamento e arquitetura até a instalação física, configuração de políticas de segurança avançadas, integração com o Fortinet Security Fabric e suporte gerenciado (MSS) 24x7.
Este modelo é indicado para empresas de qual porte?O FortiGate 3960E é voltado para grandes empresas, provedores de serviços (MSSPs), instituições financeiras e organizações que operam infraestruturas críticas que exigem altíssima disponibilidade, baixa latência e processamento de dados em larga escala.
O FortiGate 3960E ajuda na conformidade com a LGPD?Com certeza. Através de recursos como segmentação de rede, prevenção de perda de dados (DLP), controle de acesso rigoroso e relatórios detalhados de auditoria, ele fornece as ferramentas técnicas necessárias para proteger dados pessoais e cumprir as exigências da LGPD.