Fortinet: Dicas de segurança de e-mail Fortinet 2026
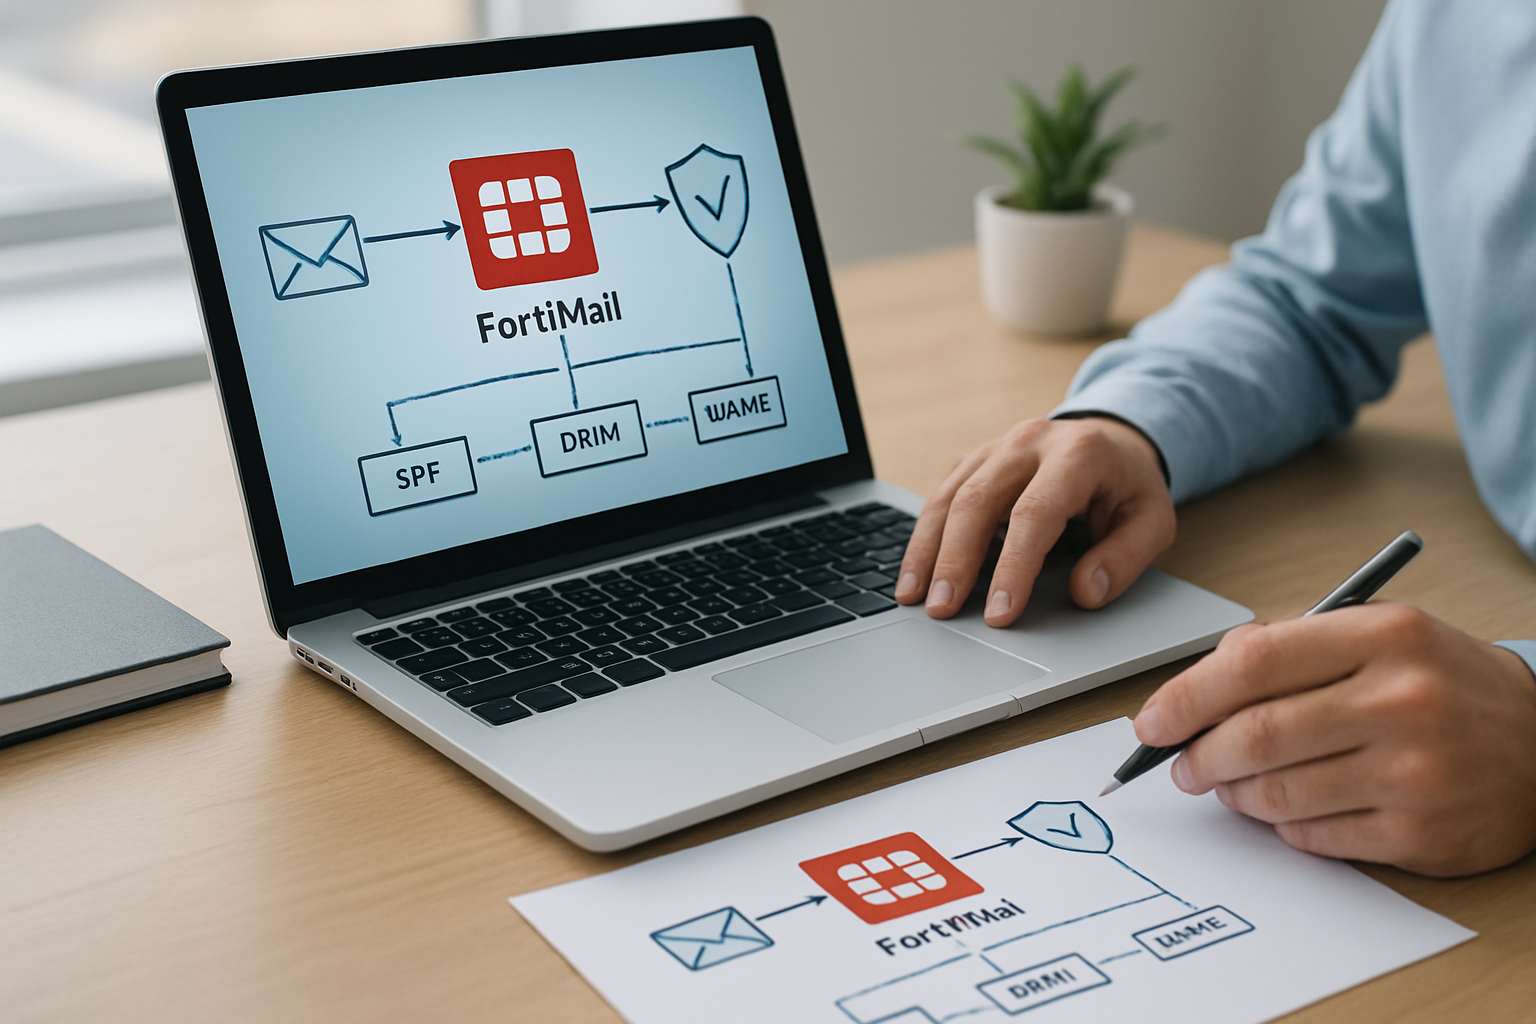
Dicas práticas 2026 para proteger e-mails com Fortinet: configuração FortiMail, autenticação SPF/DKIM/DMARC, integração com SOC e conformidade LGPD.
Neste artigo
- Introdução à segurança de e-mail Fortinet
- Arquitetura e componentes para segurança de e-mail Fortinet
- Configuração prática: FortiMail e políticas essenciais para segurança de e-mail Fortinet
- Boas práticas complementares e integração com LGPD
- Resposta a incidentes envolvendo e-mail
- Conclusão e próximos passos
Nós sabemos que a segurança de e-mail Fortinet é um pilar estratégico para proteger comunicações, usuários e dados confidenciais. Nesta jornada, vamos abordar arquitetura, configuração prática, políticas de autenticação (SPF, DKIM, DMARC), integração com governança e como montar um plano de resposta a incidentes que funcione na prática em 2026. A nossa abordagem une técnica e operacionalidade, com exemplos aplicáveis a equipes de TI e segurança. Como parceiro estratégico e consultor de confiança, a Infoprotect combina expertise e confiança comprovadas para orientar decisões de proteção, resiliência e continuidade de negócios.
Introdução à segurança de e-mail Fortinet
Nós começamos com o básico: e-mail continua sendo a principal via de ataque usada por criminosos para phishing, comprometimento de contas e distribuição de malware. A proteção efetiva exige soluções que combinem filtragem estática, análise comportamental e inteligência de ameaças em tempo real. No ecossistema Fortinet, o produto que costuma liderar essa defesa é o FortiMail, complementar às assinaturas de threat intelligence do FortiGuard.
O objetivo deste artigo é prático: mostrar como arquitetar, configurar e operacionalizar a proteção de e-mail usando recursos e políticas que garantam entrega legítima e bloqueio de abusos. Vamos apontar passos claros, cenários de aplicação e checagens que usamos em projetos com clientes corporativos.
- O que você vai aprender: visão arquitetural, políticas de proteção, integração com autenticação de e-mail e plano de resposta.
- Quem se beneficia: Diretores de TI, gerentes de segurança e líderes de startups que precisam escalar proteção sem perder agilidade.
- Referências técnicas: links oficiais do produto e órgãos reguladores para conformidade com privacidade.
Para contextualizar a conformidade no Brasil, consultamos o texto da Lei Geral de Proteção de Dados publicado pelo governo federal, que orienta políticas de tratamento e proteção de dados pessoais em comunicações eletrônicas.
Fontes citadas ao longo do texto incluem páginas de produto Fortinet, orientações e normativas brasileiras e guias técnicos de resposta a incidentes.
Por que investir em segurança de e-mail fortinet agora
Nós costumamos comparar a segurança de e-mail a uma porta de entrada: pode até ser bonita, mas se a fechadura for fraca, o invasor entra. A grande diferença é que, no mundo digital, essa porta está conectada a todo o resto, ERP, CRM, repositórios de IP. Investir em FortiMail e em assinaturas FortiGuard traz mais do que bloqueio: traz visibilidade e controles que permitem responder rápido quando algo sai do lugar.
Na prática, isso significa reduzir o tempo médio de detecção e contenção. E olha que não é só tecnologia: processos de análise, playbooks e integração com SOC fazem a máquina rodar. Em muitos clientes que atendemos, ver a curva de incidentes diminuir após 60 dias de tuning é rotina, e essa é uma boa métrica para justificar investimento.
Arquitetura e componentes para segurança de e-mail Fortinet
Nós, ao projetar uma arquitetura de e-mail segura com Fortinet, organizamos a solução em camadas. Cada camada resolve um conjunto distinto de riscos, do mais geral ao mais específico.
Camadas principais da arquitetura
- Perímetro: gateways de e-mail (FortiMail) que recebem e validam conexões SMTP e aplicam políticas de filtração.
- Proteção avançada: sandboxes e análise de anexos em busca de comportamento malicioso.
- Inteligência de ameaças: feed FortiGuard para atualização contínua de indicadores de compromisso.
- Autenticação e reputação: SPF, DKIM, DMARC e verificação de reputation feeds.
- Telemetria e correlação: logs enviados para SIEM/SOC para investigação e correlação com outros eventos.
O ponto é que a tecnologia isolada não resolve. Precisamos integrar FortiMail com políticas corporativas e com o SOC para que ações de bloqueio e quarentena sejam devidamente revisadas e afinadas.
Componentes Fortinet que costumamos usar
- FortiMail: gateway de e-mail projetado para filtrar spam, phishing e malware de forma centralizada. Para detalhes de produto, consulte a página oficial do FortiMail.
- FortiGuard: serviços de threat intelligence que atualizam assinaturas, reputações e listas de indicadores.
- FortiAnalyzer / FortiSIEM: central de logs e correlação, essencial para detecção e investigação.
Para quem precisa conferir recursos oficiais, nós costumamos consultar diretamente as páginas técnicas dos produtos e os guias de integração para alinhar arquitetura e requisitos.
Nossa recomendação de prática inicial: sempre testar a integração entre FortiMail e o servidor de e-mail (Exchange, Office 365, Google Workspace ou SMTP interno) em um ambiente de homologação, antes de mover para produção.
Modos de implantação e alta disponibilidade
Ao planejar, nós decidimos pelo modo de implantação com base em requisitos de latência, volume e criticidade das mensagens. Implantações em modo gateway frontal funcionam bem para inspecionar todo o tráfego SMTP. Já fluxos híbridos, onde FortiMail faz apenas a filtragem inicial antes de passar para um serviço cloud, são úteis quando parte da infraestrutura já está em Office 365 ou Google Workspace.
Alta disponibilidade é outro ponto que não deixamos de lado. Configurações ativas-ativas ou ativas-passivas são implementadas conforme SLA das aplicações. Isso evita que uma manutenção ou falha parcial gere perda de e-mails críticos. Em paralelo, dimensionamos discos e filas de mensagens para garantir retenção temporária durante picos.
Configuração prática: FortiMail e políticas essenciais para segurança de e-mail Fortinet
Nós vamos detalhar passos práticos que aplicamos em projetos. A ideia é mapear do recebimento ao processamento e entrega, incluindo políticas que reduzam falsos positivos e aumentem a proteção.
Políticas de autenticação para segurança de e-mail Fortinet: SPF, DKIM e DMARC
A autenticação de e-mail é base para reputação e bloqueio de spoofing. Implementamos SPF com registros de envio bem definidos, assinamos mensagens com DKIM e publicamos políticas DMARC para gerenciar quarentena e rejeição. Na prática, nós recomendamos a implantação gradual de DMARC: monitor → quarentena → rejeitar, acompanhando relatórios agregados.
- SPF: listar servidores autorizados para envio e manter o registro enxuto.
- DKIM: assinar as mensagens com chaves rotacionadas periodicamente.
- DMARC: começar com política de monitoramento e ajustar para rejeição conforme confiança.
Essas ações reduzem impersonação e aumentam a entregabilidade legítima, além de simplificarem análises para o SOC.
Segurança de e-mail Fortinet: tuning e monitoramento
Depois de ativar DMARC em modo de monitoramento, nós acompanhamos três relatórios chave: origem de envio, volume por source IP e falhas de alinhamento DKIM/SPF. Na prática, montamos dashboards que mostram remetentes legítimos que ainda falham e remetentes suspeitos que aparecem de forma esporádica.
Um exemplo prático: ao analisar relatórios agregados, identificamos um serviço de automação que enviava relatórios com um envelope de remetente diferente. A solução foi incluir o IP do serviço no SPF e ajustar a assinatura DKIM. Essa correção eliminou falsas quarentenas e melhorou taxa de entrega em clientes importantes.
Políticas de filtração e sandboxing
Nós configuramos o FortiMail para aplicar múltiplos mecanismos: reputação de remetente, análise de conteúdo, verificação de URLs e sandboxing para anexos suspeitos. A configuração prática inclui a criação de regras por grupo de usuários e listas de permissões temporárias para reduzir impacto operacional.
- Classificação de ameaça por anexo e tipo MIME.
- Verificação dinâmica de URLs encurtadas com análise em tempo real.
- Quarentena com workflows de revisão por time de segurança.
Na implementação, convém criar regras de exceção para sistemas automatizados (faturas eletrônicas, notificações bancárias) após validação das assinaturas e remetentes.
Política de entrega e monitoramento
Nós paramos para revisar rotas de entrega: aceitar e armazenar, aceitar e marcar, ou rejeitar. É importante ter dashboards que mostrem taxas de quarentena, entrega e entregabilidade falhada para ajustar políticas em ciclos rápidos.
- Logs centralizados para correlação com eventos de endpoint.
- Alertas para picos incomuns de rejeição ou falhas de autenticação.
- Relatórios DMARC agregados para análise trimestral.
Para alinhar conformidade e retenção, considere políticas de retenção de logs que atendam à LGPD e às necessidades legais da sua empresa.
Boas práticas complementares e integração com LGPD
Nós sempre ressaltamos: tecnologia resolve parte do problema; processos e pessoas fecham o ciclo. Abaixo, enumeramos práticas administrativas e técnicas que complementam a segurança do e-mail.
Treinamento e conscientização
Treinamentos regulares ajudam usuários a reconhecer tentativas de phishing e engenharia social. Nós recomendamos simulações controladas e campanhas de reforço trimestrais para medir evolução do comportamento.
- Simulações de phishing com feedback imediato.
- Guias rápidos para verificação de remetentes e URLs.
- Canal de reporte simples e imediato para suspeitas de e-mail malicioso.
Governança e conformidade com LGPD
A privacidade e a segurança andam juntas. Nós alinhamos políticas de e-mail com obrigações legais e orientações da Autoridade Nacional de Proteção de Dados. Para consulta da legislação, o texto oficial da LGPD está disponível em fonte governamental, que orienta tratamento e proteção de dados pessoais em comunicações eletrônicas.
- Avaliar bases legais para envio de comunicações e armazenamento de dados.
- Mapear fluxos de dados que passam por e-mail, incluindo anexos com dados pessoais.
- Definir tempo de retenção e procedimentos de anonimização quando aplicável.
Integrar FortiMail com políticas de DLP (Data Loss Prevention) e com workflows de resposta a incidentes reduz risco de vazamento de dados pessoais e mitiga impactos reputacionais.
Integração DLP e exemplo prático
Ao integrar políticas DLP com FortiMail, nós criamos regras que detectam padrões como CPF, CNPJ e números de cartão em anexos e corpo de mensagens. Quando as regras disparam, a mensagem pode ser bloqueada, criptografada ou encaminhada para análise humana. Em um caso real, encontramos um processo interno que enviava planilhas com dados pessoais sem criptografia; a automação de DLP garantiu detecção e prevenção, além de gerar tickets para revisão de processos.
Resposta a incidentes envolvendo e-mail
Nós estruturamos planos de resposta que contemplam triagem, contenção, erradicação e recuperação, com papéis claros entre TI, segurança da informação e jurídico.
Fluxo prático de resposta
- Triagem: identificar se a ameaça é isolada, em escala interna ou externa.
- Contenção: bloquear remetentes maliciosos, isolar contas comprometidas e aplicar regras temporárias no gateway.
- Erradicação: remover mensagens maliciosas em massa, rolar credenciais e restaurar integridade dos sistemas.
- Recuperação: restaurar entrega legítima, revisar políticas e comunicar stakeholders conforme a LGPD.
Um playbook documentado e testado reduz tempo de resposta e erros no calor do incidente. Nós geralmente estabelecemos SLAs internos para cada etapa e simulamos exercícios anuais.
Ferramentas e integração com SOC
Logs do FortiMail devem alimentar o SIEM; eventos de phishing e compromissos de conta precisam gerar tickets automáticos no sistema de incidentes. Nós priorizamos integrações API para automação de contenção, como bloqueio de remetentes ou remoção de mensagens em caixas de correio corporativas.
- Automação para ações repetitivas e redução de tempo de contenção.
- Playbooks que envolvem times técnicos, comunicação e jurídico.
- Relatórios pós-incidente com lições aprendidas e ajustes de regra.
Para referências públicas sobre boas práticas de resposta, existem guias de tratamento de incidentes que podem orientar o desenho do playbook e a governança associada.
Exemplo de incidente e lições aprendidas
Em um cliente do setor de serviços, nós respondemos a uma campanha de phishing que inicialmente passou por filtros reputacionais por usar IPs recém-comprometidos. O SOC, alimentado por logs FortiMail e FortiAnalyzer, detectou padrão de URLs e disparou um playbook que bloqueou domínios e removeu mensagens das caixas afetadas em menos de duas horas. A lição foi clara: integração e automação encurtam o tempo de impacto e reduzem custos de remediação.
Para alertas e orientações locais, nós consultamos o CERT.br, que publica indicadores e campanhas observadas no Brasil.
Conclusão e próximos passos
Nós vimos que a segurança de e-mail Fortinet exige uma combinação entre arquitetura adequada, políticas de autenticação, integração com inteligência de ameaças e processos de governança. A implantação técnica é apenas o começo; o verdadeiro ganho vem quando alinhamos tecnologia, pessoas e processos.
Como próximo passo prático, sugerimos o seguinte checklist mínimo para 30/60/90 dias:
- 30 dias: validar integração do FortiMail com servidor de e-mail e ativar relatórios DMARC em modo monitoramento.
- 60 dias: implementar sandboxing e políticas de quarentena, além de integrar logs ao SIEM.
- 90 dias: automatizar triagem de incidentes, rodar simulação de phishing e avançar para política DMARC mais restritiva quando apropriado.
Se desejarem, nós da Infoprotect podemos ajudar a mapear risco, implantar FortiMail e treinar suas equipes para obter uma defesa alinhada à governança corporativa. Integração cuidadosa e testes contínuos fazem com que a proteção deixe de ser um custo e passe a ser um diferencial de resiliência para a organização.
Perguntas frequentes
Nós recomendamos começar com um inventário dos fluxos de e-mail, configurar SPF e DKIM, ativar DMARC em modo de monitoramento e validar integração do FortiMail em ambiente de homologação antes da produção.
Como equilibrar bloqueio de phishing e taxa de falsos positivos?Nós ajustamos regras por grupos de usuários, usamos listas de permissões para serviços legítimos e monitoramos métricas de quarentena. Simulações e feedback do time de negócio ajudam a calibrar políticas sem interromper operações.
FortiMail é compatível com Office 365 e Google Workspace?Sim. Nós integramos gateways como FortiMail tanto em front-end quanto em fluxo híbrido com provedores cloud. Recomenda-se testar regras e rotas de entrega em homologação para evitar perda de mensagens.
Fontes e leitura adicional:
- Página oficial do FortiMail , informações sobre funcionalidades do gateway de e-mail.
- FortiGuard Services , detalhes sobre threat intelligence e serviços de segurança.
- Lei nº 13.709/2018 (LGPD) , texto oficial da legislação brasileira sobre proteção de dados.
- CERT.br, orientações e alertas sobre ameaças e phishing no Brasil.
- FortiAnalyzer, referência para centralização e correlação de logs Fortinet.
- Sebrae — orientações sobre segurança para pequenas empresas, guia prático para proteção de ativos digitais.
- IBGE — dados e estatísticas que ajudam a dimensionar impacto de incidentes em setores econômicos.
- Exame — reportagens e análises sobre incidentes cibernéticos e tendências de mercado.
- Valor Econômico — conteúdos sobre governança e riscos empresariais relacionados à cibersegurança.