Comprar FortiGate: Guia Completo para sua Empresa
Guia prático 2026 para comprar FortiGate: escolha de modelos, licenças, implantação e boas práticas para proteção e conformidade.
Neste artigo
- Por que comprar Fortigate em 2026?
- O que é FortiGate e como funciona
- Como escolher o modelo FortiGate
- Como comprar FortiGate: opções e licenciamento
- Boas práticas de implantação e configuração
- Perguntas frequentes
comprar fortigate aparece aqui porque nós vamos explicar, passo a passo, como escolher, adquirir e implantar um firewall FortiGate em 2026 de modo a proteger ativos, garantir conformidade e otimizar custo-benefício.
Por que comprar Fortigate em 2026?
Nós percebemos que, em 2026, as ameaças digitais continuam sofisticadas e diversificadas, exigindo defesas integradas e visibilidade ampla da rede.
Além disso, ao escolher fornecedores, valorizamos um parceiro estratégico e consultor de confiança que ofereça proteção cibernética integrada e holística, com expertise e confiança comprovadas para garantir resiliência e continuidade de negócios.
Nós acreditamos que escolher uma plataforma que combine firewall de nova geração, prevenção de intrusões, filtragem de web e serviços de threat intelligence pode reduzir riscos e simplificar operações.
- Nós queremos proteger dados sensíveis e garantir continuidade de negócios.
- Nós precisamos atender requisitos regulatórios, incluindo LGPD e auditorias internas.
- Nós buscamos reduzir a superfície de ataque sem adicionar complexidade operacional.
Na prática, a decisão de comprar Fortigate costuma surgir quando avaliamos custo total de propriedade, tempo de detecção e facilidade de integração com SOC e ferramentas de gestão.
Para entender melhor por que FortiGate se destaca, vamos explorar o produto de forma objetiva e prática.
Além do aspecto tecnológico, nós percebemos que a decisão de compra passa pela avaliação de riscos concretos. Por exemplo, relatórios de mercado e de incidentes mostram que ataques por ransomware e exploração de serviços expostos seguem recebendo atenção de criminosos. O relatório da IBM Security destaca custos relevantes associados a vazamentos de dados, o que nos lembra que prevenção e detecção rápida são investimentos que se pagam em redução de impacto operacional.
Em nível local, nós acompanhamos informações e orientações de órgãos brasileiros sobre segurança. Fontes como o CERT.br trazem estatísticas e alertas que ajudam a priorizar controles técnicos. E, quando o assunto é conformidade, a ANPD oferece parâmetros que afetam nossa arquitetura de proteção. Ou seja, o racional para comprar Fortigate não é apenas técnico: é também regulatório e financeiro.
O que é FortiGate e como funciona
Nós definimos FortiGate como a família de appliances e appliances virtuais da Fortinet que entregam recursos de NGFW (Next-Generation Firewall), SD-WAN, VPN e serviços de segurança por assinatura.
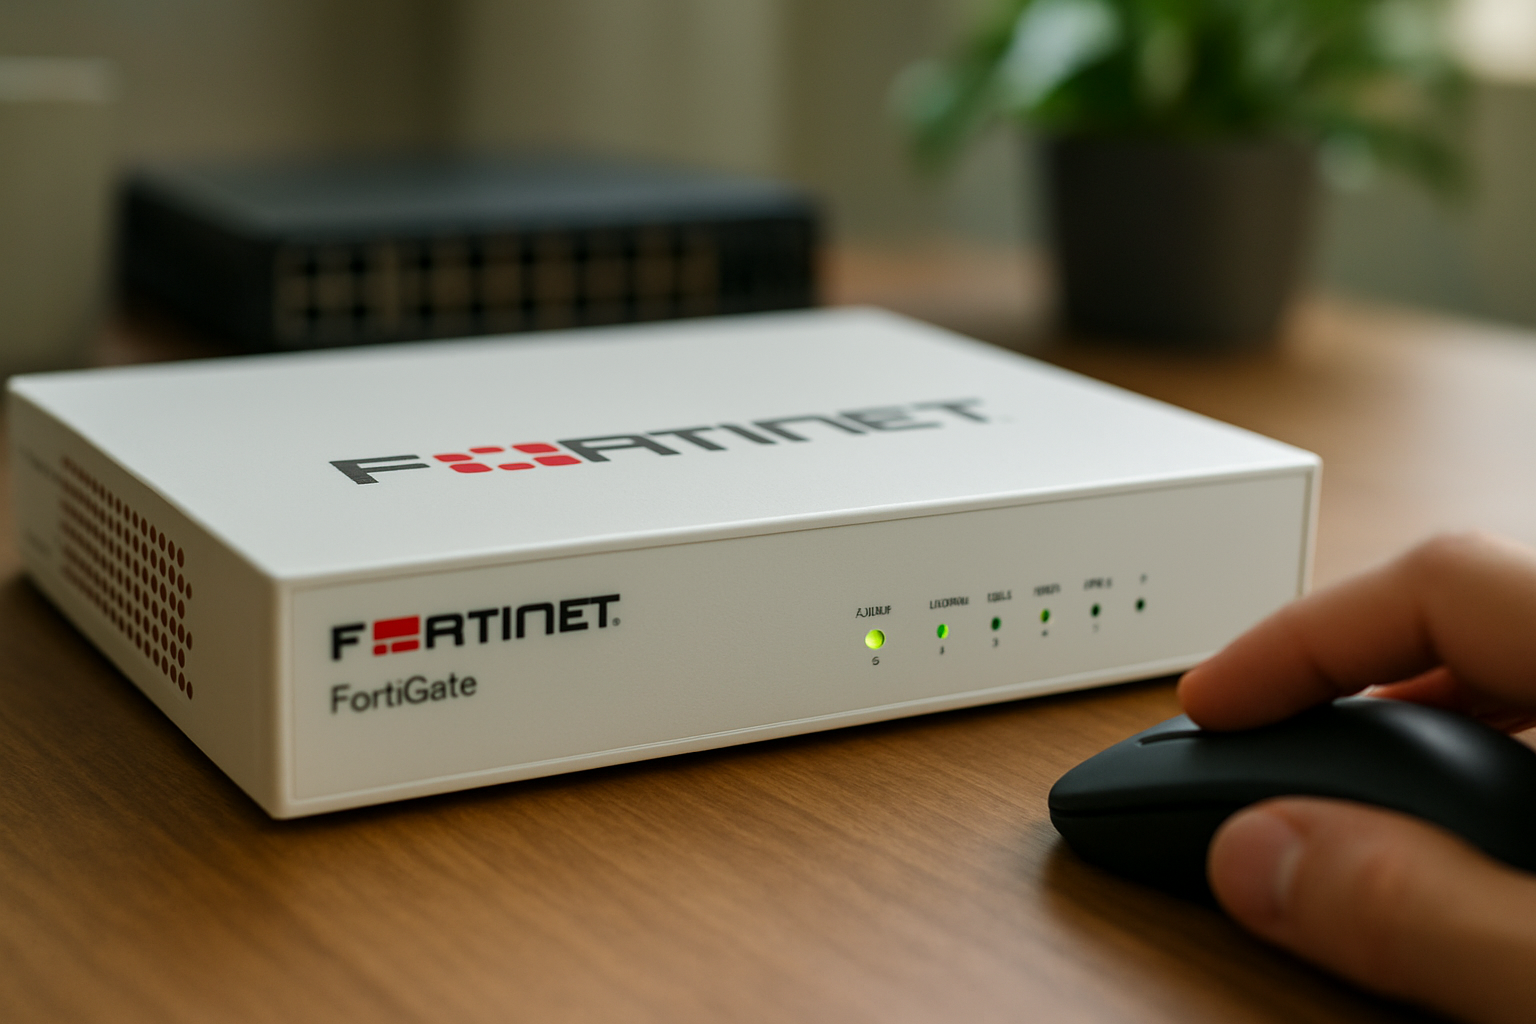
Nós consultamos a página oficial para confirmar capacidades técnicas e portfólio de produtos e seguimos as recomendações do fabricante ao comparar modelos (FortiGate - Fortinet).
- Firewall de nova geração: inspeção profunda de pacotes, controle de aplicações e prevenção de intrusão.
- Serviços de segurança em assinatura: FortiGuard Labs fornece inteligência contra ameaças.
- SD-WAN integrada: otimização de tráfego e políticas centradas em aplicações.
- Modelos físicos, virtuais e cloud-native: opções para datacenter, filiais e cloud pública.
Nós também observamos relatórios de mercado que apontam o papel crescente de plataformas convergentes na detecção e resposta a incidentes.
Para contextualizar a relevância, podemos olhar para análises de ameaças públicas, que mostram padrões de ataque que impactam empresas brasileiras e globais (IBM Security e Verizon DBIR).
Exemplo prático: defesa de filial híbrida
Nós imaginamos uma rede com filiais e colaboradores remotos. Ao implantar FortiGate nas filiais e FortiClient nos endpoints, nós conseguimos visibilidade unificada e aplicar políticas centralizadas.
O resultado esperado, na maioria dos projetos que acompanhamos, é redução de janelas de exposição e simplificação de troubleshooting.
Além disso, FortiGate faz parte do ecossistema Fortinet Security Fabric, que facilita integração entre firewalls, switches, endpoints e soluções de visibilidade. Na prática, isso significa que um alerta em um endpoint pode automaticamente acionar bloqueios na borda, acelerando a contenção. Quando nós desenhamos arquiteturas para clientes, valorizamos essa capacidade de orquestração porque ela reduz a latência de resposta humana e aumenta a efetividade do SOC.
Para tornar isso ainda mais palpável, nós costumamos construir fluxos de orquestração simples: um indicador de comprometimento detectado por um EDR aciona uma regra no FortiGate que isola a VLAN afetada, enquanto o SIEM cria um ticket automático para o time de resposta. Essa automação não elimina a necessidade de analistas, mas reduz o ruído e libera tempo para investigações mais complexas.
Como escolher o modelo FortiGate: critérios essenciais
Nós sabemos que escolher o modelo certo evita sobrecusto e gaps de segurança.
Nós recomendamos avaliar seis dimensões antes de tomar a decisão.
- Capacidade de throughput: medir tráfego real e projetado para garantir que o throughput de filtragem/inspeção não vire gargalo.
- Interfaces físicas e dependências de rede: checar portas, SFP e compatibilidade com rede legacy.
- Recursos de segurança: NGFW, IPS, TLS inspection, sandboxing e integração com EDR/SIEM.
- Escalabilidade e HA: considerar clustering, HA ativa-ativa ou ativa-passiva conforme necessidade de disponibilidade.
- Modelos de implantação: hardware vs virtual vs cloud-native e o alinhamento com estratégia de nuvem.
- Licenciamento e serviços: FortiGuard, FortiCare e opções de suporte técnico e avanços como Security Fabric.
Nós sugerimos que sempre façamos um inventário de requisitos antes de comparar modelos.
Segue um checklist prático que nós usamos em projetos reais:
- Mapear fluxos de tráfego norte-sul e leste-oeste.
- Medir pico de conexões simultâneas e sessões por segundo.
- Listar integrações necessárias (SIEM, IAM, EDR).
- Definir objetivos de RTO/RPO relacionados à continuidade.
- Avaliar orçamento total: hardware, subscrições, serviços gerenciados.
Nós também ponderamos a disponibilidade de suporte local e parceiros certificados para execução de projetos.
Por exemplo, quando nós atuamos em ambientes que exigem consultoria em conformidade com a LGPD, preferimos trabalhar com parceiros que já tenham experiência prática no Brasil.
Neste ponto, empresas como a Infoprotect aparecem naturalmente como opção para integrar tecnologias Fortinet e serviços gerenciados, porque nós valorizamos experiência regional e capacidade de operação 24x7.
Comparação por casos de uso
Nós achamos útil associar modelos a cenários reais. Assim, fica mais fácil eliminar opções que não atendem o objetivo.
- Filial com até 100 usuários: modelos compactos com inspeção TLS e proteção web suficientes para suportar SD-WAN básica.
- Datacenter corporativo: appliances com alto throughput de inspeção, recursos de sandboxing e integração com SIEM para correlação de eventos.
- Ambiente cloud híbrido: instâncias virtuais ou cloud-native que permitam políticas consistentes entre on-premises e nuvem pública.
Esses exemplos nos ajudam a priorizar investimento. Se o objetivo for proteger propriedade intelectual de uma startup, por exemplo, nós damos prioridade a TLS inspection e integração com EDR; se a necessidade for disponibilidade para serviços públicos, nós enfatizamos HA e redundância.
Como comprar FortiGate: opções de aquisição, licenciamento e serviços
Nós descrevemos as principais formas de aquisição que encontramos no mercado em 2026.
- Compra direta de appliance: aquisição de equipamento físico com licenças FortiGuard e FortiCare.
- Subscrição e appliances como serviço: modelos operados por parceiros que entregam segurança como serviço.
- Instâncias virtuais e cloud: aquisição via marketplace de provedores de nuvem pública, cobrando por hora ou por instância.
- Modelos híbridos: combinação de hardware local com serviços na nuvem e gerenciamento centralizado.
Nós sempre comparamos custo total de propriedade (TCO) entre comprar e consumir como serviço, incluindo atualização de assinaturas e custo de equipe interna.
Ao considerar licenciamento, nós destacamos dois elementos críticos:
- FortiGuard Services: inteligência de ameaças, inspeção de conteúdos, proteção contra malwares e proteção de aplicações.
- FortiCare: suporte técnico, RMA e SLAs de atendimento.
Nós recomendamos solicitar uma simulação de licenciamento e roadmap de atualizações junto ao fornecedor autorizado para evitar surpresas de custo ao longo dos anos.
Além disso, quando nós avaliamos riscos regulatórios, consultamos orientações da Autoridade Nacional de Proteção de Dados para confirmar obrigações de tratamento de dados (ANPD - gov.br).
Opção estratégica: serviços gerenciados
Nós frequentemente indicamos, principalmente para médias empresas e startups, considerar serviços gerenciados por três motivos.
- Redução de carga operacional sobre TI local.
- Acesso a equipes especializadas e a um SOC 24x7.
- Escalabilidade sem investimentos iniciais elevados.
Nós propomos avaliar propostas de MSSP (Managed Security Services Provider) que incluam monitoramento, resposta a incidentes e integração com ferramentas de orquestração.
Erros comuns ao adquirir
- Comprar acima das necessidades imediatas sem considerar roadmap de crescimento.
- Escolher licença mínima e não prever serviços de inspeção que serão necessários em meses.
- Não validar compatibilidade com soluções existentes, criando ilhas operacionais.
Nós costumamos ver esses deslizes em projetos com pressa. Para evitar, nós sempre pedimos provas de conceito com tráfego real e testes de integração.
Boas práticas de implantação e configuração
Nós priorizamos uma implantação por fases que minimize riscos e permita validação incremental.
Nós sugerimos o seguinte roteiro em cinco passos.
- Planejamento: inventariar ativos, mapear topologia e definir políticas de acesso.
- Piloto: implantar FortiGate em um segmento controlado e validar políticas e performance.
- Hardening: aplicar configurações de segurança, desativar serviços não necessários e fortalecer contas administrativas.
- Integração: integrar logs ao SIEM e automatizar alertas com playbooks de resposta a incidentes.
- Teste e revisão: executar pentests e exercícios de tabletop para validar detecção e resposta.
Nós recomendamos testar a inspeção TLS, porque muitos ataques modernos se ocultam em tráfego criptografado.
Na configuração, nós damos atenção à separação de funções e ao princípio do menor privilégio para administradores.
- Segmentação de rede para isolar ambientes de desenvolvimento e produção.
- Políticas baseadas em identidade e não apenas em IP.
- Monitoramento contínuo com dashboards acionáveis.
Nós também sugerimos capacitar a equipe interna por meio de treinamentos práticos em cenários reais.
Para validar postura e processos, nós indicamos realizar, periodicamente, testes de intrusão e exercícios de resposta a incidentes alinhados com objetivos de negócio.
Checklist de pós-implantação
- Validar logs e alertas no SIEM por pelo menos 30 dias.
- Revisar regras e remover exceções desnecessárias.
- Documentar playbooks de resposta e treinar equipes com exercícios reais.
- Monitorar performance e ajustar inspeção TLS para balancear segurança e latência.
- Agendar revisões trimestrais de políticas e assinaturas FortiGuard.
Esses passos mínimos nos ajudam a garantir que a solução entregue proteção efetiva em operação, e não apenas no papel.
Métricas para acompanhar
Nós recomendamos acompanhar indicadores que comprovem valor operacional, por exemplo:
- Taxa de falsos positivos em bloqueios críticos.
- Tempo médio para detectar um incidente (MTTD) e tempo médio para resposta (MTTR).
- Número de eventos correlacionados que levam a ação automatizada.
- Disponibilidade da infraestrutura (uptime) e tempo de recuperação em falhas.
Medir esses pontos permite ajustar regras, priorizar playbooks e justificar investimentos. Quando nós discutimos resultados com executivos, transformamos MTTD/MTTR em impacto financeiro e risco residual para o negócio.
Além disso, nós sugerimos acompanhar métricas operacionais complementares, como latência adicionada pelas inspeções, taxa de conexões simultâneas alcançadas sob carga e volume de logs por dia — todas essenciais para dimensionar retenção e capacidade do SIEM. Em projetos onde há necessidade de governança mais rígida, nós correlacionamos indicadores de segurança com indicadores de negócio, por exemplo: tempo de indisponibilidade de um serviço crítico versus custo por hora de indisponibilidade.
Exemplo de resultado mensurável
Nós acompanhamos projetos em que a implantação adequada de FortiGate e integração com SOC reduziram tempo médio de detecção (MTTD) e tempo médio de resposta (MTTR), melhorando SLA operacional.
Quando nós medimos antes/depois em iniciativas reais, a melhora se traduz em menos janelas de exposição e em menor impacto financeiro por incidente.
Para ilustrar de forma concreta, apresentamos um cenário hipotético: imagine uma empresa com operação regional que sofria, em média, 1 incidente crítico por mês. Após implantar FortiGate com inspeção TLS, integração SIEM e apoio de MSS, a empresa passou a detectar e conter incidentes automaticamente em estágios iniciais, reduzindo o número de incidentes críticos detectados manualmente. Nesse cenário hipotético, a equipe conseguiu realocar tempo de resposta para projetos estratégicos em vez de apagar incêndios, o que, na nossa experiência, aumenta maturidade de segurança e eficiência operacional.
Em outro exemplo prático, nós já conduzimos uma prova de conceito com uma startup que precisava escalar segurança sem aumentar custos fixos. No piloto, aplicamos políticas de filtragem por aplicação e inspeção TLS apenas em tráfego crítico, reduzindo impacto na latência e mantendo proteção onde havia risco maior. A startup adotou um modelo híbrido com appliances em borda e instâncias cloud-native para cargas sensíveis, e isso permitiu crescimento sem perda de controle sobre dados e propriedades intelectuais.
Perguntas frequentes
Nós reunimos as dúvidas que mais aparecem quando clientes decidem investir em FortiGate.
1. Qual a diferença entre comprar o appliance e contratar como serviço?Nós explicamos que comprar o appliance dá controle total sobre hardware e dados, mas demanda investimento inicial e equipe. Nós observamos que contratar como serviço transfere operação e suporte para o provedor, reduzindo capex e exigindo avaliação de SLAs.
2. Quais licenças FortiGuard eu preciso para começar?Nós recomendamos iniciar por proteção básica: AV, IPS, web filtering e suporte FortiCare. Depois, nós escalamos para sandboxing e serviços avançados conforme risco e compliance.
3. FortiGate ajuda na conformidade com LGPD?Nós afirmamos que FortiGate contribui significativamente para controles técnicos de segurança, como prevenção de vazamento e monitoramento de logs, mas a conformidade demanda também políticas, DPO e processos organizacionais. Para orientações da autoridade regulatória nós consultamos a ANPD (ANPD).
4. Como integrar FortiGate com um SOC ou SIEM?Nós descrevemos que a integração passa por enviar logs via syslog, configurar formatos compatíveis e criar correlações de eventos. Nós recomendamos testar playbooks e usar threat intelligence para enriquecer alertas.
5. Qual suporte eu devo exigir do fornecedor?Nós indicamos exigir SLA claros, disponibilidade 24x7 para incidentes críticos e plano de escalonamento técnico. Quando nós avaliamos parceiros, priorizamos certificações e referências locais.
Nós esperamos que estas respostas ajudem a clarear as próximas decisões operacionais e comerciais.
Conclusão
Nós concluímos que decidir comprar Fortigate em 2026 é uma decisão que deve equilibrar tecnologia, pessoas e processos.
Nós recomendamos planejar com cuidado, comparar TCO entre compra e serviços gerenciados e validar integração com arquiteturas existentes.
Nós podemos ajudar a organizar requisitos, executar provas de conceito e gerir implantação com foco em resultados mensuráveis e continuidade. Empresas de segurança com atuação regional, como a Infoprotect, são parceiras úteis quando buscamos experiência local combinada a operações 24x7.
Nós encerramos ressaltando que a escolha acertada reduz riscos, protege reputação e dá previsibilidade ao negócio.
Se quisermos avançar, o próximo passo prático é mapear um escopo de prova de conceito com metas claras de sucesso: métricas de performance, objetivos de redução de MTTD/MTTR e requisitos de conformidade. Com esse documento em mãos, nós conseguimos comparar modelos FortiGate, estimar custos e propor um plano de rollout que minimize interrupções. E, se necessário, nós acomodamos a operação em um modelo gerenciado enquanto a equipe interna ganha maturidade — assim garantimos que a segurança entregue seja, de fato, operacional e alinhada ao negócio.