Licença FortiClient: Proteja sua empresa agora!
Guia 2026 sobre licença FortiClient: como escolher, implantar e integrar para proteger endpoints e apoiar conformidade no Brasil.
Neste artigo
- O que é a licença FortiClient?
- Benefícios práticos para empresas
- Como escolher a licença FortiClient em 2026
- Implementação e integração com a stack de segurança
- Boas práticas operacionais e governança
- FAQ sobre licença FortiClient
Quando pensamos em proteção de endpoints, nós sempre consideramos a licença FortiClient como um componente central da estratégia. A primeira pergunta que fazemos é: qual plano atende melhor nosso ambiente? Neste artigo, vamos destrinchar opções, cenários de uso e caminhos práticos para adotar a solução em 2026, com foco em empresas brasileiras que precisam alinhar tecnologia e conformidade.
A Infoprotect atua como Parceiro Estratégico e Trust Advisor, oferecendo Proteção Cibernética Integrada e Holística e contribuindo para a resiliência e continuidade de negócios de seus clientes.
O que é a licença FortiClient?
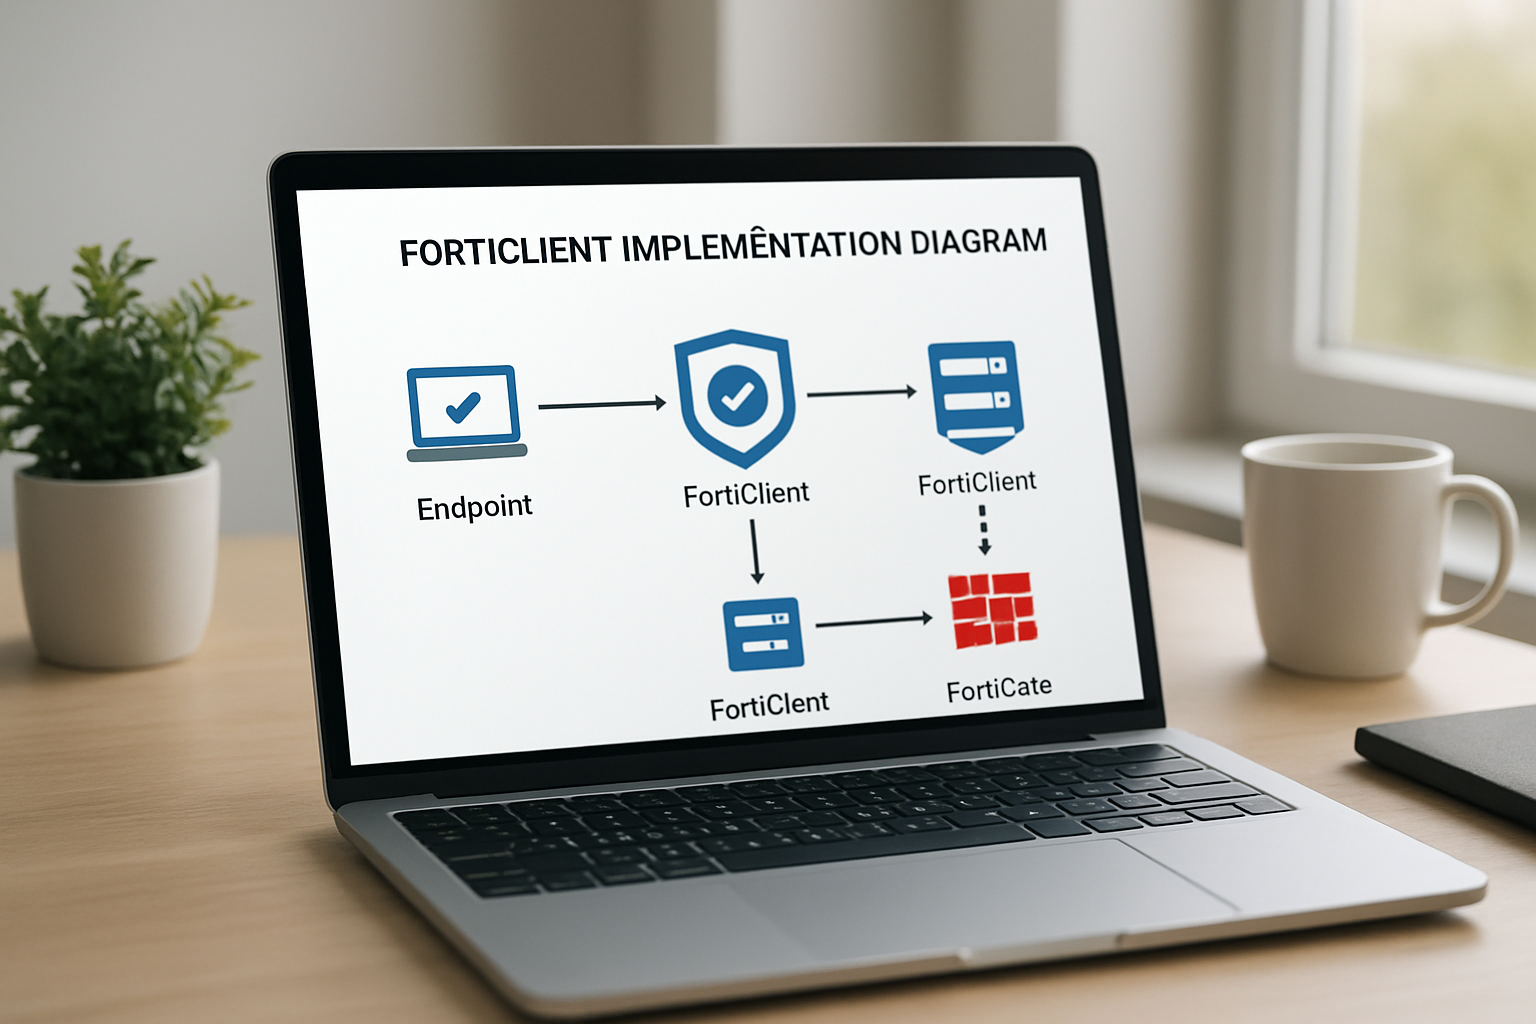
Explicando de forma direta: a licença FortiClient é o contrato comercial que habilita recursos do agente de endpoint da Fortinet, cobrindo desde proteção antivírus e EDR até integração com consoles de gerenciamento como o FortiClient EMS e com o ecossistema Fortinet Security Fabric. Nós entendemos a licença como a chave que desbloqueia não apenas software, mas também suporte, atualizações e integrações necessárias para uma defesa coordenada.
E olha que isso tem impacto real: sem a licença correta, funcionalidades essenciais ficam desabilitadas ou fora de garantia. Para detalhes oficiais sobre recursos e edições, consultamos a documentação do fabricante.
Fontes e leitura complementar:
Versões e módulos (visão geral)
Na prática, a oferta costuma vir em camadas: uma edição gratuita/com funcionalidade limitada, edições pagas com recursos de prevenção avançada, e pacotes que incluem EDR, gerenciamento centralizado e integração com serviços de inteligência. Cada camada atende a necessidades distintas, da microempresa com poucos endpoints até corporações com demandas de resposta a incidentes 24x7.
- Proteção básica: antivírus, firewall local e controle de aplicações.
- Proteção avançada: prevenção contra exploits, sandboxing e antimalware em tempo real.
- EDR e MDR: detecção, investigação e resposta, muitas vezes combinadas a serviços gerenciados.
Licenciamento, entitlements e suporte
Além das camadas de produto, nós sempre avaliamos as cláusulas contratuais: quais são os níveis de atualização, qual o tempo de SLA para suporte crítico, se há direito a upgrades e quais módulos exigem licenças separadas. Em alguns projetos, encontramos clientes que acreditavam ter cobertura EDR e descobriram que o contrato cobria apenas funcionalidades básicas. Isso gera frustração e risco.
Recomendações práticas que aplicamos:
- Exigir a lista clara de módulos habilitados por SKU antes da compra.
- Documentar o processo de renovação e o impacto de uma eventual não renovação em operações críticas.
- Negociar janelas de suporte em horário local e disponibilidade de engenheiro para incidentes críticos.
Na prática, a licença é o mapa que mostra até onde a ferramenta pode nos ajudar. Tratar isso com atenção evita surpresas em auditorias e em crises de segurança.
Benefícios práticos para empresas
Ao avaliar a licença FortiClient, nós focamos em ganhos tangíveis: reduzir janela de exposição, diminuir esforço operacional e facilitar a conformidade com requisitos legais. Não é só marketing; é resultado prático quando a solução é bem implantada.
Considere estes pontos que costumam pesar na decisão:
- Detecção e resposta: melhora o tempo de identificação de ameaças quando integrado a um SIEM ou SOC.
- Visibilidade de ativos: inventário de endpoints que facilita auditorias e mapeamento de risco.
- Redução de custos operacionais: automações e bloqueios proativos evitam perda de produtividade e despesas com remediação manual.
Exemplo prático
Imagine um escritório regional com 120 estações e equipe híbrida. Nós configuramos o FortiClient com políticas de prevenção e isolamento automático para endpoints suspeitos. Resultado: na ocorrência de um malware que inicialmente passou por e-mail, o isolamento reduziu o impacto e permitiu a investigação sem necessidade de desligar toda a filial. Na prática, isso preserva continuidade do negócio, um objetivo que consideramos crítico em projetos de cibersegurança.
Para reforçar práticas de conformidade e proteção de dados pessoais, vale consultar orientações da Autoridade Nacional de Proteção de Dados.
Além desse cenário, nós frequentemente conduzimos pequenas provas de conceito com equipes de operação e negócios juntas. Esses testes costumam revelar detalhes operacionais relevantes, como janelas de manutenção ideais e regras de exclusão que evitam impacto em aplicações críticas. Esse tipo de ajuste fino transforma uma boa ferramenta em controle confiável.
Métricas de ROI e redução de risco
Quando precisamos justificar investimento ao conselho, nós apresentamos métricas que convertem segurança em valor: tempo médio de detecção, tempo médio de contenção e economia estimada por incidente evitado. Estudos de mercado apontam que reduzir o tempo de detecção tem impacto direto no custo total de um vazamento. Para quem gosta de números, relatórios de mercado detalham esses impactos e servem de base para projeções.
Fonte de referência sobre custos de incidentes:
Observação importante: usamos esses relatórios para calibrar expectativas e montar cenários comparativos, sempre contextualizando para o porte e setor do cliente.
Cenário hipotético com resultados mensuráveis
Vamos supor um varejista com 500 endpoints. Em um piloto de 90 dias, estimamos reduzir o MTTR (tempo médio para remediação) de 48 para 12 horas graças à automação de isolamento e playbooks. Cenários assim são hipotéticos, mas ajudam a demonstrar como investimento em licença e integração operacional se traduz em redução de impacto. Recomendamos modelar esses cenários com dados reais do cliente antes da decisão final.
Como escolher a licença FortiClient em 2026
Escolher a licença certa exige avaliar três dimensões: tecnologia, operação e governança. Nós sugerimos um checklist que ajuda a tomar a decisão alinhada ao risco e ao orçamento.
- Avalie o número de endpoints e tipos (estações, servidores, dispositivos remotos).
- Mapeie requisitos de conformidade, por exemplo obrigações da LGPD que afetem proteção e retenção de logs.
- Considere se prefere gerenciamento local (EMS) ou SaaS, avaliando custos, latência e exigências de integração.
- Verifique se a licença inclui serviços de suporte e atualizações críticas de segurança.
Checklist prático de seleção
Nós recomendamos abordar a compra em etapas:
- Inventariar endpoints e priorizar por criticidade.
- Executar um teste piloto com políticas alinhadas ao perfil de risco.
- Medir indicadores (detecções, falsos positivos, esforço de gestão).
- Ajustar cobertura e negociar níveis de SLA com o fornecedor.
Para referência técnica sobre práticas de proteção de endpoint, consultamos diretrizes do NIST que ajudam a definir controles mínimos de segurança.
NIST Computer Security Resource Center
Considerações para ambientes híbridos e BYOD
Ambientes híbridos exigem atenção especial à gestão de políticas e à segmentação de rede. Nós normalmente diferenciamos políticas por perfil: dispositivos corporativos totalmente gerenciados recebem regras mais rígidas; BYOD pode ficar restrito com VPN adaptativa e controles de acesso condicional. Essa granularidade melhora a segurança sem comprometer produtividade.
Para startups, frequentemente recomendamos licenças por usuário durante crescimento acelerado. Assim, quando um colaborador usa vários dispositivos, a proteção acompanha seu uso sem multiplicar custos desnecessariamente.
Custos e modelos de compra
Na nossa experiência, há três modelos comuns: licenciamento por endpoint, licenciamento por usuário e licenciamento por assinatura anual com faixas escalonadas. Cada modelo tem trade-offs. Por exemplo, licenciamento por usuário pode sair mais econômico em ambientes BYOD; já por endpoint facilita auditoria de ativos gerenciados.
- Licença por endpoint: simples de auditar, previsível em grandes ambientes fixos.
- Licença por usuário: flexível para dispositivos múltiplos por colaborador.
- Assinatura com pacote gerenciado: combina ferramenta + operação para reduzir carga interna.
Antes de assinar, nós sempre solicitamos contratos de nível de serviço por escrito e esclarecimentos sobre limites de suporte em incidentes críticos.
Também recomendamos mapear picos de crescimento previstos e negociar condições escalonadas que evitem surpresas no próximo ciclo de renovação. Em negociações, pedir listagem de SKUs e cláusulas de upgrade ajuda a manter previsibilidade orçamentária.
Implementação e integração com a stack de segurança
Nós vemos a implantação da licença FortiClient como um projeto de integração, não apenas de instalação. A solução rende mais quando se integra a firewall, SIEM, sistemas de gerenciamento de vulnerabilidades e ferramentas de autenticação.
Passos práticos de integração:
- Planejar a topologia de comunicação entre endpoints e o console de gerenciamento.
- Definir políticas mínimas de segurança e rotinas de atualização do agente.
- Integrar logs de eventos ao SIEM para correlação e visão centralizada.
- Automatizar respostas (isolamento, quarentena, bloqueio de rede) quando aplicável.
Integração com SOC e processos de IR
Conectar o FortiClient ao SOC reduz o tempo entre a detecção e a contenção. Na prática, nós recomendamos playbooks que descrevam ações para níveis de severidade, incluindo quem aciona comunicação com negócios, como escalar para legal/compliance e quando envolver terceiros.
Se sua empresa não tem SOC interno, alternativas viáveis incluem serviços MDR que combinam licença do produto e operação terceirizada, opção que tem sido adotada por startups e médias empresas em crescimento.
Para informações sobre incidentes e coordenação, instituições como o CERT.br oferecem orientações que ajudam a compor playbooks locais.
Integração com MDM, autenticação e Zero Trust
Na nossa prática, integrar o FortiClient a uma solução de MDM ou à camada de identidade aumenta significativamente o controle. Políticas de acesso condicional baseadas em postura do endpoint permitem bloquear conexões de dispositivos não conformes antes que cheguem ao ambiente crítico. Isso é coerente com modelos de Zero Trust que priorizam verificação contínua do estado do dispositivo.
Um exemplo prático: bloquear acesso a sistemas financeiros quando o agente não reporta atualizações de segurança ou quando há presença de indicadores de comprometimento.
Além disso, planejar retenção e compressão de logs é um passo que costuma ser subestimado. Nós orientamos equipes a estimar volumes iniciais de telemetria no piloto e validar custos de armazenamento em SIEM/SaaS antes do roll-out completo. Isso evita surpresas com custos e latência nas correlações.
Boas práticas operacionais e governança
Ter a licença e o software instalados é apenas metade do caminho. Nós defendemos práticas continuadas que transformam tecnologia em segurança efetiva.
- Políticas de atualização e patch: garantir que agentes e assinaturas estejam atualizados automaticamente.
- Treinamento e conscientização: a tecnologia falha quando usuário é o elo mais frágil.
- Revisão periódica de políticas: ajustar regras de prevenção e isolamento conforme surgem novos riscos.
- Métricas operacionais: tempo médio para detecção, tempo médio para contenção, e volume de incidentes por mês.
Governança e conformidade
Integramos ações técnicas com controles de governança, para que a adoção da licença apoie relatórios de auditoria e requisitos legais. A LGPD exige medidas de segurança adequadas para dados pessoais; prover proteção em endpoints é parte desse escopo.
Para apoio regulatório, consultamos material da ANPD que orienta sobre responsabilidades e práticas relacionadas à proteção de dados.
Exercício de tabletop e simulações
Uma recomendação prática que sempre promovemos: realizar exercícios de simulação (tabletop) com cenários realistas, envolvendo TI, segurança, jurídico e comunicação. Esses exercícios mostram lacunas de processo que tecnologia isolada não resolve.
- Simulação de ransomware: validar isolamento automático e recuperação.
- Exercício de vazamento de dados: testar comunicação interna e notificações exigidas por lei.
Ao conduzir esses exercícios, nós incluímos também stakeholders de negócios para validar impactos operacionais e acordos de nível de serviço. Isso evita decisões técnicas que causem rupturas inesperadas em operações críticas.
KPI, melhoria contínua e ciclos de feedback
Para mantermos eficácia, nós medimos e ajustamos. Alguns indicadores que usamos rotineiramente:
- Tempo médio para detecção (MTTD).
- Tempo médio para remediação (MTTR).
- Taxa de falso positivo por 1.000 eventos.
- Percentual de endpoints com agente atualizado.
Usamos esses números em ciclos trimestrais de melhoria. Se um KPI piora, acionamos revisão de políticas, reconfiguração de regras e, se necessário, re-treinamento da equipe.
Exemplo hipotético de melhoria: uma clínica com 250 endpoints observou, no primeiro trimestre após implantação, aumento de detecções válidas e redução de falsos positivos após calibração de regras. Esses ajustes deram à equipe mais confiança para automatizar isolamento em casos de severidade alta.
FAQ sobre licença FortiClient
Reunimos perguntas frequentes para responder dúvidas práticas e de governança. As respostas são objetivas e apontam caminhos que costumamos aplicar em projetos no Brasil.
1. A licença FortiClient é obrigatória para cumprir a LGPD?Não há uma exigência legal expressa que cite uma marca ou licença específica. Contudo, a LGPD exige a adoção de medidas de segurança técnicas e administrativas adequadas para proteger dados pessoais. Assim, a aquisição da licença FortiClient costuma ser parte de um conjunto de controles técnicos que ajuda a demonstrar conformidade em auditorias. Para orientação oficial, consulte a ANPD.
2. Como posso testar antes de comprar?Nós sugerimos um piloto de 30 a 90 dias em ambientes representativos, com métricas claras: taxa de detecção, impacto operacional e integração com consoles. A Fortinet e parceiros costumam oferecer períodos de avaliação ou licenças trial; valide também suporte e contratos de SLA durante o teste.
3. A licença inclui suporte para resposta a incidentes?Depende do pacote adquirido. Algumas licenças cobrem atualizações e suporte técnico; outras, quando combinadas com serviços gerenciados (MDR), incluem resposta operacional. Avalie o contrato para verificar cobertura de horas, canais de atendimento e escalonamento.
4. Qual a diferença entre FortiClient EMS e FortiClient Standalone?O FortiClient EMS é o console de gerenciamento corporativo que centraliza políticas, telemetria e distribuição de updates. O FortiClient Standalone refere-se ao agente instalado no endpoint. Em ambientes corporativos, nós quase sempre recomendamos EMS para manter governança e visibilidade.
5. Posso integrar o FortiClient ao meu SIEM?Sim. O FortiClient gera logs e eventos que podem ser encaminhados ao SIEM para correlação e investigação. Planejar o pipeline de logs e retenção é parte do projeto de integração, e nós recomendamos validar formatos e volumes antes da roll-out total.
Se quiser, nós podemos apoiar a avaliação técnica e desenho do piloto para sua organização.
Conclusão: a licença FortiClient é mais do que um custo, é um facilitador de proteção integrada quando combinado a processos e governança. Nós, na Infoprotect, trabalhamos para alinhar tecnologia, operação e conformidade, garantindo que sua empresa não apenas tenha a ferramenta, mas a transforme em vantagem real de resiliência.
Fontes adicionais e leitura recomendada: