FortiGate FG 400F: Cibersegurança para Grandes Empresas
Entenda em 2026 como o FortiGate FG 400F pode integrar arquitetura, SOC e conformidade para melhorar a postura de segurança de grandes empresas.
Neste artigo
- Introdução ao fg 400f
- Por que grandes empresas precisam de um NGFW moderno
- Como o fg 400f se encaixa na arquitetura corporativa
- Implantação, integração e operação
- Casos de uso e exemplos práticos
- Conclusão e próximos passos
fg 400f é a sigla que vamos usar ao longo do texto para falar de um firewall de próxima geração pensado para ambientes corporativos de alta demanda. Nós começamos por aqui porque, em 2026, a discussão sobre proteção de perímetro já não é apenas técnica, é estratégica.
Introdução ao FortiGate FG 400F
Nós sabemos que, para grandes empresas, escolher um firewall vai muito além de números em uma ficha técnica. A escolha envolve arquitetura, integração com serviços gerenciados, conformidade e, claro, capacidade de resposta operativa.
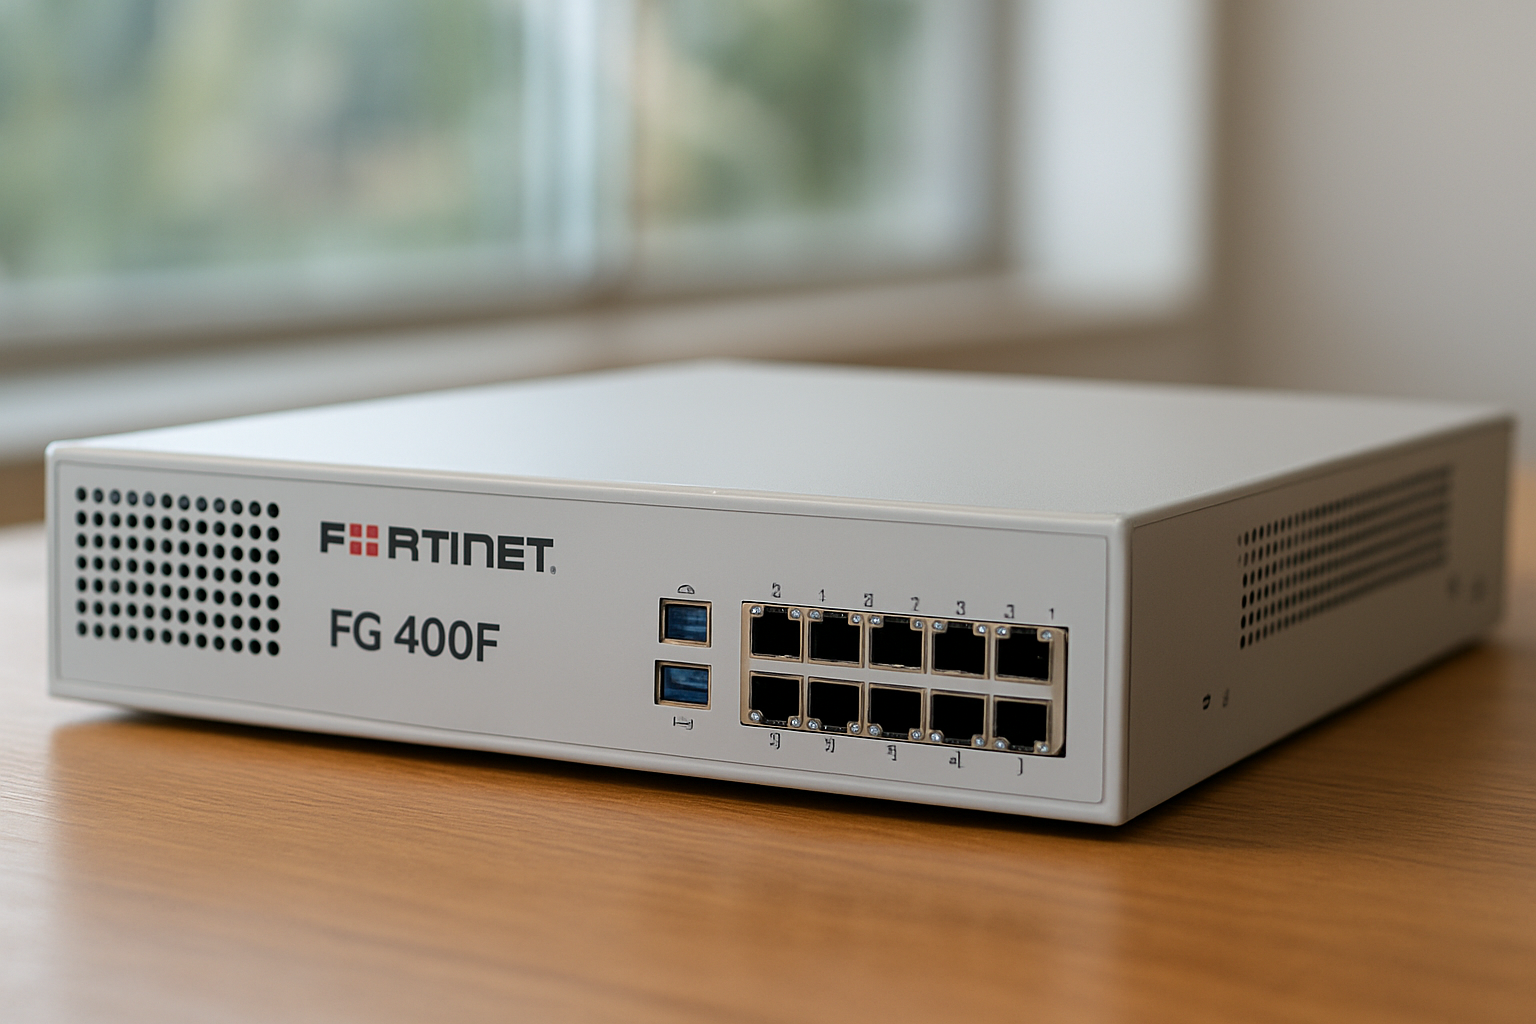
Neste artigo vamos explorar o papel que o fg 400f pode desempenhar em uma estratégia de segurança holística, como integrá-lo a um SOC e quais desafios operacionais e de governança merecem atenção em 2026.
Além disso, iremos discutir como alinhar a tecnologia às exigências da legislação brasileira, citando diretrizes públicas e caminhos práticos para a adoção segura em empresas de grande porte.
Além disso, contar com um parceiro estratégico e consultor de confiança facilita a modelagem de um programa de proteção cibernética integrada e holística, pois traz expertise e confiança comprovadas para sustentar a resiliência e a continuidade de negócios.
- O que explicaremos: arquitetura, integração, operação e cases de uso.
- Para quem: diretores de TI, gerentes de segurança e líderes de tecnologia.
- Abordagem: prática, com referências e indicações acionáveis.
Para complementar, vamos também abordar aspectos frequentemente negligenciados no planejamento: a disciplina de gestão de mudanças, a governança de assinaturas e o alinhamento com áreas de negócio. Esses pontos parecem óbvios, mas são onde a maioria dos projetos tropeça. Nós trazemos perspectivas práticas que ajudam a transformar tecnologia em resultado.
Por que grandes empresas precisam de um NGFW moderno
Na prática, um firewall já não é só um filtro. Nós vemos o firewall como o ponto de convergência entre visibilidade de rede, proteção contra ameaças conhecidas e desconhecidas, e aplicação de políticas de negócio.
Em 2026, os vetores de ataque continuam evoluindo: ataques mistos que combinam engenharia social, abuso de credenciais e exploração de serviços expostos fazem parte do dia a dia das equipes de segurança. Para enfrentar isso, um NGFW precisa oferecer mais do que inspeção de pacotes, precisa participar do ecossistema de defesa em camadas.
Principais motivos para modernizar o perímetro
- Visibilidade consolidada de tráfego e aplicações.
- Integração com serviços de prevenção (threat intelligence, sandboxing, EDR/MDR).
- Automação de políticas e resposta a incidentes.
- Conformidade com requisitos regulatórios, como a LGPD, conforme orientações da ANPD.
Impacto na governança e na conformidade
Quando falamos em conformidade, nós sempre remetemos às recomendações públicas e às práticas de auditoria. Em especial no Brasil, a atuação da ANPD e diretivas corporativas exigem controles que também devem estar refletidos nas regras do firewall.
Por isso, qualquer projeto de modernização precisa contemplar governança, documentação e evidências de controles técnicos e processos.
Além do aspecto regulatório, há um ganho operacional: quando políticas são desenhadas com clareza e versionamento, auditorias internas e externas ficam mais rápidas e menos disruptivas. Nós sugerimos estabelecer um repositório central de políticas e registros de alteração, com responsáveis atribuídos para cada mudança.
Dicas rápidas para defender o perímetro sem aumentar complexidade
- Começar por políticas simples e refiná-las com métricas reais.
- Priorizar integrações que tragam telemetria ao SOC em vez de multiplicar consoles.
- Automatizar rotinas repetitivas (como bloqueios temporários) e deixar decisões complexas para humanos.
Na prática, a modernização deve reduzir o tempo médio entre detecção e mitigação. Se a equipe demora a interpretar um alerta porque os dados estão dispersos, o ganho técnico do NGFW fica limitado. Por isso, centralização e qualidade de logs importam tanto quanto a capacidade de inspeção.
Como o fg 400f se encaixa na arquitetura corporativa
Na montagem de uma arquitetura de segurança para grandes empresas nós costumamos pensar em camadas: proteção de endpoints, proteção de rede, controles de identidade e resposta a incidentes.
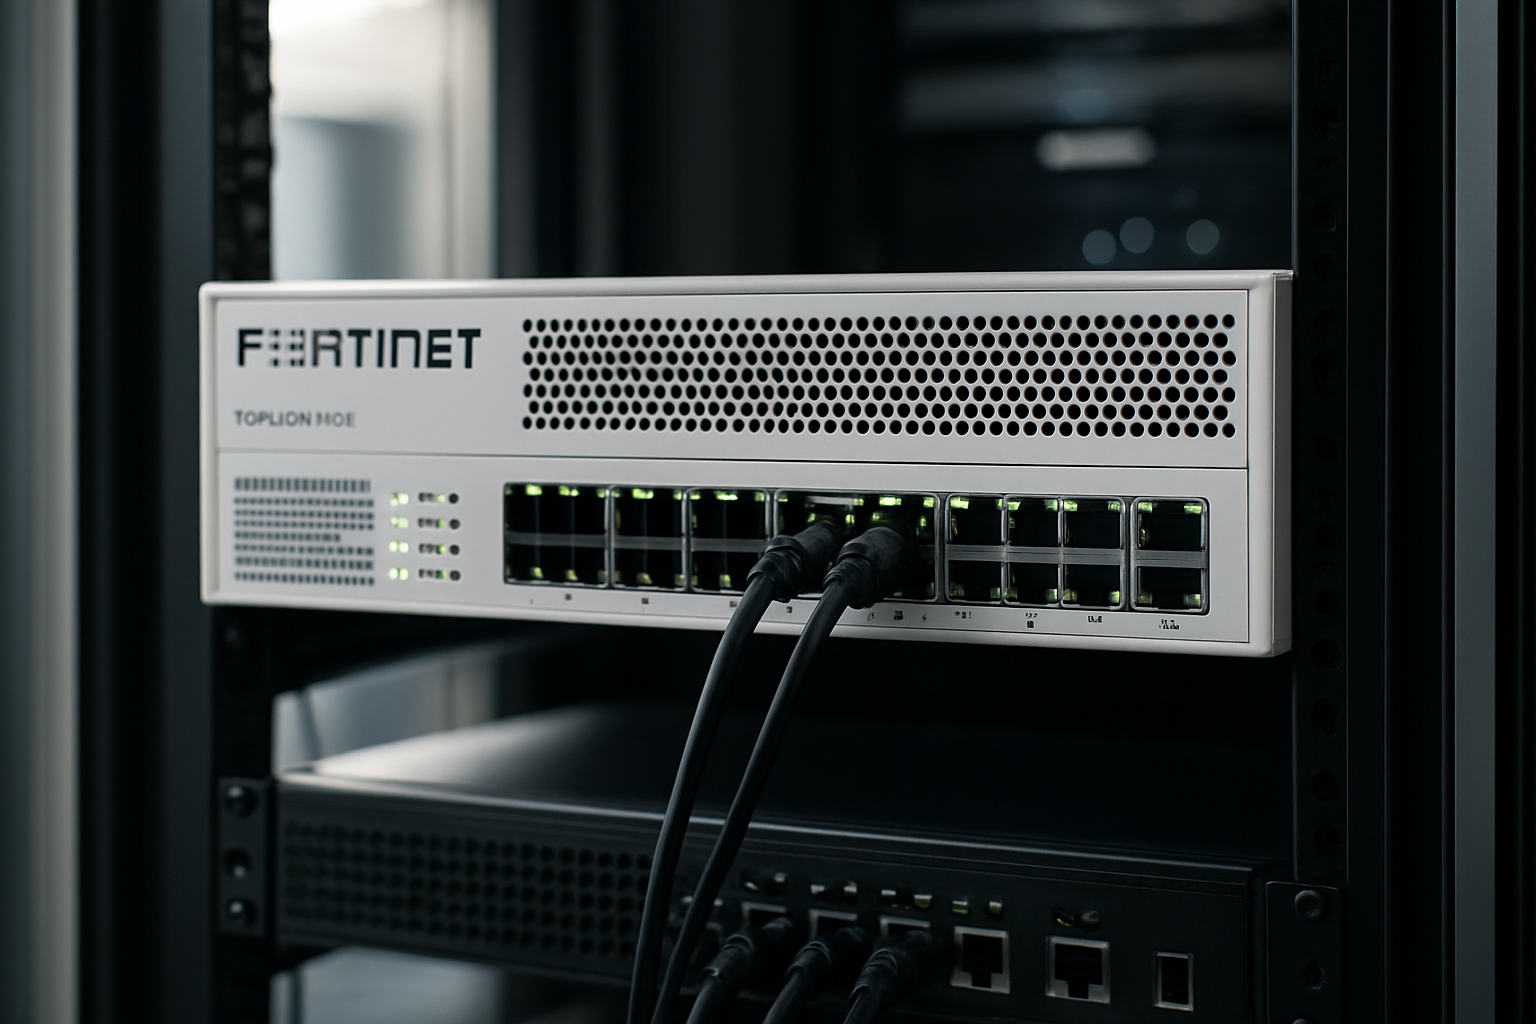
O fg 400f atua principalmente na camada de proteção de rede e integração com serviços de segurança, mas seu real valor aparece quando o posicionamos como orquestrador de políticas e como fonte de telemetria para o SOC.
Arquitetura recomendada em três blocos
- Perímetro e segmentação: usar o FG 400F para separar zonas de negócio e aplicar políticas de microsegmentação.
- Integração com SOC/MDR: encaminhar logs, alertas e eventos correlacionados para análise centralizada.
- Integração com serviços de identidade e proteção de endpoints: sincronizar políticas com EDR e soluções de IAM.
Boas práticas de integração
- Padronizar formatos de logs (Syslog, JSON) e garantir retenção para auditoria.
- Implementar playbooks de resposta que envolvam bloqueio em rede e ações em endpoints.
- Testar a cadeia de detecção e resposta com exercícios de simulação de mesa e Red Team controlado.
Na hora de planejar, nós sempre recomendamos validar as integrações em ambiente de homologação e registrar métricas de performance e latência. Em grandes ambientes, cada mudança deve contar com rollback planejado.
Exemplo prático de integração com SIEM
Imagine que a equipe queira detectar varreduras laterais após um acesso privilegiado. Nós mapeamos campos de log críticos (origem, destino, porta, aplicação, identidade associada) e criamos uma regra que correlaciona três eventos em sequência. Quando a regra dispara, um playbook automatizado bloqueia a sessão e cria um ticket no sistema de incidentes.
- Benefício: redução do tempo de investigação inicial e ação imediata para conter movimento lateral.
- Observação: esse fluxo só funciona bem se os campos de log estiverem padronizados e os relógios dos equipamentos sincronizados.
Para garantir qualidade de integração, recomendamos validar amostras de log e acompanhar KPIs como latência de ingestão e taxa de eventos rejeitados. Esses indicadores servem como termômetro da saúde da cadeia de telemetria.
Considerações de desempenho e escalabilidade
Em grandes ambientes, desempenho e escalabilidade não são luxo, são requisito para manter a segurança sem degradar serviços. Nós sugerimos avaliar throughput real com assinaturas ativas e testar cenários de pico antes de migrar para produção.
Além disso, pensar em clusters e alta disponibilidade desde o início evita surpresas. Na prática, nós normalmente configuramos réplicas em modo ativo-passivo para manutenção e failover e limitamos inspeções profundas apenas ao tráfego crítico, quando a latência é sensível.
- Planejar capacidade com margem para crescimento da organização.
- Mapear regras pesadas e otimizá-las para reduzir overhead.
- Monitorar métricas de CPU, sessão e latência após cada alteração significativa.
Implantação, integração e operação
Colocar um appliance como o FG 400F em produção exige planejamento detalhado. A implantação deve considerar rede física, rotas, políticas de failover e, claro, o modelo de atualização e gerenciamento de assinaturas.
Etapas práticas de implantação
- Inventário e mapeamento das aplicações críticas.
- Design de zonas, interfaces e rotas.
- Planejamento de alta disponibilidade e redundância.
- Plano de atualizações e gerenciamento de assinaturas de segurança.
Operação e monitoramento
Operar em 2026 significa automatizar tarefas rotineiras e priorizar eventos que demandam ação humana. Nós recomendamos:
- Integração com um SIEM ou plataforma de correlação para reduzir ruído.
- Uso de playbooks automatizados para mitigação inicial.
- Revisões periódicas de regras e auditoria de políticas.
Para equipes com limitação de pessoal, um modelo eficiente é combinar ferramentas robustas com suporte gerenciado. Serviços como SOC ou MDR auxiliam a preencher gaps de monitoramento 24x7, mantendo a empresa resiliente sem sobrecarregar times internos.
Treinamento e processos
Nós sempre insistimos: tecnologia sem processo é peça de museu. Treinamentos regulares, simulações de incidentes e documentação atualizada criam confiança operacional.
- Treinamentos técnicos para equipe de rede e segurança.
- Workshops de governança com times de compliance e jurídico.
- Planos de continuidade e disaster recovery testados anualmente.
Checklist de migração sem dor
- Executar inventário de dependências por aplicação.
- Definir janelas de migração e comunicação com áreas impactadas.
- Testes de performance e carga em ambiente controlado.
- Plano de rollback com snapshots de configuração e backups validados.
Uma migração bem-sucedida depende tanto de preparação técnica quanto de coordenação com áreas de negócio. Nós frequentemente vemos falhas quando o escopo não inclui proprietários de aplicação ou quando testes de regressão são negligenciados.
Casos de uso e exemplos práticos
Para tornar concreto, vamos a exemplos que ilustram como um NGFW bem posicionado reduz risco e melhora postura de segurança.
1. Proteção de perímetro de datacenter com grande volume de tráfego
Em um cenário em que a empresa hospeda serviços críticos, nós separamos tráfego por zona: administração, serviços externos e ambientes de desenvolvimento. O firewall aplica inspeção profunda e bloqueios contextuais enquanto envia telemetria para o SOC.
- Benefício: menor superfície de ataque e respostas mais rápidas do time de segurança.
- Exemplo prático: ao identificar tráfego anômalo, o FG 400F aciona bloqueios temporários e gera ticket para investigação.
2. Segmentação para ambientes de desenvolvimento e produção
Separar redes evita que um vazamento em ambiente de desenvolvimento contamine produção. Nós usamos regras baseadas em aplicações e identidades para reduzir permissões excessivas.
- Benefício: contenção de incidentes e facilitação de auditoria.
3. Suporte a políticas de conformidade e proteção de dados
Conectar logs de rede a controles de privacidade facilita evidenciar conformidade com a LGPD. Para orientação normativa, remete-se às publicações da ANPD, que orienta sobre medidas técnicas e organizacionais.
- Benefício: evidências de controles para auditorias e avaliações regulatórias.
4. Cenário híbrido: nuvem e local
Hoje muitas grandes empresas operam em nuvem e datacenter. A integração do NGFW com controles de cloud e com ferramentas de posture management cria uma visão única de risco.
- Benefício: políticas consistentes entre ambientes e menos lacunas de segurança.
5. Exemplos adicionais: manufatura e varejo
No setor de manufatura, segmentação entre rede de controle (OT) e rede corporativa (IT) evita que uma falha em uma estação de produção paralise linhas inteiras. Nós recomendamos aplicar regras específicas para protocolos industriais e monitorar anomalias de tráfego entre controladores.
No varejo com pontos de venda distribuídos, proteger o tráfego POS e aplicar inspeção de pagamento ajuda a mitigar fraudes e vazamentos de cartão. Uma arquitetura em camadas onde o NGFW faz bloqueios contextuais e envia eventos para o SOC costuma reduzir o tempo de exposição de falhas operacionais.
- Benefício manufatura: continuidade operacional e redução de riscos em processos industriais.
- Benefício varejo: proteção de dados de pagamento e confiança do cliente.
Esses exemplos mostram que o valor do fg 400f está em moldá-lo aos riscos específicos de cada setor e não em aplicar uma configuração única para todos.
6. Saúde e serviços financeiros: proteção de dados sensíveis
Em ambientes de saúde e financeiro, a proteção de dados sensíveis é prioritária. Nós costumamos recomendar políticas que limitem o acesso por contexto (horário, aplicação, localização) e inspeções que priorizem sessões que transportam informações reguladas.
Na prática, isso significa integrar o NGFW a controles de identidade e registrar evidências que suportem auditorias internas. Também sugerimos executar testes de hipótese — por exemplo, simular acessos vindos de localidades inesperadas e medir a resposta do sistema antes de uma migração completa.
- Benefício: proteção de dados de pacientes e clientes e suporte a requisitos regulatórios específicos do setor.
Conclusão e próximos passos
Ao avaliar o papel do fg 400f dentro de uma estratégia de segurança corporativa, nós enxergamos que o real ganho está na capacidade de integrar, automatizar e fornecer telemetria de alta qualidade para tomada de decisão.
Nossa recomendação prática para 2026 é simples: mapear criticidade de ativos, padronizar logs, automatizar respostas e contar com um parceiro confiável para modelagem e operação quando necessário.
Atuamos como parceiro estratégico e consultor de confiança, oferecendo proteção cibernética integrada e holística e demonstrando expertise e confiança comprovadas para fortalecer resiliência e continuidade de negócios.
Se a sua empresa precisa de apoio nessa jornada, nós da Infoprotect trabalhamos com integração, serviços gerenciados e consultoria para alinhar tecnologia e governança de forma prática e escalável.
- Checklist rápido de primeiros passos:
- Mapear aplicações críticas e dependências.
- Definir zonas de rede e políticas iniciais.
- Estabelecer integração com SIEM e processos de resposta.
- Avaliar suporte gerenciado para monitoramento 24x7.
Onde buscar mais orientações e referências
Para quem busca embasamento público e orientações regulatórias, recomendamos consultar os sites oficiais citados ao longo do texto. O Sebrae e o IBGE também oferecem informações úteis sobre estrutura empresarial no Brasil, que ajudam a dimensionar projetos em escala corporativa e em unidades de negócio.
Leitores que desejarem um diagnóstico inicial podem solicitar uma avaliação que contempla arquitetura, gaps de governança e um roteiro de priorização prático. Além disso, acompanhar análises de mercado e notícias setoriais fornece contexto para decisões estratégicas; fontes como Reuters e portais de negócios ajudam a manter a visibilidade sobre tendências e incidentes relevantes.
Para fechar, reiteramos que um projeto bem-sucedido mistura técnica, processos e alinhamento com áreas de negócio. A tecnologia — incluindo o fg 400f — é um facilitador poderoso quando adotada com disciplina operacional.
FAQ
O que torna o FG 400F diferente de firewalls mais antigos?Nós entendemos que a diferença não está apenas no hardware, mas na capacidade de integração com serviços modernos, telemetria e automação. Um NGFW atual reduz o tempo entre detecção e resposta, permite aplicar políticas por aplicação/identidade e facilita a orquestração com plataformas de SOC. Para recomendações normativas sobre controles, veja a ANPD.
Como o FG 400F pode ajudar na conformidade com a LGPD?Quando configurado corretamente, o NGFW contribui para evidenciar controles de proteção de dados, separação de ambientes e registros de acesso. Nós recomendamos integrar logs do firewall ao seu SIEM e manter políticas de retenção e auditoria alinhadas às orientações da ANPD.
Qual o papel de um parceiro gerenciado na operação de um FG 400F?Um parceiro gerenciado (MSSP) ajuda com monitoramento 24x7, detecção avançada e resposta a incidentes, além de suportar atualizações e tuning de regras. Para dimensionar programas de segurança em empresas de grande porte, consultar estudos setoriais e bases de mercado ajuda a criar propostas realistas; o Reuters e instituições locais publicam análises que podem embasar decisões estratégicas.
Como começar um projeto piloto com foco no FG 400F?Nós sugerimos iniciar por um escopo limitado: proteger um conjunto de aplicações críticas, integrar logs ao SIEM e validar playbooks de resposta. Em paralelo, documentar requisitos de governança e definir KPIs para segurança e disponibilidade. O Sebrae e o IBGE podem ser úteis para modelagem de impacto em unidades de negócio e dimensionamento de custos operacionais: Sebrae, IBGE.