FortiGate 70F: proteção cibernética para empresas
Descubra em 2026 como o Fortigate 70F entrega desempenho, integração e operação prática para proteger sua empresa com eficiência.
Neste artigo
- Introdução: por que escolher Fortigate 70F
- Recursos e arquitetura do Fortigate 70F
- Casos de uso: onde o 70F brilha
- Implementação prática e integração
- Operação, suporte e custo-benefício
- Conclusão e próximos passos
Fortigate 70F aparece como uma opção objetiva quando nós buscamos um firewall de próxima geração com performance para escritórios, filiais e ambientes de nuvem híbrida. Neste artigo, nós descrevemos com clareza o que ele entrega, como se integra ao ambiente corporativo brasileiro em 2026 e quais decisões de projeto aceleram a maturidade de segurança.
Seção 1: Introdução, por que escolher FortiGate 70F
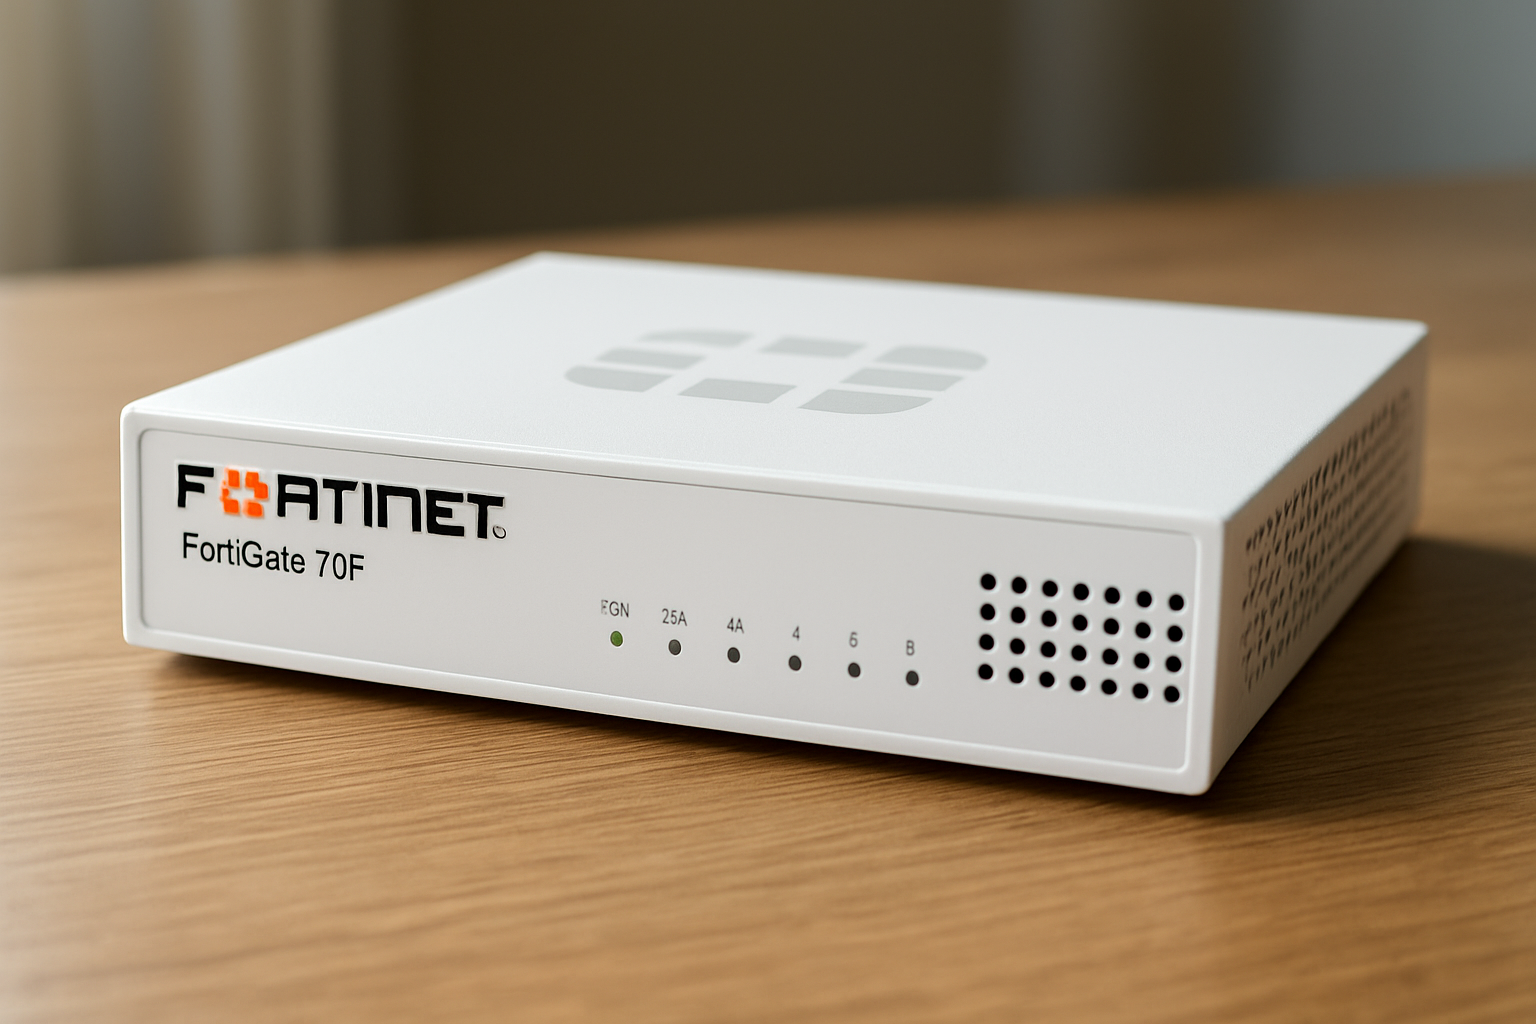
Nós começamos pelas perguntas que os decisores costumam fazer: o equipamento resolve nossos problemas de latência? Protege em conformidade com a LGPD? Escala quando a empresa cresce? As respostas, na prática, dependem da combinação entre tecnologia e operação. E é aí que o Fortigate 70F costuma entrar como peça-chave.
- Nível de proteção integrado para borda e filiais.
- Desempenho compatível com links de internet corporativos típicos.
- Compatibilidade com serviços gerenciados e plataformas SIEM/EDR.
Para contextualizar: a Autoridade Nacional de Proteção de Dados (ANPD) mantém diretrizes que influenciam controles técnicos e organizacionais aplicáveis a firewalls e segmentação de redes. Nós recomendamos alinhar regras e logs com as orientações disponíveis em ANPD. Para dados sobre distribuição de empresas e atividades econômicas no Brasil, consulte o IBGE.
Além disso, o Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil , CERT.br , publica alertas e boas práticas que nos ajudam a calibrar assinaturas, VPNs e políticas de inspeção profunda de pacotes. Recursos e serviços públicos sobre digitalização e conformidade estão centralizados no portal gov.br.
Nós notamos, frequentemente, que a decisão por um appliance como o 70F nasce de três necessidades concretas: fechar brechas visíveis, sustentar performance de aplicações críticas e reduzir a complexidade operacional. Em muitos projetos que acompanhamos, essa tríade orienta priorizações e cronogramas. Quando há restrição orçamentária, priorizamos controles que entregam maior redução de risco por real investido.
O critério de seleção que usamos
Nós sempre pesamos três vetores: segurança, performance e operação. Segurança porque não adianta bloquear sem visibilidade. Performance porque um firewall lento prejudica negócios. Operação porque soluções complexas sem suporte tornam-se riscos humanos.
- Segurança: inspeção SSL/TLS, prevenção de intrusão, filtragem de aplicações.
- Performance: throughput real sob inspeção e conexões simultâneas.
- Operação: integração com serviços gerenciados, automação de políticas, reporting.
Para exemplificar, imagine uma rede de franquias com 40 unidades: não basta ter regras centrais; precisamos garantir que cada unidade mantenha conectividade aceitável para PDV e telefonia. Nesse cenário, um 70F com SD-WAN reduz o tempo de resolução de falhas e melhora a experiência do cliente final, e olha que nem precisamos recorrer a soluções top de linha para alcançar isso.
Seção 2: Recursos e arquitetura do FortiGate 70F
Nesta seção, nós destrinchamos os componentes técnicos do Fortigate 70F e explicamos o que cada recurso significa na prática para a proteção empresarial.
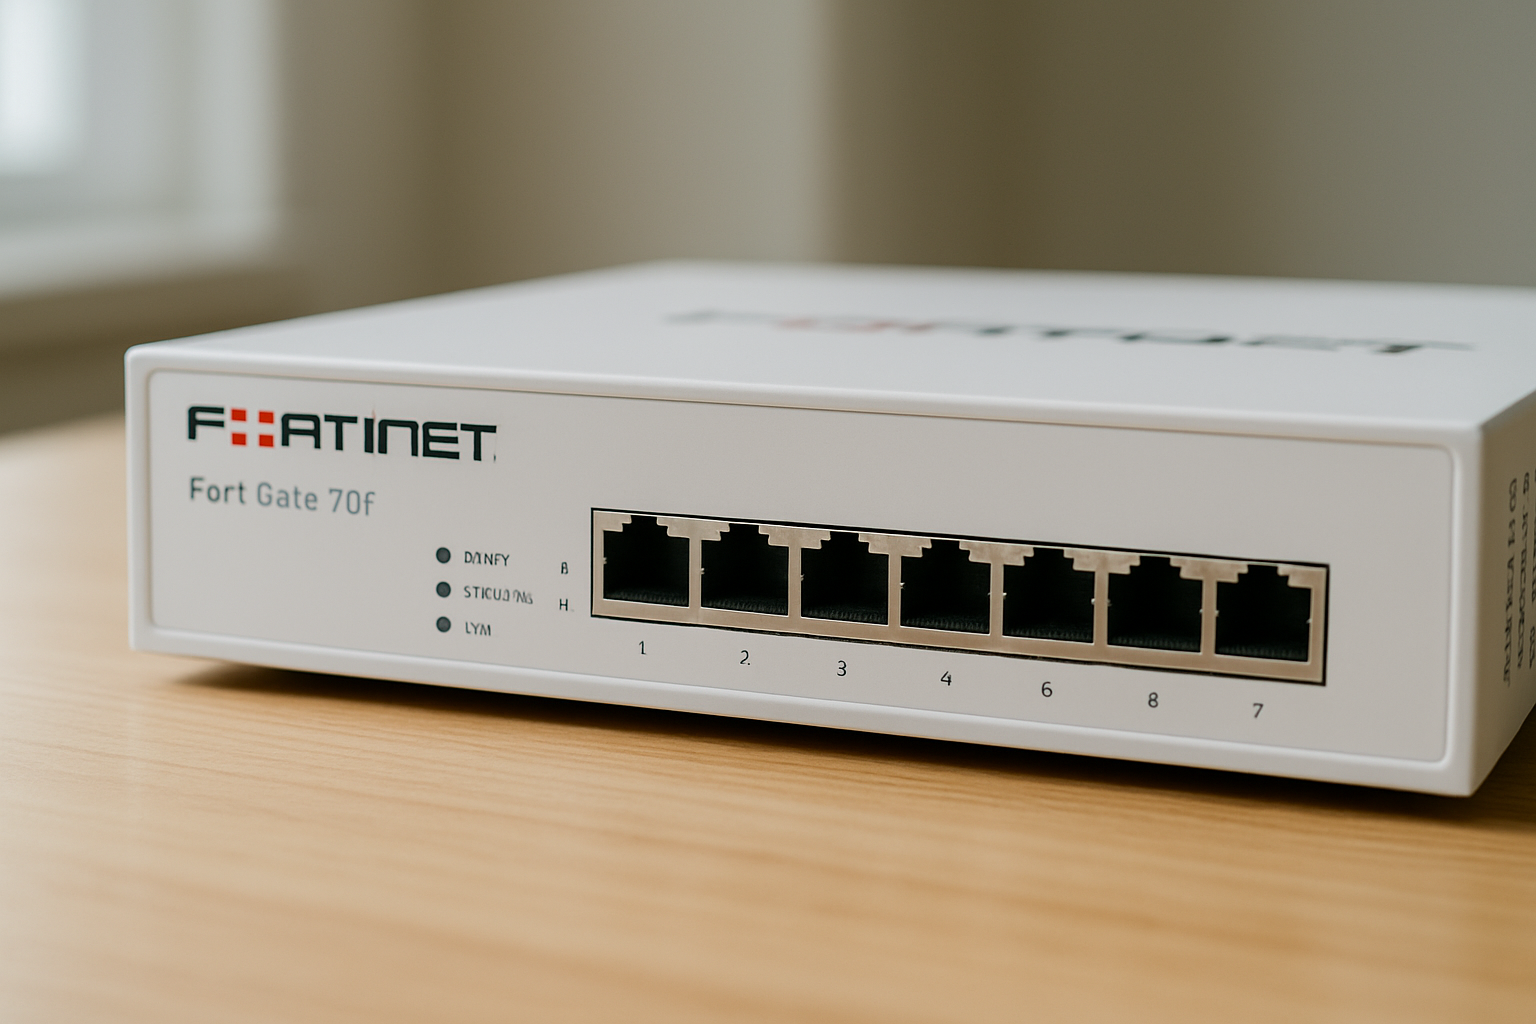
O FortiGate 70F é conhecido por combinar hardware dedicado de aceleração com um conjunto de serviços de segurança integrados. Para detalhes oficiais e especificações, nós consultamos a página do fabricante que descreve recursos como aceleração por ASIC e o conjunto FortiOS: Fortinet FortiGate 70F.
Arquitetura e componentes principais
- Motor de inspeção com aceleração por ASIC, reduz latência em inspeção profunda.
- FortiOS, sistema operacional que unifica políticas de firewall, IPS, filtragem de URL, antivírus e controle de aplicações.
- SD-WAN nativo, gerenciamento de múltiplos links com regras de roteamento por aplicação e performance.
- VPNs IPsec e SSL, conexões seguras para filiais e trabalho remoto.
O ponto é simples: quando nós implementamos inspeção SSL, muitos firewalls sacrificam throughput. O 70F foi projetado para equilibrar essa equação, liberando a inspeção sem degradar a experiência do usuário.
Integração com ecossistema de segurança
Na prática, um firewall não vive sozinho. Nós sempre conectamos o equipamento a soluções de correlação e detecção, como SIEMs e plataformas de endpoint. Para entender exigências regulatórias e de governança que impactam logs e retenção, consultamos guias do ANPD e recomendações operacionais do CERT.br.
- Exportação de logs para SIEMs: necessidade de campos estruturados.
- API e integradores para EDR/MDR: sincronia de eventos.
- Automação de resposta: playbooks que reduzem tempo de contenção.
Quando nós falamos de integração, vale lembrar que provedores de serviços gerenciados (MSS) no Brasil oferecem suporte a FortiOS e podem reduzir a lacuna de profissionais qualificados. O Sebrae traz orientações para pequenas empresas entenderem custos e prioridades em segurança: Sebrae.
Detalhes práticos: logs, APIs e playbooks
Na prática operacional, o formato dos logs faz diferença. Nós preferimos exportar registros em formatos estruturados (JSON) com campos que facilitem correlação: src_ip, dst_ip, app, action, rule_id, user. Isso acelera a triagem no SIEM e permite criar alertas acionáveis sem precisar abrir exames manuais.
Um playbook simples de resposta automatizada que usamos inclui três passos: 1) identificação e enriquecimento via API do SIEM; 2) quarentena da sessão ou bloqueio de IP no FortiGate via API; 3) abertura automática de ticket e notificação ao time de SOC. Essas ações cortam o MTTR e liberam a equipe para investigar evidências em vez de executar controles repetitivos.
Para arquiteturas que exigem conformidade, nós documentamos políticas de retenção e roteiros de evidência com base nas recomendações do ANPD, garantindo rastreabilidade em auditorias.
Seção 3: Casos de uso, onde o 70F brilha
Nós vemos o FortiGate 70F sendo adotado com frequência em três cenários típicos no Brasil: filiais de empresas médias, escritórios com alta demanda de VPN e ambientes que exigem SD-WAN com segurança integrada.
Filiais e unidades remotas
Em filiais, o balanço entre custo e capacidade é crucial. O 70F entrega recursos avançados sem o custo e o espaço físico de appliances maiores. Nós implementamos políticas centralizadas, atualizamos assinaturas automaticamente e mantemos visibilidade por dashboards.
- Conexão segura com a matriz via IPsec/SSL.
- Redundância com múltiplos links e políticas SD-WAN.
- Controle granular de aplicações e QoS para tráfego crítico.
Escritórios com trabalho remoto e BYOD
Com a adoção contínua de modelos híbridos em 2026, nós projetamos VPNs de acesso remoto que se conectam ao FortiGate 70F sem abrir portas desnecessárias. O equipamento permite segmentação por perfil, reduzindo a superfície de ataque.
- Autenticação multifator integrada via RADIUS/LDAP.
- Segmentação de redes para separar usuários e servidores.
- Inspeção de tráfego criptografado para ameaças modernas.
SD-WAN e desempenho de aplicações
Empresas que dependem de SaaS e comunicações em tempo real valorizam a capacidade do 70F em priorizar tráfego. Na prática, nós definimos regras por aplicação e monitoramos latência, jitter e perda de pacotes para ajustar rotas automaticamente.
- Balanceamento de links para reduzir custos com circuitos dedicados.
- Regras de failover com métricas reais de desempenho.
- Visibilidade por aplicação para otimização contínua.
Setores que se beneficiam, exemplos práticos
Nós já participamos de projetos em varejo, saúde e educação onde o 70F trouxe ganhos tangíveis. No varejo, por exemplo, segmentamos redes de PDV para isolar tráfego sensível; isso facilita investigações quando há suspeita de fraude. Na saúde, a separação entre sistemas clínicos e acesso administrativo ajuda a proteger prontuários eletrônicos. Em educação, o controle por aplicação permite priorizar plataformas de ensino em épocas de maior tráfego.
Esses exemplos não substituem uma prova de conceito, mas servem para mostrar que a solução é versátil: ela se encaixa tanto em redes enxutas quanto em ambientes com demandas de compliance mais severas.
Seção 4: Implementação prática e integração do FortiGate 70F
Nestas linhas, nós detalhamos passos práticos para implantação do Fortigate 70F em um ambiente empresarial típico, com recomendações de configuração, testes e validação operativa.
Fase 1, Planejamento e desenho
Antes de ligar o equipamento, nós mapeamos ativos, fluxos e requisitos de conformidade. Isso inclui identificar dados pessoais e sistemas críticos para cumprir orientações da ANPD e processos de resposta a incidentes descritos pelo CERT.br.
- Inventário de ativos e mapeamento de fluxos.
- Definição de zonas e políticas de segmentação.
- Plano de rollback e testes de conectividade.
Fase 2, Configuração inicial e hardening
Na prática, nós aplicamos um conjunto mínimo de controles no FortiOS: desabilitar serviços desnecessários, ajustar senhas, configurar autenticação forte e ativar atualizações automáticas de firmware e assinaturas.
- Habilitar MFA para acesso administrativo.
- Configurar SSL inspection e definir políticas de exceção quando necessário.
- Ativar logging remoto para um SIEM ou serviço gerenciado.
Para procedimentos operacionais e melhores práticas de hardening, nós recomendamos alinhar-se a guias técnicos oficiais e a documentação de fornecedor e órgãos nacionais, além de testes controlados em ambiente de homologação.
Fase 3, Testes e validação
Testar é onde a maioria das implantações falham por falta de realismo. Nós simulamos falhas de link, picos de sessão e testes de penetração controlados para validar políticas. Realizamos também validação de performance sob inspeção SSL para garantir SLA com negócios.
- Testes de carga e performance.
- Testes de failover SD-WAN.
- Simulações de ataques (pentest) em ambiente controlado.
Se necessário, nós contratamos serviços de segurança ofensiva para validar a postura de rede; isso ajuda a garantir que as políticas implementadas não gerem lacunas. Para entender melhor como estruturar esses testes em empresas brasileiras, há materiais e consultorias especializadas que podem apoiar a execução segura.
Migração e coexistência com firewalls legados
Ao migrar de um firewall legado, nós planejamos coexistência temporária. Isso evita janelas de risco. Um roteiro típico inclui: replicar regras críticas no 70F em modo de observação; validar logs e relatórios; sincronizar políticas de NAT; e só então promover o novo appliance como ativo. Assim, mitigamos erros de configuração e garantimos rollback simples, se necessário.
Além disso, nós documentamos mudanças em um runbook operacional e treinamos operadores em tarefas-chave: alteração de regras, análise de eventos e execução de playbooks automáticos. Treinamento prático reduz erros humanos — que, convenhamos, ainda são a principal causa de incidentes simples.
Seção 5: Operação, suporte e custo-benefício
Implementar um firewall é só o começo. Nós precisamos operar, monitorar e aprimorar políticas continuamente. Aqui mostramos modelos operacionais e opções que ajudam a manter o FortiGate 70F eficaz ao longo do tempo.
Modelos de operação
- Operação interna com equipe própria: exige capacitação contínua e rotinas de atualização.
- Operação híbrida: equipe interna com suporte de MSS para monitoramento 24x7.
- Operação totalmente gerenciada por MSS: terceirização completa de SOC e resposta a incidentes.
A escolha depende do tamanho da empresa, criticidade dos sistemas e disponibilidade de profissionais. Para pequenas e médias empresas, nós frequentemente recomendamos operar com um parceiro gerenciado para compensar a escassez de especialistas.
Suporte, licenciamento e assinaturas
Os custos de um FortiGate 70F incluem hardware, licenças de segurança e serviços (AV, IPS, webfilter, assinatura de segurança) e suporte. Planejar renovação de contratos e ciclos de atualização ajuda a evitar gaps de proteção.
- Licenças de segurança por assinatura anual.
- Opções de suporte com SLAs variados.
- Possibilidade de upgrade modular conforme necessidade.
Para empresas que buscam otimização de custos sem perder proteção, nós sugerimos avaliar modelos de consumo baseados em serviços (SIEM as a Service, MDR) que agregam visibilidade e resposta sem exigir contratação imediata de especialistas.
Métricas operacionais e retorno sobre investimento
Nós monitoramos KPIs que comprovam valor: tempo médio de detecção (MTTD), tempo médio de resposta (MTTR), número de incidentes bloqueados por assinatura e disponibilidade de links SD-WAN. Esses indicadores permitem avaliar evolução do programa e justificar investimentos.
Como exercício prático, recomendamos criar um caso hipotético de ROI: considere custos anuais de licenças e suporte versus risco evitado (perda de receita por indisponibilidade, custo de resposta a incidentes). Esse exercício, mesmo sem números precisos, ajuda a priorizar adesão a assinaturas essenciais.
Para embasamento em gestão e custos operacionais, nós consultamos material de mercado e orientações econômicas que ajudam a modelar cenários: FGV e Reuters Tecnologia são exemplos de fontes que usamos para contextualizar decisões estratégicas. Leituras e análises de mercado em veículos como Exame e Valor ajudam a completar o panorama.
Seção 6: Conclusão e próximos passos
Nós concluímos que o FortiGate 70F é uma solução equilibrada para empresas que buscam proteção robusta na borda sem comprometer performance. É especialmente indicado para filiais, escritórios de médio porte e ambientes SD-WAN integrados.
- Defina requisitos de negócio e métricas de performance.
- Planeje integração com SIEM/EDR e retenção de logs conforme ANPD.
- Considere suporte gerenciado para reduzir a sobrecarga operacional.
Se quiser aprofundar, nós podemos orientar um roteiro de maturidade de segurança que começa com um levantamento de risco, passa por uma prova de conceito com o 70F e termina com operação assistida. Para leitura complementar sobre ameaças e tendências do setor, consulte análises de mercado e notícias tecnológicas no Reuters Tecnologia.
Como próximo passo prático, sugerimos um checklist de cinco itens para quem avalia o 70F hoje: 1) inventariar fluxos críticos; 2) mapear requisitos de conformidade; 3) validar performance em laboratório; 4) planejar integração com SIEM/EDR; 5) definir modelo de operação. Esse roteiro facilita decisões e reduz retrabalho.
Na Infoprotect, nós apoiamos clientes em todas essas etapas — do desenho à operação assistida — e ajudamos a transformar tecnologia em controles que realmente funcionam para o negócio. Atuamos como Parceiro Estratégico e Trust Advisor, oferecendo Proteção Cibernética Integrada e Holística e Expertise e Confiança Comprovadas. Se quiser, podemos agendar uma prova de conceito e um diagnóstico inicial de vulnerabilidades para medir ganhos antes da compra.
Perguntas frequentes
O FortiGate 70F é indicado para empresas pequenas?Nós consideramos o 70F altamente indicado para empresas pequenas que precisam de recursos avançados sem um appliance caro. Ele oferece SD-WAN, inspeção SSL e performance adequada para inúmeros cenários de escritório e filial.
Como o 70F ajuda na conformidade com a LGPD?Nós usamos o 70F para segmentar dados, registrar logs relevantes e restringir acessos, o que auxilia a atender requisitos de segurança técnica previstos pela ANPD. No entanto, conformidade exige políticas, processos e governança além da tecnologia.
Preciso de um SOC para operar o Fortigate 70F?Não necessariamente. Nós podemos operar internamente com pessoal treinado. Ainda assim, um SOC ou serviço gerenciado reduz o tempo médio de detecção e resposta, sendo recomendado quando há escassez de profissionais qualificados.
Quais integrações são essenciais ao implantar o 70F?Nós sempre integramos o 70F com um SIEM para correlação de eventos, um EDR para contexto de endpoint e um serviço de logs remotos para retenção e auditoria. APIs e automações facilitam respostas coordenadas.
Como escalar a solução quando a empresa cresce?Nós escalamos combinando upgrades de licenciamento, políticas de segmentação e integração com serviços em nuvem. Em muitos casos, migramos parte da detecção para serviços gerenciados (MDR) e mantemos o 70F como borda física, o que simplifica expansão e preserva performance.