FortiGate 3801G: Segurança para grandes redes empresariais
Descubra como o FortiGate 3801G redefine a segurança de hiperescala em 2026. Performance extrema e proteção integrada para o seu data center.
Neste artigo
- O que é o FortiGate 3801G e por que ele é vital em 2026
- O salto para 400G: Desafios e oportunidades na conectividade
- Inteligência Artificial e Machine Learning no coração da defesa
- Sustentabilidade e ESG: O impacto da eficiência energética
- Como a Infoprotect potencializa sua infraestrutura Fortinet
- Especificações técnicas e diferenciais competitivos
- Casos de uso: Onde o FortiGate 3801G brilha com intensidade
- Conclusão: O futuro da sua rede começa agora
- Perguntas Frequentes
Em 2026, onde o tráfego de dados em redes corporativas atingiu patamares sem precedentes, o FortiGate 3801G surge como uma solução para organizações que não aceitam comprometer a performance em nome da proteção. Nós sabemos que gerenciar um data center ou uma rede de grande porte exige mais do que apenas um firewall comum; exige uma solução de hiperescala capaz de processar terabits de informações com latência próxima de zero. A Infoprotect entende esse desafio e traz para o mercado brasileiro o que há de mais avançado em engenharia de segurança cibernética.
A realidade é que a transformação digital não é mais um projeto de futuro, mas uma condição de sobrevivência. Com a explosão de dispositivos IoT, a consolidação do 5G e a migração massiva para arquiteturas de nuvem híbrida, o perímetro tradicional desapareceu. O que nós vemos hoje é a necessidade de uma segurança que seja, ao mesmo tempo, onipresente e invisível. O FortiGate 3801G não apenas bloqueia ameaças; ele viabiliza a inovação ao garantir que a infraestrutura suporte novas demandas sem criar gargalos operacionais que frustram os usuários e interrompem os negócios.
O grande segredo por trás da eficiência do FortiGate 3801G reside em seus processadores de segurança de sétima geração, conhecidos como NP7 (Network Processor 7). Diferente de soluções baseadas apenas em software que sobrecarregam a CPU principal, nós utilizamos hardware dedicado para acelerar funções críticas de rede. Isso significa que tarefas pesadas, como a inspeção de tráfego IPsec e a tradução de endereços de rede (NAT), ocorrem de forma fluida, sem criar gargalos na produtividade da sua equipe.
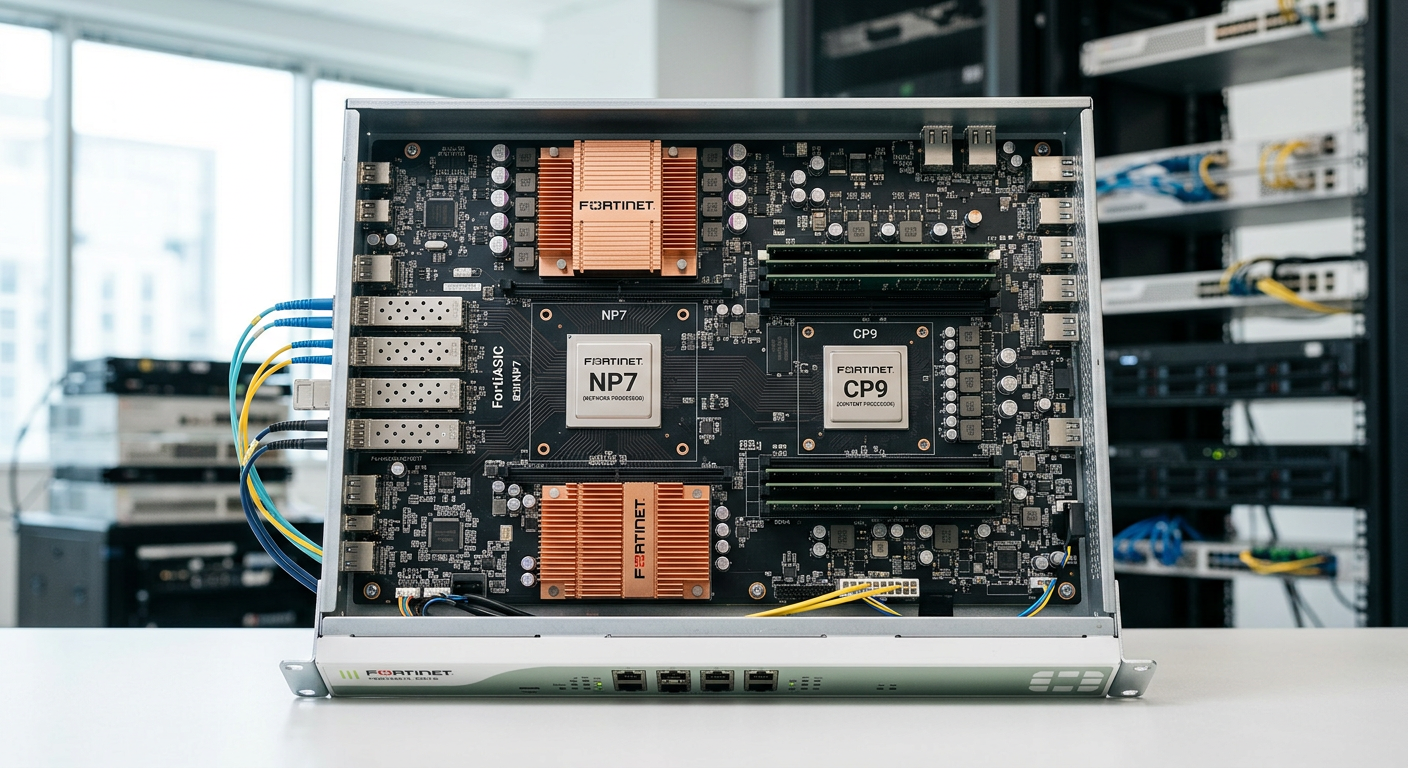
Além do NP7, o Content Processor 9 (CP9) atua na aceleração de inspeção de conteúdo. Em um mundo onde quase 100% do tráfego web é criptografado, a capacidade de realizar a inspeção SSL/TLS sem derrubar o desempenho da rede é um diferencial competitivo absurdo. Nós observamos que muitas empresas hesitam em ativar recursos de segurança profunda por medo da lentidão, mas com esta tecnologia, esse receio fica no passado.
Para sermos mais específicos, a arquitetura SPU (Security Processing Unit) da Fortinet permite que o FortiGate 3801G ofereça o que chamamos de Security Compute Rating. Esse índice compara o desempenho dos nossos equipamentos com firewalls genéricos baseados em CPUs de propósito geral. Na prática, nós entregamos até 10 vezes mais performance em tarefas de VPN e inspeção profunda do que a média do mercado. Isso é o que permite que uma empresa mantenha milhares de túneis VPN ativos para colaboradores em trabalho híbrido sem que a latência prejudique as chamadas de vídeo ou o acesso a sistemas ERP críticos.
- Aceleração de hardware: Processamento dedicado que libera a CPU para tarefas de gerenciamento.
- Inspeção SSL profunda: Proteção contra ameaças escondidas em tráfego criptografado sem perda de velocidade.
- Latência ultrabaixa: Ideal para aplicações críticas de voz, vídeo e transações financeiras em tempo real.
- Escalabilidade de Sessões: Capacidade de manter milhões de sessões simultâneas sem degradação de memória.
- Otimização de VXLAN: Aceleração de hardware para segmentação de rede em ambientes de nuvem e data centers virtuais.
Quando falamos em grandes redes empresariais em 2026, estamos falando de ambientes que precisam escalar instantaneamente. O FortiGate 3801G foi projetado para suportar a conectividade de 100G e 400G, padrões que se tornaram obrigatórios para quem opera nuvens privadas ou infraestruturas de borda densas. Nós acreditamos que a segurança deve acompanhar o crescimento do negócio, e não ser um limitador de banda.
A capacidade de gerenciar milhões de conexões simultâneas permite que grandes e-commerces, instituições financeiras e órgãos governamentais mantenham a resiliência mesmo sob ataques de negação de serviço (DDoS) massivos. A integração com o FortiOS 7.x garante que as políticas de segurança sejam aplicadas de forma consistente em toda a superfície de ataque, desde o núcleo do data center até as ramificações remotas.
Na prática, a hiperescala significa que nós podemos segmentar a rede de forma granular sem perder o controle. Imagine um ambiente onde cada aplicação, cada banco de dados e cada grupo de usuários possui sua própria micro-segmentação protegida por políticas de firewall de próxima geração (NGFW). O FortiGate 3801G torna isso possível porque possui o poder de processamento necessário para inspecionar o tráfego leste-oeste (interno) com a mesma eficácia que inspeciona o tráfego norte-sul (perímetro).
A resiliência cibernética em 2026 não é apenas sobre bloquear ataques, mas sobre garantir que a operação continue pulsando mesmo sob pressão extrema.
O salto para 400G: Desafios e oportunidades na conectividade
A transição para interfaces de 400G não é apenas uma questão de "ter um cabo mais rápido". Ela representa uma mudança de paradigma na forma como os dados fluem. Em 2026, o volume de dados gerado por aplicações de Inteligência Artificial Generativa e análise de Big Data exige que o firewall não seja um ponto de estrangulamento. O FortiGate 3801G, com suas portas de ultra-alta densidade, permite que nós consolidemos múltiplos firewalls antigos em uma única unidade poderosa, reduzindo a complexidade e o custo operacional (OPEX).
Nós vemos que muitas organizações sofrem com a "colcha de retalhos" tecnológica: diversos dispositivos de diferentes fabricantes que não se comunicam. Ao adotar o padrão 400G com a tecnologia Fortinet, nós simplificamos a topologia da rede. Isso facilita a visibilidade total, permitindo que o time de segurança identifique anomalias em segundos, e não em horas. A velocidade de 400G garante que backups de terabytes de dados sejam concluídos em janelas de tempo reduzidas, garantindo a continuidade do negócio em caso de desastres.
Além disso, a conectividade de alta velocidade é essencial para a implementação de estratégias de Zero Trust Network Access (ZTNA). Como cada acesso precisa ser verificado e autenticado, a carga sobre o firewall aumenta exponencialmente. O FortiGate 3801G lida com essa carga sem esforço, garantindo que a experiência do usuário final seja idêntica à de uma rede local, mesmo que ele esteja acessando recursos críticos de qualquer lugar do mundo.
Inteligência Artificial e Machine Learning no coração da defesa
Não podemos falar de segurança em 2026 sem mencionar a Inteligência Artificial. O FortiGate 3801G é alimentado pelos serviços do FortiGuard Labs, que utilizam modelos de Machine Learning treinados com bilhões de eventos globais diários. Isso permite que o equipamento identifique padrões de ataque antes mesmo que eles recebam uma assinatura oficial. É a transição da segurança reativa para a segurança preditiva.
Nós implementamos recursos como o Inline Sandboxing, que analisa arquivos suspeitos em tempo real, bloqueando ameaças de ransomware antes que elas consigam criptografar o primeiro arquivo no seu servidor. Em um cenário onde os cibercriminosos usam IA para criar malwares polimórficos, ter uma defesa que também evolui artificialmente é uma forma de manter a proteção atualizada. O FortiGate 3801G atua como um sensor inteligente, enviando telemetria para o FortiAnalyzer e recebendo atualizações instantâneas sobre novas campanhas de phishing e botnets.
Essa inteligência se estende à proteção de aplicações web e APIs. Com o aumento das arquiteturas de microsserviços, as APIs se tornaram o alvo número um de ataques de exfiltração de dados. O firewall de próxima geração da Fortinet utiliza IA para entender o comportamento normal das suas APIs e bloquear qualquer chamada que fuja do padrão, protegendo a propriedade intelectual e os dados sensíveis dos seus clientes.
Sustentabilidade e ESG: O impacto da eficiência energética
Um ponto que nós sempre reforçamos com nossos clientes é que a escolha do hardware impacta diretamente as metas de sustentabilidade da empresa. O FortiGate 3801G foi construído com foco em eficiência energética. Graças aos chips NP7 e CP9, que realizam mais trabalho com menos ciclos de clock, o consumo de energia por gigabit de tráfego inspecionado é significativamente menor do que em servidores tradicionais.
De acordo com dados da Exame sobre tendências de ESG no Brasil, a eficiência energética em data centers tornou-se uma prioridade para investidores e conselhos de administração. Ao reduzir o calor gerado e a energia consumida, o FortiGate 3801G ajuda a diminuir a pegada de carbono da infraestrutura de TI. Isso não é apenas bom para o planeta; é bom para o bolso, reduzindo custos com refrigeração e eletricidade em larga escala.
Nós acreditamos que a tecnologia deve ser um motor de responsabilidade social. Um firewall que dura mais tempo, consome menos e oferece maior proteção evita o descarte prematuro de hardware (e-waste) e protege a continuidade de serviços essenciais para a sociedade, como saúde e educação digital, que dependem de redes resilientes e sustentáveis.
Como a Infoprotect potencializa sua infraestrutura Fortinet
Implementar uma máquina poderosa como o FortiGate 3801G exige expertise técnica para extrair cada gota de performance. É aqui que a nossa experiência como parceiro estratégico entra em jogo. Na Infoprotect, nós não apenas entregamos o hardware; nós desenhamos a arquitetura lógica que faz sentido para o seu modelo de negócio, garantindo que a configuração esteja alinhada com as melhores práticas globais de cibersegurança.
Nossa equipe de especialistas atua como um guia confiável, auxiliando desde a análise inicial de vulnerabilidades até o monitoramento contínuo 24x7 através de nossos serviços gerenciados. Nós entendemos que o Diretor de TI busca paz de espírito, e é exatamente isso que entregamos ao integrar soluções de detecção e resposta proativa (EDR/MDR) ao ecossistema do seu novo firewall de próxima geração. A Infoprotect possui um histórico comprovado de implementações complexas em toda a América Latina, garantindo que a transição para novas tecnologias seja suave e sem riscos operacionais.
Além da implementação técnica, nós oferecemos o serviço de DPO as a Service e consultoria em GRC (Governança, Riscos e Conformidade). Isso significa que nós ajudamos a traduzir as capacidades técnicas do FortiGate 3801G em relatórios de conformidade para auditorias de LGPD e normas internacionais como a ISO 27001. Nós não entregamos apenas segurança; entregamos conformidade e confiança para os seus stakeholders.
Especificações técnicas e diferenciais competitivos
Para os gestores que precisam de dados concretos para embasar investimentos, os números deste equipamento são impressionantes. De acordo com relatórios técnicos da Fortinet, a série G eleva o patamar de eficiência energética, consumindo menos energia por gigabit protegido do que as gerações anteriores. Isso é fundamental para empresas que possuem metas de sustentabilidade e ESG bem definidas.
| Recurso | Capacidade Estimada (Série 3800G) |
|---|---|
| Taxa de transferência do firewall (UDP de 1518 bytes) | 520 Gbps |
| Taxa de transferência de IPS | 63 Gbps |
| Taxa de transferência de NGFW | 54 Gbps |
| Taxa de transferência de proteção contra ameaças | 48 Gbps |
| Taxa de transferência de inspeção SSL | 45 Gbps |
| Sessões Simultâneas | 100 Milhões |
Esses valores garantem que, ao adotar o FortiGate 3801G, sua empresa estará protegida contra as ameaças mais sofisticadas mapeadas pelo FortiGuard Labs em 2026. A proteção contra malware de dia zero e o uso de inteligência artificial para análise comportamental são nativos, permitindo que a rede aprenda e se adapte a novos vetores de ataque em tempo real. Esses números são obtidos com todos os recursos de segurança ativos, o que diferencia a Fortinet de concorrentes que apresentam números de performance com as defesas desligadas.
Casos de uso: Onde o FortiGate 3801G brilha com intensidade
Nós aplicamos o FortiGate 3801G em diversos cenários críticos, e os resultados são sempre transformadores. No setor financeiro, por exemplo, a latência ultrabaixa é o que separa uma transação bem-sucedida de uma falha de sistema em operações de High-Frequency Trading (HFT). A capacidade de inspecionar o tráfego sem adicionar milissegundos de atraso é vital para manter a competitividade das corretoras e bancos digitais.
No setor de saúde, a proteção de dados sensíveis de pacientes é uma obrigação legal e ética. Com o FortiGate 3801G, nós conseguimos implementar uma segmentação rígida entre a rede administrativa, os dispositivos médicos de IoT (IoMT) e o portal do paciente. Isso garante que, mesmo que um tablet de um enfermeiro seja infectado, a ameaça não consiga se propagar para o banco de dados de prontuários ou para as máquinas de ressonância magnética.
Para o setor de educação e grandes universidades, o desafio é o tráfego massivo e imprevisível. Durante períodos de matrículas ou exames online, o volume de acessos simultâneos pode derrubar infraestruturas frágeis. Nós utilizamos a hiperescala do 3801G para garantir que o portal do aluno permaneça disponível e seguro contra ataques de negação de serviço, garantindo que a experiência acadêmica não seja prejudicada por instabilidades técnicas.
Conclusão: O futuro da sua rede começa agora
Escolher o FortiGate 3801G é tomar uma decisão estratégica voltada para a longevidade digital. Nós vivemos em uma era onde a conectividade é o oxigênio das empresas, e qualquer interrupção pode custar milhões em prejuízos financeiros e de reputação. Ao unir a tecnologia de ponta da Fortinet com a consultoria especializada da Infoprotect, sua organização constrói uma barreira intransponível contra o crime cibernético.
Nós estamos prontos para ajudar sua empresa a dar o próximo passo na jornada de transformação digital segura. Se você busca escalabilidade, visibilidade total e uma defesa robusta, o caminho passa por uma infraestrutura de hiperescala bem planejada. O investimento em cibersegurança de alto nível não é um custo, mas um seguro para a continuidade e o crescimento do seu negócio em um mercado cada vez mais hostil e competitivo.
Vamos conversar sobre como podemos transformar a segurança da sua rede em um pilar de crescimento sustentável. Nossa equipe está à disposição para realizar uma avaliação completa do seu ambiente e demonstrar, na prática, como o FortiGate 3801G pode elevar o nível de maturidade cibernética da sua organização. O futuro é seguro quando nós o planejamos com as ferramentas certas e o parceiro ideal.
Perguntas Frequentes
O FortiGate 3801G suporta conexões de 400G?Sim, o modelo faz parte da nova geração de firewalls de hiperescala que oferecem interfaces de ultra-alta velocidade, sendo ideal para ambientes de data center que exigem conectividade de 100G e 400G para lidar com grandes volumes de tráfego em 2026.
Qual a diferença entre o FortiGate 3801G e modelos anteriores?A principal diferença está na inclusão dos processadores NP7 e CP9, que oferecem um salto significativo em performance de inspeção SSL e menor latência, além de uma eficiência energética superior, alinhada às demandas atuais de sustentabilidade e ESG.
Como a Infoprotect auxilia na implementação deste firewall?Nós oferecemos suporte completo, desde o dimensionamento do hardware (sizing) até a configuração de políticas avançadas, integração com o ecossistema de segurança existente (SIEM, EDR, ZTNA) e monitoramento contínuo através do nosso SOC 24x7.
Este equipamento é indicado para conformidade com a LGPD?Com certeza. Através de recursos avançados de visibilidade de dados, controle de aplicações e prevenção de vazamento de informações (DLP), ele é uma ferramenta essencial para garantir que a empresa cumpra os requisitos técnicos da LGPD e outras regulamentações de privacidade, como o GDPR.
O FortiGate 3801G pode ser integrado a ambientes de nuvem híbrida?Sim, ele foi projetado para atuar como o hub de segurança em arquiteturas híbridas, permitindo a aplicação de políticas consistentes entre o data center on-premises e as instâncias em nuvens públicas como AWS, Azure e Google Cloud.