FortiGate 3701F: Segurança de Alta Performance em 2026
Proteja sua empresa com o FortiGate 3701F. Conheça a performance e a tecnologia que estão definindo a cibersegurança em 2026.
Neste artigo
- A Potência do FortiGate 3701F no Cenário Atual
- Arquitetura de Hardware: O Diferencial do NP7 e CP9
- Segurança Impulsionada por IA e FortiGuard Labs
- Convergência entre Networking e Segurança
- Implementação Estratégica com a Infoprotect
- Perguntas Frequentes
Nós acompanhamos de perto como o volume de dados nas redes corporativas explodiu neste ano de 2026, exigindo soluções que não apenas protejam, mas que sustentem o crescimento do negócio. O fortigate 3701f surge como a resposta definitiva para data centers e grandes empresas que buscam uma segurança de rede sem gargalos. Quando falamos em proteger ativos críticos, não podemos aceitar nada menos que a excelência tecnológica que a Fortinet entrega com este modelo específico.
A realidade das ameaças cibernéticas mudou drasticamente. Hoje, enfrentamos ataques automatizados por inteligência artificial que buscam vulnerabilidades em milissegundos. Por isso, nós da Infoprotect acreditamos que a resiliência digital começa na escolha de um hardware robusto. O fortigate 3701f não é apenas um firewall; é uma plataforma de segurança integrada que redefine o que esperamos de performance e proteção em larga escala.
O ponto é que não estamos mais lidando apenas com simples bloqueios de portas. O desafio atual envolve a análise de fluxos de dados massivos que cruzam fronteiras entre nuvens privadas, públicas e bordas de rede distribuídas. Para nós, a visibilidade total é o único caminho para a proteção real, e é exatamente aqui que este equipamento se diferencia de qualquer solução genérica de mercado.
A Potência do FortiGate 3701F no Cenário Atual
Para entendermos por que o fortigate 3701f se tornou o padrão ouro em 2026, precisamos olhar para os números. Estamos falando de uma capacidade de processamento que permite a inspeção de tráfego criptografado sem derrubar a latência da rede. Isso é vital, pois quase todo o tráfego moderno é criptografado, e firewalls legados simplesmente não conseguem acompanhar esse ritmo sem comprometer a experiência do usuário.
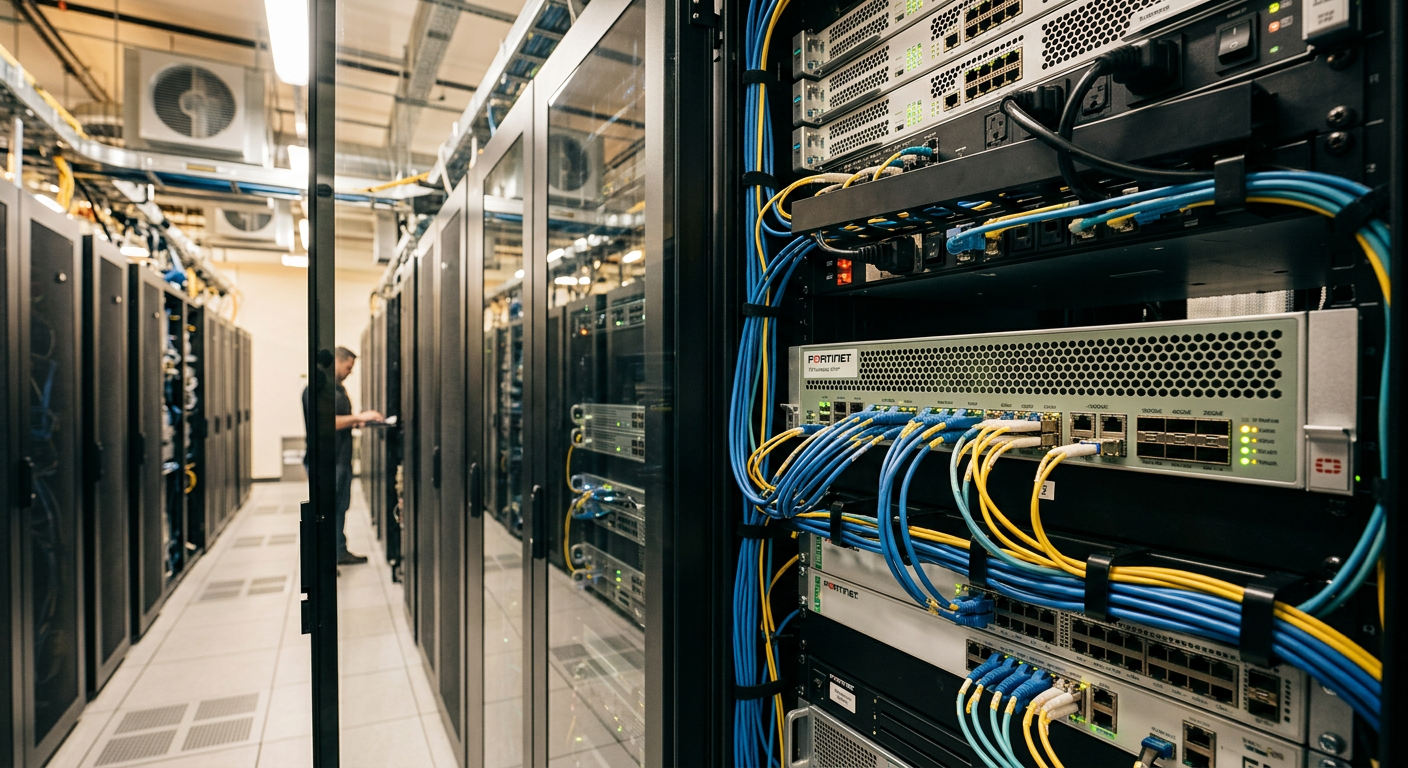
Nossa experiência mostra que empresas que migraram para a série 3700F notaram uma melhoria imediata na estabilidade das aplicações em nuvem e híbridas. O dispositivo oferece interfaces de ultra-alta velocidade, incluindo portas de 400GbE, garantindo que sua infraestrutura esteja pronta para as demandas de conectividade do futuro imediato. É o tipo de investimento que garante a continuidade dos negócios mesmo sob intenso estresse de rede.
Além da velocidade bruta, nós destacamos a capacidade de lidar com sessões simultâneas. Em um mundo onde o IoT (Internet das Coisas) e o 5G industrial são realidades consolidadas, o número de conexões que um firewall precisa gerenciar simultaneamente é astronômico. O 3701F foi projetado para que esses picos de conexão não causem interrupções, mantendo a fluidez operacional que o mercado B2B exige.
- Capacidade de throughput de firewall líder de mercado.
- Inspeção SSL profunda com impacto mínimo na performance.
- Conectividade de alta densidade para ambientes de Data Center modernos.
- Eficiência energética superior, reduzindo o custo operacional total (TCO).
- Suporte a interfaces de 400GbE para backbones de altíssima velocidade.
- Armazenamento SSD integrado para logs e aceleração de cache.
O Impacto da Inspeção SSL/TLS 1.3
A real é que mais de 90% do tráfego malicioso hoje viaja escondido sob camadas de criptografia. Se o seu firewall não consegue abrir esse pacote, analisar o conteúdo e fechá-lo em tempo real, você está operando no escuro. Nós vemos o fortigate 3701f brilhar justamente nessa tarefa ingrata. Ele utiliza hardware dedicado para que a descriptografia não se torne um gargalo, permitindo que ferramentas de IPS e Antimalware façam seu trabalho sem que o usuário final sinta qualquer lentidão em suas aplicações críticas.
Arquitetura de Hardware: O Diferencial do NP7 e CP9
O que realmente faz o coração do fortigate 3701f bater mais forte são os processadores de segurança customizados da Fortinet, conhecidos como SPU (Security Processing Units). Enquanto concorrentes dependem de CPUs genéricas que sobrecarregam rapidamente, nós vemos a Fortinet brilhar com o NP7 (Network Processor 7) e o CP9 (Content Processor 9). Essa arquitetura permite que tarefas pesadas de rede e segurança sejam descarregadas para chips específicos.
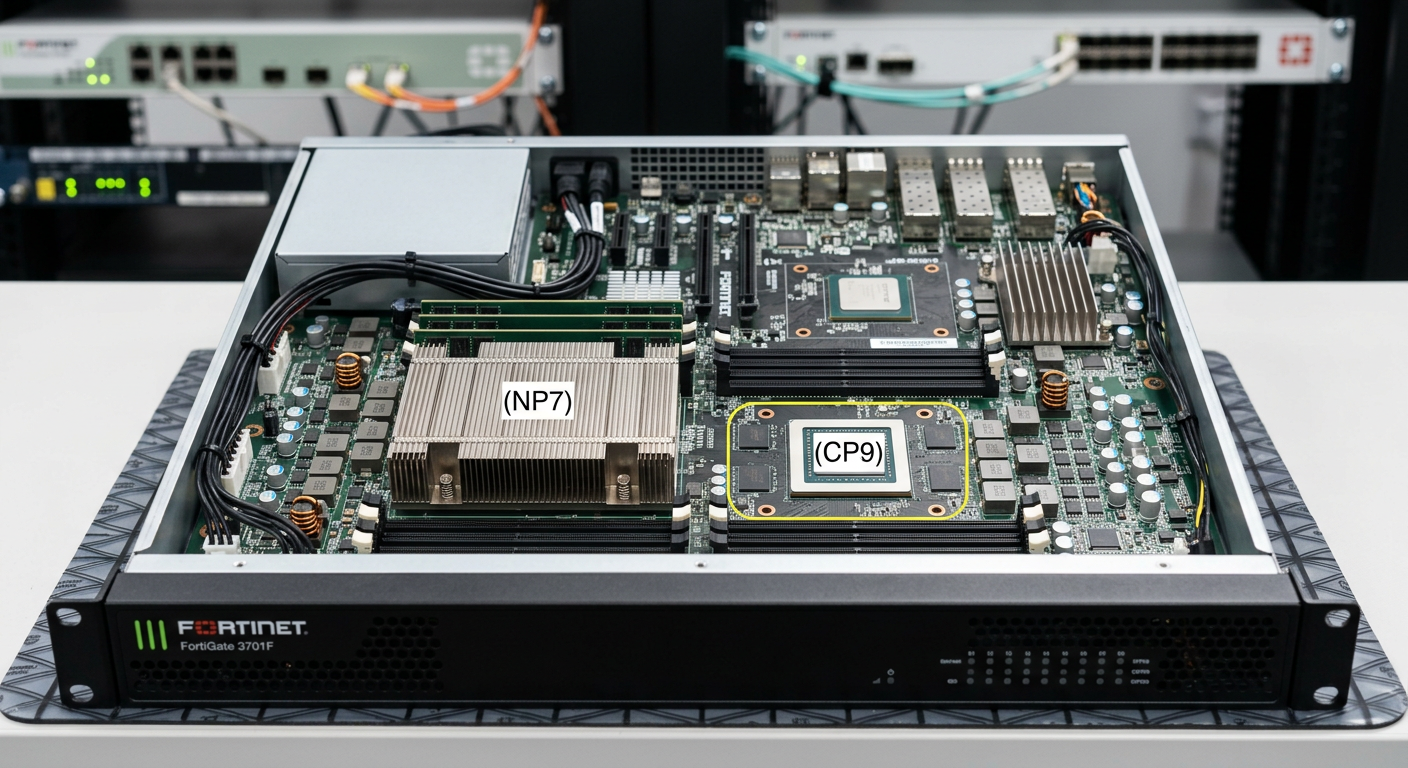
O NP7, por exemplo, lida com a aceleração de hardware para tráfego IPv4, IPv6 e multicast com latência ultrabaixa. Isso é fundamental para setores como o financeiro ou de e-commerce, onde cada milissegundo se traduz em receita. Já o CP9 foca na aceleração de funções de segurança intensivas, como a inspeção de conteúdo e a criptografia/descriptografia. O resultado é uma máquina que não hesita, independentemente da complexidade das regras aplicadas.
A verdadeira segurança de rede em 2026 não é sobre bloquear tudo, mas sobre permitir o fluxo legítimo com velocidade máxima enquanto se identifica o que é malicioso de forma invisível.
Para ilustrar a importância dessa arquitetura, imagine uma rodovia de dez faixas onde cada carro precisa ser revistado. Em um firewall comum, todos os carros convergem para uma única guarita, gerando quilômetros de congestionamento. Com o fortigate 3701f e seus processadores NP7, é como se tivéssemos scanners de alta tecnologia em cada uma das dez faixas, realizando a verificação em pleno movimento. O tráfego flui, a segurança é mantida e o negócio não para.
Vantagens Técnicas dos Processadores SPU
Nós reforçamos que a utilização de ASICs (Application-Specific Integrated Circuits) coloca a Fortinet anos-luz à frente de soluções baseadas apenas em software. Quando o tráfego atinge níveis críticos, o NP7 assume o roteamento e a comutação, liberando a CPU principal para tarefas de gerenciamento e inteligência de alto nível. Isso evita o fenômeno do "jitter" e garante que aplicações sensíveis, como voz sobre IP (VoIP) e videoconferências em 8K, funcionem sem falhas.
- NP7 (Network Processor): Focado em funções de rede, garantindo que o tráfego de elefante (grandes transferências de dados) não afete o tráfego de camundongo (pequenas transações rápidas).
- CP9 (Content Processor): Especializado em segurança de conteúdo, acelerando a verificação de vírus e intrusões sem degradar a experiência de navegação.
- Eficiência Térmica: O design otimizado permite que esses chips entreguem mais performance consumindo menos energia por gigabit processado.
Segurança Impulsionada por IA e FortiGuard Labs
Não podemos falar do fortigate 3701f sem mencionar a inteligência que o alimenta. Integrado aos serviços do FortiGuard Labs, o dispositivo recebe atualizações em tempo real sobre ameaças globais. Em 2026, a detecção baseada apenas em assinaturas é coisa do passado. Nós utilizamos agora modelos de aprendizado de máquina que identificam comportamentos anômalos antes mesmo que um novo malware seja catalogado oficialmente.
Essa proteção proativa é o que chamamos de defesa holística. O firewall atua como um sensor inteligente em toda a malha de segurança (Security Fabric). Se um endpoint em uma filial remota detecta algo suspeito, o 3701F no core da rede pode ser instruído automaticamente a isolar aquele segmento, impedindo o movimento lateral de um possível ransomware. É a inteligência artificial trabalhando para garantir que o Carlos André, nosso Diretor de TI hipotético, consiga dormir tranquilo à noite.
A escala global do FortiGuard Labs é impressionante. Eles analisam bilhões de eventos de segurança diariamente em todo o mundo. Quando uma nova variante de ataque surge na Ásia, em questão de minutos, o seu fortigate 3701f aqui no Brasil já está vacinado contra ela. Esse nível de imunidade coletiva digital é o que transforma um firewall em um verdadeiro escudo estratégico para a continuidade dos negócios.
Proteção contra Ameaças Avançadas
O sistema de prevenção de intrusões (IPS) do 3701F é um dos mais refinados do mundo. Ele consegue filtrar ataques complexos que tentam se esconder em protocolos legítimos. Além disso, o sandboxing integrado permite que arquivos suspeitos sejam analisados em um ambiente isolado e seguro, garantindo que nada nocivo chegue aos servidores da sua empresa.
Nós também destacamos a proteção contra ataques de negação de serviço (DDoS). Em 2026, esses ataques se tornaram extremamente sofisticados, utilizando botnets de dispositivos inteligentes para inundar redes corporativas. O 3701F possui mecanismos de hardware capazes de identificar e mitigar esses ataques volumétricos na borda, antes que eles consigam consumir os recursos dos seus servidores internos.
- Análise comportamental baseada em Deep Learning.
- Proteção contra exploits de Dia Zero (Zero-Day).
- Filtragem de DNS e URLs maliciosas em tempo real.
- Inspeção de protocolos industriais (OT/ICS) para proteção de fábricas e infraestruturas críticas.
Convergência entre Networking e Segurança
Um dos grandes desafios que a Fernanda Lima, nossa Gerente de Segurança, enfrenta é a gestão de múltiplas ferramentas. Nós acreditamos que a complexidade é a maior inimiga da segurança. O fortigate 3701f resolve isso através da convergência. Ele combina as funções de um roteador de alta performance, um switch de agregação e um firewall de próxima geração (NGFW) em uma única interface de gerenciamento, o FortiOS.
Essa abordagem de "Secure Networking" permite que as políticas de segurança sigam o dado, não importa por onde ele transite. Seja em uma conexão SD-WAN complexa ou em um acesso ZTNA (Zero Trust Network Access), o controle é centralizado e visível. Para nós, essa visibilidade é o que separa uma rede vulnerável de uma infraestrutura resiliente. De acordo com dados recentes da IDC, empresas que consolidam suas pilhas de segurança e rede reduzem incidentes em até 30%.
A convergência também traz uma economia significativa de espaço e energia no rack do data center. Em vez de manter três ou quatro dispositivos diferentes, cada um com seu próprio contrato de suporte e ciclo de atualização, nós consolidamos tudo no 3701F. Isso simplifica a vida da equipe de operações e reduz drasticamente a margem para erros humanos de configuração, que são responsáveis por uma grande parcela das brechas de segurança atuais.
SD-WAN e ZTNA: O Futuro do Trabalho Híbrido
Com o trabalho híbrido consolidado, garantir que o colaborador acesse os sistemas da empresa de forma segura, independentemente de onde ele esteja, é prioridade. O fortigate 3701f atua como o hub central para estratégias de SD-WAN, otimizando o tráfego entre filiais e a sede. Além disso, ele facilita a implementação do ZTNA, onde nenhum usuário ou dispositivo é confiável por padrão. Cada tentativa de acesso é verificada, validada e monitorada continuamente, garantindo que, mesmo se uma senha for roubada, o invasor não consiga navegar livremente pela rede.
- Gestão unificada através do FortiManager.
- Visibilidade completa de aplicações e usuários em tempo real.
- Automação de fluxos de trabalho para resposta rápida a incidentes.
- Suporte nativo para estratégias de nuvem híbrida e multi-cloud.
- Orquestração simplificada de túneis VPN de alta performance.
- Políticas de segurança consistentes em toda a borda da rede.
Implementação Estratégica com a Infoprotect
Escolher o hardware certo é apenas metade da batalha. A outra metade é garantir que ele seja configurado e mantido por especialistas que entendem o seu negócio. Na Infoprotect, nós não apenas entregamos a caixa; nós desenhamos a estratégia. Como guias confiáveis em cibersegurança, nossa missão é garantir que o fortigate 3701f opere em sua capacidade máxima, protegendo sua propriedade intelectual e garantindo a conformidade com a LGPD.
Nós atuamos como parceiros estratégicos, oferecendo desde a análise inicial de vulnerabilidades até o monitoramento 24x7 através de nossos serviços gerenciados. Para o Ricardo Mendes, CEO de uma startup em crescimento, isso significa ter a mesma proteção de uma multinacional sem precisar contratar um exército de especialistas internos. Nós cuidamos da tecnologia para que você foque no que realmente importa: o crescimento da sua empresa.
Nossa metodologia de implementação segue as melhores práticas globais de governança e riscos. Nós não acreditamos em configurações padrão "out-of-the-box". Cada regra de firewall que nós escrevemos é pensada para equilibrar a segurança máxima com a produtividade necessária para o seu time. Além disso, oferecemos treinamentos para que sua equipe interna saiba interpretar os relatórios gerados, transformando dados brutos em inteligência de negócio.
O Valor dos Serviços Gerenciados (MSS)
Ter um fortigate 3701f é como ter um carro de Fórmula 1. Para extrair todo o seu potencial, você precisa de uma equipe de engenheiros de pista altamente qualificada. É aí que nós entramos com nossos Serviços Gerenciados de Segurança. Nós monitoramos os logs, ajustamos as políticas conforme novas ameaças surgem e respondemos a incidentes em tempo recorde. Isso libera seu time de TI para focar em inovação, enquanto nós cuidamos da muralha digital.
A resiliência cibernética não é um destino, mas uma jornada contínua. Com o apoio da nossa expertise e a robustez da tecnologia Fortinet, sua empresa estará preparada para enfrentar os desafios digitais de 2026 e além. Vamos juntos construir um ambiente digital mais seguro e eficiente para todos. A Infoprotect está pronta para ser o seu braço direito nessa evolução tecnológica constante.
Perguntas Frequentes
Qual é a principal diferença entre o FortiGate 3701F e outros modelos da série 3000?O 3701F se destaca pela inclusão de armazenamento SSD interno de alta capacidade para log local e aceleração de conteúdo, além de possuir uma densidade de portas superior e processadores SPU de última geração que oferecem maior throughput de inspeção SSL em comparação a modelos anteriores. Ele é especificamente otimizado para ambientes que exigem alta retenção de dados e análise forense rápida.
O FortiGate 3701F é adequado para conformidade com a LGPD?Sim, ele é uma ferramenta essencial. Através de seus recursos de criptografia, controle de acesso baseado em identidade e prevenção de vazamento de dados (DLP), ele ajuda as empresas a cumprirem os requisitos técnicos de proteção de dados pessoais exigidos pela legislação brasileira. Nós configuramos o dispositivo para garantir que logs de acesso sejam mantidos conforme as exigências legais.
Como a Infoprotect auxilia na implementação deste firewall?Nós oferecemos um serviço completo que vai desde o dimensionamento correto do hardware (sizing) até a configuração de políticas personalizadas, integração com a malha de segurança existente e suporte técnico especializado contínuo. Nossa abordagem garante que o firewall esteja alinhado aos objetivos de negócio e às normas de compliance da sua empresa.
O modelo 3701F suporta conexões de 400Gbps?Sim, o fortigate 3701f é projetado para ambientes de alta demanda e possui interfaces que suportam conectividade de ultra-alta velocidade, garantindo que o firewall não se torne um gargalo em backbones de rede modernos. Isso o torna ideal para interconexão de data centers e provedores de serviços de grande porte.
Qual a vantagem de ter armazenamento SSD integrado no modelo 3701F?O armazenamento SSD interno permite que o firewall armazene logs detalhados localmente sem depender exclusivamente de um servidor externo imediato. Isso acelera a geração de relatórios, melhora a performance de funções de cache e garante que dados críticos de auditoria sejam preservados mesmo em caso de instabilidade na rede de gerenciamento.