Cotação Fortinet: Como Otimizar a Segurança da Sua Empresa
Aprenda a avaliar e comparar uma cotação Fortinet, escolher licenças e alinhar a solução à governança e à LGPD em 2026. Entenda como cotação fortinet funciona.
Neste artigo
- Introdução
- Por que a cotação Fortinet importa
- Produtos Fortinet recomendados
- Como solicitar e comparar uma cotação Fortinet
- Implementação e melhores práticas
- Perguntas frequentes
Nós vamos direto ao ponto: se você está avaliando soluções de segurança para sua empresa, buscar uma cotação Fortinet é um passo prático e estratégico. Neste guia prático para 2026, nós explicamos como interpretar propostas, comparar funcionalidades e garantir que a compra entregue resiliência e continuidade de negócios, conceitos que valorizamos em cada projeto da Infoprotect.
Além disso, queremos deixar claro que a cotação é a porta de entrada para um ciclo maior: avaliação técnica, prova de conceito e governança pós-implementação. Muitos times confundem preço com valor; nós sempre insistimos em olhar o ecossistema completo, desde integração com o SOC até a capacidade do fornecedor em oferecer suporte em português e escalonamento regional.
Por que a cotação Fortinet importa
Nós percebemos que a decisão de investimento em segurança não é só técnica; envolve risco financeiro, governança e conformidade. Solicitar uma cotação Fortinet bem estruturada ajuda a transformar propostas comerciais em critérios objetivos de avaliação.
O ponto é que, com fornecedores de tecnologia, a diferença está nos detalhes: modelos de licenciamento, suporte 24x7, recursos de integração e capacidades de orquestração. Comparar preços sem olhar para essas variáveis é como comprar um carro só pelo tamanho do porta-malas.
- Obter visibilidade clara dos custos diretos e indiretos;
- Comparar pacotes de segurança (hardware + licenças + serviços);
- Alinhar a solução com requisitos de governança e LGPD.
Para quem precisa mapear riscos e garantir conformidade com a privacidade no Brasil, nós recomendamos consultar orientações da Autoridade Nacional de Proteção de Dados (ANPD) para entender exigências legais aplicáveis à sua operação.
Um exemplo prático que usamos em workshops com clientes: imagine uma rede com várias filiais e tráfego criptografado crescente. Se a cotação não explicitar capacidades de inspeção TLS e impacto no throughput, você corre o risco de ter um gargalo de desempenho após a implantação. Portanto, a cotação deve ser condição para um teste de desempenho ou PoC.
Nós costumamos orientar clientes a olhar a segurança como camadas que conversam entre si. A linha Fortinet oferece opções que atendem desde a borda até endpoints e visibilidade centralizada — elementos que facilitam a gestão e a detecção precoce de incidentes.
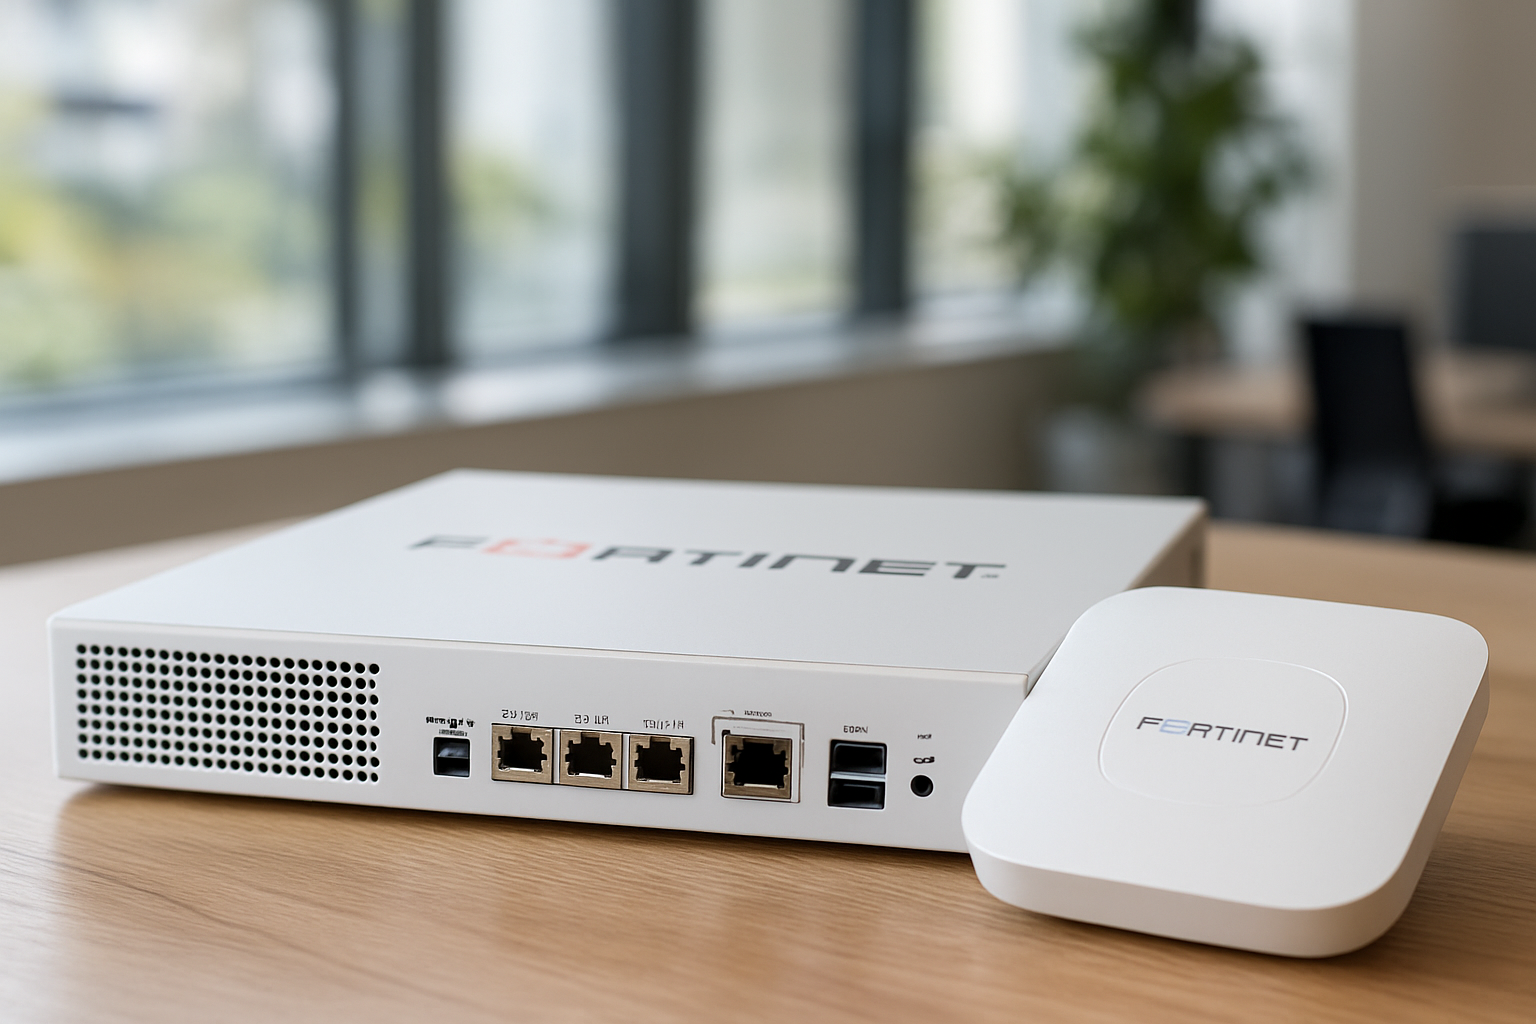
FortiGate: firewall e prevenção de ameaças
O FortiGate é a peça central em muitas arquiteturas. Ele combina firewall de nova geração com prevenção de intrusão e inspeção TLS. Antes de comparar preços, nós sugerimos verificar o throughput, o número de sessões concorrentes e os módulos de segurança habilitados.
Saiba mais sobre as capacidades técnicas no produto oficial: FortiGate - Next-Generation Firewall.
- Casos de uso: perímetro corporativo, filiais, datacenter;
- Critérios de avaliação: desempenho de inspeção, integração com SIEM/MDR, modelos de HA;
- Benefício prático: consolidar políticas e reduzir latência em inspeções profundas.
Para tornar isso concreto, nós costumamos desenhar um cenário: filiais com links de 100 Mbps, escritório central com 1 Gbps e aplicações críticas em nuvem. Na cotação, solicitamos simulação de carga e relatório de impacto com inspeção completa habilitada. Assim, evitamos surpresas operacionais após o corte de produção.
FortiManager e FortiAnalyzer: orquestração e visibilidade
Nós sempre enfatizamos que segurança sem visibilidade é aposta. O FortiManager simplifica a orquestração de políticas, enquanto o FortiAnalyzer centraliza logs e gera relatórios para auditoria e resposta a incidentes.
Documentação técnica e casos de uso de gestão podem ser conferidos em: FortiManager e FortiAnalyzer.
- Vantagem: reduzir tempo de resposta e escalabilidade operacional;
- Aplicação prática: ambientes com múltiplos firewalls ou arquiteturas híbridas;
- O que checar em uma cotação: número de dispositivos suportados, retenção de logs e SLA de armazenamento.
Além disso, em projetos que gerenciamos, a centralização de logs permitiu identificar padrões de varredura e tentativas de exploração em minutos, ao invés de horas. Para equipes que ainda estão amadurecendo, esse ganho de visibilidade é o que viabiliza análises proativas em vez de reativas.
FortiEDR e FortiClient: proteção de endpoints
Endpoints continuam sendo porta de entrada para ataques sofisticados. Nós recomendamos incluir proteção endpoint com detecção e resposta no pacote. A Fortinet oferece soluções que variam de EDR a controles de acesso para dispositivos.
Para detalhes técnicos sobre proteção de endpoints, visite: Fortinet Endpoint Security.
- Priorize: capacidade de rollback, respostas automatizadas e integração com SOAR;
- Inclua na cotação: políticas de licença por endpoint, atualizações automáticas e suporte técnico;
- Resultado esperado: redução de tempo médio de contenção (MTTR) em incidentes que começam em endpoints.
Um caso hipotético que usamos para treinar equipes: um usuário abre um anexo malicioso e o EDR identifica comportamento suspeito. Com rollback disponível, conseguimos restaurar arquivos críticos sem pagar resgate, e o SOC teve evidências suficientes para bloquear a variante utilizada. Cenários como esse ilustram por que a capacidade de recuperação é tão relevante quanto a detecção.
Para integrar todas essas camadas, vale considerar a Fortinet Security Fabric, que facilita a correlação entre dispositivos e acelera fluxos de trabalho de resposta; mais informações estão em Fortinet Security Fabric.
Como solicitar e comparar uma cotação Fortinet
Nós seguimos um roteiro prático com clientes para transformar propostas comerciais em decisões alinhadas ao risco de negócio. Aqui está um passo a passo que usamos em avaliações e projetos de integração.
1. Definir escopo e requisitos de segurança
Nós começamos pela identificação dos ativos críticos, fluxos de dados sensíveis e requisitos regulatórios — por exemplo, dados pessoais sob LGPD. Para orientação sobre obrigações de privacidade, indicamos a página da ANPD.
- Liste aplicações críticas e volumes de tráfego;
- Determine requisitos de retenção de logs e criptografia;
- Especifique SLAs de suporte e janelas de manutenção aceitáveis.
Também sugerimos incluir no escopo a necessidade de testes periódicos e um calendário de revisão de políticas. Não é incomum empresas esquecerem esse ponto e descobrirem, meses depois, que licenças ou retenção de logs não contemplavam auditorias regulatórias.
2. Solicitar propostas técnicas e comerciais detalhadas
Nós sempre pedimos dois tipos de documento: proposta comercial (preço, licenças, descontos) e proposta técnica (arquitetura, integração, limitações). Sem elas, comparar se torna subjetivo.
- Peça tabelas de comparação de licenças e módulos inclusos;
- Solicite cenários de implementação para alta disponibilidade e failover;
- Confirme políticas de renovação e cláusulas de suporte.
Um item prático que incluímos em RFPs é um checklist mínimo para PoC: cenário de tráfego, duração do teste, métricas a serem coletadas (latência, throughput, falsos positivos) e critérios de aceitação. Assim, transformamos opiniões em evidências mensuráveis.
3. Analisar custo total de posse (TCO)
O foco não deve ser só valor inicial. Nós avaliamos custos recorrentes, mão de obra para gestão e possíveis investimentos em integração.
- Considere custos de treinamento e operação;
- Inclua despesas com atualização de firmware e licenças;
- Projete 3 anos de operação para comparar propostas de forma realista.
Além dos custos diretos, nós estimamos cenários de impacto operacional para entender o custo de indisponibilidade. Por exemplo, simular uma queda parcial de serviço e calcular perda de produtividade ajuda a justificar investimentos em HA e suporte melhorado.
4. Validar integrações e interoperabilidade
Nós sempre testamos como a solução Fortinet se integra com o SOC, SIEM ou com ferramentas de backup já existentes. Um bom ponto de partida é validar APIs e formatos de log.
Para práticas de resposta a incidentes e troca de informações técnicas, recomendamos consultar o G1 Tecnologia, que traz orientações relevantes sobre prevenção e resposta.
Na prática, pedimos exemplos de integração (fluxos de resposta) e logs de demonstração para garantir que os eventos críticos sejam entregues no formato esperado pelo SIEM. Sem essa checagem, a equipe de segurança pode ter lacunas de visibilidade mesmo após a implantação.
5. Negociação e garantia do suporte local
Na experiência da Infoprotect, suporte local e canais de escalonamento importam em situações críticas. Nós checamos se a cotação inclui suporte em português, tempos de resposta e opções 24x7.
- Exija SLAs documentados para suporte e RTO/RPO em desastres;
- Verifique disponibilidade de peças e reposição para appliances;
- Considere contratação de serviços gerenciados (MSS) se houver escassez de equipe interna.
Um cuidado prático é solicitar no contrato as rotinas de atualização e janelas de manutenção coordenadas, para evitar que atualizações críticas coincidam com janelas de maior demanda — situações assim já causaram indisponibilidade em operações sensíveis.
Implementação e melhores práticas para tirar o máximo da solução
Adquirir a solução é metade do caminho. Nós priorizamos práticas que garantam governança contínua e adaptação a novas ameaças. Abaixo, listamos etapas que aplicamos em projetos com Fortinet.
Arquitetura orientada a riscos
Nós projetamos a arquitetura com foco em proteção de ativos críticos e minimização de raio de impacto. Isso significa segmentar redes, aplicar inspeção L7 onde mais importa e emparelhar controle de acesso com visibilidade.
- Segmentação granular entre ambientes produtivos e de desenvolvimento;
- Políticas de acesso baseadas em identidade sempre que possível;
- Monitoramento contínuo e ajustes de políticas em ciclos rápidos.
Uma boa analogia que usamos é comparar rede a uma cidade com bairros: não faz sentido ter uma única barreira na entrada; precisamos de controles dentro de cada bairro para limitar danos quando algo falha.
Automação e integração com SOC
Nós recomendamos integrar logs do FortiAnalyzer com o SIEM do SOC para reduzir tempos de detecção. Automação de respostas simples melhora a eficiência e libera a equipe para investigações complexas.
Se a sua operação precisa de orientação para maturidade de SOC, há orientações práticas no Sebrae sobre gestão de riscos e governança para PMEs, que podem ser adaptadas ao contexto de segurança.
Indicadores que usamos para medir ganhos após integração: tempo até detecção (tempo até detecção), tempo até contenção (tempo até contenção) e número de alertas automáticos resolvidos. Esses KPIs ajudam a demonstrar retorno operacional do investimento.
Gestão de vulnerabilidades e testes
Nós combinamos a solução Fortinet com programas de varredura e testes de intrusão periódicos. Isso garante que políticas e assinaturas estejam ajustadas à realidade do ambiente.
- Planejar varreduras regulares e priorizar correções por impacto;
- Executar exercícios de mesa e simulações de ataque;
- Usar relatórios técnicos para refinar regras de prevenção e detecção.
Para validar a eficácia, recomendamos a realização de um pentest anual seguido de um ciclo de mitigação e reavaliação. Quando possível, integramos resultados de Red Team nos critérios de ajuste das regras do FortiGate e das políticas do EDR.
Treinamento e governança interna
Nós não cansamos de repetir: tecnologia só rende se as pessoas souberem usá-la. Treinamentos técnicos para administradores e conscientização para usuários reduzem riscos operacionais.
- Capacitação contínua para equipe técnica (configuração e resposta);
- Plano de governança que defina papéis, responsabilidades e comitês;
- Políticas de backup e testes de recuperação periódicos.
Além do treinamento técnico, sugerimos exercícios de comunicação de crise (simulações envolvendo comunicação com clientes e imprensa) pois a perda de reputação pode custar mais que o dano técnico. Nessas simulações, revisamos roteiros de notificação e responsabilidades legais, com base em orientações da ANPD.
Perguntas frequentes
A seguir, dúvidas que recebemos com frequência quando ajudamos clientes a solicitar e avaliar uma cotação Fortinet. As respostas são práticas e baseadas em nossa experiência no mercado latino-americano.
1. O que deve conter uma cotação Fortinet completa?Nós recomendamos que a cotação inclua descrição técnica dos appliances ou licenças, escopo das funcionalidades (IPS, filtragem de URL, sandbox), preços discriminados (hardware, licenças, serviços), SLA de suporte, prazos de entrega, e condições de renovação. Além disso, peça documentos que descrevam integrações com SOC e procedimentos de escalonamento.
2. Preciso de suporte local ao comprar Fortinet?Na nossa visão, suporte local ou regional em português e canais de escalonamento são diferenciais importantes. Eles aceleram a resolução de incidentes e reduzem riscos de interrupção. Verifique esses pontos na cotação e, se necessário, avalie serviços gerenciados.
3. Como comparar licenças e modelos de preço?Nós sugerimos comparar o custo total de 36 meses, incluindo licenças, manutenção e mão de obra para operação. Analise também a granularidade das licenças (por throughput, por usuário ou por função) e custos de renovação. Uma planilha com cenários de uso ajuda a visualizar o TCO.
4. A Fortinet atende requisitos de conformidade com a LGPD?As soluções Fortinet fornecem controles técnicos para proteger dados pessoais, mas conformidade depende de arquitetura, políticas e processos. Para entender obrigações legais, consulte a ANPD. Nós apoiamos clientes integrando tecnologia, processos e governança para alcançar requisitos regulatórios.
5. Quando contratar serviços gerenciados em vez de operar internamente?Nós recomendamos considerar MSS (serviços gerenciados de segurança) quando houver limitação de equipe qualificada, necessidade de monitoramento 24x7 ou desejo de acelerar maturidade. Serviços gerenciados podem reduzir custos operacionais e fornecer expertise especializada sem a necessidade de ampliar a equipe interna imediatamente.
6. Como validar uma PoC antes da compra definitiva?Recomendamos definir objetivos claros para a PoC, como throughput com inspeção habilitada, taxa de falsos positivos aceitável e integração com SIEM. Peça um plano de testes com métricas e colete logs durante o período. Ao final, compare resultados com os critérios de aceitação pré-estabelecidos.
Observação final: solicitar uma cotação Fortinet é um bom começo, mas a decisão certa vem da avaliação conjunta de tecnologia, custo e riscos. Nós, na Infoprotect, trabalhamos com clientes para traduzir propostas comerciais em projetos que entregam proteção integrada e continuidade de negócios. Se quiser, podemos ajudar a revisar cotações e montar um roteiro de implementação alinhado às suas prioridades.
Para acelerar a análise, reúna as cotações em PDF e o inventário de ativos; assim nós conseguimos avaliar os cenários com muito mais rapidez. Nós também podemos compartilhar um checklist prático para PoC e um modelo de RFP que utilizamos em projetos reais.
Fontes e referências para consulta adicional:
- FortiGate - Next-Generation Firewall
- FortiManager - Gestão de dispositivos Fortinet
- Fortinet Endpoint Security
- CERT.br - Centro de Estudos, Resposta e Tratamento de Incidentes
- ANPD - Autoridade Nacional de Proteção de Dados
- Sebrae - Orientações para gestão de riscos em PMEs